
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Zen — CLI-Tool zum Auffinden von E-Mail-Adressen von GitHub-Nutzern, Mitwirkenden und Organisationsmitgliedern, mit Multithreading, JSON-Ausgabe und Überprüfung auf Datenlecks über Have I Been Pwned. | Kitploit
Tools/GitHubGitHub/s0md3v/zen
OSINT (Open-Source-Intelligence)AufklärungInformationsbeschaffungE-Mail-Sammlung
GitHubs0md3v/zen

Zen

CLI-Tool zum Auffinden von E-Mail-Adressen von GitHub-Nutzern, Mitwirkenden und Organisationsmitgliedern, mit Multithreading, JSON-Ausgabe und Überprüfung auf Datenlecks über Have I Been Pwned.

Repository anzeigen
59910652vor 7 JahrenVon Kitploit geprüft
Teilen


Zen

Finde E-Mail-Adressen von GitHub-Benutzern

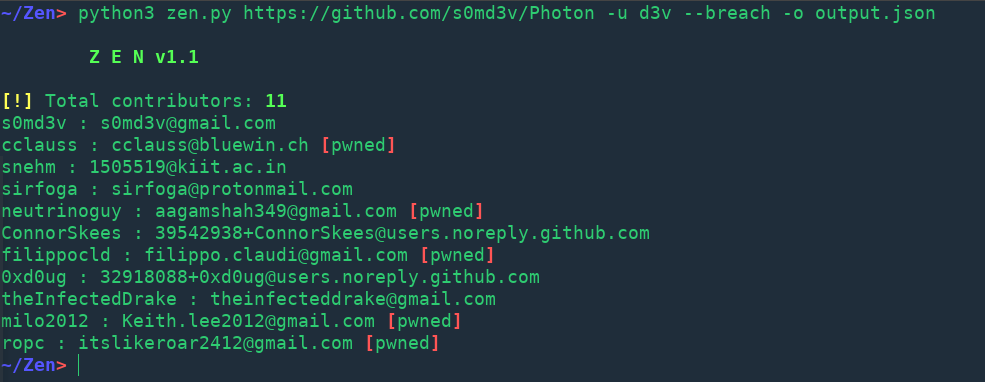
demo

Finde E-Mail-Adresse eines Benutzers

python zen.py username

oder

python zen.py https://github.com/username

Finde E-Mail-Adressen der Mitwirkenden eines Repositorys

python zen.py https://github.com/username/repository

Finde E-Mail-Adressen der Mitglieder einer Organisation

python zen.py organization --org

oder

python zen.py https://github.com/orgs/organzation

JSON-Ausgabe in eine Datei speichern

python zen.py https://github.com/username/repository -o /path/to/file

Ratenbegrenzung

GitHub erlaubt 60 nicht authentifizierte Anfragen pro Stunde, aber das Limit für authentifizierte Anfragen liegt bei 6000 pro Stunde. Du musst keinerlei authentifizierten Token generieren, gib einfach deinen Benutzernamen über die Option -u wie folgt an:

python zen.py username -u yourUsername

Threading

Zen unterstützt Multi-Threading für schnellere Datenabfrage.

python zen.py IBM --org -t 20

Prüfen, ob eine E-Mail in einem Datenleck aufgetaucht ist

Zen verwendet die haveibeenpwned.com API, um zu prüfen, ob eine E-Mail gehackt wurde oder nicht. Diese Funktion ist standardmäßig deaktiviert und kann mit der Option --breach wie folgt verwendet werden

python zen.py s0md3v --breach

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





