
 rxerium/honeypot
🍯Honeypot-Bedrohungsdaten

Ein Honeypot ist ein Computersystem oder Netzwerk, das absichtlich verwundbar für Hacker gelassen wird, um potenzielle Sicherheitsbedrohungen zu erkennen, zu analysieren und darauf zu reagieren. Das Ziel eines Honeypots ist es, Informationen über die Taktiken, Techniken und Verfahren zu sammeln, die von böswilligen Akteuren verwendet werden, was dazu beitragen kann, die allgemeine Netzwerksicherheit zu verbessern.
alt text
Verbesserte Threat Intelligence: Honeypots liefern wertvolle Einblicke in die Taktiken, Techniken und Verfahren (TTPs) von Angreifern und helfen Sicherheitsteams, ihre Verteidigung zu verbessern.
Früherkennung und Reaktion: Honeypots können Angriffe frühzeitig erkennen und ermöglichen eine schnelle Reaktion und Eindämmung von Bedrohungen.
Reduzierte Angriffsfläche: Durch die Identifizierung von Schwachstellen und Fehlkonfigurationen in Honeypots können Organisationen die Angriffsfläche verringern und die Ausbreitung von Angriffen verhindern.
Die Einrichtung eines Honeypots war für mich eine großartige Möglichkeit, Wissen in verschiedenen Bereichen aufzubauen, darunter Threat Intelligence, Schwachstellenerkennung und Netzwerktechnik. Durch die Analyse der von meinem Honeypot gesammelten Daten erhalte ich Einblicke in die Taktiken und Techniken von Angreifern, aus denen ich PoCs erstellen kann; das ist besonders nützlich, wenn neue 0-Days bekannt werden.
Es wäre nicht nur für die Threat Intelligence nützlich, sondern würde mir auch ermöglichen, die Sicherheitslage meiner Organisation zu verbessern, zukünftige Angriffe zu verhindern und die Gesamtleistung des Systems zu steigern.
Ich betreibe tpot auf einem Debian-12-Cloud-Server mit 16 GB RAM / 6 vCPU-Kernen, der vollständig von meiner Kerninfrastruktur getrennt ist. Die Installation war recht einfach: Es genügte, ein einziges Skript auszuführen, das hier zu finden ist, und anschließend das System neu zu starten.
Sobald das System wieder online ist, ist das Admin-Panel über Port 64297 und SSH-Verbindungen über Port 64295 erreichbar. Beachten Sie, dass es nach dem Neustart eine Weile dauern kann, bis alle Docker-Container geladen sind. Sobald alles geladen ist, sollte die Ausgabe von sudo docker ps wie folgt aussehen:
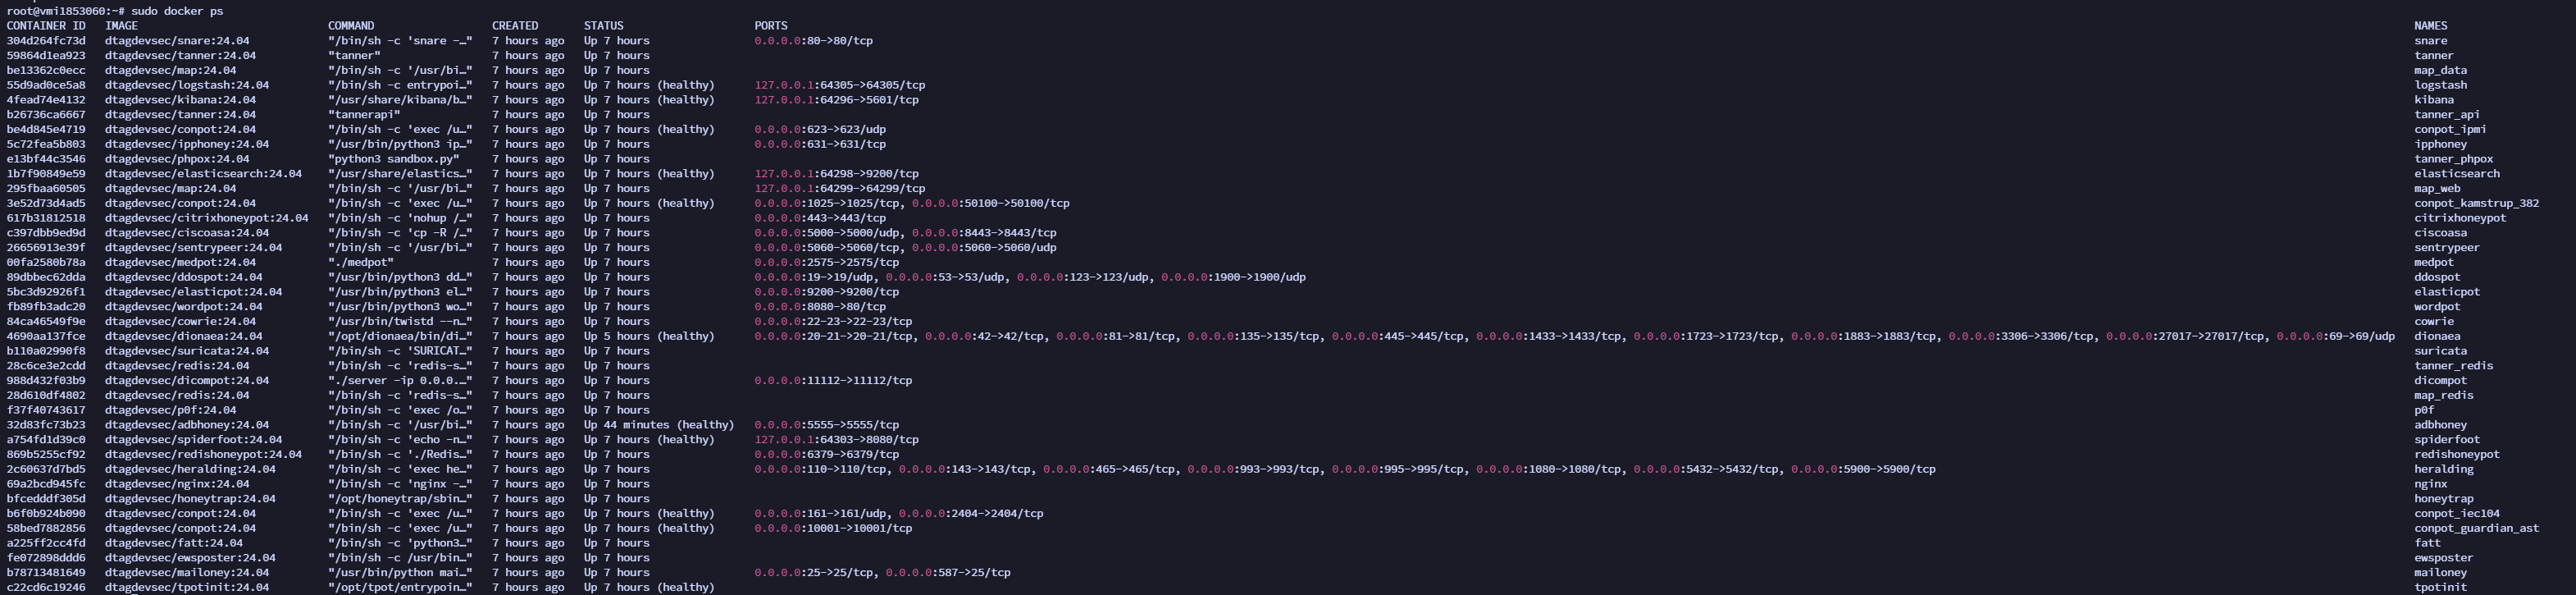

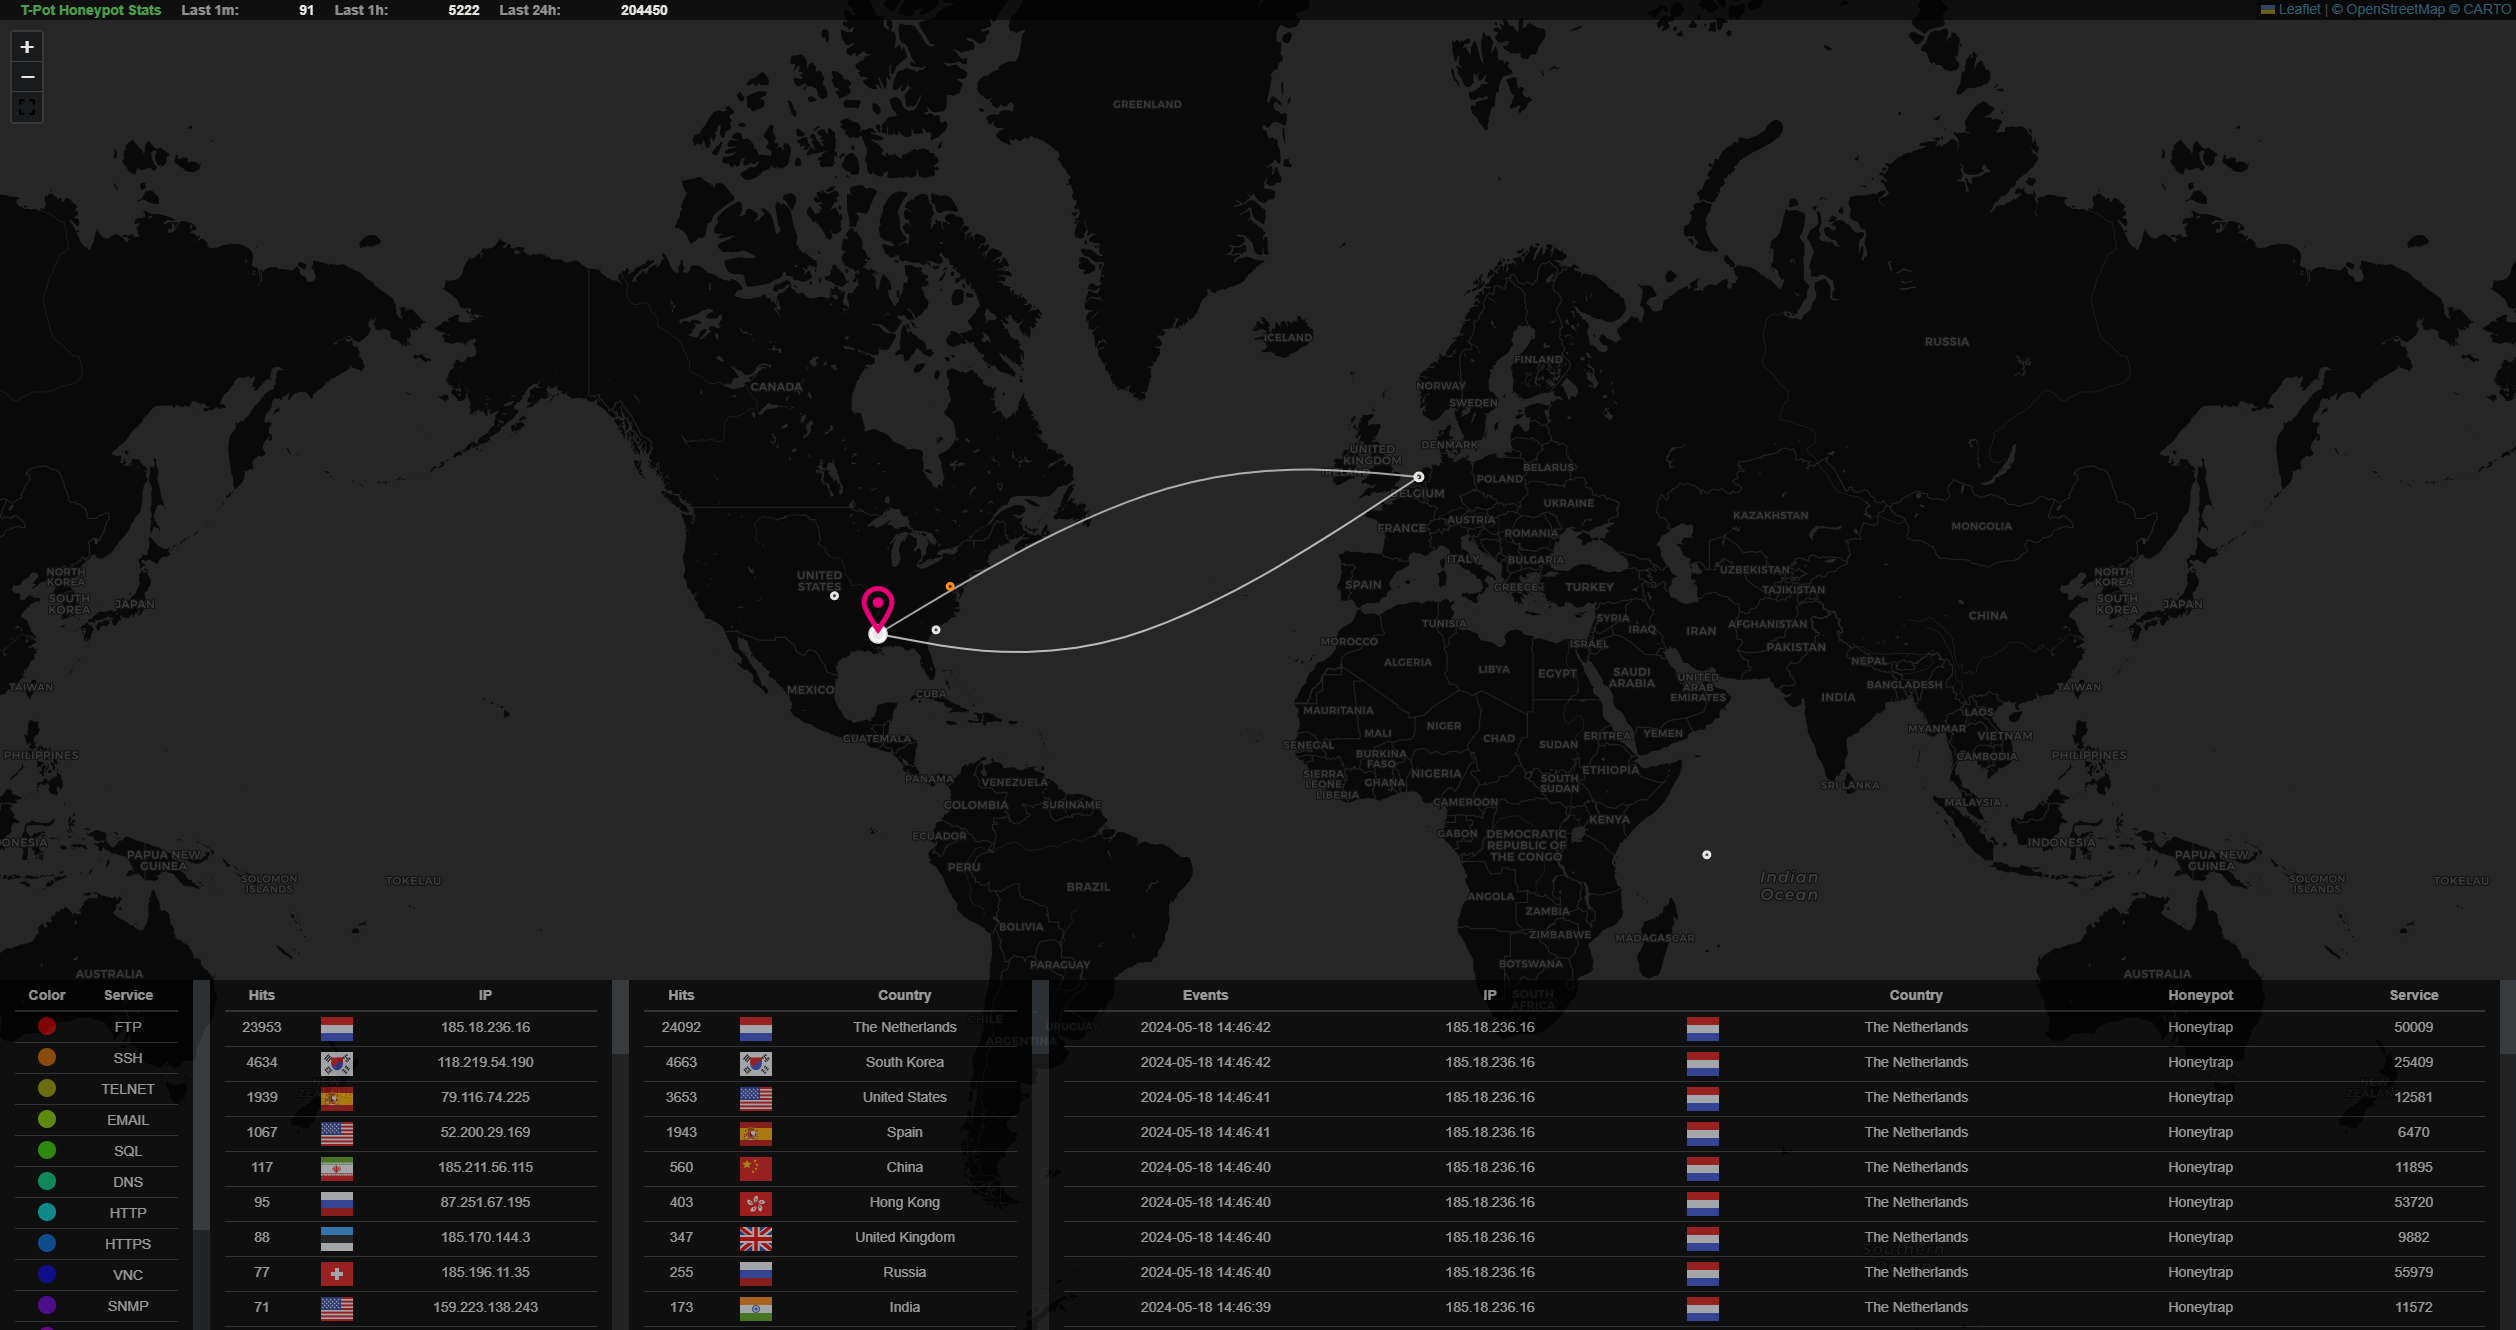
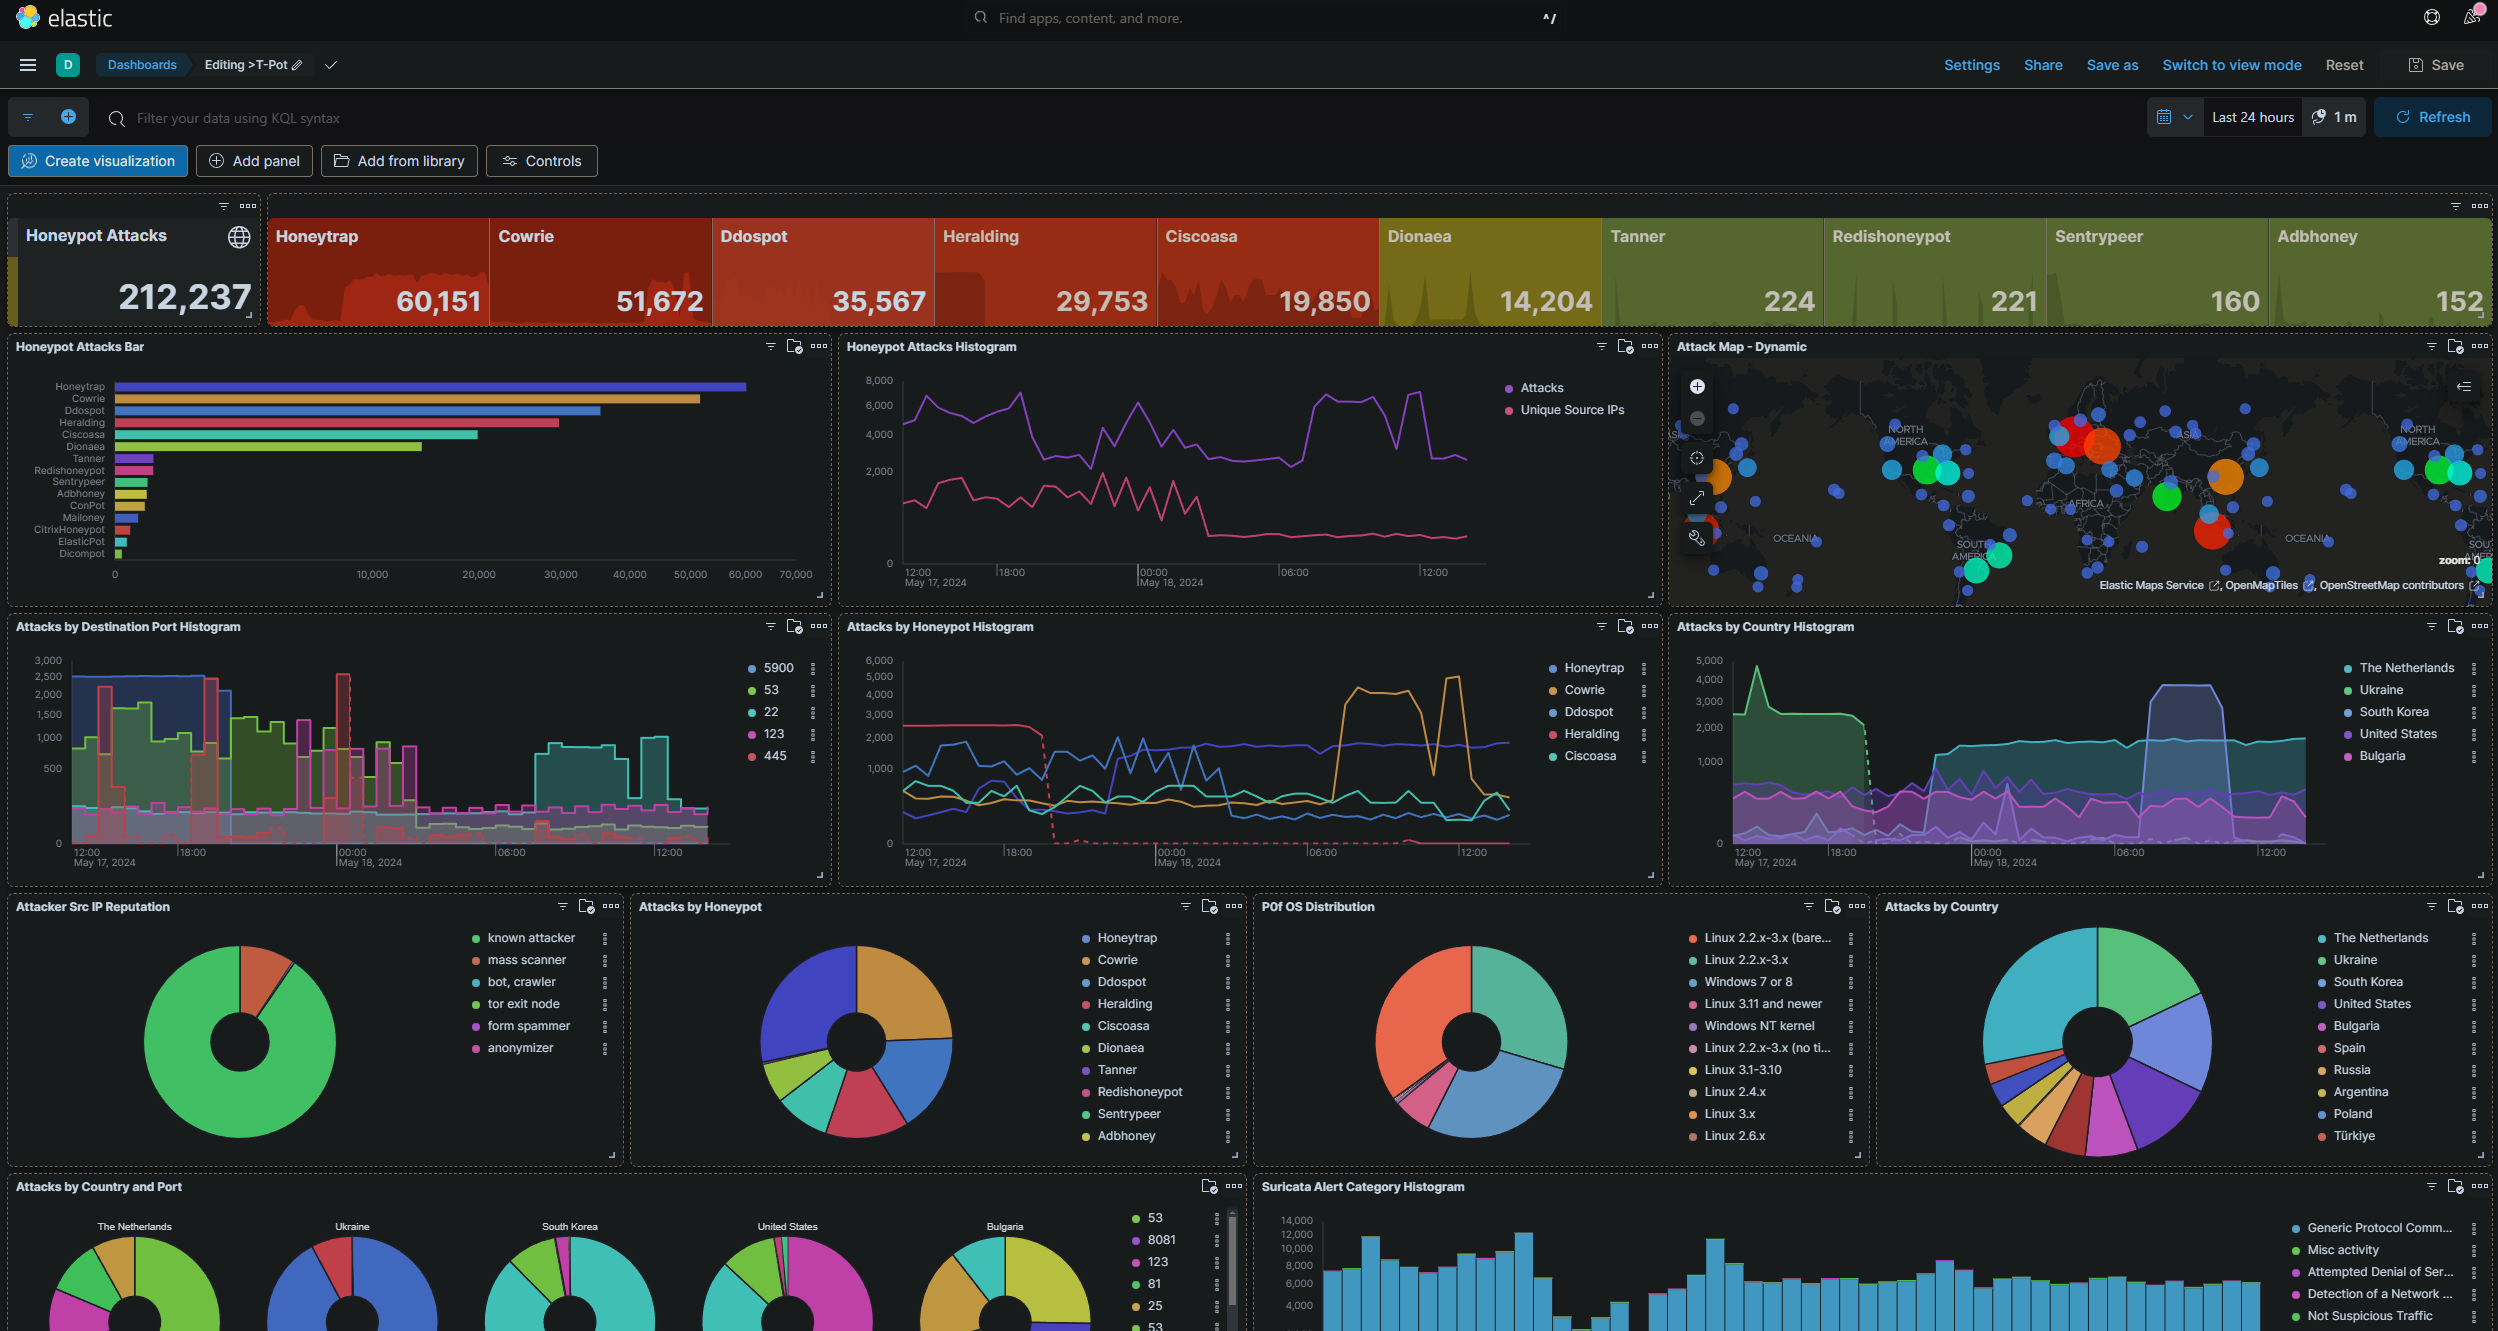
Die Logs können aus dem Ordner tpotce/data abgerufen werden.
In diesem Repository habe ich eine GH Action erstellt, die die Top-500 bösartigen IPs aus Elastic aggregiert und in eine Datei schreibt. Darauf aufbauend werde ich einen neuen Workflow erstellen, um diese bei gängigen Threat-Intel-Diensten wie Talos CTI einzureichen und als bad-reputation zu markieren.
Einen Link zu allen erkannten bösartigen IPs finden Sie hier.
Falls Sie aus irgendeinem Grund tpot-Honeypots erkennen möchten, habe ich eine Erkennungsmethode hier erstellt. Um dieses Skript auszuführen, sind einige Voraussetzungen erforderlich:
nuclei -u https://host.com -t honeypot-detection.yamlWenn Sie Fragen haben, kontaktieren Sie mich bitte über Signal oder per E-Mail: [email protected].
Wenn Sie meine Arbeit unterstützen möchten, können Sie gerne über Buy Me a Coffee spenden — Ihre Unterstützung bedeutet mir viel und wird sehr geschätzt!
