 rtcatc/packer-fuzzer
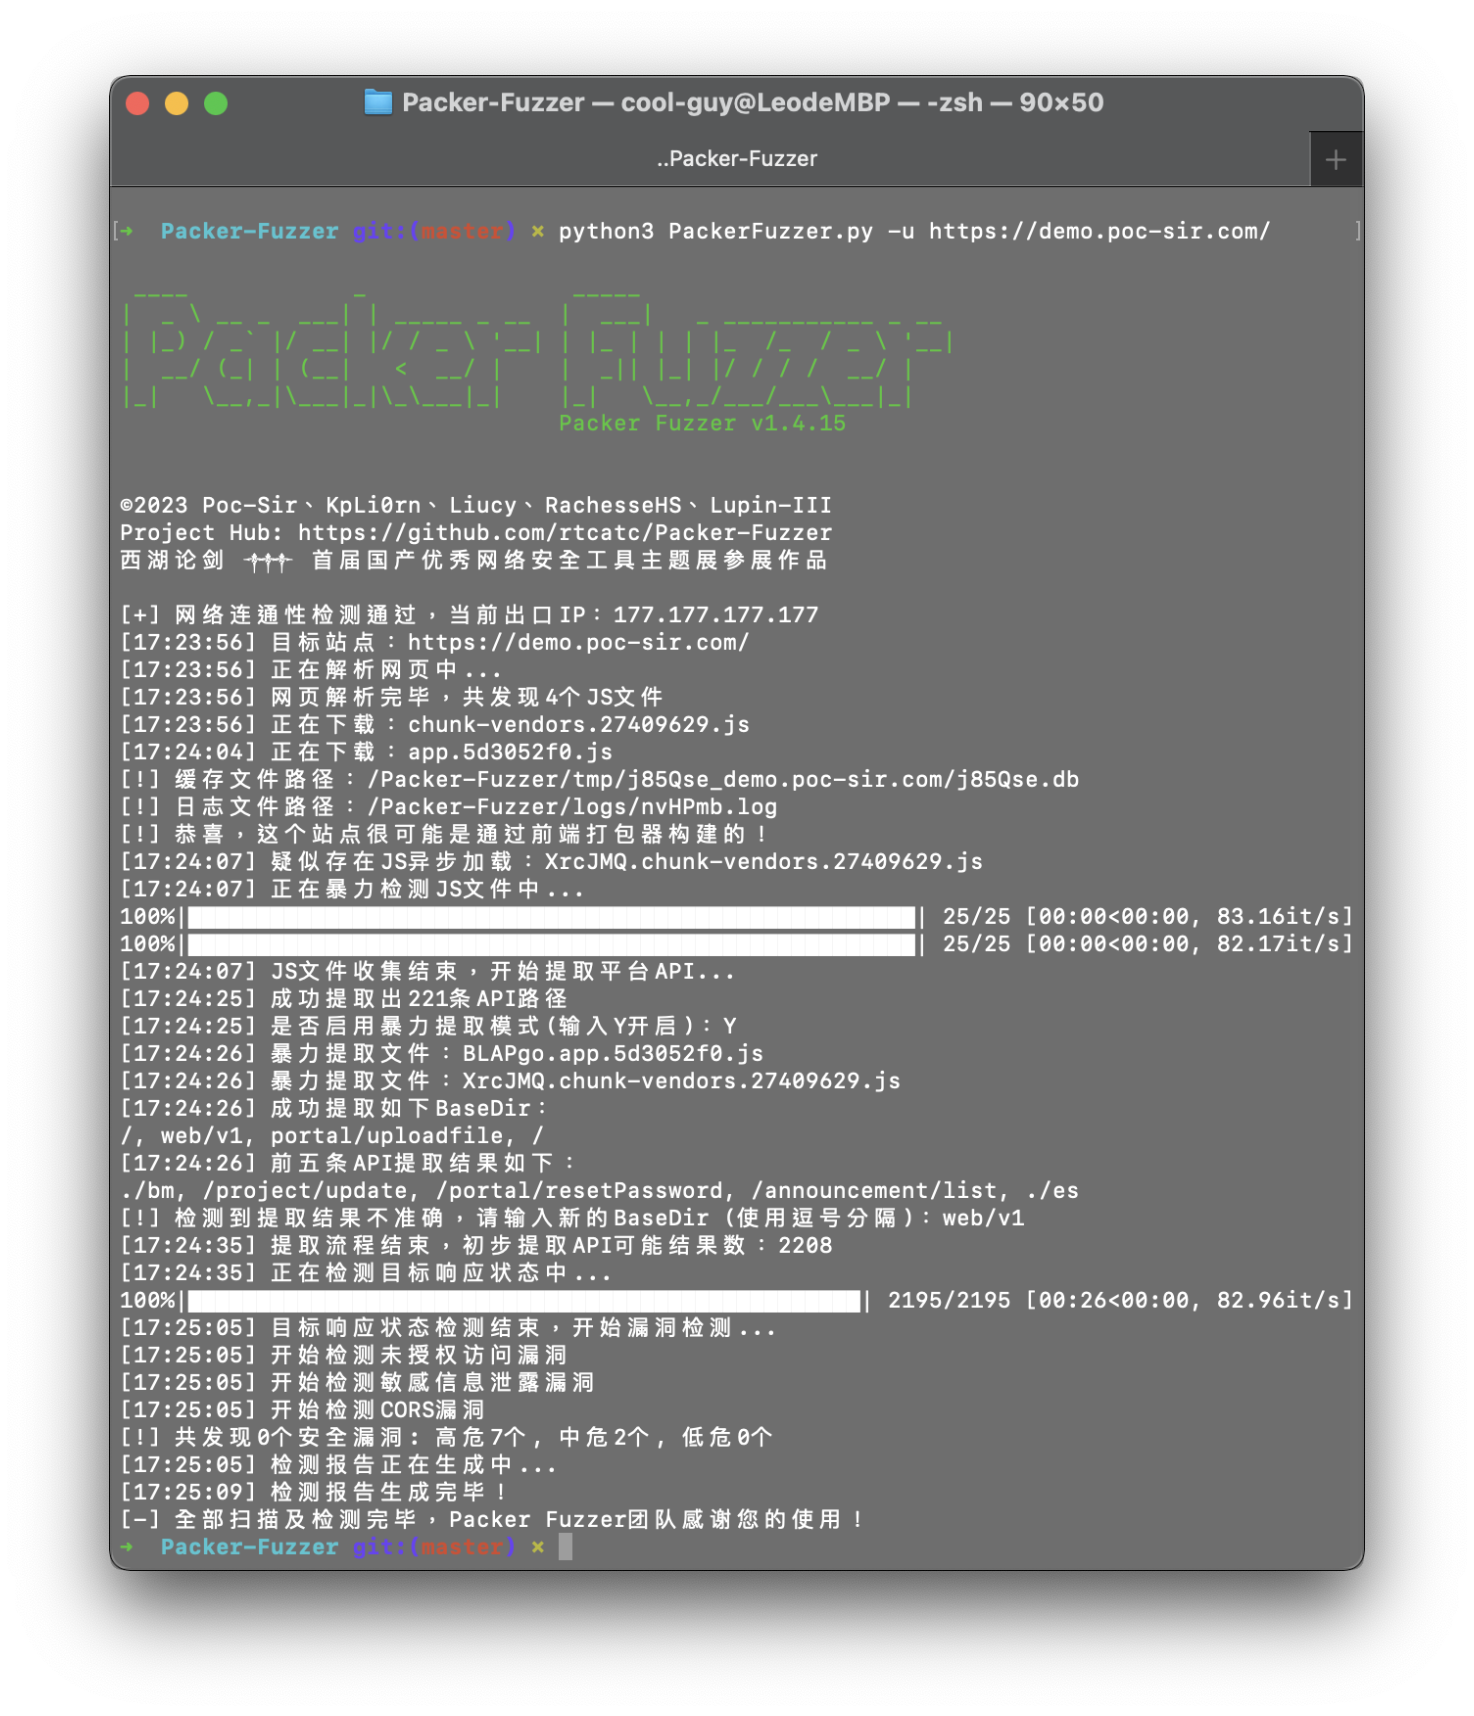
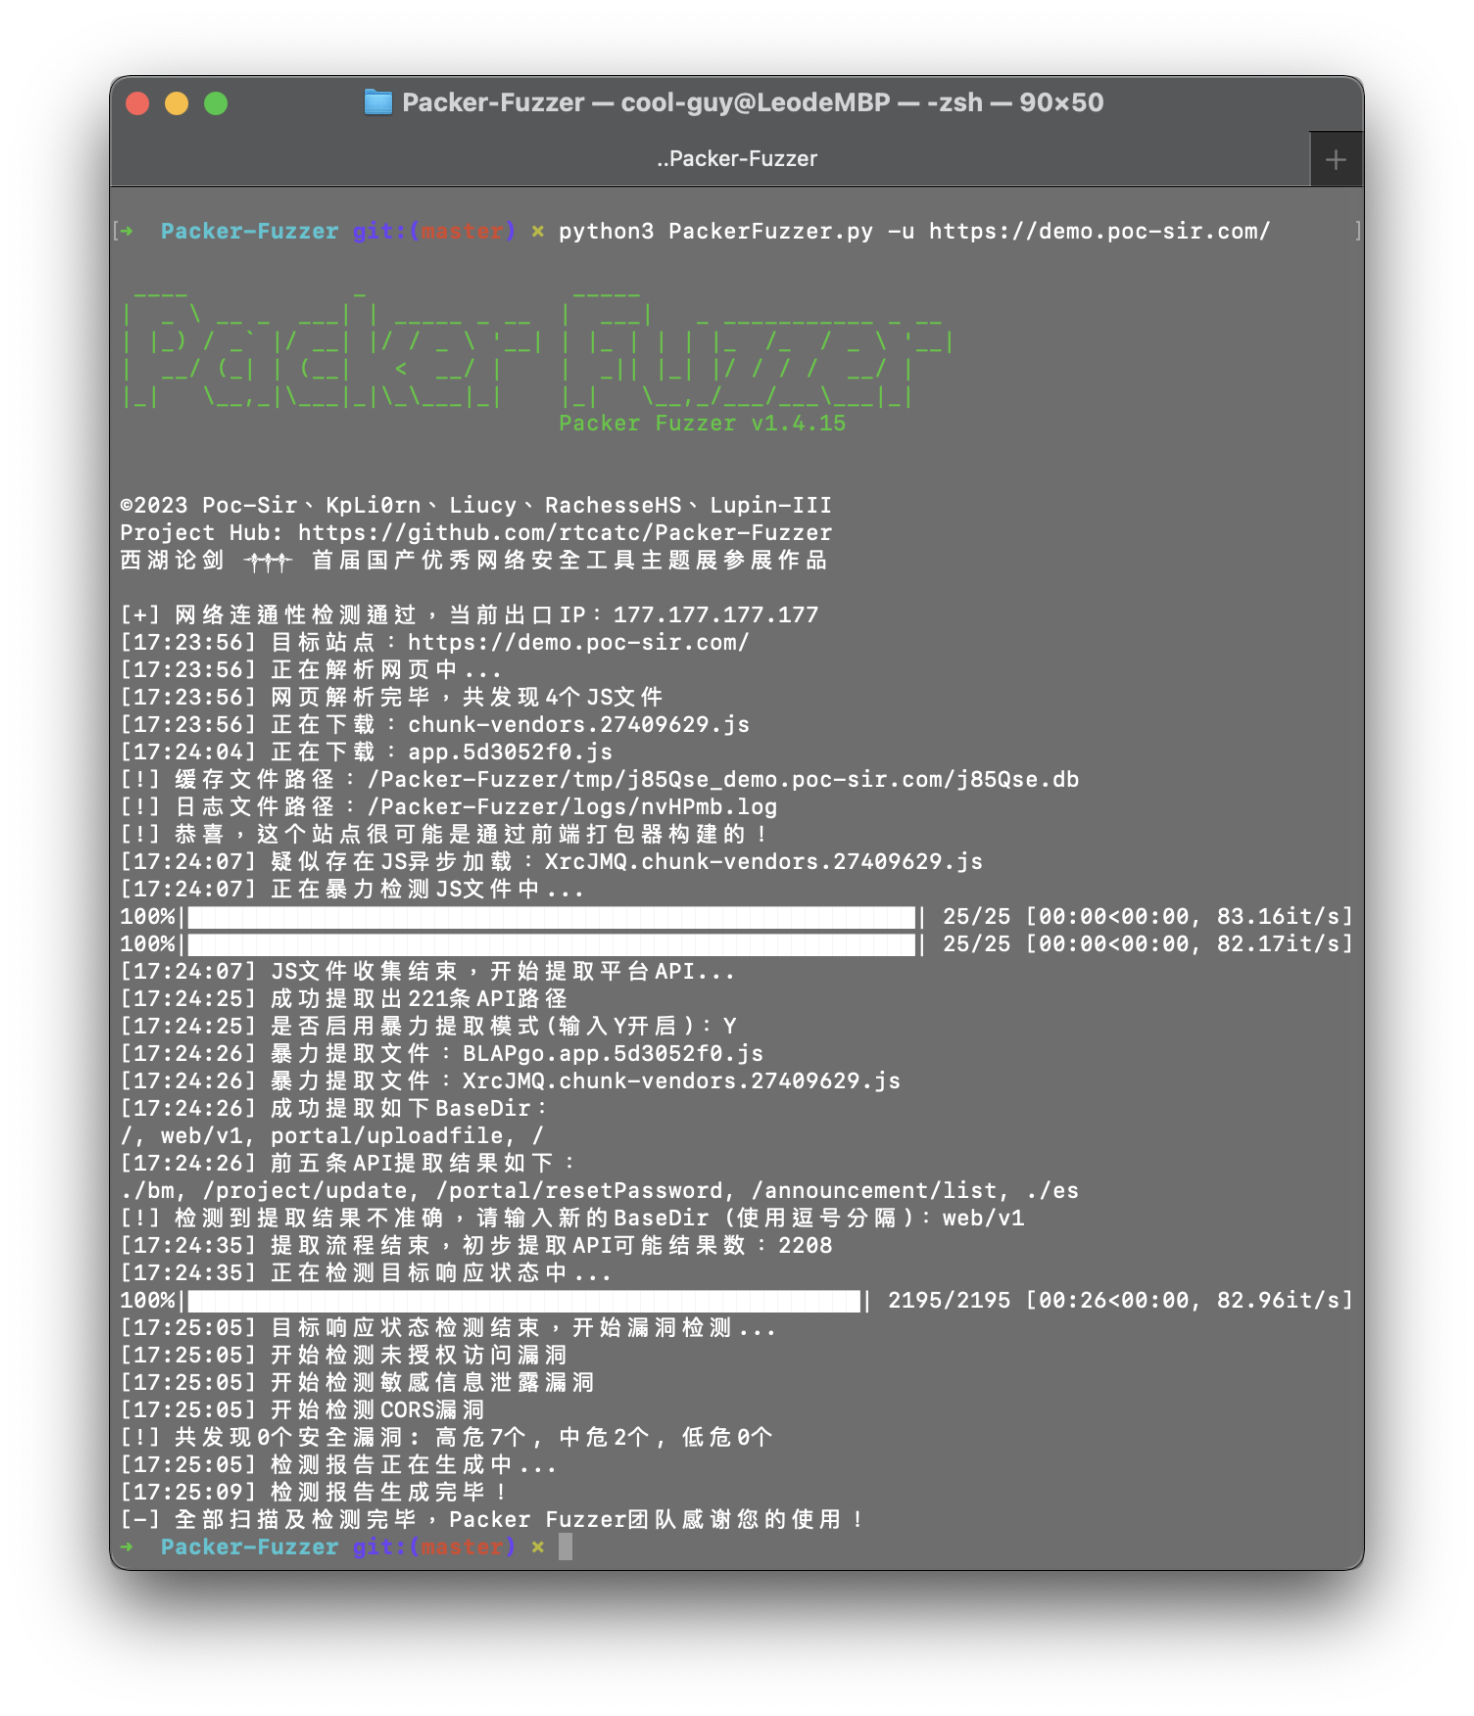
Packer Fuzzer ist ein schneller und effizienter Scanner für die Sicherheitserkennung von Websites, die mit Javascript-Modul-Bündlern wie Webpack erstellt wurden.


Jegliche direkten oder indirekten Folgen und Verluste, die durch die Verbreitung oder Nutzung der von Packer Fuzzer (im Folgenden als „dieses Tool“ bezeichnet) bereitgestellten Erkennungsfunktionen entstehen, liegen in der alleinigen Verantwortung des Benutzers. Das Entwicklungsteam von Packer Fuzzer (im Folgenden als „dieses Team“ bezeichnet) übernimmt keinerlei Haftung hierfür.
Dieses Tool generiert automatisch einen Scan-Ergebnisbericht basierend auf den Erkennungsergebnissen des Benutzers. Dieser Bericht sowie alle daraus abgeleiteten Inhalte spiegeln nicht die Position oder Meinung dieses Teams wider.
Bitte beachten Sie bei der Nutzung dieses Tools die einschlägigen Gesetze und Vorschriften des Landes, in dem Sie sich befinden und in dem sich das Zielsystem befindet. Nicht autorisierte Tests sind in keiner Weise gestattet. Bei Verstößen gegen das Gesetz behalten wir uns das Recht vor, rechtliche Schritte gegen Sie einzuleiten und werden vollumfänglich mit den zuständigen Behörden zusammenarbeiten, um die Angelegenheit zu untersuchen.
Mit der zunehmenden Verbreitung von Frontend-Bundlern im Web begegnen Sie bei täglichen Penetrationstests und Sicherheitsdiensten immer häufiger Websites, die auf Webpack-Bundler setzen. Diese Bundler packen die gesamten APIs einer Website sowie deren Parameter zusammen, um sie zentral für das Web aufzurufen. Das erleichtert uns die schnelle Identifizierung der Funktionen und API-Listen der Website. Allerdings sind die von diesen Bundlern generierten JS-Dateien oft extrem zahlreich und der gesamte JS-Codeumfang ist enorm (oft mehrere zehntausend Zeilen), was manuelle Tests sehr mühsam macht. Packer Fuzzer wurde genau für diesen Zweck entwickelt.
Dieses Tool unterstützt die automatische, unscharfe Extraktion der entsprechenden Ziel-API-Endpunkte sowie deren Parameter. Es ermöglicht eine schnelle und effiziente Erkennung von sieben Schwachstellen: Nicht autorisierter Zugriff, Offenlegung sensibler Informationen, CORS, SQL-Injection, horizontale Privilegieneskalation, schwache Passwörter und beliebiges Datei-Upload. Nach dem Scan generiert das Tool automatisch einen Bericht. Sie können zwischen einer HTML-Version für die Analyse sowie den formelleren Versionen doc, pdf und txt wählen.
Sie müssen sich auch keine Sorgen um Sprachprobleme machen, da das Tool mit fünf Hauptsprachpaketen (einschließlich Berichtsvorlagen) ausgestattet ist: Vereinfachtes Chinesisch, Französisch, Spanisch, Englisch, Japanisch (sortiert nach Übersetzungsgenauigkeit). Übersetzt von unserem sehr unprofessionellen Team.
Hinweis: Die erste Version des Tools ist nur auf die Regeln des Webpack-Bundlers optimiert. Regeln für andere Bundler folgen in zukünftigen Versionen.
Dieses Tool wurde mit Python3 entwickelt. Stellen Sie vor der Ausführung sicher, dass Python3.X und pip3 installiert sind. Falls nicht, folgen Sie dieser Anleitung: https://www.runoob.com/python3/python3-install.html
MacOS-Benutzer können es schnell mit folgendem Befehl installieren:
brew install python3 # installiert automatisch pip3
Ubuntu-Benutzer können es schnell mit folgendem Befehl installieren:
sudo apt-get install -y python3 && sudo apt install -y python3-pip
CentOS-Benutzer können es schnell mit folgendem Befehl installieren:
sudo yum -y install epel-release && sudo yum install python3 && yum install -y python3-setuptools && easy_install pip
Dieses Tool führt nativen NodeJS-Code über node_vm2 aus. Daher empfehlen wir die Installation der NodeJS-Umgebung (andere JS-Laufzeitumgebungen werden nicht empfohlen, da dies zu Analysefehlern führen kann). Falls nicht installiert, folgen Sie dieser Anleitung: https://www.runoob.com/nodejs/nodejs-install-setup.html
MacOS-Benutzer können es schnell mit folgendem Befehl installieren:
brew install node
Ubuntu-Benutzer können es schnell mit folgendem Befehl installieren:
sudo apt-get install nodejs && sudo apt-get install npm
CentOS-Benutzer können es schnell mit folgendem Befehl installieren:
sudo yum -y install nodejs
Verwenden Sie den folgenden Befehl, um alle benötigten Python-Bibliotheken mit einem Klick zu installieren:
pip3 install -r requirements.txt
Verwenden Sie den Befehl python3 PackerFuzzer.py [options], um das Tool auszuführen. Die options werden wie folgt beschrieben:
-h (--help)
Hilfe-Befehl, keine zusätzlichen Parameter. Zeigt alle unterstützten Parameter und deren Kurzbeschreibung an.
-u (--url)
Die zu scannende Website-URL, Pflichtfeld, z.B. -u https://demo.poc-sir.com.
-c (--cookie)
Zusätzliche Cookies, optional. Wenn angegeben, werden sie global übergeben, z.B. -c "POC=666;SIR=233".
-d (--head)
Zusätzlicher HTTP-Header, optional. Wenn angegeben, wird er global übergeben. Standardmäßig Cache-Control:no-cache, z.B. -d "Token:3VHJ32HF0".
-l (--lang)
Sprachoption. Wenn leer, wird automatisch die Systemsprache erkannt. Falls kein entsprechendes Sprachpaket vorhanden ist, wird auf Englisch umgeschaltet. Verfügbare Sprachpakete: Vereinfachtes Chinesisch (zh), Französisch (fr), Spanisch (es), Englisch (en), Japanisch (ja), z.B. -l zh.
-t (--type)
Unterteilt in Basis- und Fortgeschrittenen-Modus. Standardmäßig wird der Basismodus verwendet. Der Fortgeschrittenen-Modus scannt alle APIs erneut, extrahiert die entsprechenden Parameter unscharf und führt Tests auf SQL-Injection, horizontale Privilegieneskalation, schwache Passwörter und beliebiges Datei-Upload durch. Verwenden Sie die Option adv für den Fortgeschrittenen-Modus, z.B. -t adv.
-p (--proxy)
Globaler Proxy, optional. Wenn angegeben, wird global eine Proxy-IP verwendet, z.B. -p https://hack.cool:8080.
-j (--js)
Zusätzliche JS-Dateien, optional. Wenn Sie der Meinung sind, dass weitere JS-Dateien analysiert werden müssen, verwenden Sie diese Option, z.B. -j https://demo.poc-sir.com/js/index.js,https://demo.poc-sir.com/js/vue.js.
-b (--base)
