 rootless-ghost/vulnforge
Schwachstellen- und Exploit-Intelligence — ExploitDB-, NVD-, Metasploit-Suche mit CVE→ATT&CK-Zuordnung und LogNorm/HuntForge-Integration | Teil von Nebula Forge

Vulnerability & Exploit Intelligence Tool | Nebula Forge Detection Suite v2



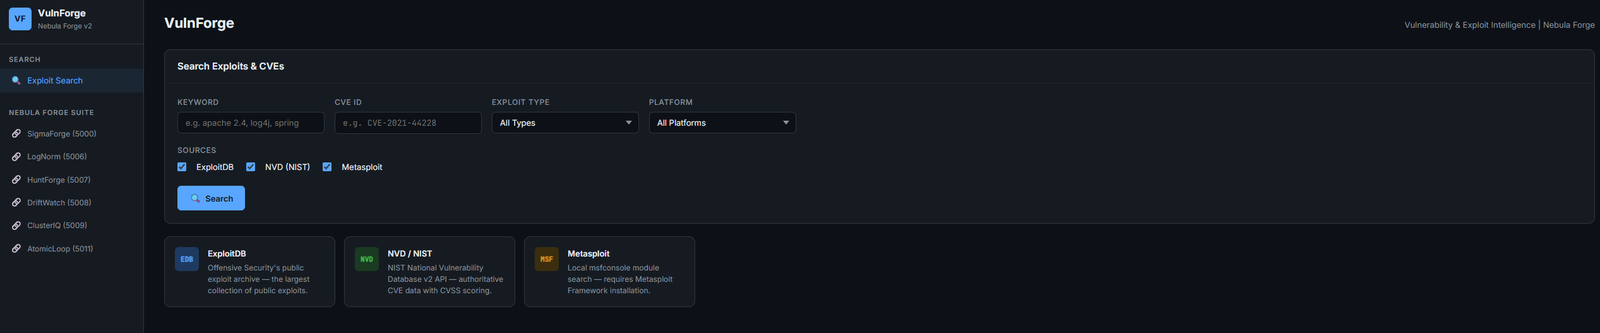
VulnForge aggregiert Exploit-Intelligence aus ExploitDB, NVD und Metasploit, ordnet Funde MITRE ATT&CK-Techniken zu und speist die Ergebnisse direkt in die Nebula Forge Purple-Team-Pipeline ein — und generiert aus einer einzigen Suche Hunt-Playbooks, LogNorm-kompatible Exporte und AtomicLoop-Simulationsauslöser.
VulnForge schließt die Lücke zwischen Schwachstellenerkennung und Detection Engineering. Suchen Sie nach einer CVE oder einem Stichwort, erhalten Sie Exploit-Daten, die ATT&CK-Techniken zugeordnet sind, und leiten Sie diesen Kontext dann weiter — direkt an HuntForge zur Playbook-Generierung oder an AtomicLoop zur Simulation.
Position in der Pipeline:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python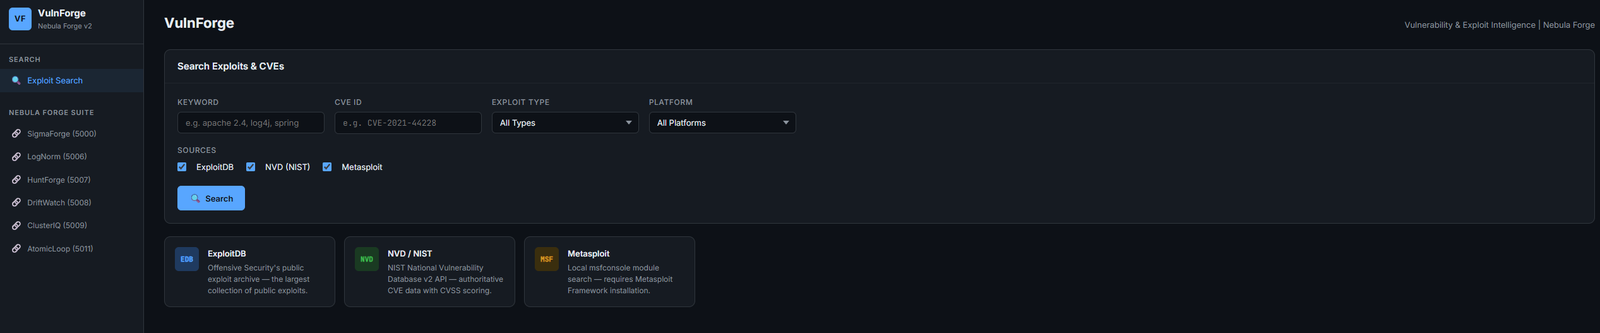
VulnForge ist Teil von Nebula Forge — einer Open-Source-SOC-Plattform, die den gesamten Detection-Engineering-Workflow abdeckt.
| Tool | Port | Rolle |
|---|---|---|
| LogNorm | 5006 | Log-Normalisierung (ECS-lite) |
| HuntForge | 5007 | ATT&CK-Hunt-Playbook-Generierung |
| DriftWatch | 5008 | Sigma-Regel-Drift-Analyse |
| ClusterIQ | 5009 | Alert-Clustering und Triage |
| AtomicLoop | 5011 | Atomic Red Team Test-Runner |
| VulnForge | 5012 | Schwachstellen- & Exploit-Intelligence |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
Zugriff unter http://localhost:5012
Dieses Tool läuft als containerisierter Dienst in der Nebula Forge Suite. Der empfohlene Weg, alles zusammen zu starten:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
Zugriff: http://localhost:5012
Eigenständiger Container:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), eine CVE-ID (z. B. CVE-2021-44228) oder beides einSuche:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
Export nach LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
An HuntForge senden:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
Health-Check:
curl http://localhost:5012/health
VulnForge ordnet CVEs ATT&CK-Techniken über eine verkettete Suche zu:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
Die Ergebnisse enthalten Technik-ID, Technikname, Taktik und Konfidenzniveau (high/medium/low). Wenn keine Zuordnung gefunden wird, wird UNKNOWN zurückgegeben, anstatt das Feld stillschweigend auszulassen.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonVulnForge ist für autorisierte Sicherheitstests, Detection Engineering und Purple-Team-Operationen gedacht. Verwenden Sie es nicht gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche schriftliche Testgenehmigung haben.
Dieses Projekt ist unter der MIT-Lizenz lizenziert — siehe die Datei LICENSE für Details.
Built by Rootless-Ghost