 rivet-dev/sandbox-agent
Ausführen von Coding-Agenten in Sandboxes. Steuerung über HTTP. Unterstützt Claude Code, Codex, OpenCode und Amp.

Ein Server, der in Ihrer Sandbox läuft. Ihre App verbindet sich remote, um Claude Code, Codex, OpenCode, Cursor, Amp oder Pi zu steuern – mit Streaming von Ereignissen, Verwaltung von Berechtigungen und Sitzungen.
Dokumentation — API-Referenz — Discord
Experimentell: Gigacode – Verwenden Sie die TUI von OpenCode mit jedem Coding-Agenten.
Das Remote-Ausführen von Coding-Agenten ist schwierig. Bestehende SDKs setzen lokale Ausführung voraus, SSH zerstört TTY-Handling und Streaming, und jeder Agent hat eine andere API. Von Grund auf neu zu bauen bedeutet, für jeden Coding-Agenten alles neu zu implementieren.
Sandbox Agent löst drei Probleme:
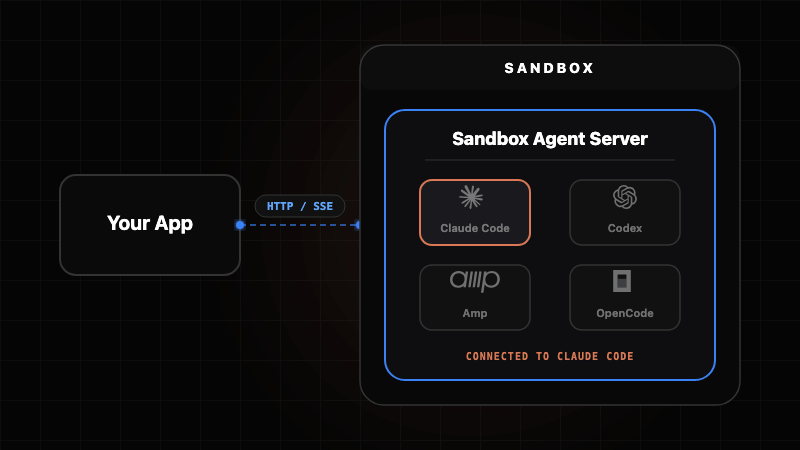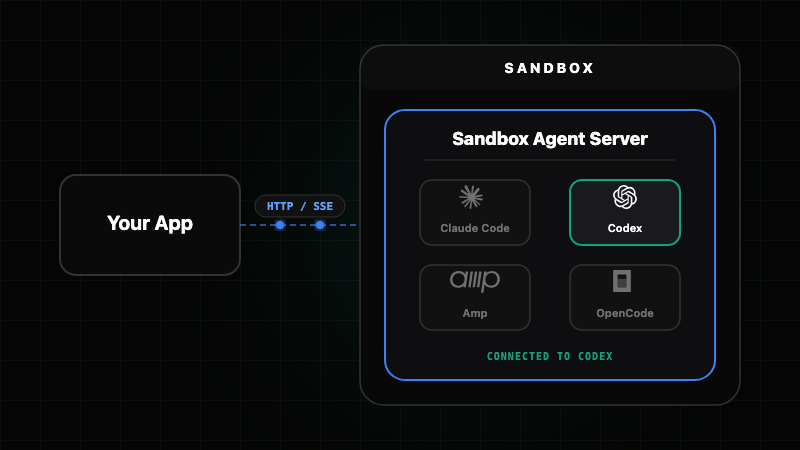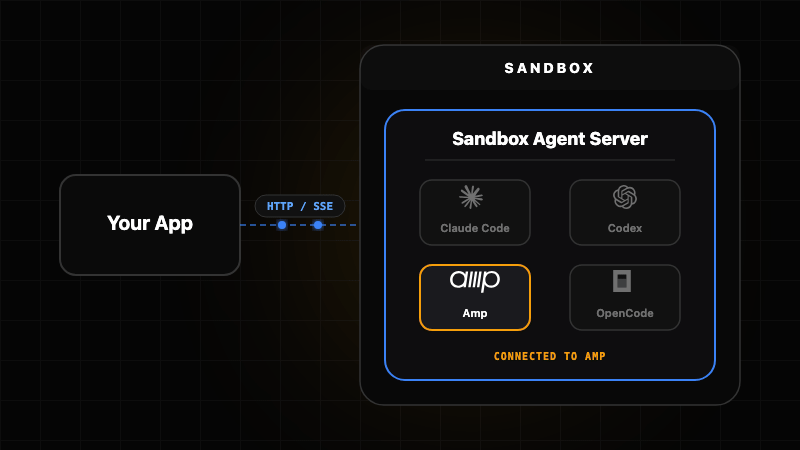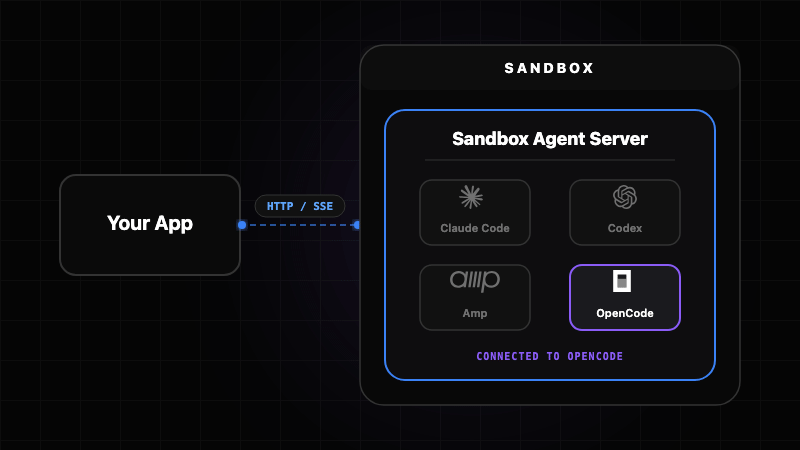
Coding-Agenten brauchen Sandboxen – Sie können KI nicht erlauben, willkürlichen Code auf Ihren Produktionsservern auszuführen. Coding-Agenten benötigen isolierte Umgebungen, aber bestehende SDKs setzen lokale Ausführung voraus. Sandbox Agent ist ein Server, der in der Sandbox läuft und HTTP/SSE bereitstellt.
Jeder Coding-Agent ist anders – Claude Code, Codex, OpenCode, Cursor, Amp und Pi haben jeweils proprietäre APIs, Ereignisformate und Verhaltensweisen. Das Austauschen von Agenten bedeutet, Ihre Integration neu zu schreiben. Sandbox Agent bietet eine einheitliche HTTP-API – schreiben Sie Ihren Code einmal, tauschen Sie Agenten per Konfigurationsänderung aus.
Sitzungen sind flüchtig – Agent-Transkripte leben in der Sandbox. Wenn der Prozess endet, verlieren Sie alles. Sandbox Agent streamt Ereignisse in einem universellen Schema in Ihren Speicher. Persistieren Sie in Postgres, ClickHouse oder Rivet. Später wiederholen, alles prüfen.
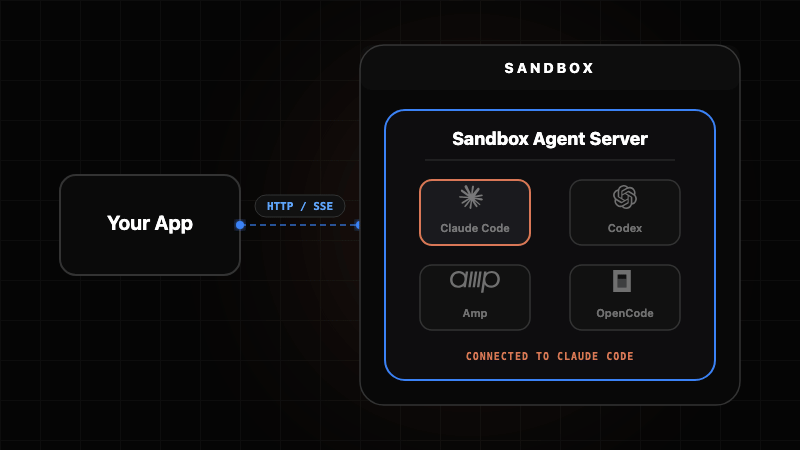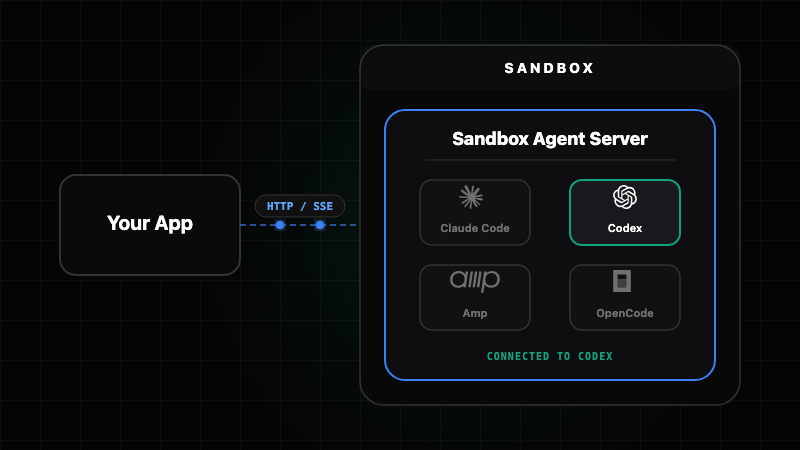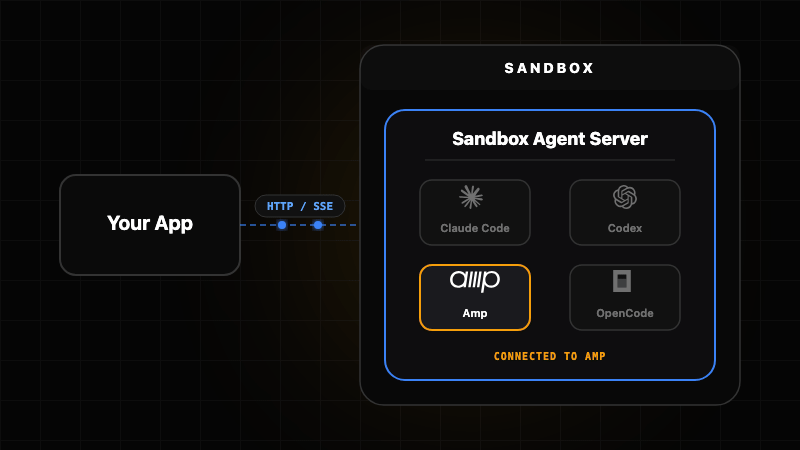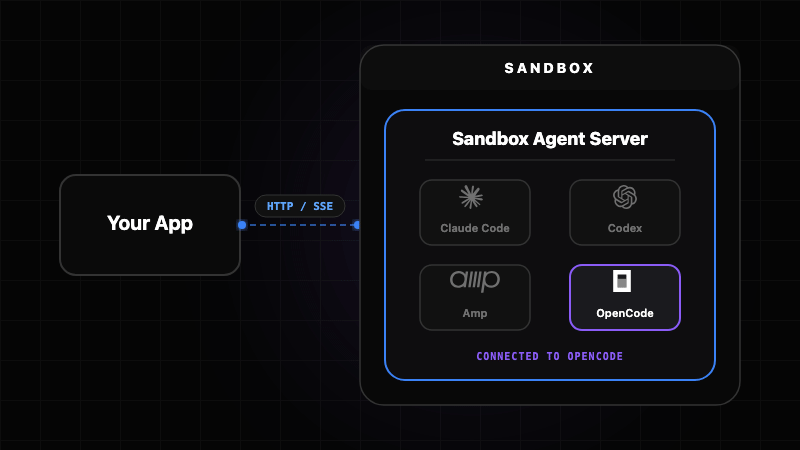
Der Sandbox Agent fungiert als universeller Adapter zwischen Ihrer Client-Anwendung und verschiedenen Coding-Agenten. Jeder Agent hat seinen eigenen Adapter, der die Übersetzung zwischen der universellen API und der agentspezifischen Schnittstelle übernimmt.
| Komponente | Beschreibung |
|---|---|
| Server | Rust-Daemon (sandbox-agent server), der die HTTP + SSE API bereitstellt |
| SDK | TypeScript-Client mit eingebettetem und Server-Modus |
| Inspector | Integrierte UI zum Inspizieren von Sitzungen und Ereignissen |
| CLI | sandbox-agent (gleiches Binärprogramm, plus npm-Wrapper) spiegelt die HTTP-Endpunkte |
Wählen Sie die für Ihren Anwendungsfall am besten geeignete Installationsmethode.
Installieren Sie den Skill mit:
npx skills add rivet-dev/skills -s sandbox-agent
bunx skills add rivet-dev/skills -s sandbox-agent
Importieren Sie das SDK direkt in Ihre Node- oder Browser-Anwendung. Vollständige Typsicherheit und Streaming-Unterstützung.
Installation
npm install [email protected]
bun add [email protected]
# Optional: Erlauben Sie Bun, postinstall-Skripte für native Binärdateien auszuführen (erforderlich für SandboxAgent.start()).
bun pm trust @sandbox-agent/cli-linux-x64 @sandbox-agent/cli-linux-arm64 @sandbox-agent/cli-darwin-arm64 @sandbox-agent/cli-darwin-x64 @sandbox-agent/cli-win32-x64
Einrichtung
Lokal (eingebetteter Modus):
import { SandboxAgent } from "sandbox-agent";

const client = await SandboxAgent.start();
Remote (Server-Modus):
import { SandboxAgent } from "sandbox-agent";

const client = await SandboxAgent.connect({
  baseUrl: "http://127.0.0.1:2468",
  token: process.env.SANDBOX_TOKEN,
});
API-Übersicht
const agents = await client.listAgents();

await client.createSession("demo", {
  agent: "codex",
  agentMode: "default",
});

await client.postMessage("demo", { message: "Hallo vom SDK." });

for await (const event of client.streamEvents("demo", { offset: 0 })) {
  console.log(event.type, event.data);
}
SDK-Dokumentation — Sitzungen verwalten
Führen Sie es als HTTP-Server aus und verbinden Sie sich aus jeder Sprache. Bereitstellung in E2B, Daytona, Vercel oder Ihrer eigenen Infrastruktur.
# Installieren
curl -fsSL https://releases.rivet.dev/sandbox-agent/0.4.x/install.sh | sh
# Ausführen
sandbox-agent server --token "$SANDBOX_TOKEN" --host 127.0.0.1 --port 2468
Optional: Agent-Binärdateien vorinstallieren (kein Server erforderlich; sie werden bei Bedarf lazy installiert, wenn Sie diesen Schritt überspringen):
sandbox-agent install-agent --all
Um die Authentifizierung lokal zu deaktivieren:
sandbox-agent server --no-token --host 127.0.0.1 --port 2468
Schnellstart — Bereitstellungsanleitungen
Installieren Sie den CLI-Wrapper (optional, aber praktisch):
npm install -g @sandbox-agent/[email protected]
# Erlauben Sie Bun, postinstall-Skripte für native Binärdateien auszuführen.
bun add -g @sandbox-agent/[email protected]
bun pm -g trust @sandbox-agent/cli-linux-x64 @sandbox-agent/cli-linux-arm64 @sandbox-agent/cli-darwin-arm64 @sandbox-agent/cli-darwin-x64 @sandbox-agent/cli-win32-x64
Erstellen Sie eine Sitzung und senden Sie eine Nachricht:
sandbox-agent api sessions create my-session --agent codex --endpoint http://127.0.0.1:2468 --token "$SANDBOX_TOKEN"
sandbox-agent api sessions send-message my-session --message "Hallo" --endpoint http://127.0.0.1:2468 --token "$SANDBOX_TOKEN"
sandbox-agent api sessions send-message-stream my-session --message "Hallo" --endpoint http://127.0.0.1:2468 --token "$SANDBOX_TOKEN"
Sie können auch npx wie folgt verwenden:
npx @sandbox-agent/[email protected] --help
bunx @sandbox-agent/[email protected] --help
Debuggen Sie Sitzungen und Ereignisse mit der integrierten Inspector-UI (z. B. http://localhost:2468/ui/).
