Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ESP-RFID-Tool — Ein Werkzeug zum Protokollieren von Daten und Testen von Geräten mit Wiegand-Schnittstelle. Kann verwendet werden, um einen tragbaren RFID-Leser zu bauen oder direkt in eine bestehende Installation integriert zu werden. Bietet Zugriff auf eine webbasierte Oberfläche über WLAN im AP- oder Client-Modus. Funktioniert mit nahezu allen Geräten, die über eine standardmäßige 5-V-Wiegand-Schnittstelle verfügen. Die primäre Zielgruppe sind 26-37-Bit-HID-Karten. Ähnlich wie Tastic RFID Thief, Blekey und ESPKey. | Kitploit
Tools/GitHubGitHub/rfidtool/esp-rfid-tool
Embedded-System-SicherheitAufklärungRFID/NFC-ToolsInformationsbeschaffungFuzzingHardware-HackingPenetrationstestsRed Teaming

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

Ein Werkzeug zum Protokollieren von Daten und Testen von Geräten mit Wiegand-Schnittstelle. Kann verwendet werden, um einen tragbaren RFID-Leser zu bauen oder direkt in eine bestehende Installation integriert zu werden. Bietet Zugriff auf eine webbasierte Oberfläche über WLAN im AP- oder Client-Modus. Funktioniert mit nahezu allen Geräten, die über eine standardmäßige 5-V-Wiegand-Schnittstelle verfügen. Die primäre Zielgruppe sind 26-37-Bit-HID-Karten. Ähnlich wie Tastic RFID Thief, Blekey und ESPKey.

GitHub
rfidtool/esp-rfid-tool

ESP-RFID-Tool

Repository anzeigen
57911132vor 4 JahrenVon Kitploit geprüft
Teilen

ESP-RFID-Tool

Von Corey Harding

Logo

Offizielle Website:

  • www.rfid-tool.com

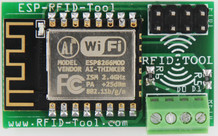
Board
April Brother stellt diese Hardware derzeit her und sie kann direkt aus China gekauft werden bei ihrem

  • Offizieller Store: https://blog.aprbrother.com/product/esp-rfid-tool
  • AliExpress-Store: https://www.aliexpress.com/item/ESP-RFID-Tool/32850151497.html
  • Tindie-Store: https://www.tindie.com/products/aprbrother/esp-rfid-tool/

Drittanbieter:

  • Hacker Warehouse (USA): https://hackerwarehouse.com/product/esp-rfid-tool/

Video-Demos zum Erfassen von Zugangsdaten mit verschiedenen Technologien, die eine Wiegand-Schnittstelle nutzen:

  • Durchführen eines REPLAY-ANGRIFFS mit der experimentellen TX-Funktion: https://youtu.be/u1y7UZpup9I
  • Brute-Force von PIN-Codes mit der experimentellen TX-Funktion: https://youtu.be/OZCaypGBVv4
  • Tragbarer HID 5375 Long Range RFID-Leser: https://youtu.be/B86926CHImE
  • HID 5355 RFID-/Tastatur-Leser: https://youtu.be/ojIpcY8Y3KQ
  • HID multiCLASS RM40 RFID-/Magnetstreifen-Leser: https://youtu.be/9OccRaLxXg8
  • HID multiCLASS RFID-Leser: https://youtu.be/2sCLkpuxAks
  • RFID-/Biometrie-/Tastatur-Leser mit elektronischem Türschloss: https://youtu.be/0o8r_ufRrFo

Firmware:

  • Offiziell
    • ESP-RFID-Tool: https://github.com/rfidtool/ESP-RFID-Tool/releases
      • Releases >=1.1.0 werden mit dem esp8266-Board-Manager-Paket 2.4.1 kompiliert
      • Releases < 1.1.0 werden mit dem esp8266-Board-Manager-Paket 2.3.0 kompiliert
  • Inoffiziell
    • Port des Tastic RFID Thief: https://github.com/exploitagency/ESP-RFID-Thief/releases

Vorgesehene Anwendungsfälle

  • Sicherheitsforscher, die Red-Team-Bewertungen durchführen.
    • Erfassen von Kartendaten, um sie später zu klonen.
    • Wiedergeben von rohen binären Erfassungen.*(siehe Hinweis unten)
    • Fuzzing von Zutrittskontrollsystemen.*(siehe Hinweis unten)
    • Brute-Force von PIN-Codes.*(siehe Hinweis unten)
    • Denial-of-Service-Modus.*(siehe Hinweis unten)
  • Ein eigenständiges Gerät zum Erfassen von Zugangsdaten oder zum Testen von Ausweisen und/oder Kartenlesern ohne einen Wiegand-Controller zu erstellen.
    • Fügen Sie einen Akku und einen Kartenleser hinzu, um das Gerät tragbar zu machen.
    • Fügen Sie ein Labornetzteil hinzu, um Hardware zu testen.
  • Installateure, die Probleme mit einem Kartenleser, den Datenleitungen oder sogar einem defekten Kartentest beheben.
  • Nützlich für Händler oder Restposten-Wiederverkäufer, die testen, ob Zutrittskontrollausrüstung funktionsfähig ist.
  • Hobbyisten, die mit verschiedenen Systemen experimentieren, die eine Wiegand-Schnittstelle nutzen.
  • Simulieren eines Zutrittskontrollsystems mit mehreren ESP-RFID-Tool-Einheiten.
  • Das RFID-Tool ist nicht für die Verwendung in irgendeiner rechtswidrigen Weise bestimmt.

Was ist das?

Ein universeller Datenlogger, der die rohen binären Daten von einer standardmäßigen 5V-Wiegand-Schnittstelle erfasst. Das Gerät ist in der Lage, die Zugangsdaten für Zutrittskontrollsysteme oder nahezu jedes Gerät, das eine Wiegand-Schnittstelle nutzt, zu protokollieren – wie RFID-Kartenleser, Tastenfelder, Magnetstreifensysteme, Barcode und sogar einige biometrische Leser. Wiegand-Schnittstellen müssen auch nicht auf Zutrittskontrollsysteme beschränkt sein. Die Hauptzielgruppe für dieses Gerät sind 26-37-Bit-HID-Karten. Bei bekannten Kartentypen werden sowohl die binären als auch die hexadezimalen Daten direkt in der Protokolldatei angezeigt, um eine einfache Ausweisidentifikation zu ermöglichen und auch für den Fall, dass ein Klon einer Karte benötigt wird. Bei unbekannten Kartentypen werden nur die rohen binären Daten angezeigt.

Wie installieren Sie es?

Das Gerät kann direkt in ein bestehendes System installiert werden und seine Stromversorgung aus der vorhandenen Verkabelung beziehen, oder es kann verwendet werden, um einen Leser mit hinzugefügtem Akku in ein eigenständiges tragbares Gerät zur Datenerfassung zu verwandeln. Die Verkabelung ist einfach und besteht aus 4 Drähten: (+), (–), D0 (Grün) und D1 (Weiß). Das Gerät kann mit Spannungen von etwa 4,5 V bis maximal 12 V betrieben werden. Häufig vorkommende Spannungen sind 12 V und 5 V. **(Siehe Installationshinweise unten)

Wie greifen Sie auf die Protokolle zu?

Der Zugriff auf die Protokolldateien und verschiedene Einstellungen erfolgt über eine webbasierte Oberfläche. Das Gerät verfügt über WLAN-Fähigkeiten und kann so eingerichtet werden, dass es einen eigenen Zugangspunkt erstellt oder sich mit einem bestehenden Netzwerk verbindet. Falls Sie aus der Weboberfläche ausgesperrt werden, können Sie den J3-Jumper beim Einschalten oder während des Zurücksetzens des Geräts überbrücken, um wieder Zugriff zu erhalten, ohne Ihre Protokolldateien zu verlieren.

Ich möchte ein wenig mehr wissen...

Tool herunterladen