
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-9014 — Skripte zur Erkennung und Ausnutzung der OAuth2-Authentifizierungsumgehung CVE-2024-9014 in pgAdmin 4, einschließlich Schwachstellenprüfung und Extraktion der OAuth2-Konfiguration. | Kitploit
Tools/GitHubGitHub/r0otk3r/cve-2024-9014
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsAuthentifizierung
GitHubr0otk3r/cve-2024-9014

CVE-2024-9014

Skripte zur Erkennung und Ausnutzung der OAuth2-Authentifizierungsumgehung CVE-2024-9014 in pgAdmin 4, einschließlich Schwachstellenprüfung und Extraktion der OAuth2-Konfiguration.

Repository anzeigen
27vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-9014 - pgAdmin 4 OAuth2-Authentifizierungsumgehung Exploit-Tools

Dieses Repository enthält Tools, um die CVE-2024-9014-Sicherheitslücke in pgAdmin 4 zu prüfen und auszunutzen. Die Sicherheitslücke ermöglicht es einem Angreifer, die OAuth2-Authentifizierung zu umgehen und auf sensible Ressourcen zuzugreifen.

Tools

1. cve_2024_9014_check.py

Dieses Skript prüft, ob ein Zielsystem anfällig für CVE-2024-9014 ist, indem es die pgAdmin 4-Installation untersucht und nach exponierten OAuth2-Konfigurationen sucht.

Verwendung

python3 cve_2024_9014_check.py --url <target_url> [--proxy <proxy_url>] [--output <output_file>]
  • --url: Ziel-URL (z. B. http://example.com/).

  • --list: Datei mit einer Liste von Ziel-URLs (eine pro Zeile).

  • --output: Datei zum Speichern der Ergebnisse.

  • --proxy: Optionaler Proxy (z. B. http://127.0.0.

Beispiel

python3 cve_2024_9014_check.py --url <target_url> --proxy http://127.0.0.1:8080 --output results.txt

Das Skript prüft, ob das Ziel pgAdmin 4 ausführt und ob es anfällig ist. Anfällige Ziele zeigen exponierte OAuth2-Konfigurationen.
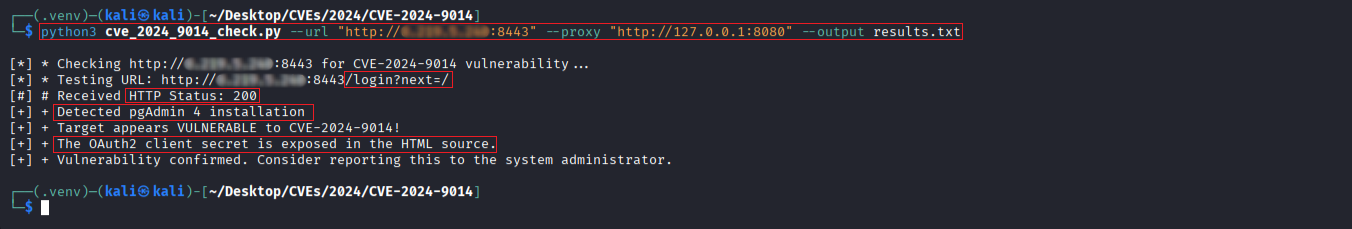
Ausgabe

1


2. extract_oauth2_config.py

Dieses Skript extrahiert die OAuth2-Konfiguration aus einer pgAdmin 4-Installation. Es hilft dabei, zu identifizieren, ob sensible OAuth2-Anmeldeinformationen im HTML-Quellcode exponiert sind.

python3 extract_oauth2_config.py -u <target_url> [--proxy <proxy_url>] [--output <output_file>]

Das Skript speichert die extrahierte OAuth2-Konfiguration für anfällige Ziele in einer angegebenen Ausgabedatei.
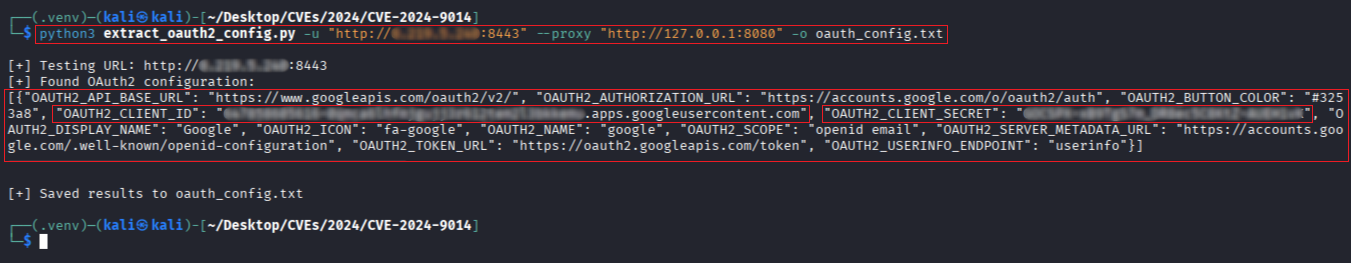
Ausgabe

2


Anforderungen

  • Python 3.x
  • requests-Bibliothek (pip install requests)

⚠️ Haftungsausschluss

Dieses Skript ist nur für autorisierte Sicherheitstests und zu Bildungszwecken bestimmt. Stellen Sie sicher, dass Sie die Erlaubnis haben, die von Ihnen anvisierten Systeme zu testen. Unautorisierter Zugriff oder Ausnutzung von Systemen ist illegal.

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die Datei LICENSE für Details.


Offizielle Kanäle

  • YouTube @rootctf
  • X @r0otk3r
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





