
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-29885 — Apache Tomcat CVE-2022-29885 | Kitploit
Tools/GitHubGitHub/quynhlab/cve-2022-29885
SchwachstellenanalyseExploitationWebsicherheitPenetrationstests
GitHubquynhlab/cve-2022-29885

CVE-2022-29885

Apache Tomcat CVE-2022-29885

Repository anzeigen
5222vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    350
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-29885

Das Tool dient ausschließlich der Sicherheitsforschung. Es ist verboten, das Tool für illegale Angriffe zu verwenden. Der Benutzer ist für die Konsequenzen verantwortlich.

工具仅用于安全研究以及内部自查,禁止使用工具发起非法攻击,造成的后果使用者负责

Einführung

Apache Tomcat DoS (CVE-2022-29885) Exploit

Denial of Service im EncryptInterceptor (Tomcat Cluster)

Das Zielsystem muss den Cluster Nio Receiver starten. Das Senden eines speziellen TCP-Pakets führt zu einem Denial of Service auf dem Ziel. Ob EncryptInterceptor verwendet wird oder nicht, besteht die Möglichkeit einer Denial-of-Service-Schwachstelle.

Bedingung: Aktivieren Sie die Tomcat-Cluster-Funktion und verwenden Sie NioReceiver für die Kommunikation.

Jede Version von Tomcat ist betroffen. Die einzige Lösung ist die Verwendung eines vertrauenswürdigen Netzwerks.

Unsicherer Konfigurations-Exploit

Unsichere Konfiguration: Kein EncryptInterceptor verwendet

server.xml

<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
  </Channel>
</Cluster>

exploit: ./dos -h target_ip -p target_nio_port
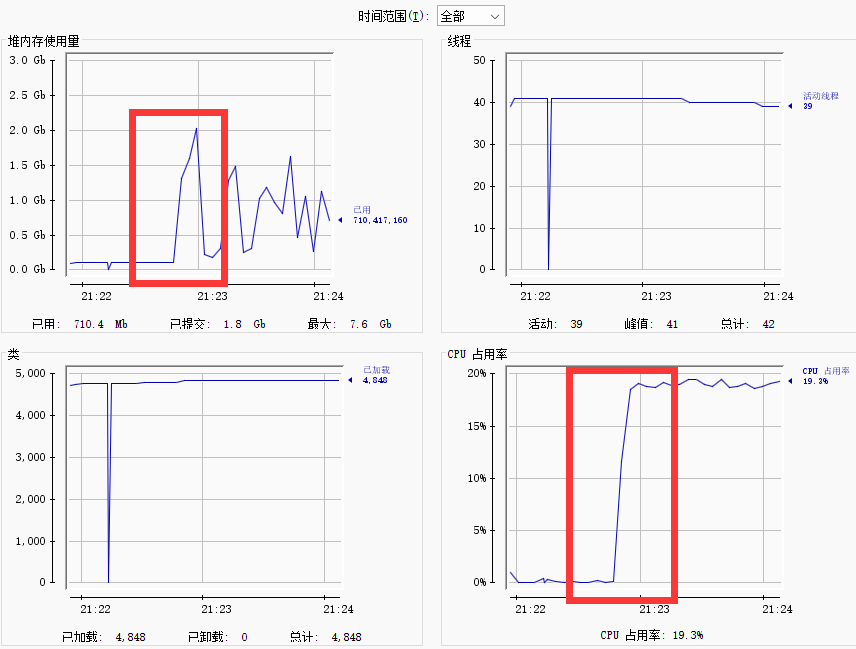
Bei unsicherer Konfiguration können Sie auch den Safe-Config-Exploit verwenden.

Aber bei sicherer Konfiguration können Sie nur den Safe-Config-Exploit verwenden.

Sicherer Konfigurations-Exploit

Sichere Konfiguration: EncryptInterceptor verwendet

server.xml

<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
    <Interceptor className="org.apache.catalina.tribes.group.interceptors.EncryptInterceptor"
       encryptionAlgorithm="AES/CBC/PKCS5Padding"
       encryptionKey="ANY_KEY(LENGTH:32)"/>
  </Channel>
</Cluster>

exploit: ./dos -h target_ip -p target_nio_port -s
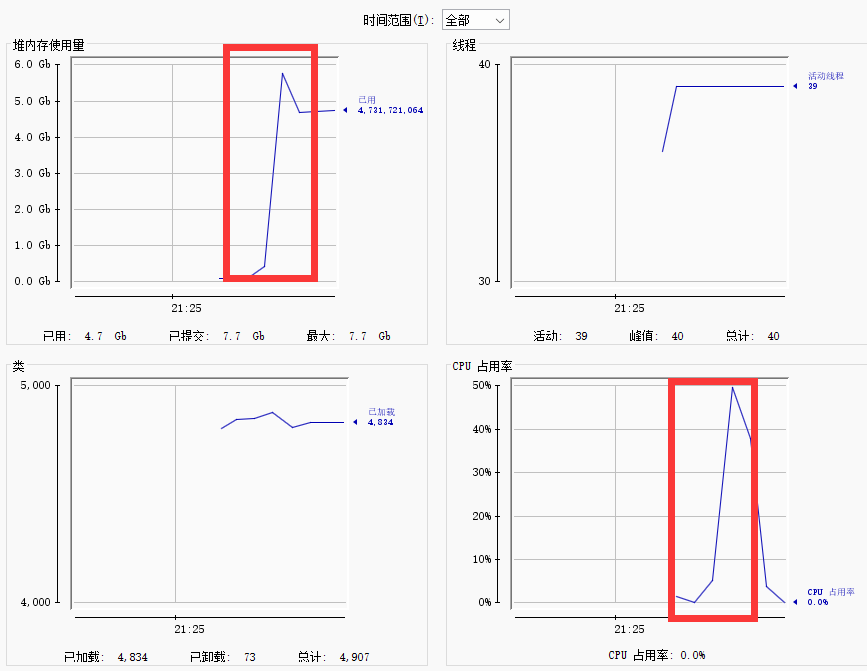
Referenzen

https://lists.apache.org/thread/2b4qmhbqcyvcq7dyfpjyx54c03x65vhcv

Tool herunterladen




