 ptresearch/inteltxe-poc

Intel Management Engine JTAG Proof of Concept
Alle Informationen dienen ausschließlich zu Bildungszwecken. Die Befolgung dieser Anweisungen erfolgt auf eigene Gefahr. Weder die Autoren noch ihr Arbeitgeber sind für direkte oder indirekte Schäden oder Verluste verantwortlich, die aus Handlungen oder Unterlassungen einer Person oder Organisation auf der Grundlage der auf dieser Seite enthaltenen Informationen entstehen.
Einführung
Erforderliche Software
Erzeugen des Payloads
Erzeugen des Unlock-Tokens
Vorbereiten des SPI-Flash-Images
Integrieren von Dateien in das Firmware-Image
Deaktivieren der OEM-Signierung
Erstellen des Firmware-Images
Hochfahren der Haupt-CPU
Schreiben des Images auf den SPI-Flash
Vorbereiten des USB-Debug-Kabels
Patchen der OpenIPC-Konfigurationsdateien
Entschlüsseln der OpenIPC-Konfigurationsdateien
Hinzufügen des LMT-Cores zur Konfiguration
Festlegen der Umgebungsvariable IPC_PATH
Durchführen einer ersten Überprüfung der JTAG-Funktionsfähigkeit
ME-Thread anzeigen
Cores anhalten
ME-Debugging: Schnellstart
Beliebigen Speicher lesen
ROM lesen
Warum TXE?
Liste der getesteten Plattformen
Autoren
Lizenz
Die Schwachstelle INTEL-SA-00086 ermöglicht es, JTAG für den Intel Management Engine-Core zu aktivieren. Wir haben unseren [JTAG-PoC][8] für die Plattform Gigabyte Brix GP-BPCE-3350C entwickelt. Obwohl wir angehenden Forschern empfehlen, dieselbe Plattform zu verwenden, sollten auch Plattformen anderer Hersteller mit dem Intel Apollo Lake-ChIP-Satz den PoC unterstützen (für TXE-Version 3.0.1.1107).
Die Schwachstelle INTEL-SA-00086 beinhaltet einen Pufferüberlauf bei der Verarbeitung einer auf MFS (dem [internen ME-Dateisystem][6]) gespeicherten Datei. Der vollständige Dateipfad ist /home/bup/ct. Sie müssen sie mithilfe von Intel Flash Image Tool (FIT) in die ME-Firmware integrieren – eines der Intel-Systemtools, die Intel an OEMs von Hardware auf Basis von Intel-PCH-Chipsätzen bereitstellt. Hier ist die Struktur des Stammverzeichnisses des Intel-Systemtools-Pakets:
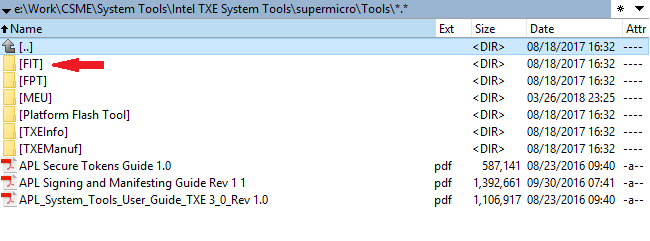
Die Dienstprogramme der Intel-ME- (TXE, SPS)-Systemtools sind nicht für Endbenutzer bestimmt – daher finden Sie sie nicht auf der offiziellen Intel-Website. Einige OEMs veröffentlichen sie jedoch als Teil von Software-Updates zusammen mit Gerätetreibern. Für die Integration unseres PoC benötigen Sie also Intel TXE System Tools Version 3.x, die online zu finden ist.
Sie müssen Intel System Studio installieren; eine Testversion kann von der Intel-Website heruntergeladen werden. In unseren Experimenten verwendeten wir Intel System Studio 2018.
Der PoC zielt auf Intel-TXE-Firmware-Version 3.0.1.1107. Das SPI-Flash-Image für Gigabyte GB-BPCE-3350C Version F5 enthält die erforderliche Firmware-Version.
Alle unsere Skripte sind in Python geschrieben. Wir empfehlen die Verwendung von Python 2.7. Die Skripte benötigen außerdem das Paket pycrypto. Um pycrypto zu installieren, führen Sie den folgenden Befehl aus:
pip install pycrypto
Dieses Dienstprogramm wird nur benötigt, wenn Sie die CPU hochfahren müssen.
Die EFI Human Interface Infrastructure (HII) ist ein spezieller Mechanismus zum Erstellen einer Benutzeroberfläche im UEFI sowie zum Verarbeiten und Verwalten von Benutzereingaben. EFI HII identifiziert Standardwerte für alle Optionen, einschließlich der verborgenen. Sobald die Option im Zusammenhang mit DCI gefunden ist, kann sie für die Standardkonfiguration aktiviert werden, und DCI kann durch Wiederherstellen der BIOS-Werkseinstellungen aktiviert werden. Zum Hochfahren der Haupt-CPU benötigen Sie AMI BIOS Configuration Program Version 5.xx, die ebenfalls online zu finden ist.
Führen Sie das Skript me_exp_bxtp.py aus:
me_exp_bxtp.py -f <dateiname>
Das Skript erzeugt die erforderlichen Daten und exportiert sie in die angegebene Datei (geben Sie entweder den vollständigen Dateipfad oder, innerhalb des aktuellen Verzeichnisses, einfach einen Namen an – standardmäßig ct.bin). Diese Datei wird später von FIT verwendet.
Führen Sie das Skript me_utok_bxtp.py aus:
me_utok_bxtp.py -f <dateiname>
Das Skript erzeugt die erforderlichen Daten und exportiert sie in die angegebene Datei (geben Sie entweder den vollständigen Dateipfad oder, innerhalb des aktuellen Verzeichnisses, einfach einen Namen an – standardmäßig utok.bin). Diese Datei wird später von FIT verwendet.
Überspringen Sie diesen Schritt, wenn Sie die CPU nicht hochfahren müssen.
Um die Option DCI Enable zu aktivieren, führen Sie das Dienstprogramm AMIBCP aus und öffnen Sie damit das mit Ihrer Plattform gelieferte SPI-Firmware-Image. Öffnen Sie für den Gigabyte Brix GP-BPCE-3350C die Datei, die über den oben angegebenen Gigabyte-Link heruntergeladen wurde (Pfad zur Imagedatei im Archiv: F5/image.bin).
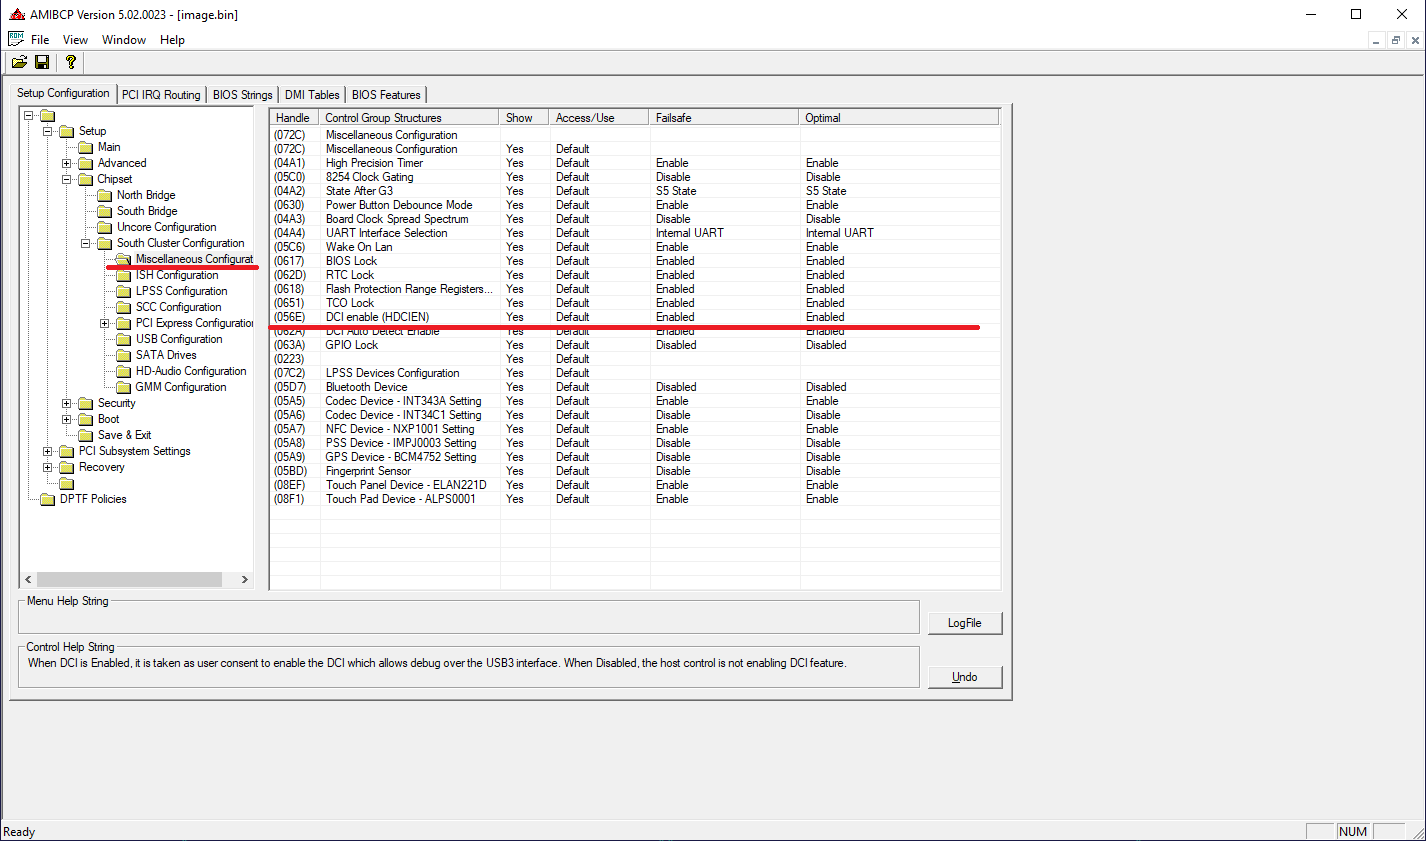
Nun müssen wir die Option HDCIEN auf der Registerkarte Setup Configuration aktivieren.
Um die Dateien ct.bin und utok.bin zu integrieren, führen Sie das Dienstprogramm FIT (fit.exe) aus und öffnen Sie damit das SPI-Firmware-Image.
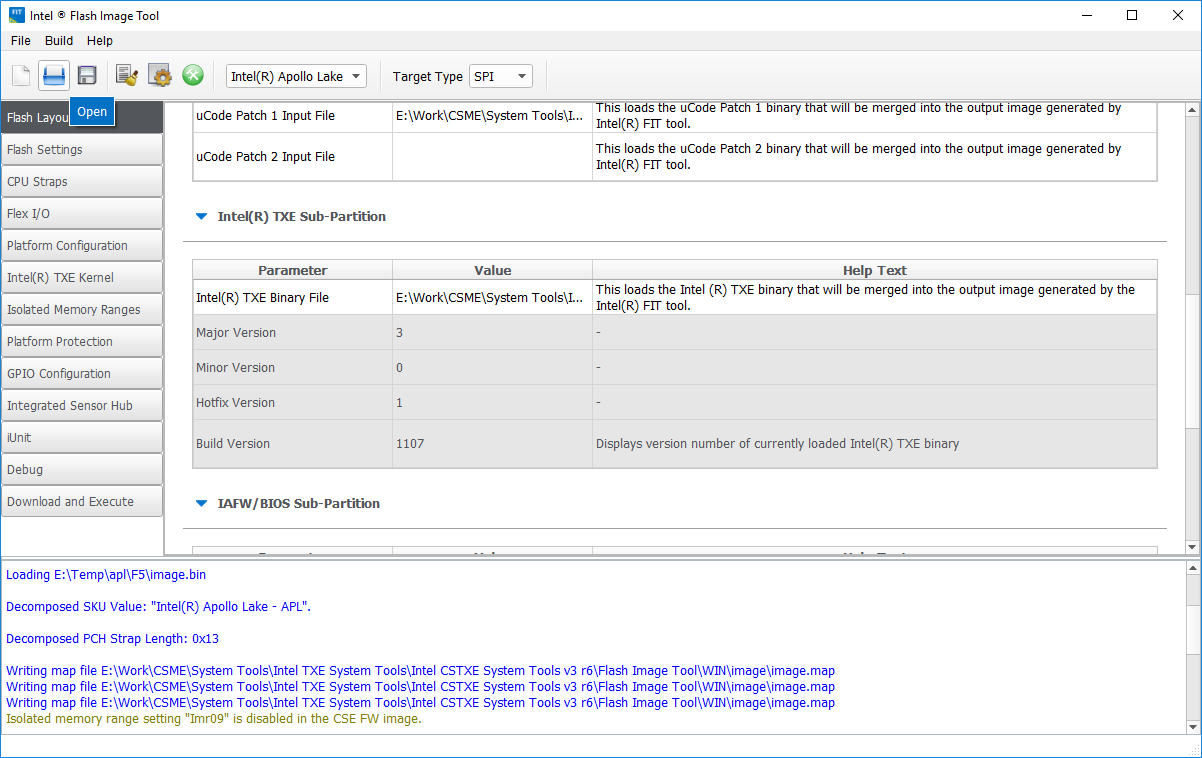
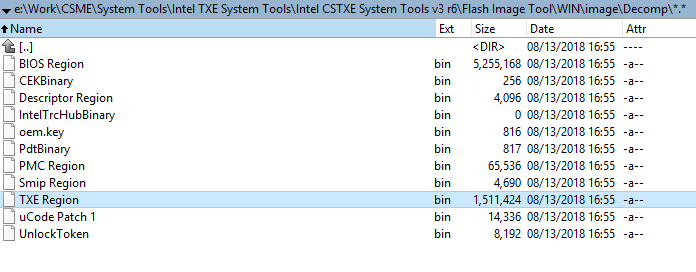
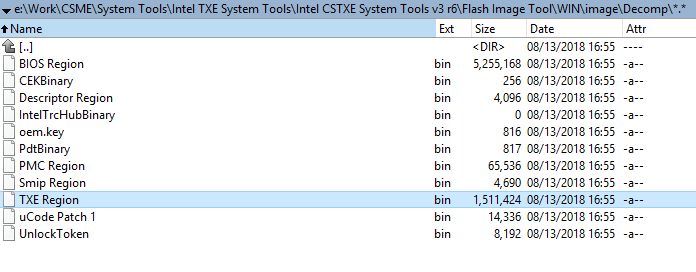
Wenn Sie eine andere Hardware-Plattform verwenden und keinen Zugriff auf TXE 3.0.1.1107 haben, können Sie ein SPI-Flash-Image für Gigabyte GB-BPCE-3350C Version F5 herunterladen und den TXE-Abschnitt über FIT extrahieren. FIT extrahiert beim Öffnen des Images verschiedene Abschnitte des gesamten SPI-Images (SPI-Descriptor, UEFI/BIOS-Firmware, Intel-ME-Firmware und Unlock Token) und speichert sie im Ordner *"image_name"/Decomp *.