Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
codoforum — CVE-2020-5842 Stored-XSS-Schwachstelle in Codoforum 4.8.3 | Kitploit

Tools/GitHubGitHub/prasanthc41m/codoforum
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubprasanthc41m/codoforum

codoforum

CVE-2020-5842 Stored-XSS-Schwachstelle in Codoforum 4.8.3

Repository anzeigen
122vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    333
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2020-5842 Stored XSS Schwachstelle in Codoforum 4.8.3

Gelistet in: Exploit-db, Cve Mitre und The daily swig

Während ich nach einer kostenlosen Forensoftware für unsere Community suchte, stieß ich auf Codoforum. Nach der Installation haben wir (Vyshnav Vizz) ein paar einfache XSS-Payloads getestet, um die Sicherheit zu überprüfen, und wurden plötzlich mit der Entdeckung mehrerer kritischer Cross-Site-Scripting-Schwachstellen überrascht, die Admin-Benutzer betreffen. Vielen Dank an meinen Bruder (Vyshnav Vizz) für die Unterstützung in meinem Leben.

Betroffene Komponente : Benutzerregistrierungsseite

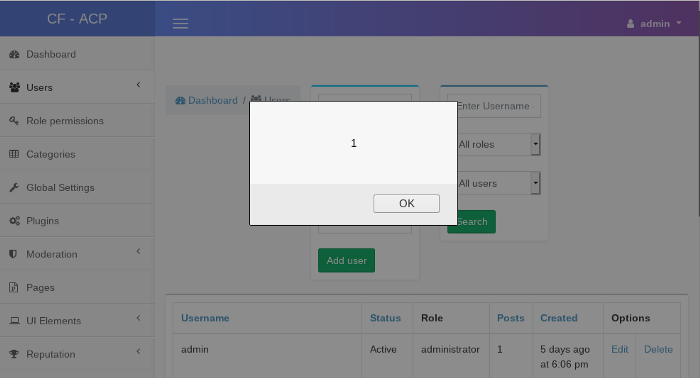
Angriffsvektor Diese Schwachstelle ermöglicht es einem Angreifer, den XSS-Payload in den Benutzerregistrierungsbereich einzuschleusen. Jedes Mal, wenn der Admin den Benutzerverwaltungsbereich im Admin-Panel aufruft, wird der XSS ausgelöst, und der Angreifer kann je nach erstelltem Payload das Cookie stehlen.

Zusätzliche Informationen Eine kritische (Stored XSS) Cross-Site-Scripting-Schwachstelle wurde in Codoforum v4.8.3 gefunden, der neuesten Version, die am 29. Oktober 2019 aktualisiert wurde.

Der Benutzerregistrierungsmechanismus von Codoforum ist kritisch anfällig für Stored Cross-Site-Scripting. Ein Benutzer kann über die Registrierungsseite mit einem erstellten XSS-Payload im Benutzerfeld angelegt werden. Infolgedessen wird ein Benutzer mit einem XSS-Payload erstellt. Wenn der Admin den Benutzerverwaltungsbereich über das Admin-Dashboard im Bereich "Benutzer verwalten" aufruft, wird der XSS ausgelöst. Aufgrund dieser Stored-XSS-Schwachstelle, die auf dem Server gespeichert wird, wird der XSS-Payload jedes Mal ausgelöst, wenn der Admin die Seite besucht.

Schritte zur Reproduktion

  1. Laden Sie Codoforum 4.8.3 herunter und installieren Sie es auf einem lokalen Server. https://codoforum.com/buy image
  2. Rufen Sie http://localhost/index.php?u=/user/register auf und erstellen Sie einen Benutzer mit dem folgenden Payload.

Username : “><svg/onload=alert(1)> Password : password Email : [email protected] Einbetten des Payloads image

  1. Rufen Sie nun http://localhost/admin/index.php?page=users/manage auf. Hier wird ein XSS ausgelöst. Stored XSS wurde ausgelöst image

Gegenmaßnahmen

Eingabevalidierung und Ausgabebereinigung sowie Escaping machen die Anwendung sicher.

Zeitlicher Ablauf

Entdeckt: 3. Januar 2020 Gemeldet an Codologic: 3. Januar 2020 Bestätigt von Codologic: 3. Januar 2020 Gelistet in exploit-db.com: 6. Januar 2020 Gelistet in cve.mitre.org: 6. Januar 2020


Tool herunterladen