

Eine leistungsstarke Webanwendung, um zu testen, wie gut Ihre Web Application Firewall (WAF) vor häufigen Angriffsvektoren schützt.
→ waf-checker.com ←

Funktionen
Sicherheitstests
- 19+ Angriffskategorien sofort einsatzbereit: SQL Injection, XSS, Path Traversal, Command Injection, SSRF, NoSQL Injection, LFI, LDAP Injection, XXE, SSTI, CRLF und mehr
- 9 erweiterte Bypass-Kategorien mit Kodierungsvarianten, Protocol Smuggling und frameworkspezifischen Payloads
- 344+ Payloads dynamisch geladen von PAPAMICA/waf-payloads
- Falsch-Positiv-Tests zur Überprüfung, ob legitimer Traffic blockiert wird
- HTTP-Methodentests über GET, POST, PUT und DELETE
WAF-Erkennung & Bypass
- Automatische WAF-Erkennung — identifiziert Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP und 15+ weitere WAFs
- Erweiterte Bypass-Techniken — Double Encoding, Unicode, gemischte Groß-/Kleinschreibung, Kommentar-Verschleierung
- WAF-spezifische Bypass-Generierung — maßgeschneiderte Strategien pro erkannter WAF
- HTTP-Manipulationstests — Verb-Tampering, Parameter Pollution, Content-Type-Verwirrung, Request Smuggling
Vollständige Reconnaissance

- Technologie-Fingerprinting — CMS-Erkennung (WordPress, Drupal, Joomla, Shopify…), Frameworks, Webserver, CDN/WAF, Analysetools und 25+ JavaScript-Bibliotheken
- DNS-Analyse — A, AAAA, CNAME, MX, NS, TXT, SOA-Einträge mit Infrastrukturerkennung
- WHOIS & IP-Geolokalisierung — ISP, Organisation, ASN, Standort, Reverse-DNS (PTR)
- Subdomain-Erkennung — über Certificate-Transparency-Logs (crt.sh) und DNS-Brute-Force
- Reverse-IP-Suche — alle auf derselben IP gehosteten Domains erkennen (Shared-Hosting-Erkennung)
- SSL/TLS-Zertifikatsdetails — Aussteller, Gültigkeit, Subject Alternative Names (SANs), Seriennummer
- CMS-Tiefenanalyse — WordPress-Themes, Plugins mit Versionen; Drupal-Module
- Pfadprüfung — robots.txt, sitemap.xml, security.txt, gängige Admin-Pfade
- Cookie-Analyse — Secure, HttpOnly, SameSite-Flags
- Open Graph & Social Metadata-Extraktion
- RSS/Atom-Feeds & E-Mail-Adressen-Erkennung
- Ergebnisse exportieren als JSON, HTML-Bericht oder Screenshot (PNG)
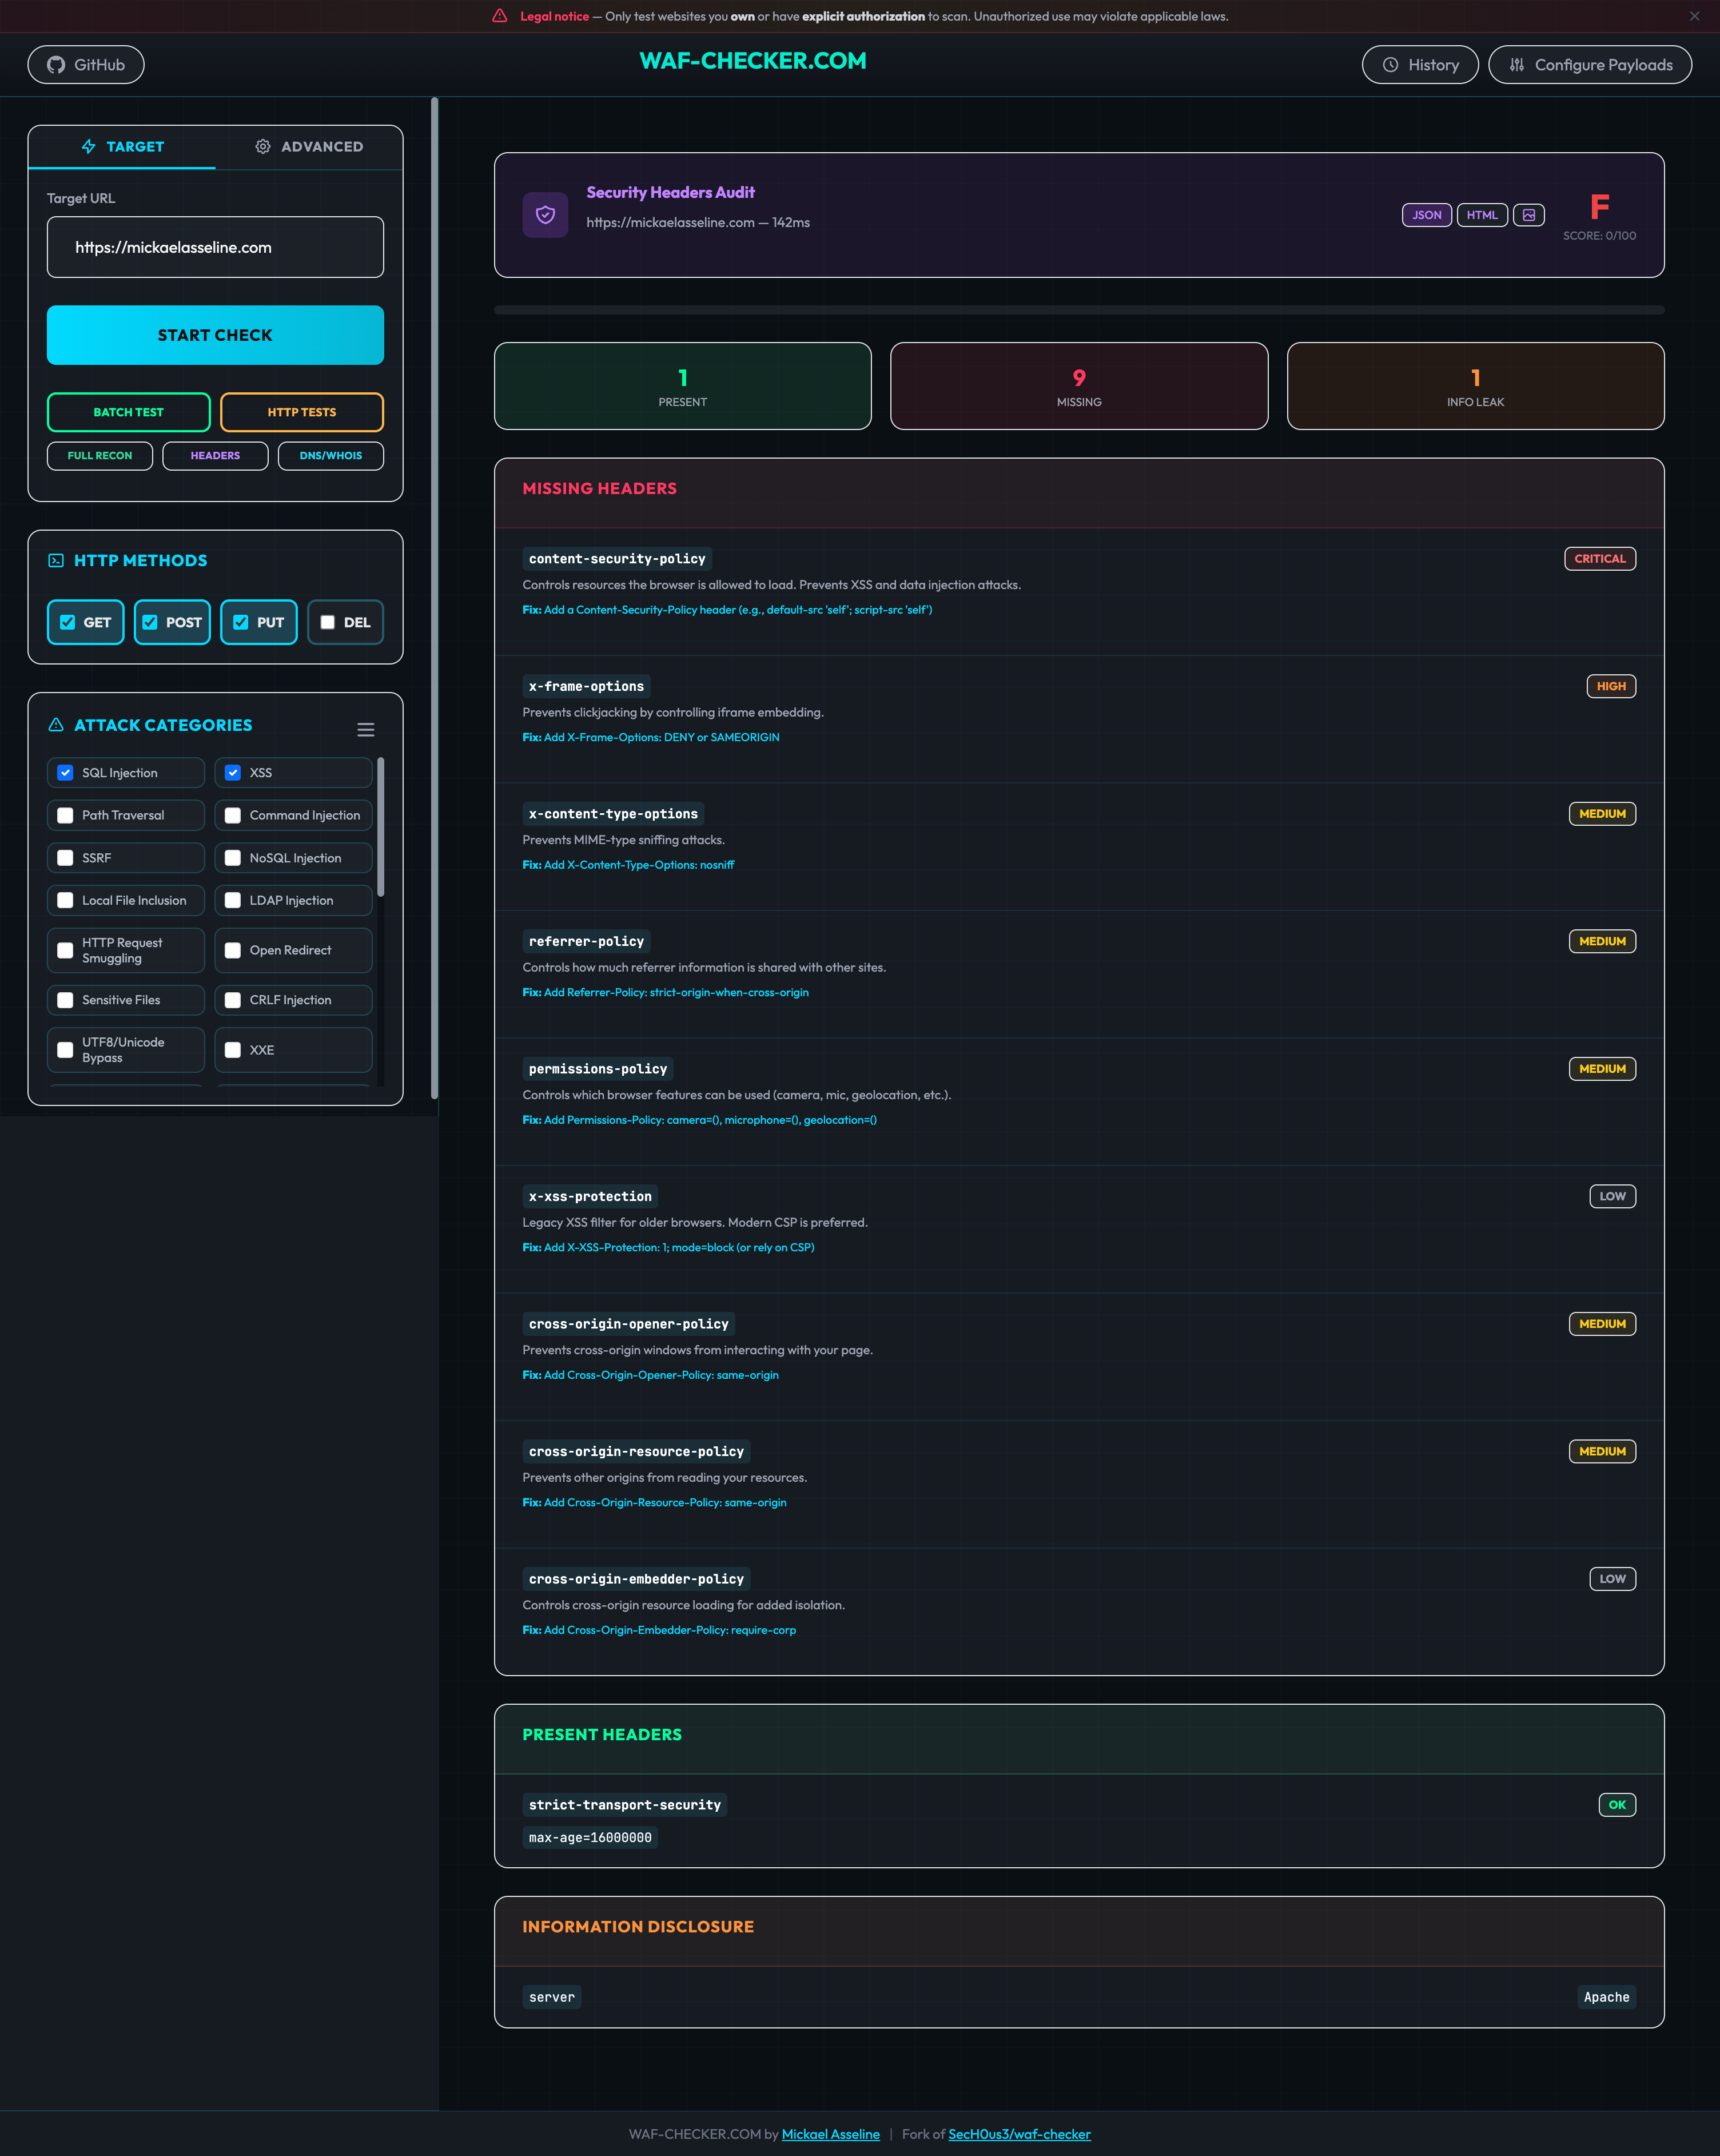
- Bewertung (A+ bis F) der HTTP-Sicherheitsheader
- Detaillierte Analyse von CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Informationsoffenlegung erkennen — Serverversion, Powered-By-Header, Debug-Header
- Umsetzbare Empfehlungen für jeden fehlenden oder falsch konfigurierten Header
- Ergebnisse exportieren als JSON, HTML-Bericht oder Screenshot (PNG)
Geschwindigkeitstest

- Leistungswert (0–100) mit Problemzähler und Status
- Lighthouse-ähnliche Bewertungen (lokal geschätzt) — Performance, Accessibility, Best Practices, SEO
- Core Web Vitals — FCP, LCP, TBT, CLS, Speed Index, TTI mit farbcodiertem Feedback
- Zeitaufschlüsselung — DNS-Abfrage, TTFB, Download, Gesamtladezeit
- Größenaufschlüsselung — Gesamtseitengewicht und nach Typ (HTML, JavaScript, Bilder, Schriftarten)
- Optimierungsempfehlungen und Hinweise zu Strafen/Verbesserungen
- Ergebnisse exportieren als JSON, HTML-Bericht oder Screenshot (PNG)
DNS / WHOIS-Intelligenz
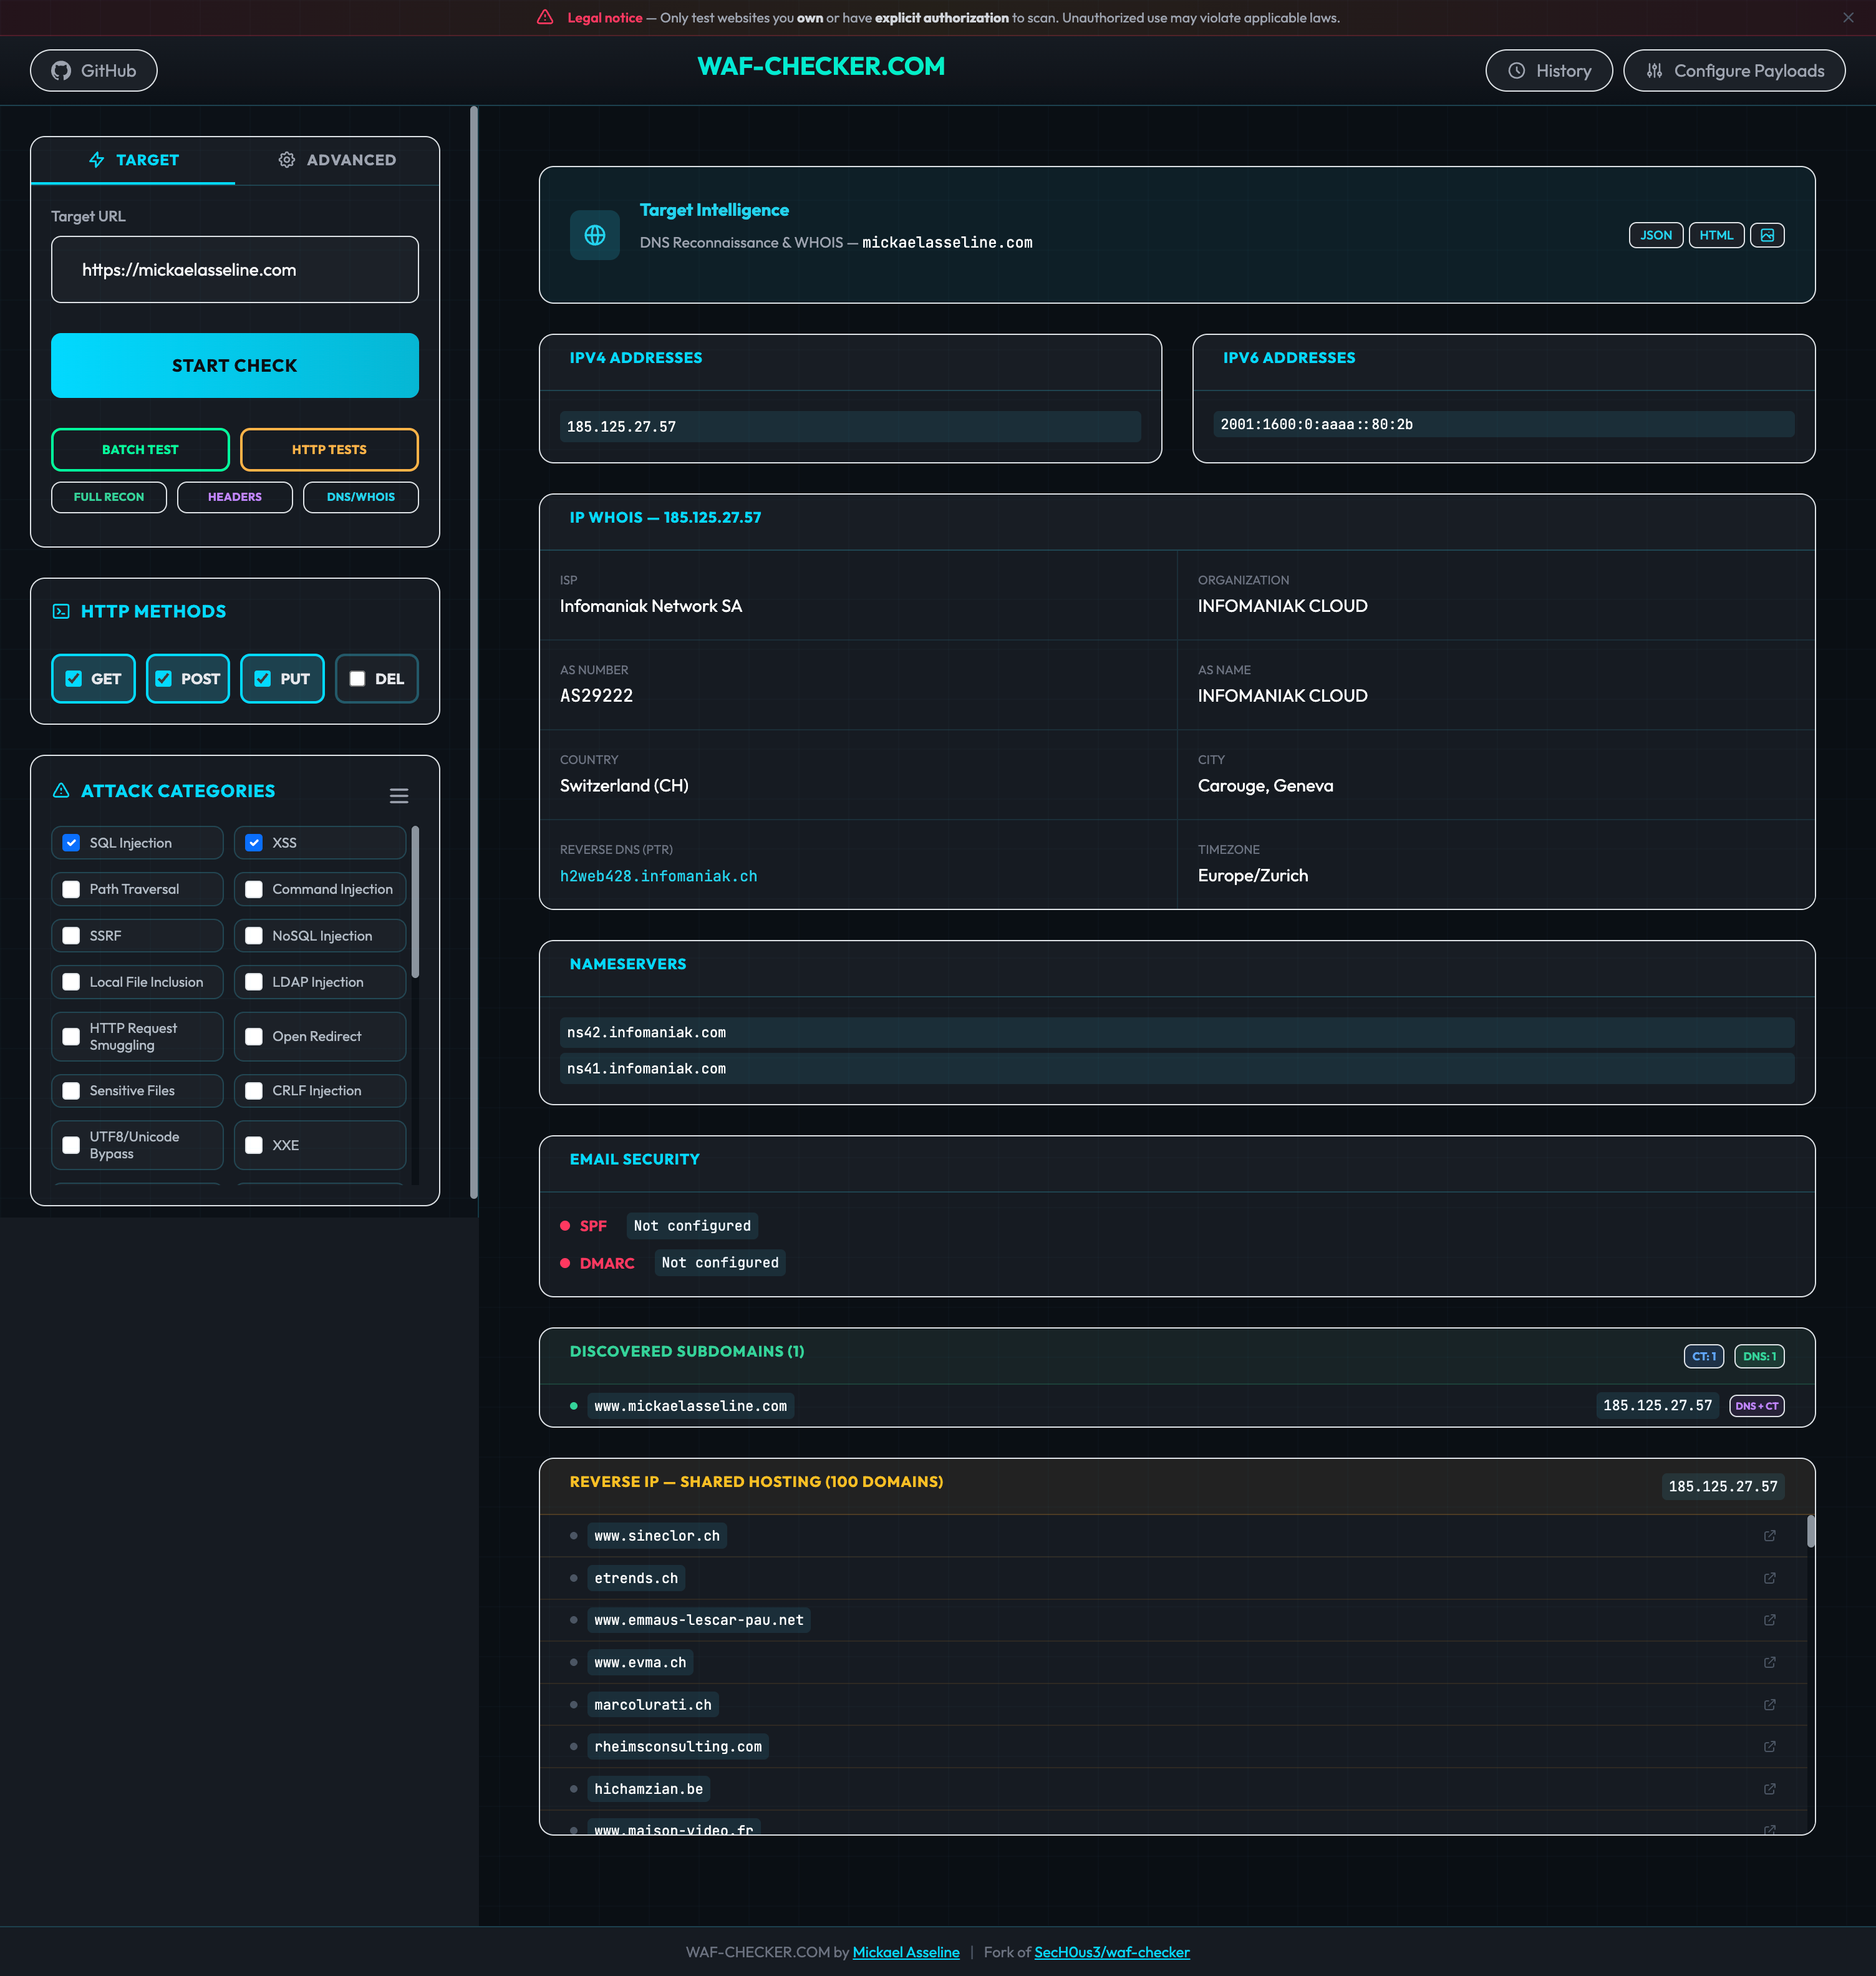
- Vollständige DNS-Auflösung — A, AAAA, CNAME, MX, NS, TXT-Einträge
- WHOIS-Daten mit IP-Geolokalisierung, ISP, ASN und Reverse-DNS
- E-Mail-Sicherheitsaudit — SPF- & DMARC-Validierung
- Subdomain-Aufzählung — Certificate Transparency + DNS-Brute-Force
- Reverse-IP-Suche — alle Domains, die dieselbe IP-Adresse nutzen
- Infrastrukturerkennung — CDN-, E-Mail- und DNS-Anbieter aus Eintragsmustern
- Ergebnisse exportieren als JSON, HTML-Bericht oder Screenshot (PNG)
SEO-Audit

- Gesamt-SEO-Score (0–100) mit bestandenen / gesamten Prüfungen
- Score nach Kategorie — Meta-Tags, Technik, Indexierbarkeit, Inhalt, Performance, Social, Links, URL, Barrierefreiheit
- Meta-Tag-Überprüfung — title, description, viewport, canonical, language, charset, favicon, DOCTYPE, robots
- Sitemap & robots.txt-Analyse, Seitenentdeckung, strukturierte Daten (JSON-LD)
- Inhaltsanalyse — Wortanzahl, Lesbarkeit, Keyword-Dichte, Text-zu-HTML-Verhältnis
- Link-Audit — intern/extern, nofollow, leere Anker
- Barrierefreiheitsprüfungen — lang, Skip Navigation, ARIA-Landmarks, Formularlabels
- Ergebnisse exportieren als JSON, HTML-Bericht oder Screenshot (PNG)
Echtzeitergebnisse
- Streaming-Ergebnisse mittels Server-Sent Events (SSE) — Ergebnisse werden sofort angezeigt
- Farbcodierte Statuscodes:
403 grün — WAF hat den Angriff blockiert (geschützt)200 rot — Payload durchgelassen (angreifbar)3xx orange — Weiterleitung (erfordert Untersuchung)4xx gelb — anderer Client-Fehler
- Filterbare Ergebnisse nach Statuscode mit Echtzeit-Zusammenfassungsbalken
HTTP-Status-Referenz

Payload-Konfiguration
Vollständig anpassbares Payload-Management über das integrierte Konfigurationspanel:
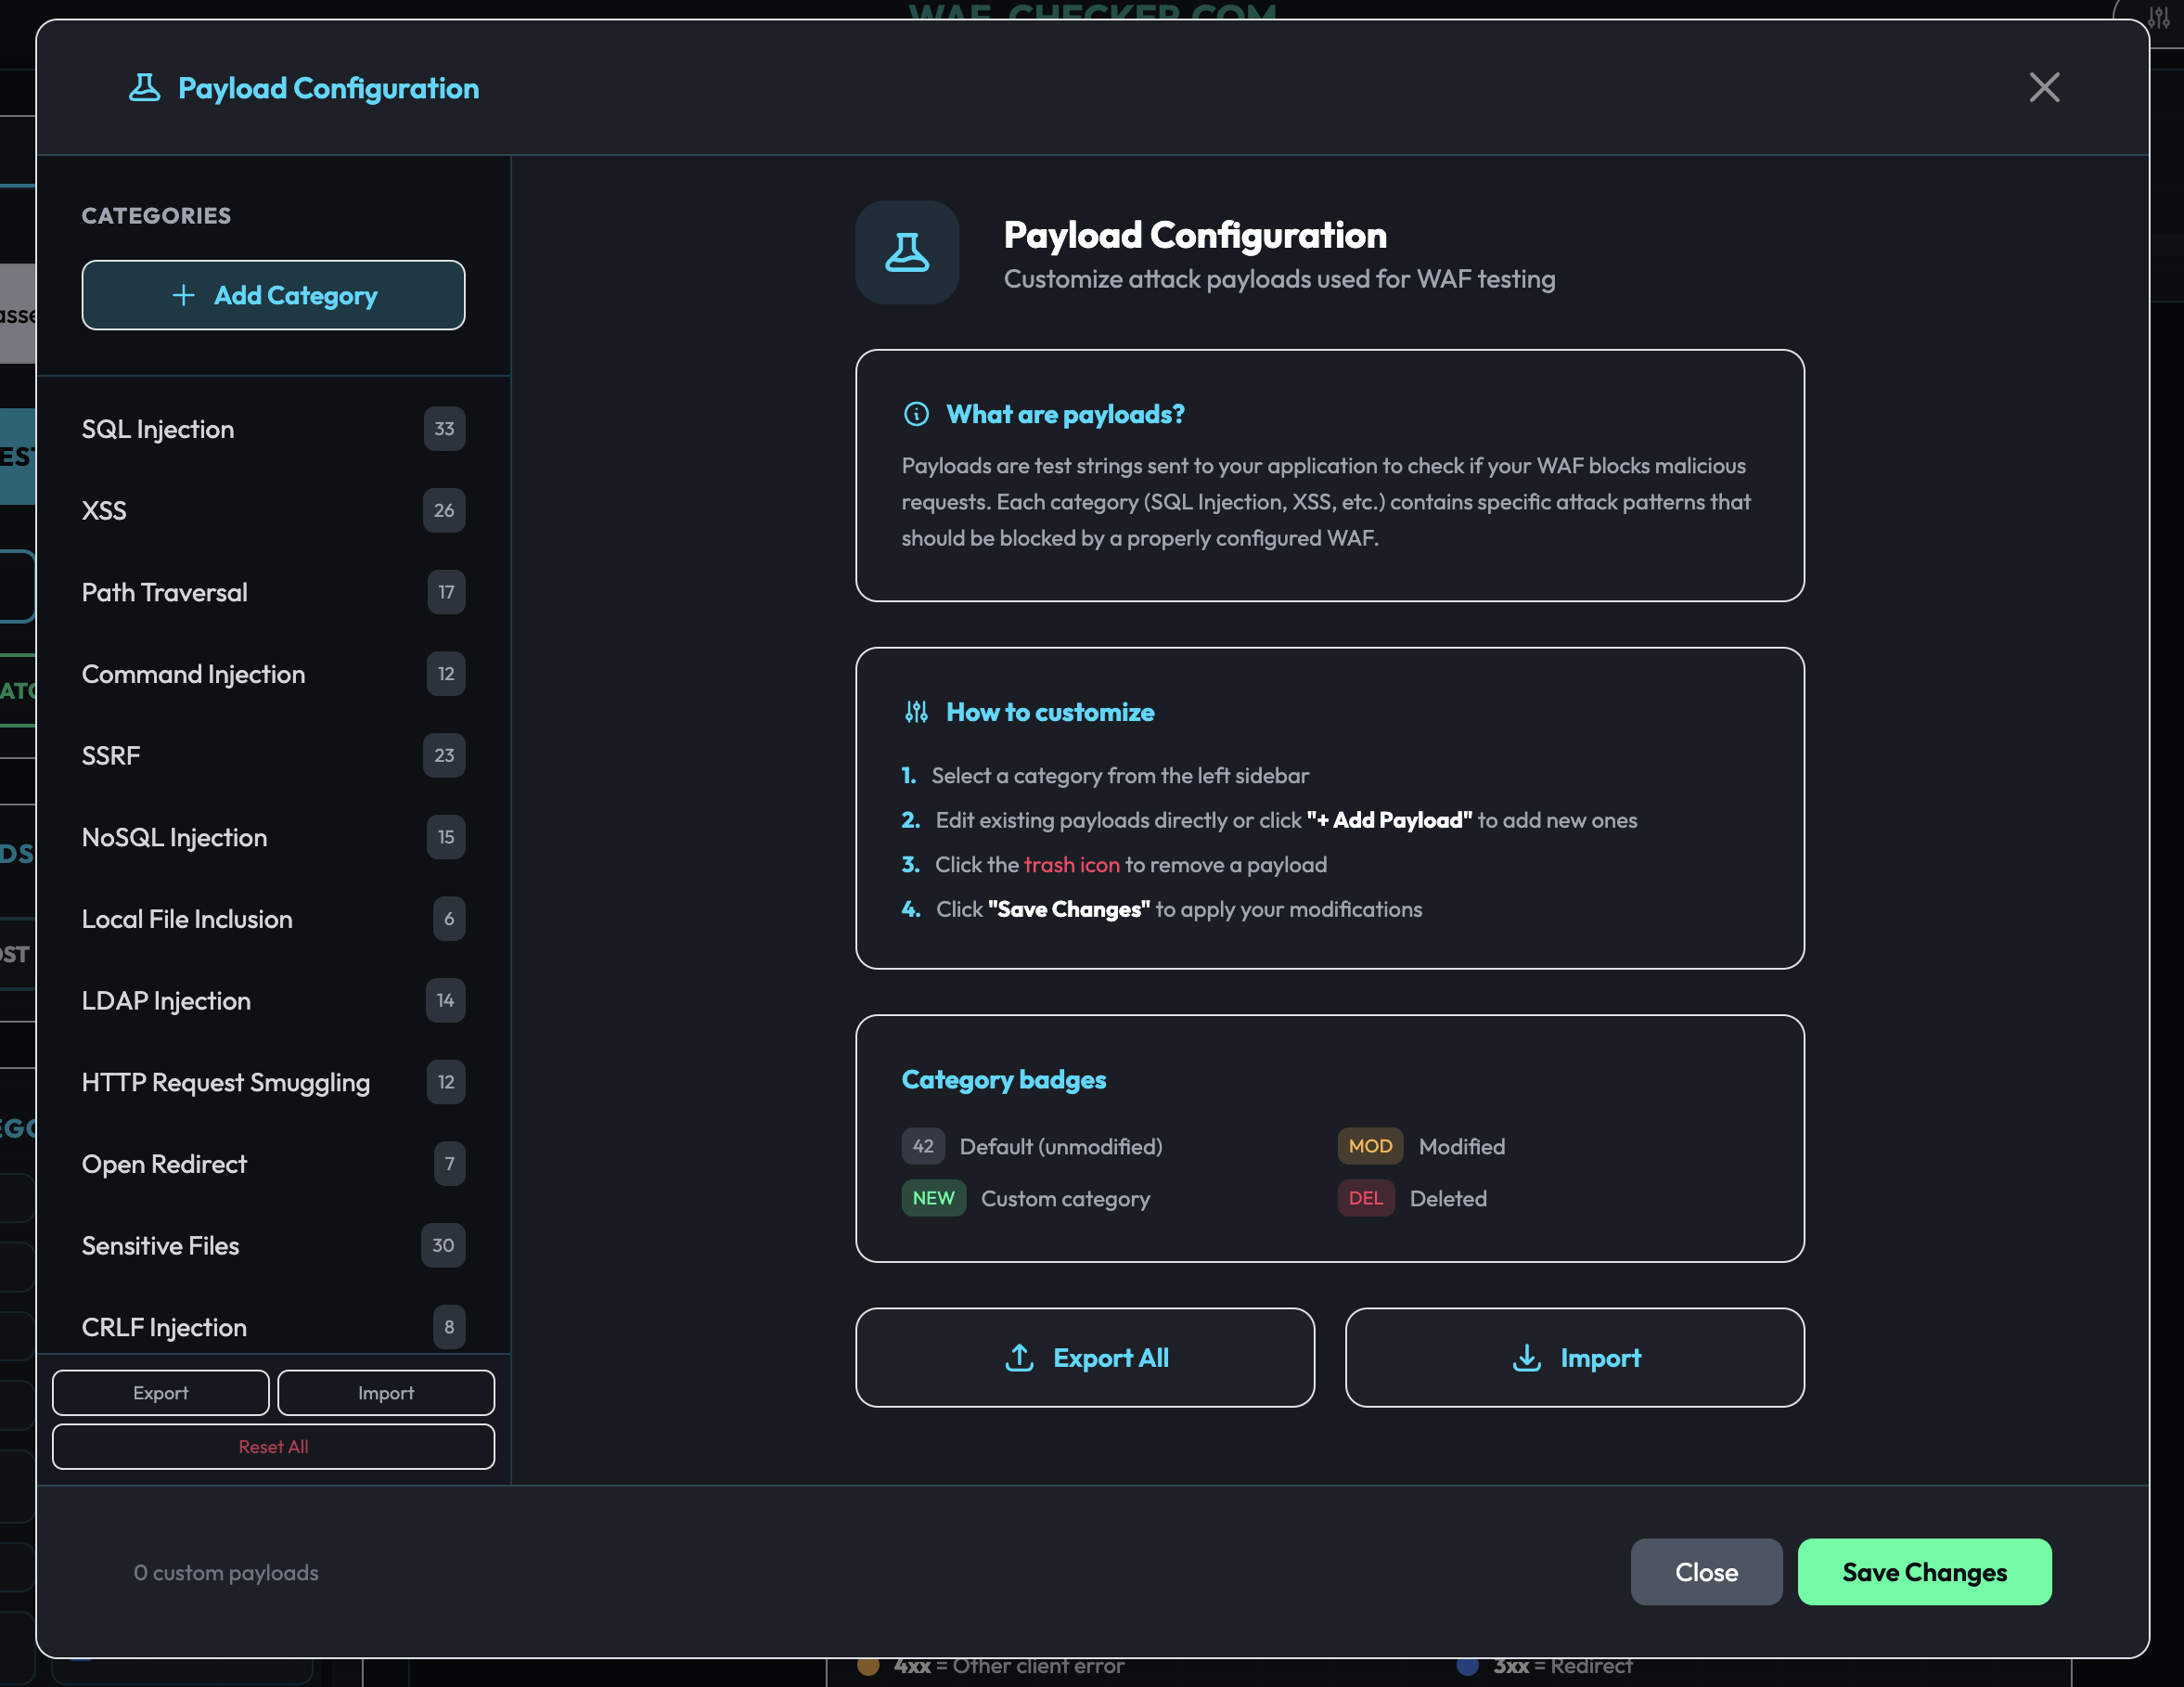

- Alle Kategorien mit Payload-Anzahl durchsuchen
- Einzelne Payloads hinzufügen, bearbeiten oder entfernen
- Benutzerdefinierte Kategorien erstellen
- Getrennte Angriffs-Payloads und Falsch-Positiv-Payloads pro Kategorie
- Payload-Konfigurationen exportieren/importieren
- Änderungen bleiben im localStorage erhalten
Sicherheitsanalyse
Detaillierte Schwachstellenbewertungsberichte mit Bewertung:

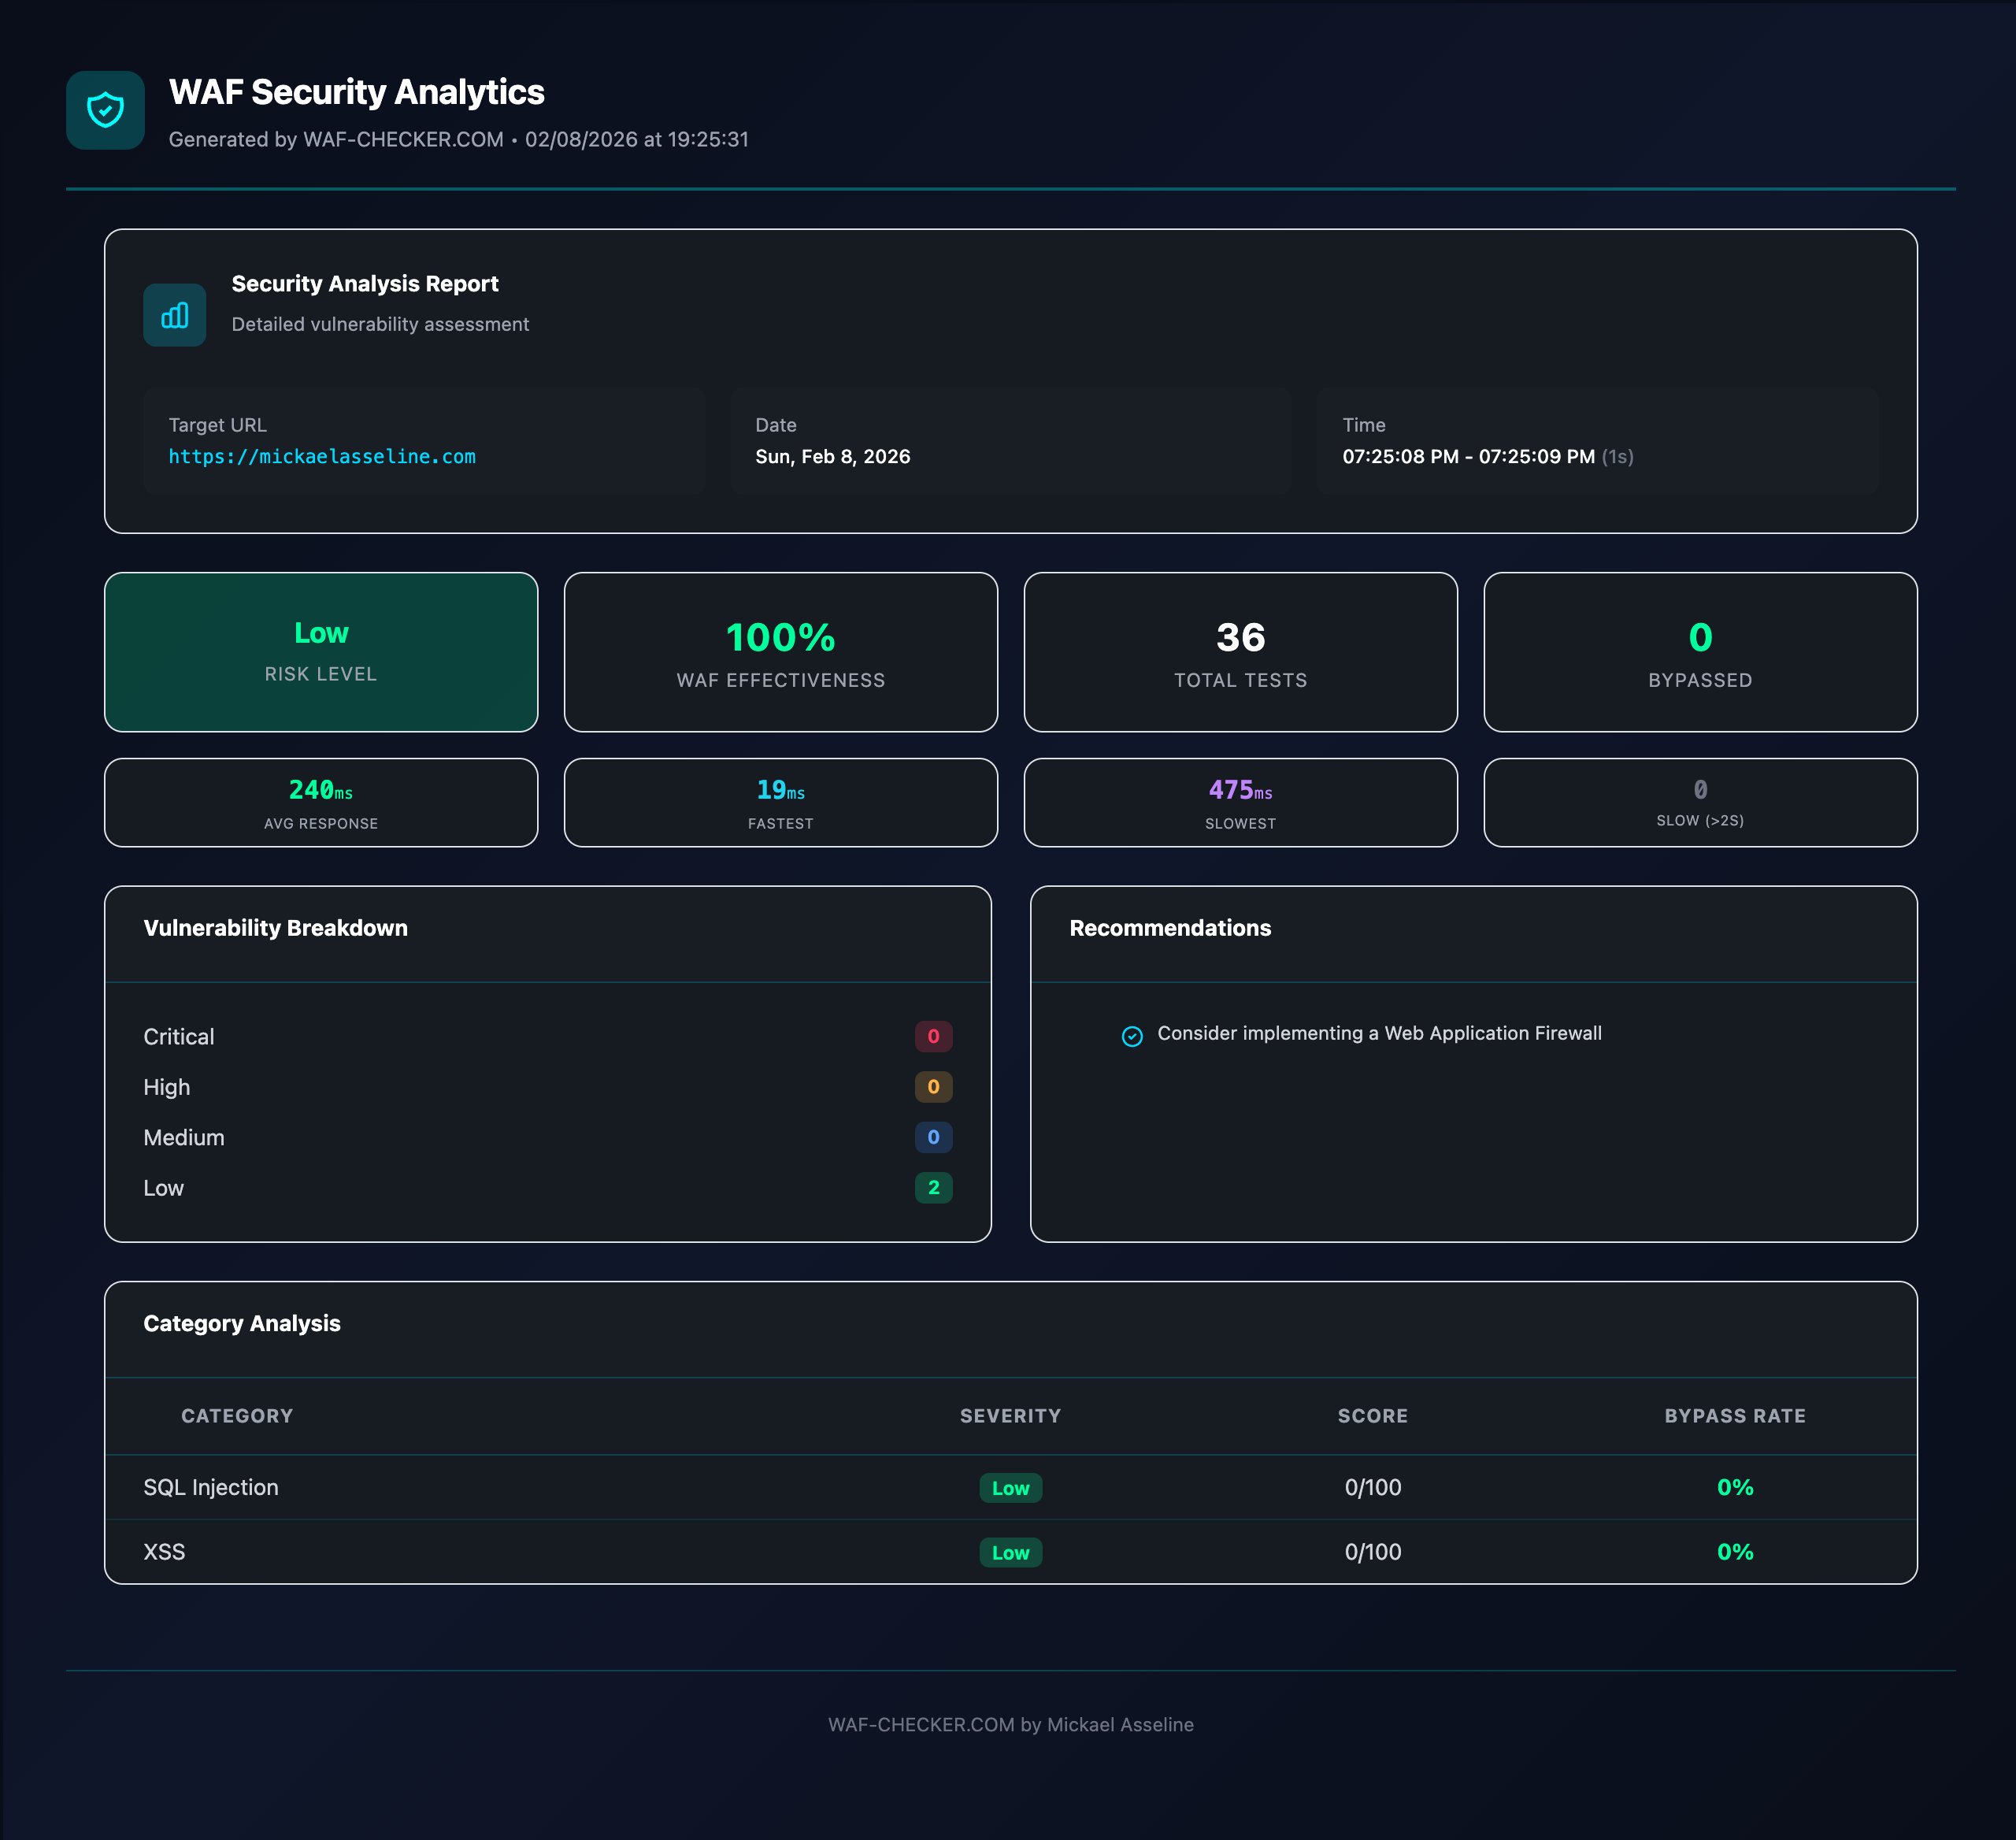
- WAF-Effektivitäts-Score — Prozentsatz der blockierten Angriffe
- Risikostufenbewertung — Kritisch, Hoch, Mittel, Niedrig
- Schwachstellenaufschlüsselung nach Schweregrad
- Analyse auf Kategorieebene mit Bypass-Raten
- Umsetzbare Empfehlungen
Export & Berichterstattung



