

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/oways/react2shell-cve-2025-55182-checker
SchwachstellenscannerSchwachstellenanalyseCode-AnalyseWebsicherheitDevSecOpsLieferkettensicherheit
GitHuboways/react2shell-cve-2025-55182-checker

React2shell-CVE-2025-55182-checker

Passives Erkennungstool für CVE-2025-55182, das anfällige React Server Components identifiziert. Scannt package.json, JavaScript-Bundles, HTTP-Header und API-Endpunkte, um betroffene Versionen in der Webinfrastruktur zu identifizieren.

Repository anzeigen
243vor 11 MonatenNoch nicht geprüft
Teilen

CVE-2025-55182 React2Shell Erkennungswerkzeug

Erkennungswerkzeuge zum Auffinden angreifbarer React Server Components in Ihrer Infrastruktur.

Quick Start

# Abhängigkeiten installieren
pip3 install requests

# Versionserkennung (passiv, sicher für den Produktionseinsatz)
python3 checker.py -u https://your-app.com

Was ist verwundbar?

React Server Components:

  • react-server-dom-webpack 19.0.0 - 19.2.0
  • react-server-dom-turbopack 19.0.0 - 19.2.0

Next.js:

  • 15.0.0 - 15.0.4 (wird mit angreifbarem React ausgeliefert)
  • 14.x und 13.5+ (wenn React 19 manuell installiert)

Behoben in:

  • React 19.2.1+
  • Next.js 15.0.5+

Tools

checker.py

Passive Versionserkennung. Sicher für den Produktionseinsatz, löst keine Alarme aus.

# Einzelnes Ziel
python3 checker.py -u https://app.example.com

# Mehrere Ziele
python3 checker.py -l targets.txt -o results.json

# Ausführlicher Modus
python3 checker.py -u https://app.example.com -v

Prüft auf Versionsstrings in package.json, JavaScript-Bundles, HTTP-Headern und API-Endpunkten.

Nuclei Template

Falls Sie Nuclei verwenden:

# Versionserkennung
nuclei -t CVE-2025-55182-react2shell.yaml -u https://app.example.com
nuclei -t CVE-2025-55182-react2shell.yaml -l targets.txt

Abhilfe

Aktualisieren Sie auf gepatchte Versionen:

npm update react-server-dom-webpack@latest
npm update next@latest

Überprüfen Sie den Fix:

npm list react-server-dom-webpack next
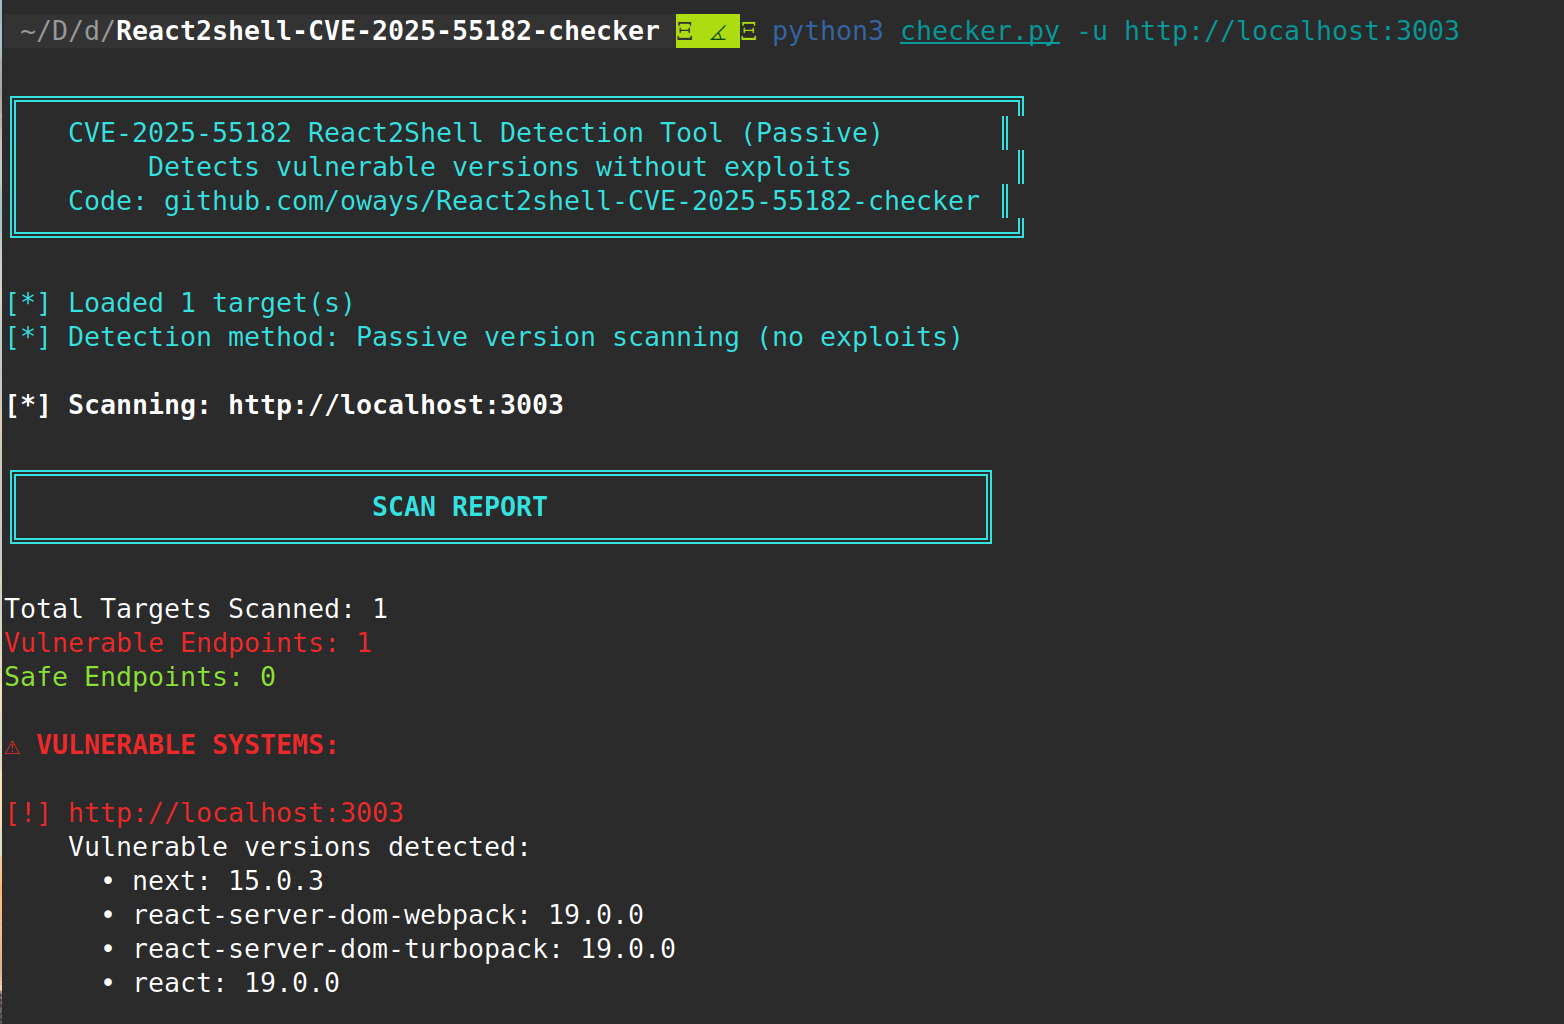
Demo

Hinweise

Das Versionserkennungswerkzeug ist sicher für die Produktion und löst keine Sicherheitsalarme aus. Verwenden Sie es für die anfängliche Erkennung und kontinuierliche Überwachung.


Referenzen

  • React Security Advisory
  • React Fix PR
  • CVE-2025-55182
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




