
 ostorlab/rasp
Packt eine Runtime in erstellte APK-, AAB- oder IPA-Dateien, um zur Laufzeit Root, Jailbreak, Debugger, Frida-Hooks, Emulatoren, VPN-/Proxy-Interception und Repackaging zu erkennen.



Runtime Application Self-Protection (RASP) für Android- und iOS-Apps.
rasp schützt eine App, die Sie bereits erstellt haben. Es fügt dem APK, AAB oder IPA eine kleine Laufzeitumgebung hinzu, und die geschützte App prüft während ihrer Nutzung das Gerät, auf dem sie läuft, sowie sich selbst. Es sind keine Änderungen am Quellcode der App erforderlich.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
Ein Plugin ist Code, der in die Runtime kompiliert wird (API, Beispiel). Es kann eigene Prüfungen hinzufügen und erhält die Beobachtungen jedes Laufs, beispielsweise um sie irgendwohin zu senden. Eine ohne Plugins gebaute Runtime behält die Beobachtungen für sich, und ein Release-Build protokolliert sie nicht.
packer/, Python) fügt die Runtime zur App hinzu und gibt sie unsigniert zurück.runtime/, C++) läuft innerhalb der geschützten App und führt die Prüfungen aus.Baue die Runtime für deine Plattform (Details):
cd runtime
cmake --preset android
cmake --build --preset android
Legen Sie die erstellten Dateien dort ab, wo der Packer sie sucht: siehe die READMEs in
packer/src/rasp_packer/android/resources/ und
packer/src/rasp_packer/ios/resources/.
Den Packer installieren:
cd packer
uv sync --locked
Eine App schützen:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
Signiere app-protected.apk mit deinem Release-Key und liefere es dann aus.
Der Packer ist auch eine Python-Bibliothek:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| Gruppe | Android | iOS | Erkennt |
|---|---|---|---|
root | ✓ | Root-Dateien, beschreibbare Systempartitionen, SELinux und Build-Eigenschaften | |
jailbreak | ✓ | Jailbreak-Dateien, Sandbox-Escape und Prozess-Spawning | |
debugger | ✓ | ✓ | Ein an die App angehängter Debugger |
hooks | ✓ | ✓ | Frida und andere in die App injizierte Bibliotheken |
integrity | ✓ | Der Code der Laufzeitumgebung wurde im Speicher verändert | |
mitm | ✓ | ✓ | VPN-Tunnel und Proxys unter iOS |
identity | ✓ | ✓ | Eine neu verpackte Kopie der App (immer aktiv) |
emulator | ✓ | ✓ | Ein Emulator oder der iOS Simulator |
virtualizer | ✓ | Die App läuft im Container einer anderen App |
--checks (oder checks= in Python). identity wird immer hinzugefügt.--checks läuft nur identity.Jede Prüfung und die von ihr gemeldeten Signale sind in runtime/README.md beschrieben.
| Geschützte Android-App | Android 12 (API 31) oder höher. Der Packer hebt eine niedrigere Mindest-SDK auf 31 an. |
| Geschützte iOS-App | iOS 12.0 oder höher |
| Packer | Python 3.14, uv |
| Runtime-Build | CMake 4.4, Clang aus LLVM 23; das Android NDK, SDK und ein JDK für Android; Xcode auf einem Mac für iOS |
packer/README.md: der Packer, seine Optionen, Build-IDs und Prüfungen.runtime/README.md: die Laufzeitumgebung, jede Prüfung, das Erstellen und die Logs.TODO.md: bekannte Arbeit, die noch nicht erledigt ist.Sie möchten die Laufzeitumgebung nicht selbst erstellen oder sehen, was Ihre geschützten Apps auf echten Geräten finden? Mobile ADR (Mobile Application Detection & Response) auf der Ostorlab-Plattform schützt Ihre Apps mit rasp und zeigt ihre Ereignisse an:
Erstellen Sie ein Konto auf der Ostorlab-Plattform und öffnen Sie Mobile ADR.
Laden Sie Ihre APK oder IPA hoch, wählen Sie die Prüfungen aus und laden Sie die geschützte App herunter (Protect an app).
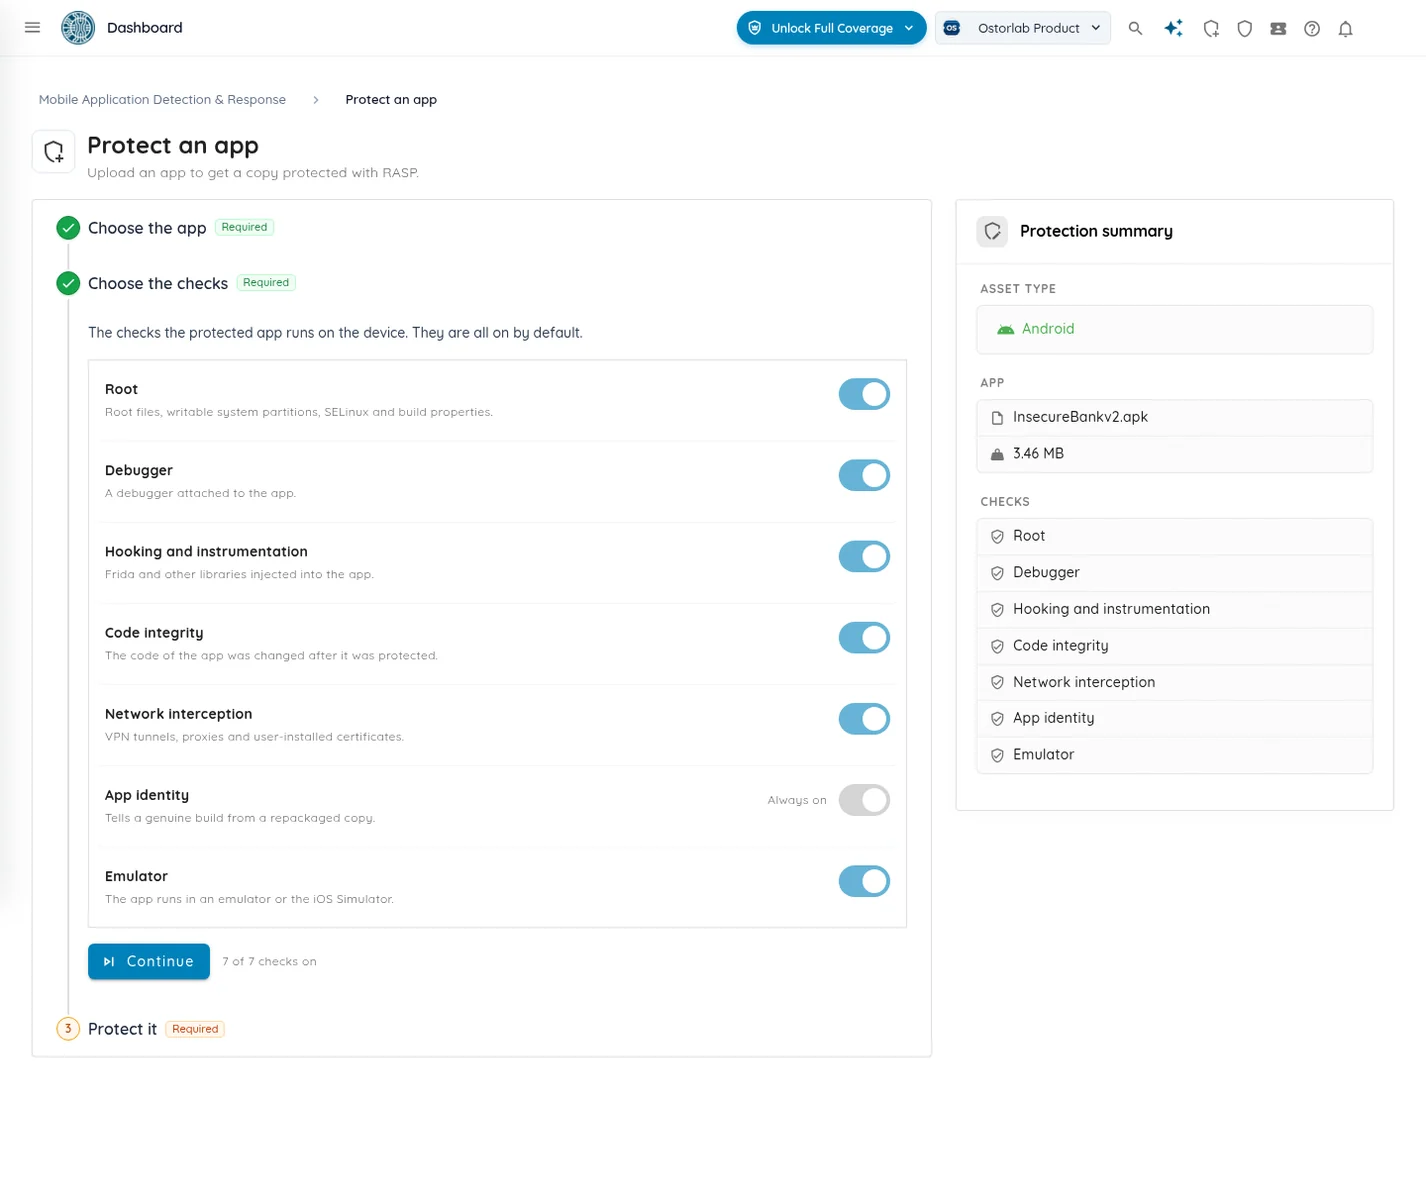
Signieren Sie sie und liefern Sie sie wie gewohnt aus.
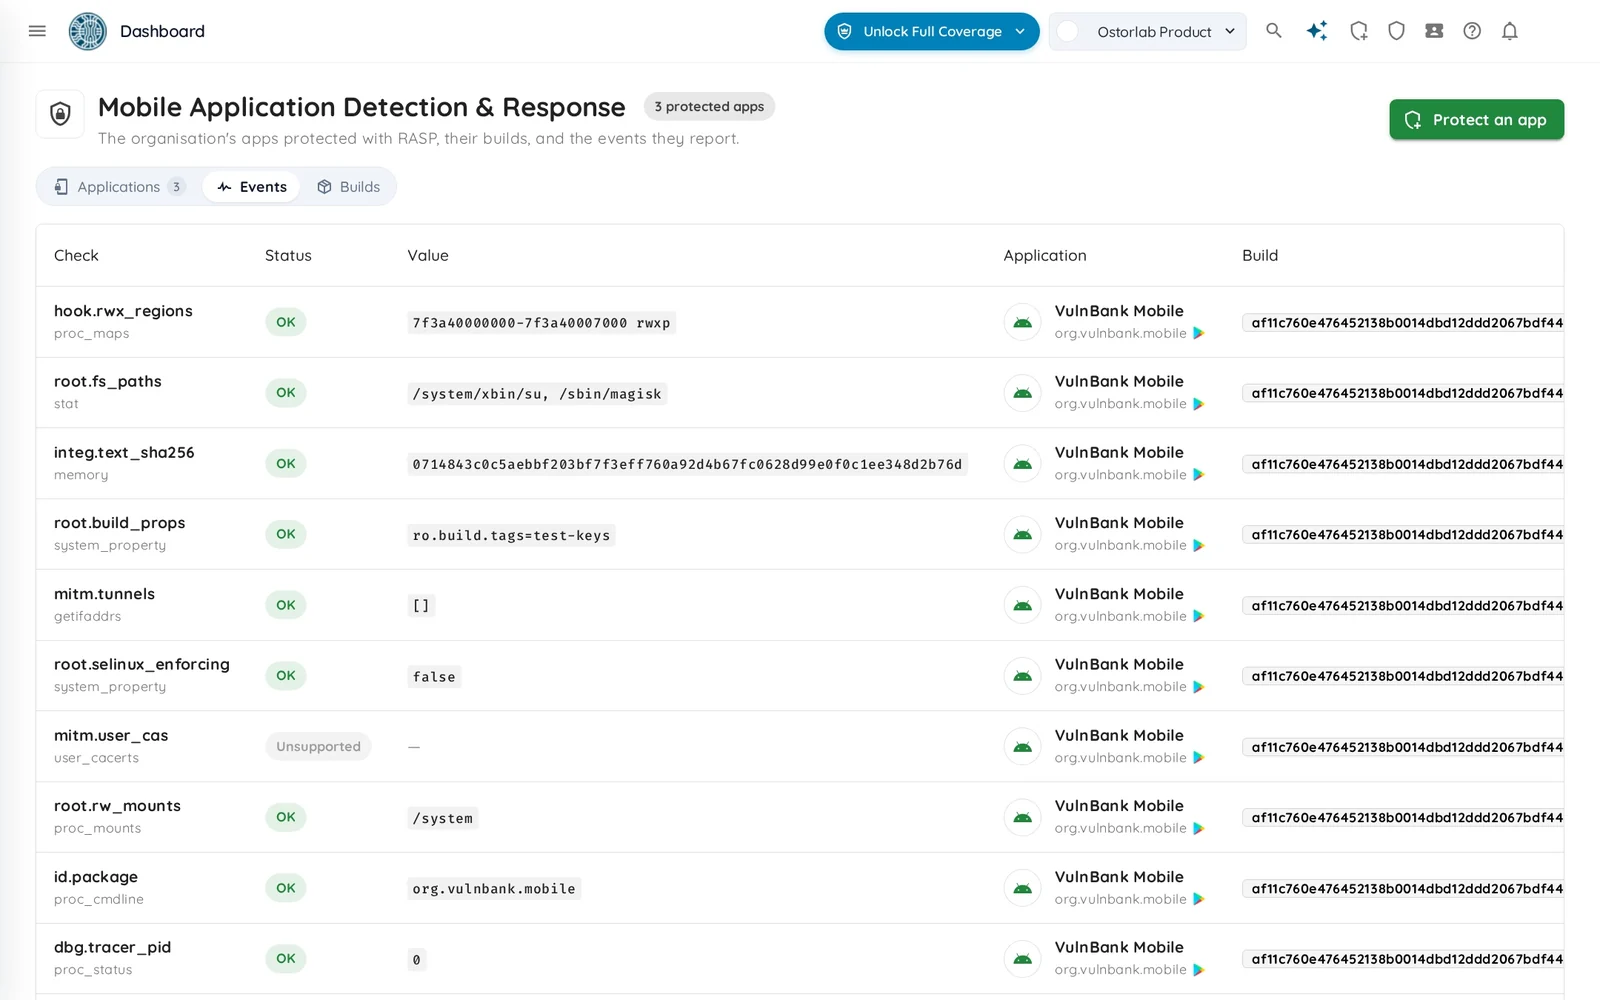
Sehen Sie die Ereignisse im Tab Events: jede auf einem Gerät ausgeführte Prüfung, was sie gefunden hat (Root-Dateien, Frida, einen VPN- Tunnel…), und ob die Prüfung ausgeführt werden konnte (Events).
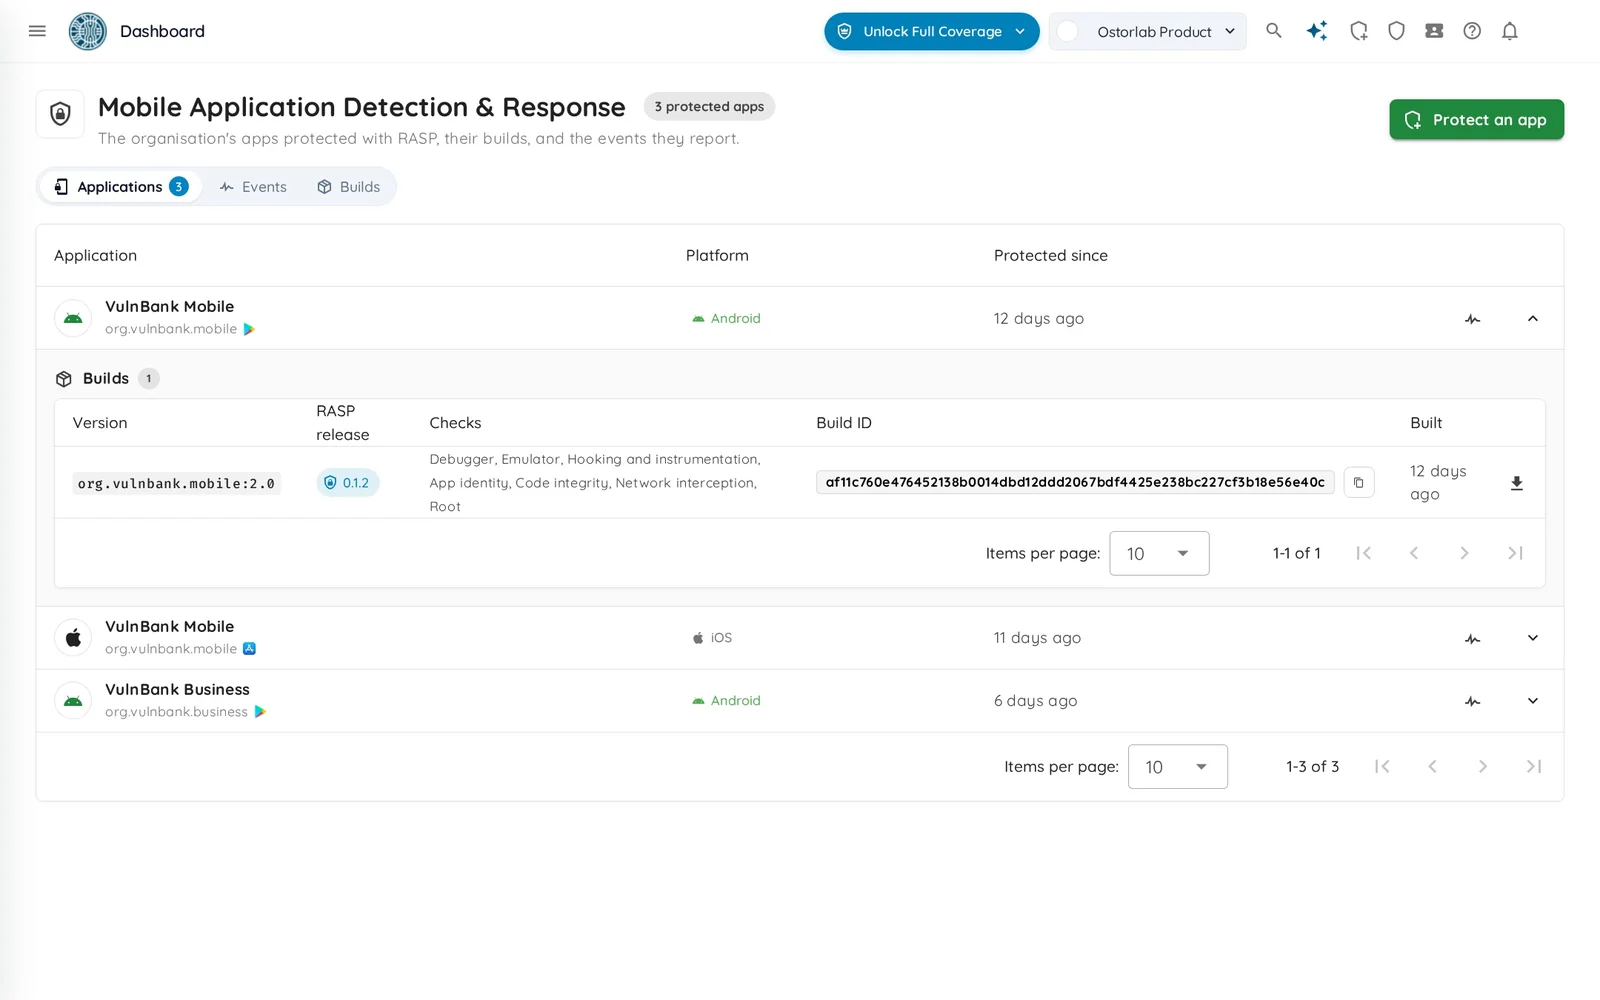
Finden Sie jede geschützte Version Ihrer App mit ihren Prüfungen und der RASP-Version (Applications and builds).
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
