Vercel April 2026 Incident Response Guide
Zuletzt aktualisiert: 20. April 2026 @ 12:07 Uhr AEST/Brisbane – (v2 – enthält Update des Vercel-CEOs vom 20. April)
Was ist passiert?
Vercel gab am 19. April 2026 bekannt, dass ein Angreifer unbefugten Zugang zu internen Systemen erlangt hat. Hier ist die offizielle Ankündigung:
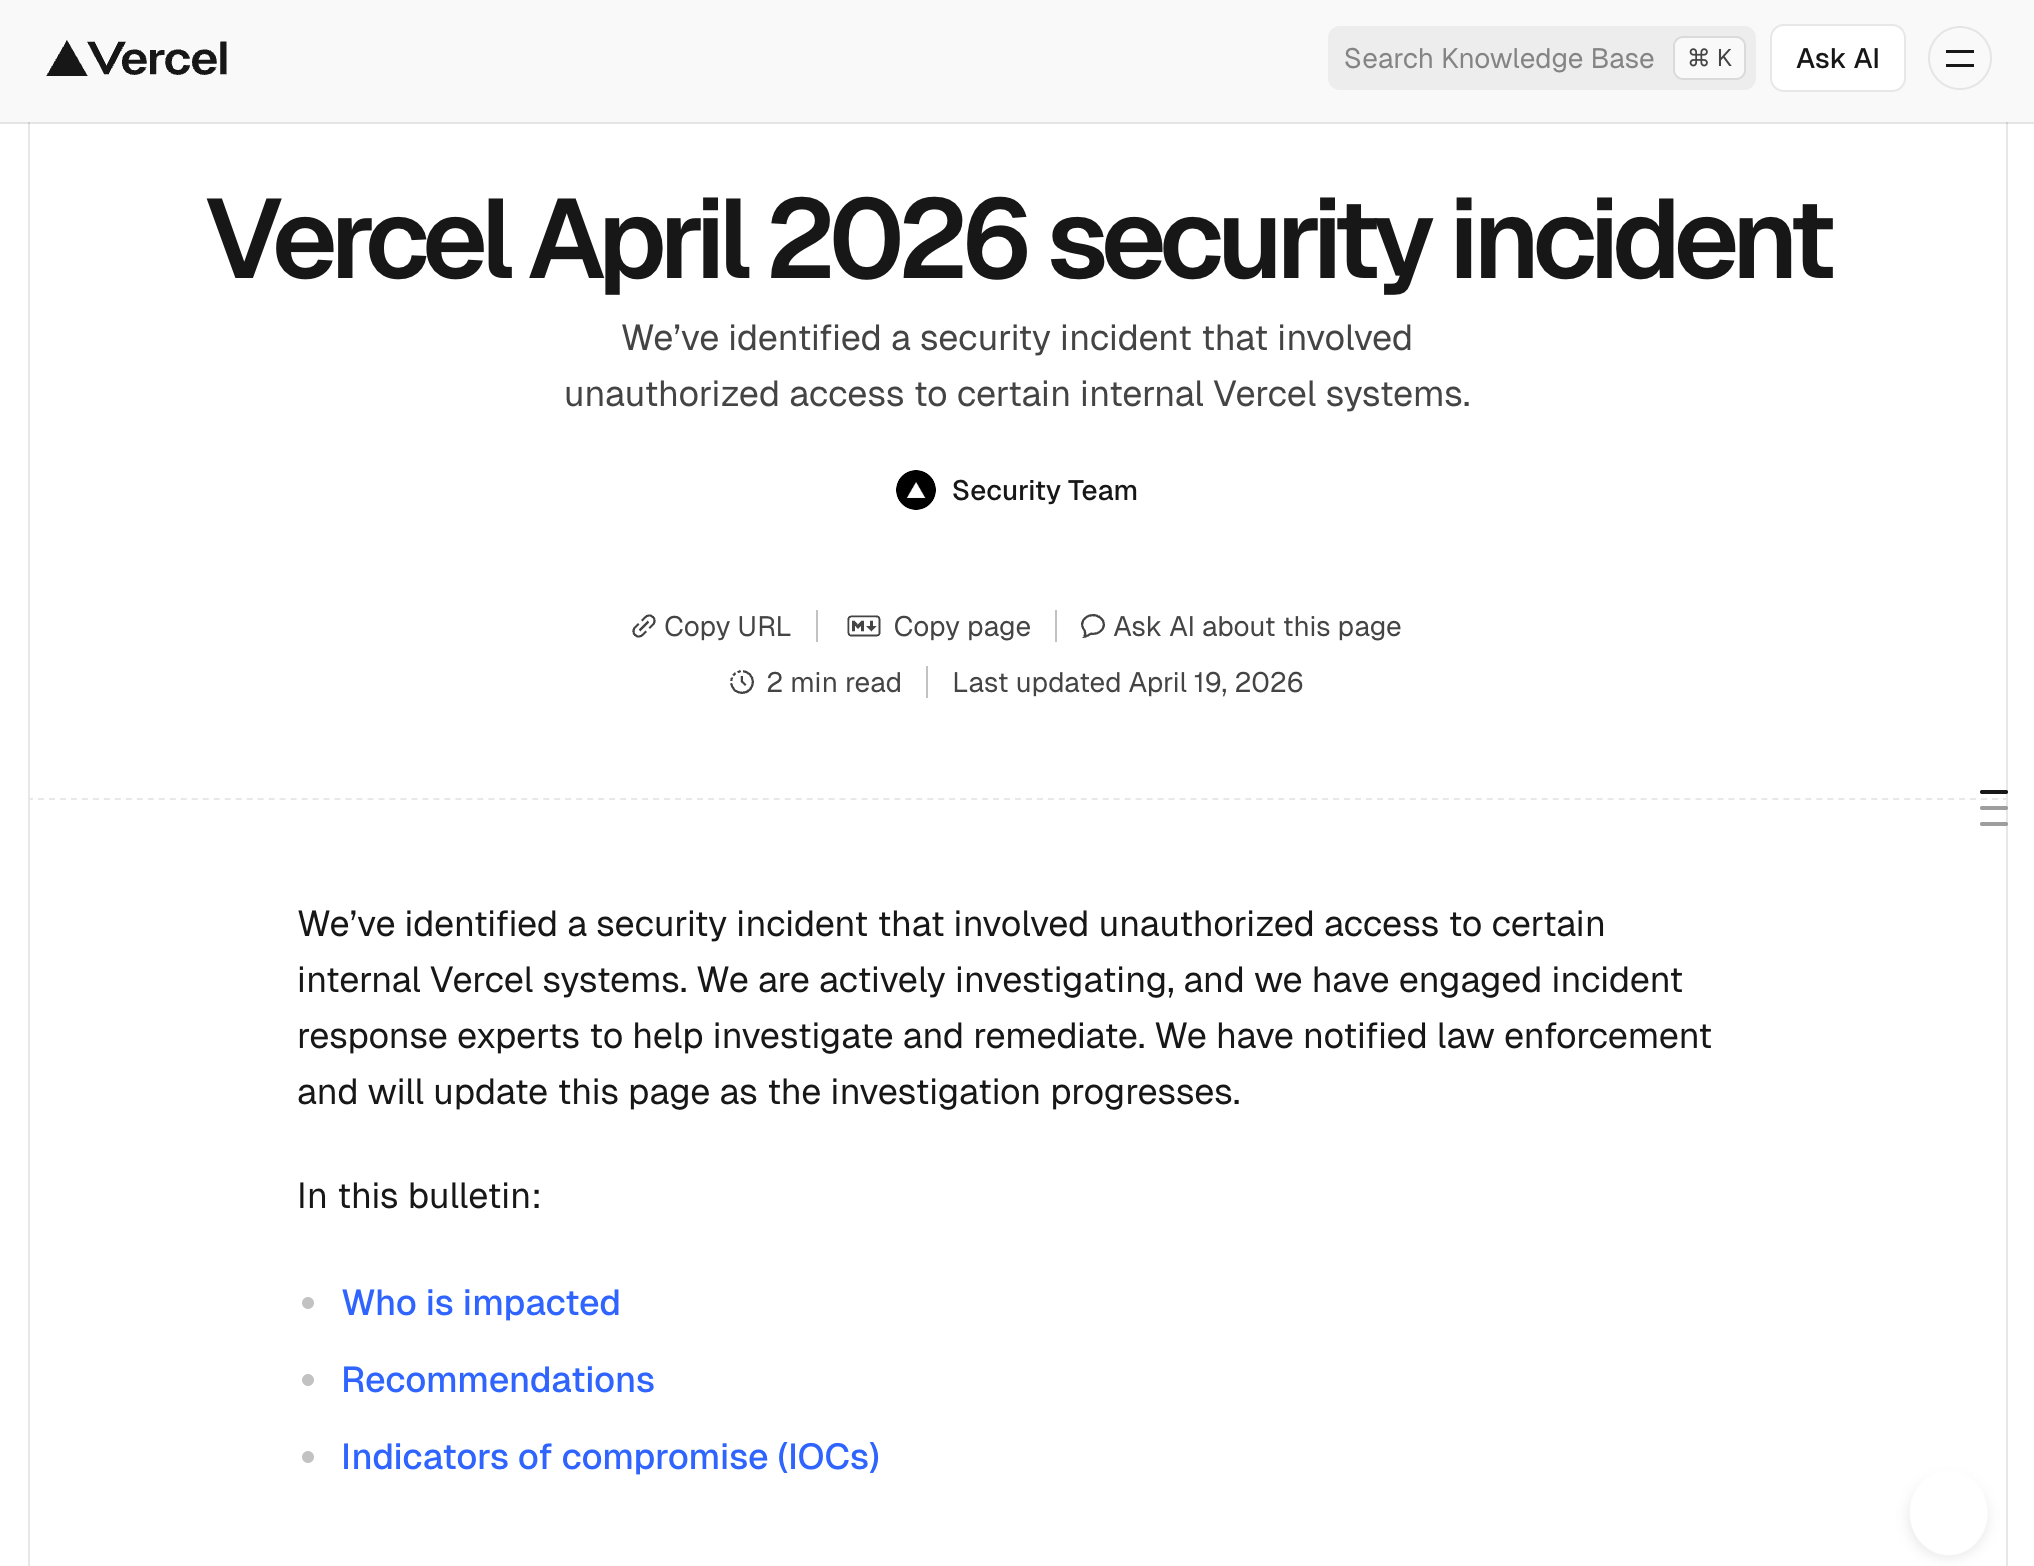
Am 20. April veröffentlichte Vercel-CEO Guillermo Rauch ein detailliertes Update, das den anfänglichen Zugriffsweg bestätigte: Ein Vercel-Mitarbeiter nutzte eine KI-Plattform namens Context.ai, die selbst gehackt wurde; von dort aus wechselte der Angreifer in das Google Workspace-Konto des Mitarbeiters und eskalierte in Vercel-Umgebungen. Umgebungsvariablen sind im Ruhezustand verschlüsselt, aber der Angreifer konnte Variablen aufzählen, die nicht als "sensitiv" gekennzeichnet waren. Vercel bezeichnet den Angreifer als hochgradig raffiniert und wahrscheinlich KI-beschleunigt. Google Mandiant ist in die Reaktion eingebunden. Vercel gibt an, dass Next.js, Turbopack und deren Open-Source-Projekte sicher bleiben.
Hier ist der wichtige Abschnitt über Indikatoren einer Kompromittierung aus diesem Sicherheitshinweis:
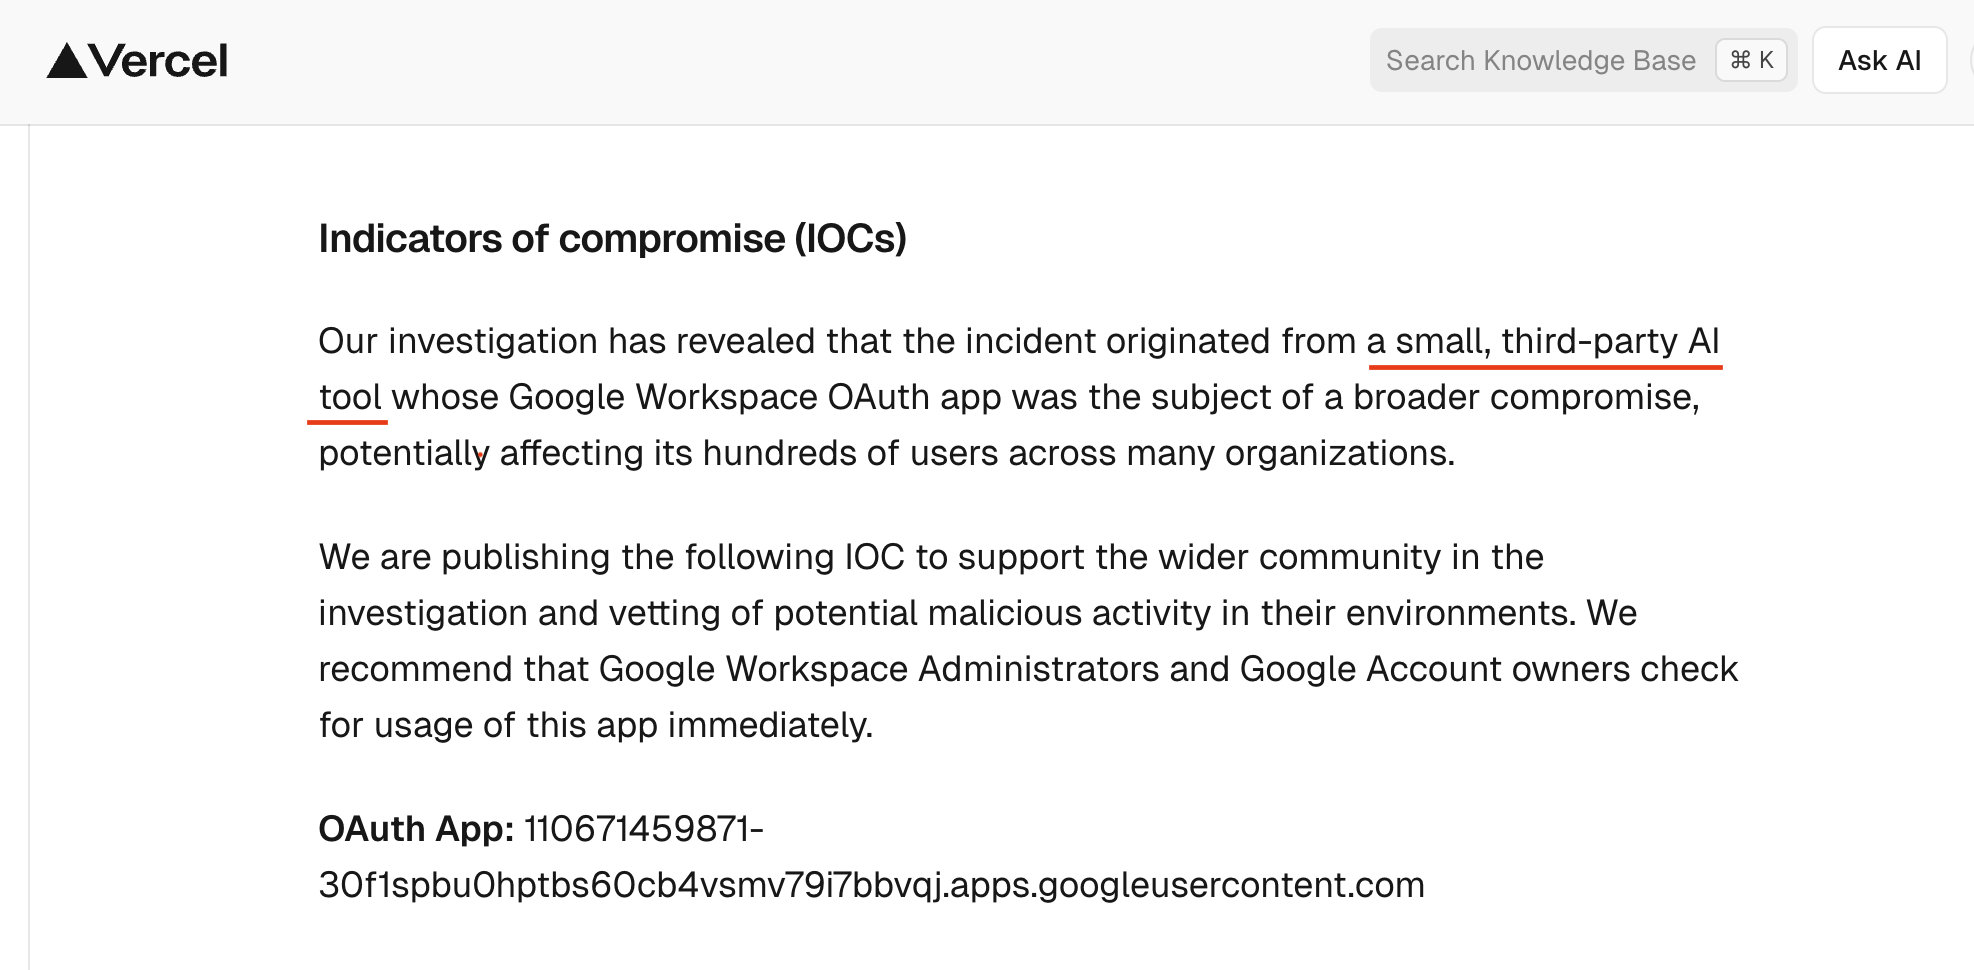
Ziemlich detailarm. Sie sagen nicht einmal, wo Sie nach dem einen einzelnen Google-IOC suchen sollen. Als Vercel-Kunde bin ich ziemlich enttäuscht über diesen Detaillierungsgrad. Helfen Sie mir zu verstehen, wonach ich suchen soll! Sagen Sie mir, wohin ich gehen soll, um herauszufinden, ob ich kompromittiert wurde oder nicht!
In Ermangelung von Details von Vercel haben wir dieses Dokument erstellt
Wenn Sie Workloads auf Vercel betreiben, gehen Sie bis zum Beweis des Gegenteils von Folgendem aus:
- Umgebungsvariablen, die in keinem Vercel-Projekt im Gefährdungszeitraum als "sensitiv" gekennzeichnet waren, könnten lesbar gewesen sein.
- Jegliche Anmeldedaten, die über das Dashboard oder die CLI
vercel env an Vercel übergeben und nicht rotiert wurden, sind ein dauerhaftes Risiko.
- Tokens innerhalb der Integrationspfade Vercel ↔ GitHub und Vercel ↔ Linear könnten zugänglich gewesen sein.
- Sie werden nicht schnell ein klares "Sie sind betroffen / Sie sind nicht betroffen"-Signal erhalten. Rotieren Sie zuerst, dann untersuchen Sie.
Bekannt vs. behauptet: Halten Sie dies in Ihren Briefings getrennt
Diese Unterscheidung ist wichtig für die Kommunikation mit der Führungsebene und um nicht überzureagieren (oder zu wenig zu reagieren).
Von Vercel bestätigt (Bulletin + CEO-Update vom 20. April)
- Unbefugter Zugriff auf bestimmte interne Vercel-Systeme.
- Anfänglicher Zugriffsvektor: Context.ai, eine KI-Plattform, die von einem Vercel-Mitarbeiter genutzt wurde, wurde gehackt. Der Angreifer nutzte diese Basis, um das Vercel-Google-Workspace-Konto des Mitarbeiters zu kompromittieren und von dort aus in Vercel-Umgebungen zu eskalieren.
- Kundenspezifische Umgebungsvariablen sind im Ruhezustand verschlüsselt. Variablen, die als "nicht-sensitiv" gekennzeichnet waren, konnten vom Angreifer dennoch aufgezählt werden, sobald er drin war.
- Die Auswirkungen auf Kunden werden als "ziemlich begrenzt" beschrieben; Vercel hat Kunden, bei denen Bedenken bestehen, direkt kontaktiert.
- Next.js, Turbopack und die Open-Source-Projekte von Vercel wurden analysiert und gelten als sicher (d. h. kein bösartiges Artefakt im Veröffentlichungspfad dieser Projekte, Stand der Aussage von Vercel vom 20. April).
- Der Angreifer wird als hochgradig raffiniert und wahrscheinlich erheblich KI-beschleunigt beschrieben.
- Reaktionspartner: Google Mandiant ist aktiv eingebunden; externe IR-Firmen, Branchenkollegen und Strafverfolgungsbehörden sind beteiligt.
- Vercel hat sich an Context.ai gewandt, um den gesamten Umfang zu verstehen.
- Vercel hat UI-Verbesserungen ausgeliefert: Übersichtsseite für Umgebungsvariablen, verbesserte Verwaltung sensibler Umgebungsvariablen.
Von Dritten und dem Angreifer berichtet/zugeschrieben (nicht von Vercel bestätigt)
- Linear- und GitHub-Integrationen überproportional betroffen (Community-Berichte, insbesondere von Theo Browne auf X).
- Auf BreachForums zum Verkauf angebotene Daten: interne DB, Mitarbeiterkonten, GitHub-Tokens, npm-Tokens, Quellcodefragmente, Aktivitätszeitstempel – angeboten für ca. 2 Millionen US-Dollar.
- Der Akteur identifiziert sich selbst als ShinyHunters; andere historisch mit diesem Namen verbundene Akteure haben die Beteiligung bestritten.
- Spezifische Kunden-Datenklassen, die über das hinausgehen, was Vercel direkt mit Kunden bestätigt hat.
Behandeln Sie unbestätigte Berichte für Ihre eigene Triage als plausibel und umsetzbar, zitieren Sie sie jedoch nicht als Tatsache in der Kommunikation mit Kunden oder Aufsichtsbehörden, bis Vercel sie bestätigt oder Sie unabhängige Beweise haben. Die Lücke zwischen "aufzählbaren Umgebungsvariablen" (von Rauch bestätigt) und "npm + GitHub-Tokens zum Verkauf auf BreachForums" (Behauptung des Angreifers) ist die Lücke, die für das Lieferkettenrisiko am wichtigsten ist – gehen Sie für Rotationszwecke vom Schlimmsten aus, halten Sie sich für die Kommunikation an die bestätigte Version.
Abgrenzung: Wer dieses Playbook ausführen muss
Höchste Dringlichkeit – Sie haben eine direkte Kontaktaufnahme von Vercel erhalten oder einer der folgenden Punkte trifft zu:
- Sie haben (oder hatten) eine Vercel ↔ GitHub-Integration mit Schreibberechtigung für das Repository.
- Sie haben (oder hatten) eine Vercel ↔ Linear-Integration.
- Sie speichern unverschlüsselte Geheimnisse (nicht als sensitiv markiert) als Vercel-Umgebungsvariablen.
- Sie veröffentlichen npm-Pakete von CI/CD, das auf oder über die Vercel-Infrastruktur läuft.
Standard-Dringlichkeit – jedes Team mit aktiven Vercel-Projekten, auch Marketingseiten. Marketingseiten enthalten oft CMS-API-Schlüssel, Analyse-Tokens und Formular-Handler-Webhooks, die in sensiblere Systeme führen.
Trotzdem durchführen – selbst wenn Ihre Projekte vor dem Vorfall gelöscht wurden. Die Frage ist, ob Geheimnisse jemals in lesbarer Form in Vercel vorhanden waren, nicht ob das Projekt noch existiert.
Parallele Frage: Ist Ihr Unternehmen direkt Context.ai ausgesetzt?
Das Update vom 20. April nennt Context.ai als den gehackten vorgelagerten Anbieter. Wenn jemand in Ihrer Organisation Context.ai unabhängig von Vercel verwendet – für Meeting-Intelligence, Wissensmanagement, CRM-Anreicherung oder andere Workflows – haben Sie möglicherweise ein eigenes direktes Gefährdungsfenster, das vom Vercel-Vorfall getrennt ist.
Führen Sie diese Prüfungen parallel durch:
- Durchsuchen Sie Ihr SSO/IdP (Okta, Entra, Google Workspace) nach Benutzern, die sich bei Context.ai oder einer Context-bezogenen OAuth-App authentifiziert haben.
- Überprüfen Sie die Google Workspace-Admin-Konsole → Sicherheit → OAuth-App-Zugriffsprotokolle auf
context.ai oder zugehörige App-IDs.
- Überprüfen Sie die Unternehmensausgaben-/SaaS-Ausgabenverwaltungstools auf Context.ai-Abonnements.
- Überprüfen Sie, welche OAuth-Bereiche gewährt wurden – Gmail-Lesen, Kalender, Drive und Workspace-Verzeichnisbereiche haben hohe Auswirkungen.
 opensourcemalware/vercel-april2026-incident-response

