
Nicht-destruktiver Prüfer für CVE-2026-98432 (Use-after-free im TCP des Linux-Kernels): Patch-Status, exponierte Listener und Verifikation von Gegenmaßnahmen. Von OMNIVERSE.

Englisch | Türkçe
Nicht-destruktives Prüfwerkzeug für CVE-2026-98432 (Use-after-free in IPv4 TCP des Linux-Kernels)
Entwickelt von OMNIVERSE Siber Güvenlik ve Bilişim A.Ş.
omnicheck-98432 ermittelt die Exposition eines Linux-Systems gegenüber CVE-2026-98432 ohne etwas am System zu verändern und ohne die Schwachstelle auszulösen:
[::]-Sockets, die IPv4 akzeptieren, sowie Container-Netzwerk-Namespacesnet.mptcp.enabled und net.ipv4.tcp_migrate_reqEs meldet ein einzeiliges Urteil, einen Exit-Code und einen JSON-Bericht.
Es löst die Race Condition nicht aus, sendet keine SYN-Retransmissionen, beschädigt keinen Speicher, versucht keine Privilegieneskalation und ändert keine Einstellung. Es sendet höchstens drei einzelne SYN-Pakete pro Port.
python3 omnicheck-98432.py selftest                          # SELFTEST_OK
sudo python3 omnicheck-98432.py local --namespaces           # on the target server
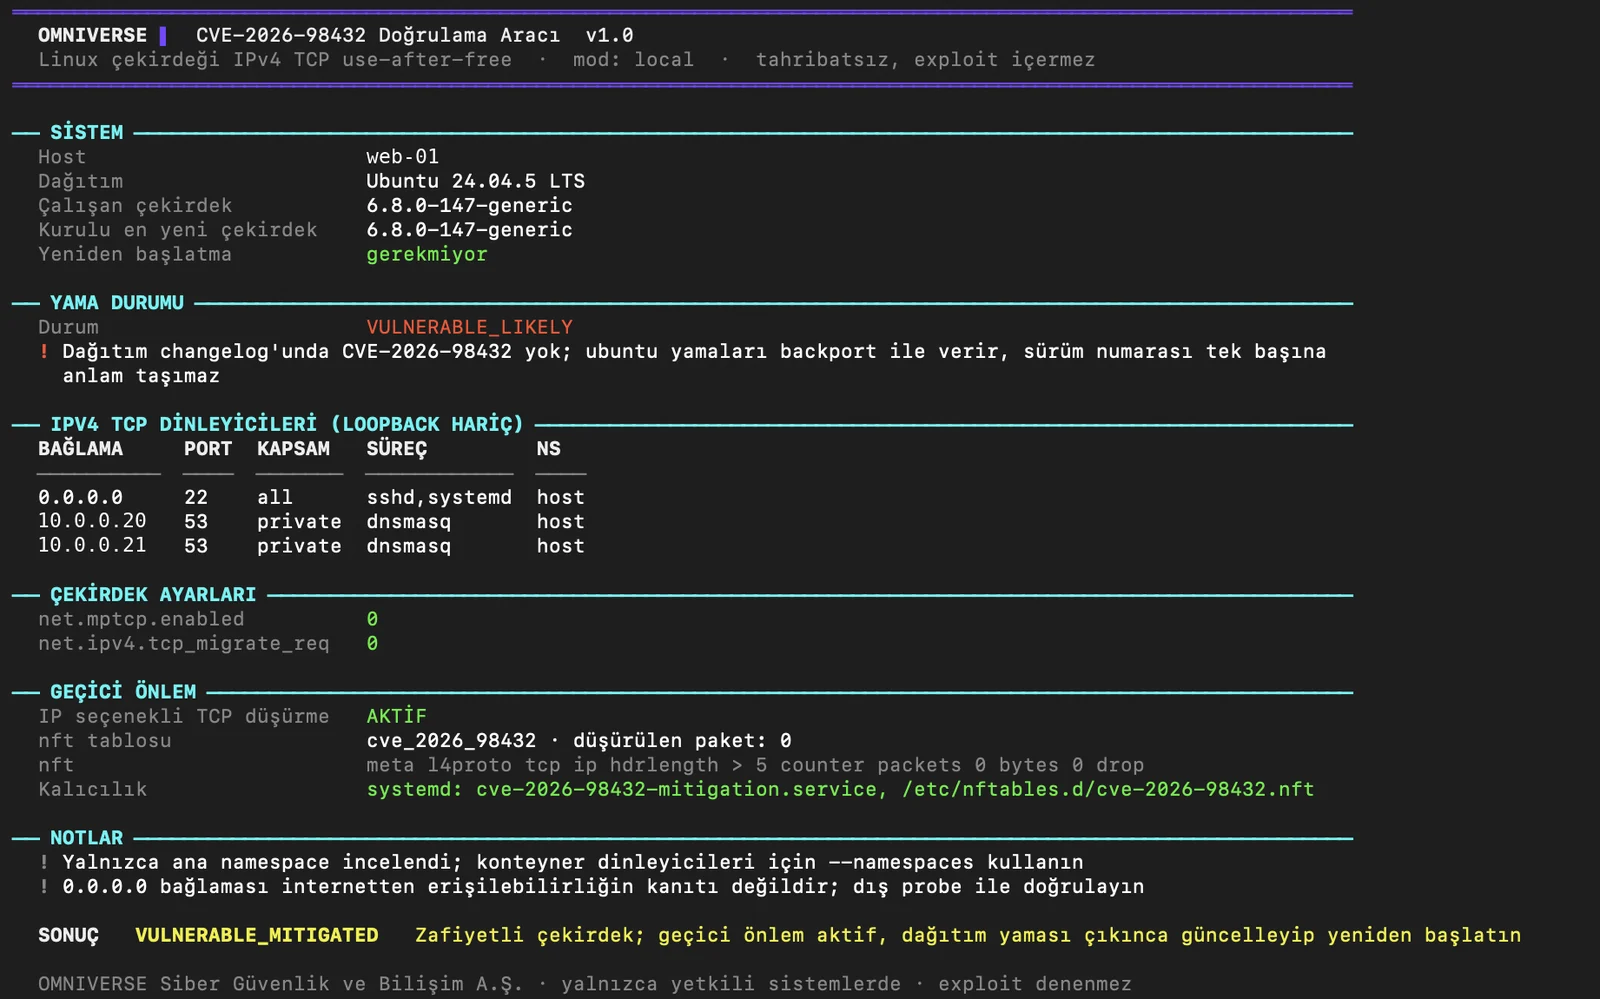
Beispiellauf local auf einem Ubuntu-24.04-Server mit angewendeter temporärer Gegenmaßnahme (Hostname und IPs anonymisiert):
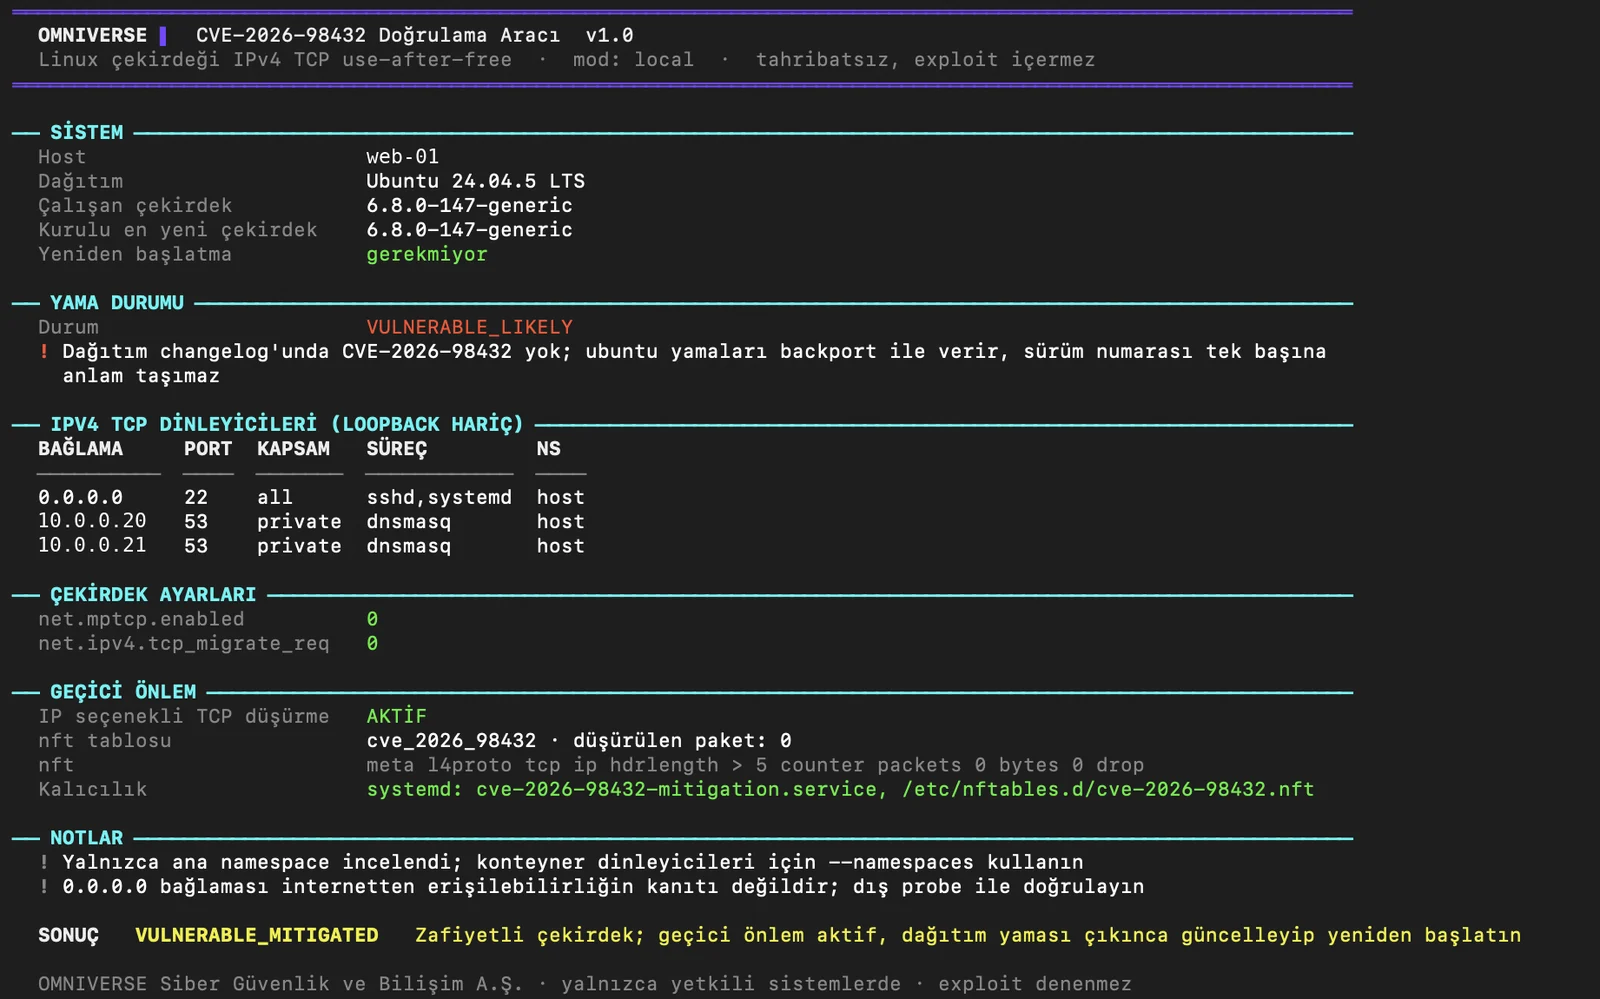
Urteilszeile:
SONUÇ VULNERABLE_MITIGATED Zafiyetli çekirdek; geçici önlem aktif, dağıtım yaması çıkınca güncelleyip yeniden başlatın
Der Bericht wird auf Türkisch ausgegeben; Urteilscodes (PATCHED, VULNERABLE_MITIGATED, ...), JSON-Feldnamen, --help und Quellcode-Kommentare sind auf Englisch.
| Modus | Läuft auf | Erzeugt |
|---|---|---|
local | Ziel-Linux-Server (sudo) | Patch-Status, Listener, MPTCP, Mitigation, einzeiliges Urteil |
probe | Scannender Rechner (root + scapy) | Erreichbarkeit der Trigger-Paketklasse und MPTCP-Aushandlung; Ziele als HOST[:PORTS] oder CIDR[:PORTS], in getakteten Stapeln gesendet |
capture | Zielserver (sudo) | Passive Aufzeichnung eingehender SYNs (IPv4-Optionen, MPTCP) |
audit | Scannender Rechner (root + scapy + SSH) | local + capture + probe in einem Lauf, paketkorrelierte Nachweise |
combine | Überall | Führt mehrere JSON-Berichte zu einer Tabelle zusammen |
selftest | Überall | Offline-Parser-Tests |
probe ausgeführt werden sollteprobe funktioniert von überall, aber sein IP-Optionen-Ergebnis ist nur dann aussagekräftig, wenn der Pfad zum Ziel IP-Optionen nicht filtert. Viele Internetpfade (ISPs, CGNAT, Cloud-Edges) verwerfen Pakete mit IP-Optionen stillschweigend; von einem solchen Standpunkt aus bedeutet TCP_REACHABLE_IPOPT_NO_REPLY „das Paket kam nicht durch“, nicht „die Host-Mitigation funktioniert“. Führen Sie probe aus demselben Netzwerk wie die Ziele aus (DMZ, Management-Netzwerk, Jump-Host) oder kombinieren Sie es mit capture auf dem Ziel (audit erledigt dies automatisch), um eine definitive Antwort zu erhalten.
sudo python3 omnicheck-98432.py probe 10.0.0.0/24:22,443 --output dmz.json    # one /24, two ports
sudo python3 omnicheck-98432.py probe --targets-file scope.txt --ports 22      # file: HOST or CIDR per line
Endpunkte werden nach aufgelöster IP und Port dedupliziert; bis zu 8192 Endpunkte pro Lauf, standardmäßig 50 Pakete/s (--rate).
| Code | Bedeutung |
|---|---|
| 0 | Gepatcht oder nicht betroffen |
| 1 | Anfällig und ungeschützt |
| 2 | Anfällig, temporäre Gegenmaßnahme aktiv |
| 3 | Unbestimmt oder Werkzeugfehler |
| Bewertung | Bedeutung |
|---|---|
PATCHED | Changelog, Livepatch oder Upstream-Version bestätigt die Behebung |
NOT_AFFECTED | Kernel älter als 4.4 (z. B. RHEL 7) |
VULNERABLE_NO_LISTENER | Anfälliger Kernel, kein IPv4-TCP-Listener außer Loopback |
VULNERABLE_MITIGATED | Anfälliger Kernel, Regel zum Verwerfen von IPv4-Optionen aktiv |
VULNERABLE_EXPOSED | Anfälliger Kernel, Listener vorhanden, keine Gegenmaßnahme |
VULNERABLE_MITIGATED_VERIFIED | (audit) Gegenmaßnahme aktiv und durch externen Test bestätigt |
VULNERABLE_TRIGGER_PATH_OPEN | (audit) SYN mit IPv4-Optionen wurde beantwortet; Trigger-Pfad ist erreichbar |
CRITICAL_MPTCP_REMOTE | (audit) Anfälliger Kernel und MPTCP-Aushandlung von außen akzeptiert |
probe, audit): Python 3.8+, root, scapy (pip3 install scapy), OpenSSH-Client.Das standardmäßige python3 unter RHEL 8 / Rocky 8 ist 3.6; verwenden Sie auf diesen Systemen python3.9 oder python3.11.
Vollständige Anleitung zu allen Modi, Parametern, Bewertungen und Szenarien:
Verwenden Sie dieses Werkzeug nur auf Systemen, für deren Test Sie eine schriftliche Genehmigung haben. Die Modi probe und audit senden Rohpakete und können IDS/IPS-Alarme auslösen; benachrichtigen Sie das zuständige Sicherheitsteam vor dem Test. Dieses Werkzeug ist kein Exploit und beweist keine Ausnutzbarkeit.
OMNIVERSE Siber Güvenlik und Bilişim A.Ş. · omni-verse.io · [email protected]
