
 oalabs/hashdb-ida
HashDB API Hash-Lookup-Plugin für IDA Pro



Plugin zur Suche nach Malware-String-Hashes für IDA Pro. Dieses Plugin verbindet sich mit dem OALABS HashDB Lookup Service.
Die Datenbank der Hash-Algorithmen ist Open Source und neue Algorithmen können hier auf GitHub hinzugefügt werden. Pull Requests sind weitgehend automatisiert, und solange unsere automatisierten Tests bestehen, ist der neue Algorithmus innerhalb von Minuten in HashDB nutzbar.
HashDB kann verwendet werden, um Strings nachzuschlagen, die in Malware gehasht wurden, indem man mit der rechten Maustaste auf die Hash-Konstante in der IDA-Disassembly-Ansicht klickt und den HashDB Lookup-Client startet.
Bevor das Plugin zum Nachschlagen von Hashes verwendet werden kann, müssen die HashDB-Einstellungen konfiguriert werden. Das Einstellungsfenster kann über das Plugins-Menü Edit->Plugins->HashDB geöffnet werden.

Klicken Sie auf Refresh Algorithms, um eine Liste der unterstützten Hash-Algorithmen von der HashDB-API abzurufen, und wählen Sie dann den Algorithmus aus, der in der von Ihnen analysierten Malware verwendet wird.
Es gibt außerdem eine Option, XOR mit jedem Hash-Wert zu aktivieren, da dies eine gängige Technik von Malware-Autoren ist, um Hashes weiter zu verschleiern.
Die Standard-API-URL für den HashDB Lookup Service ist https://hashdb.openanalysis.net/. Wenn Sie einen eigenen internen Server verwenden, kann diese URL so geändert werden, dass sie auf Ihren Server zeigt.
Wenn ein neuer Hash von HashDB identifiziert wird, werden der Hash und der zugehörige String einem Enum in IDA hinzugefügt. Dieser Enum kann dann verwendet werden, um Hash-Konstanten in IDA in ihren entsprechenden Enum-Namen umzuwandeln. Der Enum-Name ist in den Einstellungen konfigurierbar, falls es zu einem Konflikt mit einem bestehenden Enum kommt.
Sobald die Plugin-Einstellungen konfiguriert sind, können Sie mit der rechten Maustaste auf eine beliebige Konstante im IDA-Disassembly- oder Pseudocode-Fenster klicken und die Konstante als Hash nachschlagen. Das Kontextmenü bietet außerdem eine schnelle Möglichkeit, bei Bedarf den XOR-Wert festzulegen.

Wenn ein Hash zu einem Modul gehört, werden Sie gefragt, ob Sie alle Hashes aus diesem Modul importieren möchten. Dies ist eine schnelle Möglichkeit, Hashes in großen Mengen abzurufen. Wenn beispielsweise einer der identifizierten Hashes Sleep aus dem Modul kernel32 ist, kann HashDB anschließend alle gehashten Exporte aus kernel32 abrufen.
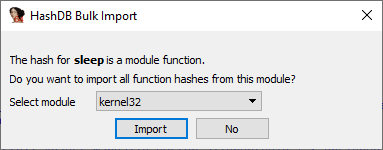
Nachdem ein Hash aufgelöst (oder ein Modul massenimportiert) wurde, durchsucht HashDB die aktuelle Funktion und wandelt jede passende Konstante in ihren Enum-Namen um – über die Operanden 0–2, mit einem 32-Bit-Masken-Fallback für vorzeichenerweiterte Werte. Die Disassembly- und Pseudocode-Ansichten werden automatisch aktualisiert. Module, die Sie bereits importiert haben, werden für die Sitzung zwischengespeichert, sodass Sie nicht bei jedem neuen Hash erneut zum Import von kernel32 (usw.) aufgefordert werden.
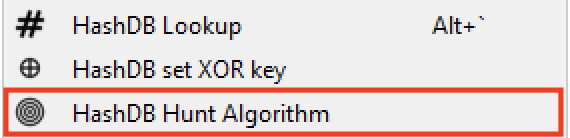
HashDB enthält außerdem eine einfache Algorithmus-Suche, die versucht, den Hash-Algorithmus anhand eines Hash-Werts zu identifizieren. Die Suche gibt alle Algorithmen zurück, die den Hash-Wert enthalten; es liegt am Analysten zu entscheiden, welcher (falls überhaupt einer) Algorithmus korrekt ist. Um diese Funktion zu nutzen, klicken Sie mit der rechten Maustaste auf die Hash-Konstante und wählen Sie HashDB Hunt Algorithm.
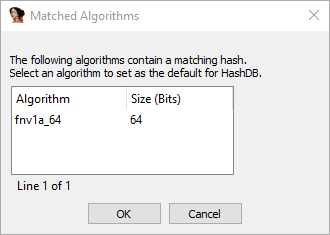
Alle Algorithmen, die diesen Hash enthalten, werden in einem Auswahlfenster angezeigt. Das Auswahlfenster kann verwendet werden, um den Algorithmus direkt auszuwählen, den HashDB verwenden soll. Wenn Cancel ausgewählt wird, wird kein Algorithmus ausgewählt.
Anstatt API-Hashes einzeln (inline im Code) aufzulösen, erstellen einige Malware-Entwickler einen Block von Import-Hashes im Speicher. Diese Hashes werden dann alle innerhalb einer einzigen Funktion aufgelöst, wodurch eine dynamische Import-Adresstabelle entsteht, auf die später im Code verwiesen wird. In diesen Szenarien kann die Funktion HashDB Scan IAT verwendet werden.
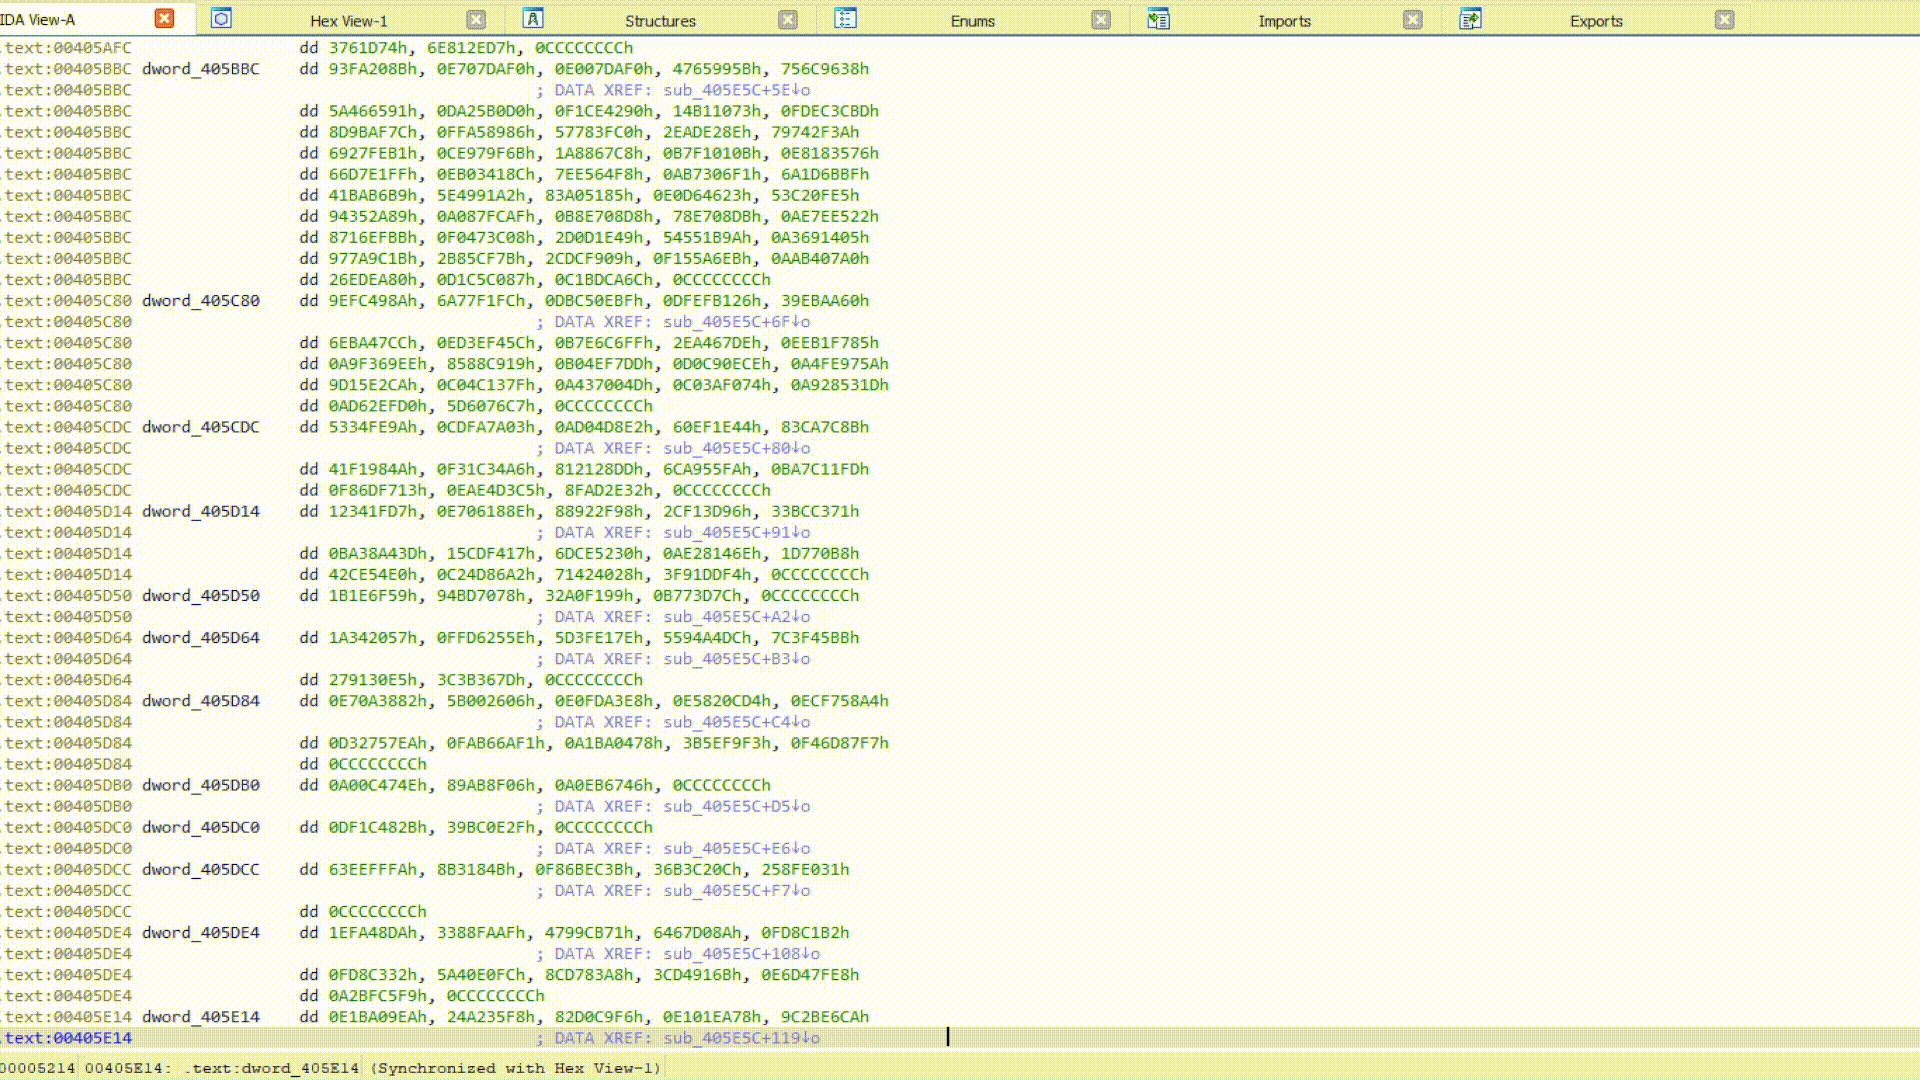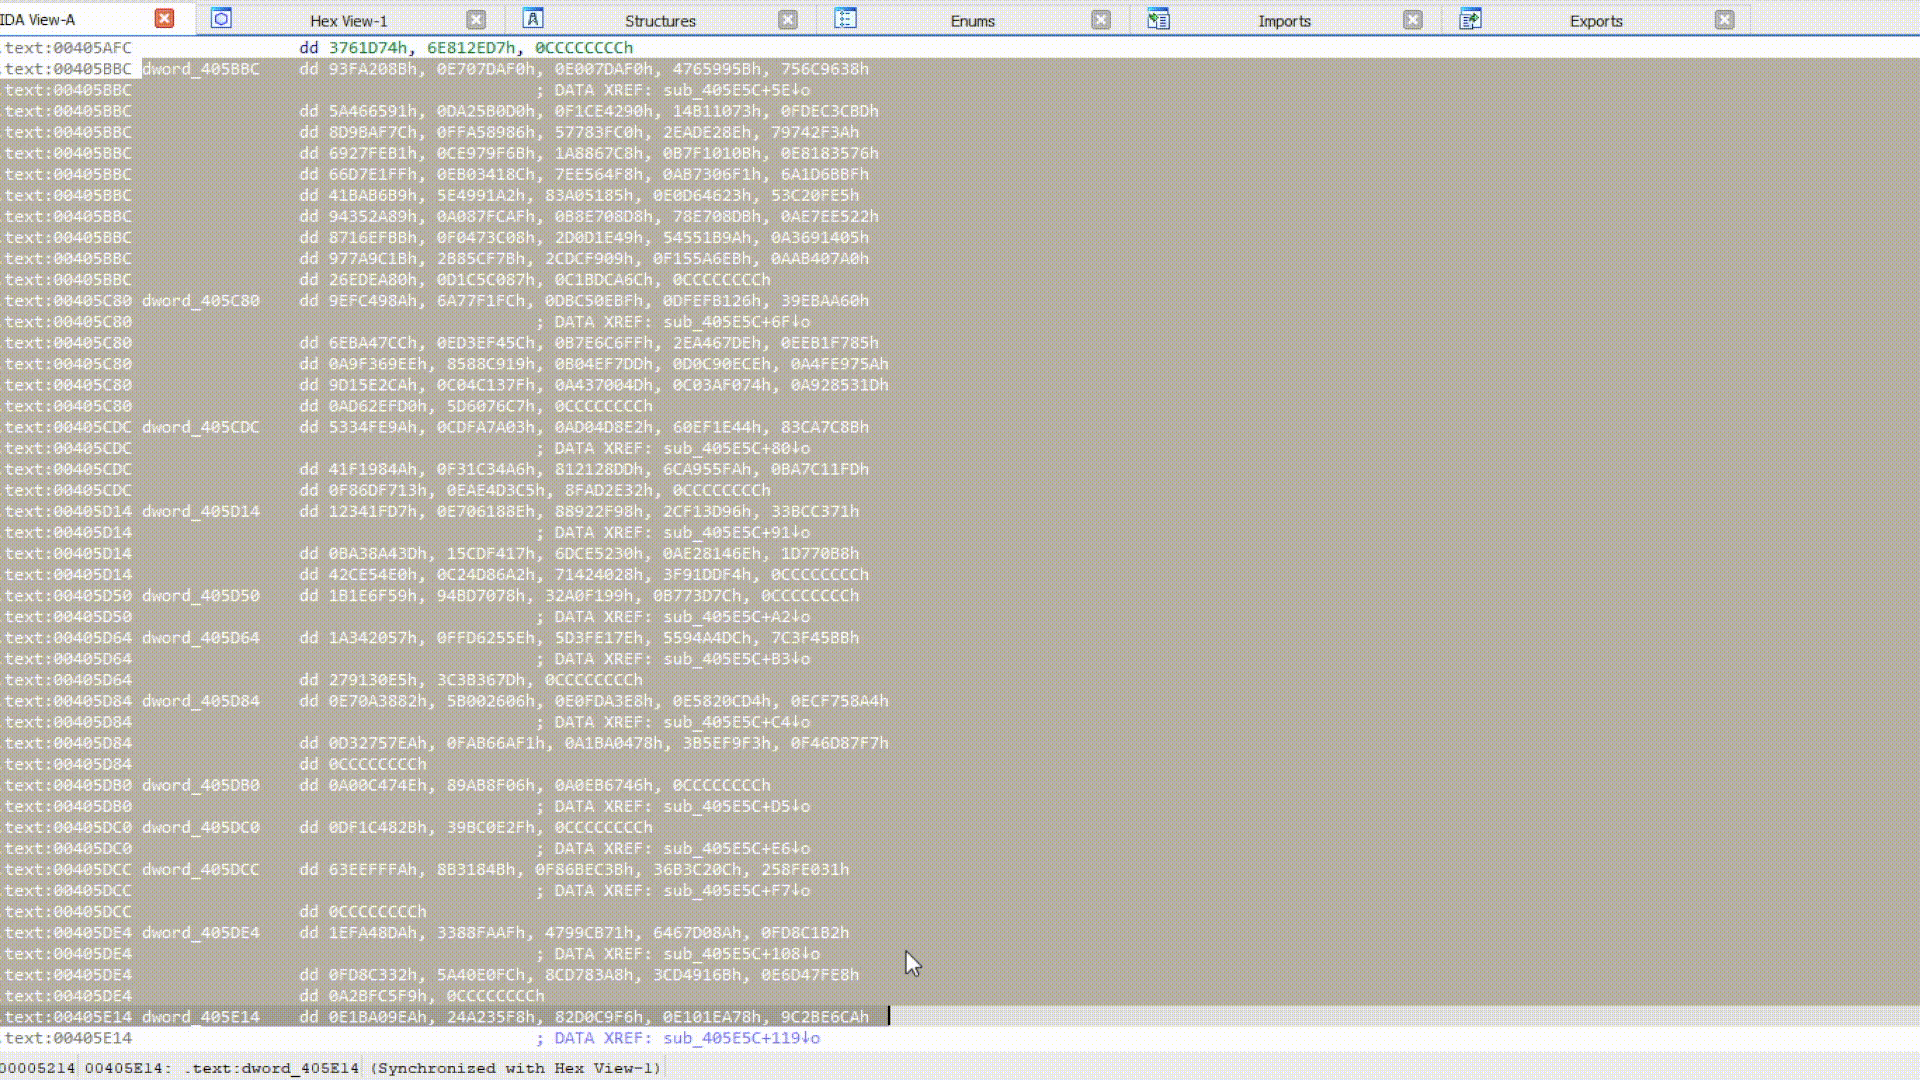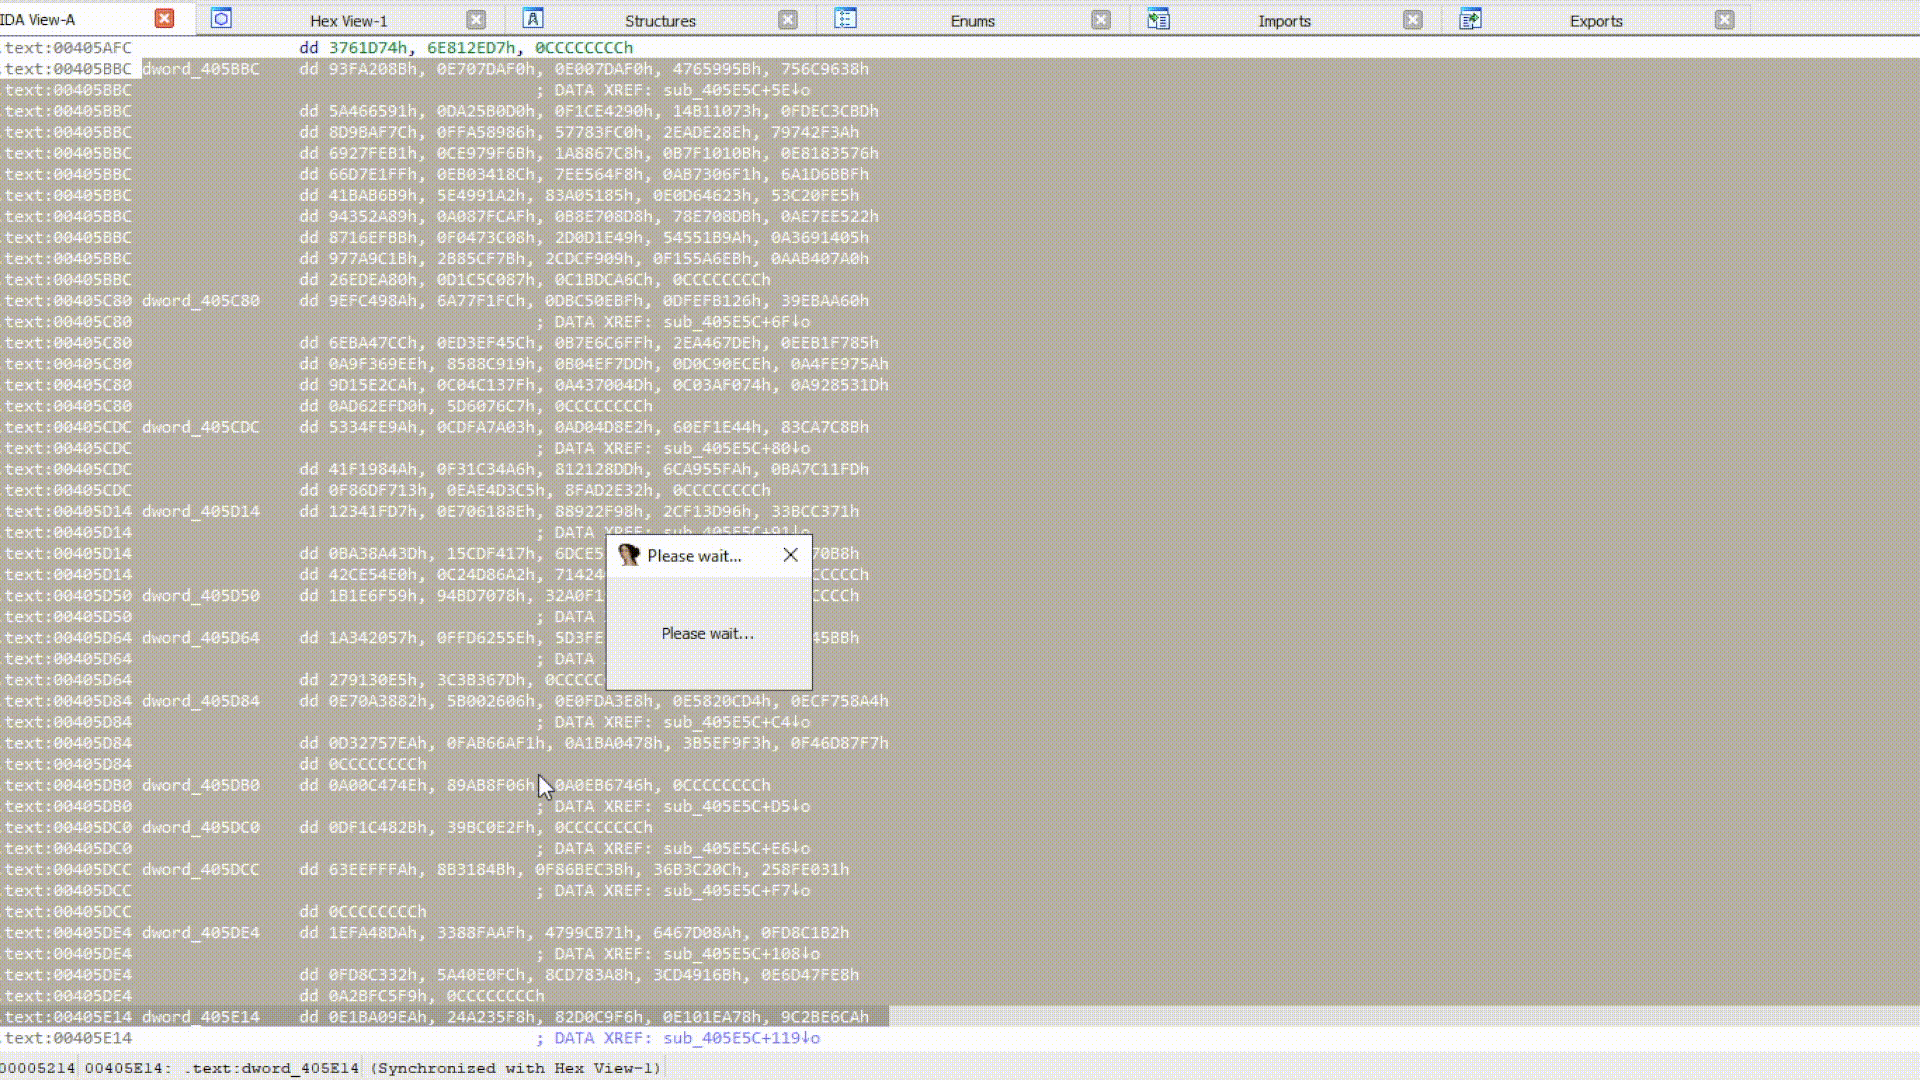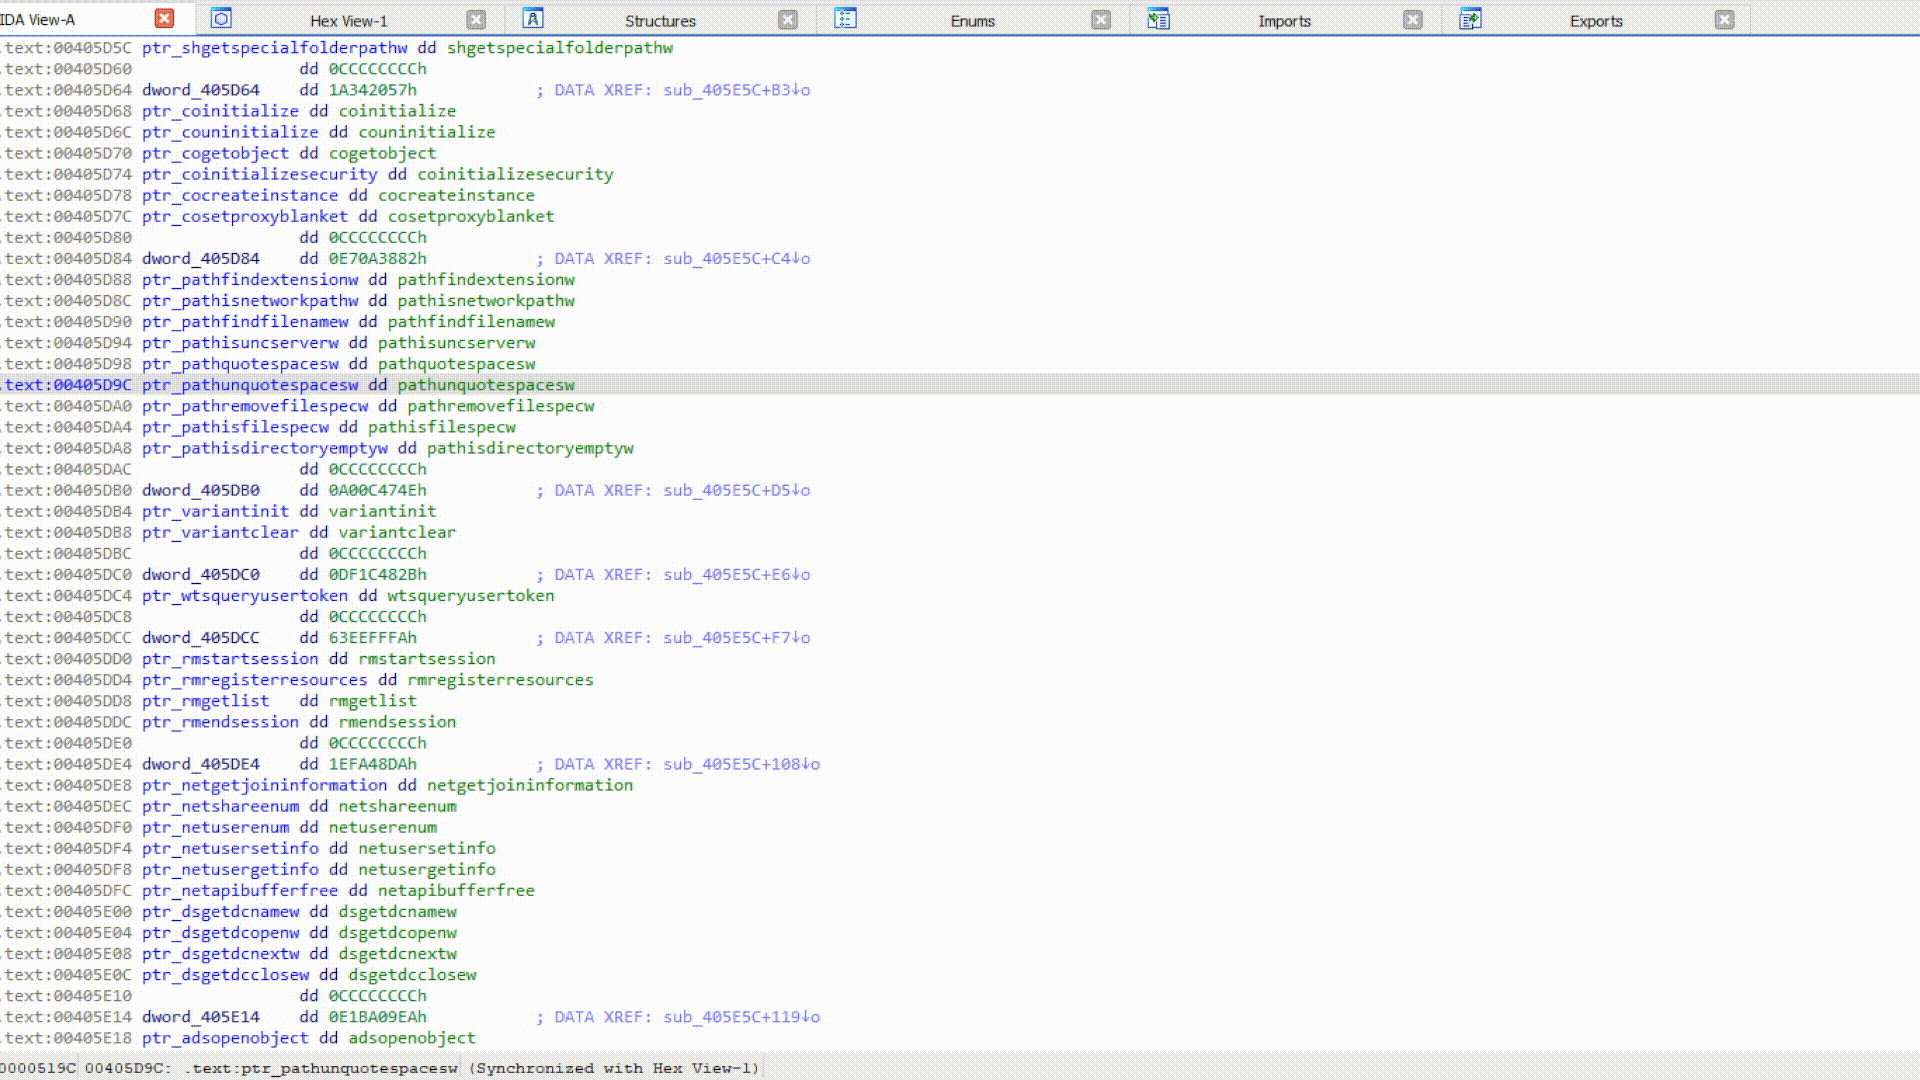
Wählen Sie einfach den Import-Hash-Block aus, klicken Sie mit der rechten Maustaste und wählen Sie HashDB Scan IAT. HashDB wird versuchen, jeden einzelnen Integer-Typ (DWORD/QWORD) im ausgewählten Bereich aufzulösen.
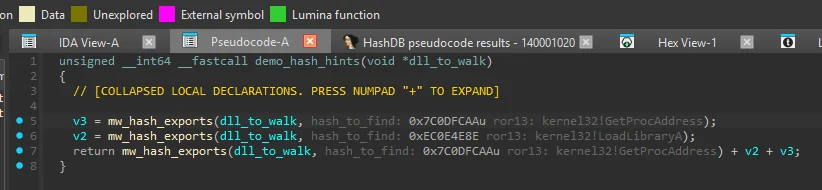
Wählen Sie im Pseudocode einen numerischen Hash aus und führen Sie HashDB Hunt Algorithm aus. Wählen Sie einen Algorithmus und klicken Sie dann auf Resolve, um diese Funktion zu scannen. Apply inline hints fügt nach jeder übereinstimmenden Konstante eine gedämpfte Beschriftung hinzu, z. B. 0x7C0DFCAA ror13_add: kernel32!GetProcAddress. Verwenden Sie HashDB: Show/hide pseudocode hints, um die Beschriftungen ein- bzw. auszublenden.
Algorithmen stammen über Hunt oder Refresh Algorithms vom Server; es sind keine mitgeliefert. Die Funktion prüft vor dem Laden, ob die erforderlichen IDA-APIs und Python 3.9+ vorhanden sind. Siehe die kurze Anleitung.
HashDB benötigt das Python-Modul requests. Installieren Sie es aus einer Shell außerhalb von IDA mit pip install requests.
Anschließend können Sie das Plugin auf eine von zwei Arten installieren:
hashdb.py in Ihr IDA-plugins-Verzeichnis.Das HashDB-Plugin ist auf IDA 7.5+ (einschließlich IDA 9.0) mit Python 3 ausgerichtet und nicht abwärtskompatibel.







