

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
h2spacex — HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks | Kitploit
Tools/GitHubGitHub/nxenon/h2spacex
Paket-Sniffing & AnalyseExploitationWebanwendungs-ExploitationWebsicherheitFuzzingNetzwerksicherheitPenetrationstestsDienstprogramme & FrameworksPapers & Forschung
GitHubnxenon/h2spacex

h2spacex

HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks

229194vor 3 MonatenVon Kitploit geprüft
Repository anzeigenWebseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

H2SpaceX   H2SpaceX

pypi: 1.2.2 Python: 3.8.8 License: GPL v3

HTTP/2-Low-Level-Bibliothek basierend auf Scapy, die für Single Packet Attack (Race Condition auf H2) verwendet werden kann

  • Diese Bibliothek war Teil einer akademischen Forschung mit dem Titel QUIC-er Races: HTTP/3 won’t save you from TOCTOU vulnerabilities.

Dive into Single Packet Attack Artikel

Ich habe einen Artikel geschrieben und ihn bei InfoSec Write-ups veröffentlicht:

  • Dive into Single Packet Attack

TODO

  • Single Packet Attack - POST
    • implementieren
  • Single Packet Attack - GET
    • Content-Length: 1 Methode
    • POST Request mit x-override-method: GET Header
  • Response Parsing
    • implementieren
    • Threaded Response Parser implementieren
    • Antwortzeiten in Nanosekunden für Timing-Angriffe hinzufügen
    • Body-Dekomprimierung
      • gzip
      • br
      • deflate
  • Proxy
    • Socks5 Proxy

Änderungsprotokoll & Beta-Versionen

  • 1.2.2

    • Packaging: Build-Konfiguration in pyproject.toml zusammengeführt und setup.py entfernt
      • ungültige [options]-Abschnitte korrigiert, sodass die Paket-Erkennung korrekt definiert ist
      • das dev-Extra (twine) freigelegt, das durch einen Tippfehler im alten setup.py verloren gegangen war
    • Code-Bereinigung
      • ungenutzten Import und einen redundanten Header-Normalisierungsaufruf im GET-Request-Builder entfernt
      • GET-Requests respektieren jetzt check_headers_lowercase=False (konsistent mit anderen Request-Methoden)
    • tests/ (Unit-Tests für Header-Utilities) und CONTRIBUTING.md (Build- & Release-Anleitung) hinzugefügt
  • 1.2.1

    • PR-6 zusammengeführt
      • setup_connection für H2Connection implementiert (kein TLS)
    • PR-7 zusammengeführt
      • HTTP-Header-Namen mit Parser statt Regex normalisiert
    • Issue 8 behoben
      • Parsing-Problem mit Raw-Data-Frames (Paketen)

Weitere Forschung

Einige der folgenden Aussagen sind nur Ideen und nicht getestet oder implementiert.

  • Mehrere Requests in einem einzigen Paket
    • MSS erhöhen (Idee von James Kettle)
    • Out-of-Order-TCP-Pakete (Idee von James Kettle)
    • IP-Fragmentierung
  • Den Single-Packet-Request über SOCKS proxien
  • Single Packet Attack auf GET-Requests
    • Content-Length: 1 Methode (Idee von James Kettle)
    • x-override-method: GET Methode (Idee von James Kettle)
    • HPACK-Header indexieren, um GET-Requests kleiner zu machen
    • HEADERS-Frame ohne END_HEADER-Flag
    • HEADERS-Frame ohne einige Pseudo-Header

Installation

H2SpaceX funktioniert mit Python 3 (bevorzugt: >=3.8.8)

pip install h2spacex

Fehler bei der Installation

Wenn du Fehler von Scapy bekommst:

pip install --upgrade scapy

Schnellstart

Du kannst die HTTP/2-TLS-Verbindung importieren und die Verbindung aufbauen. Nach dem Aufbau der Verbindung kannst du andere Dinge tun:

from h2spacex import H2OnTlsConnection

h2_conn = H2OnTlsConnection(
    hostname='http2.github.io',
    port_number=443,
    ssl_log_file_path="PATH_TO_SSL_KEYS.log"  # optional (if you want to log ssl keys to read the http/2 traffic in wireshark)
)

h2_conn.setup_connection()
...

Weitere Beispiele findest du auf der Wiki-Seite

Beispiele

Siehe Beispiele, die einige Portswigger-Race-Condition-Beispiele enthalten.

Beispielseite

Verbesserte Single Packet Attack Methode (Black Hat 2024) für Timing-Angriffe

James Kettle stellte auf der Black Hat 2024 eine verbesserte Version von Single Packet Attack für Timing-Angriffe vor:
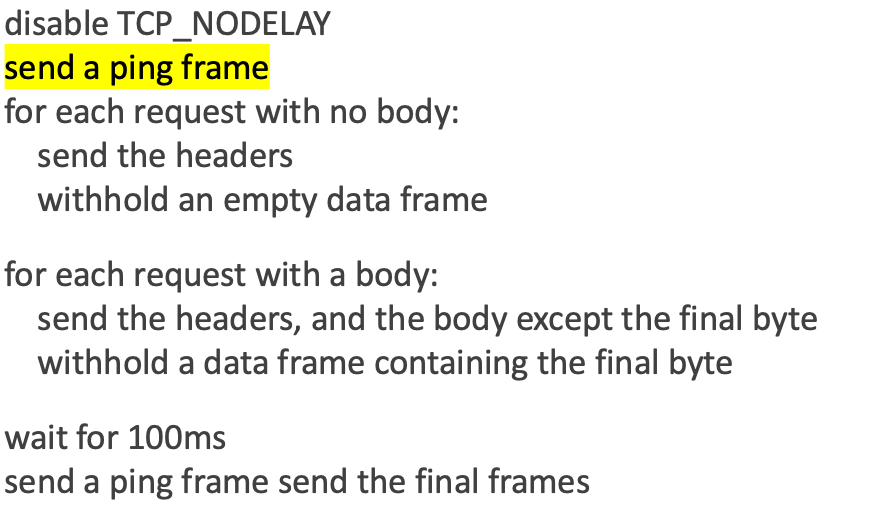
Impvoved Version Image

Du kannst diese Methode einfach mit der send_ping_frame()-Methode implementieren.

Siehe dieses Wiki und den Abschnitt Parse Response (Threaded) + Response Times for Timing Attacks:

  • New Method README (WIKI)

Improved Version of SPA Sample Exploit

Referenz der verbesserten Methode:

  • Listen to the whispers: web timing attacks that actually work

Referenzen & Ressourcen

  • James Kettle DEF CON 31 Präsentation
  • Portswigger Research-Seite
  • HTTP/2 in Action Buch

Ich habe auch einige Ideen aus einer früher entwickelten Bibliothek h2tinker übernommen.

Abschließend nochmals vielen Dank an James Kettle für die direkte Hilfe und das Aufzeigen einiger anderer Techniken.

Tool herunterladen