
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-24086-RCE — Python-basiertes Exploit-Tool für CVE-2022-24086 (Magento RCE) mit Batch-Scanning von über 334.300 Hosts aus Shodan. Automatisiert die Erkennung von Schwachstellen und Remote-Code-Ausführung gegen ungepatchte Magento-Instanzen. | Kitploit
Tools/GitHubGitHub/nhpt/cve-2022-24086-rce
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffung
GitHubnhpt/cve-2022-24086-rce

CVE-2022-24086-RCE

Python-basiertes Exploit-Tool für CVE-2022-24086 (Magento RCE) mit Batch-Scanning von über 334.300 Hosts aus Shodan. Automatisiert die Erkennung von Schwachstellen und Remote-Code-Ausführung gegen ungepatchte Magento-Instanzen.

Repository anzeigen
222vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-24086-RCE

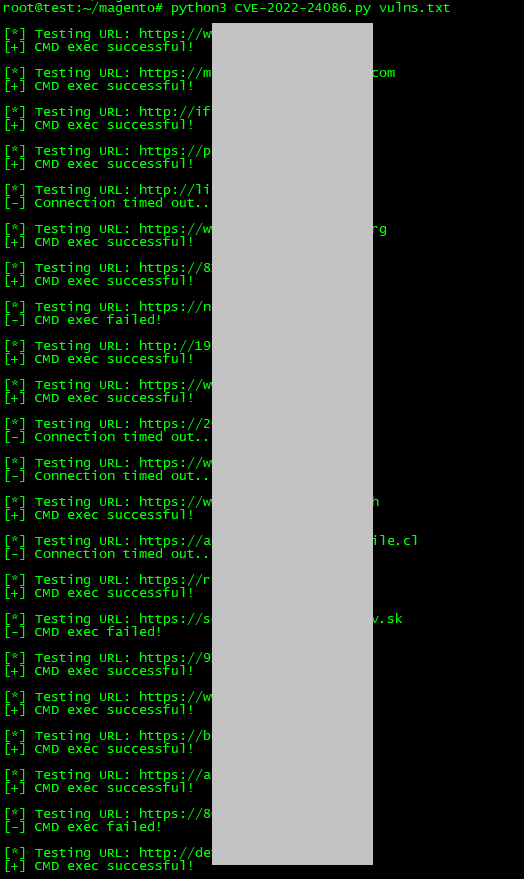
CVE-2022-24086 Exploitationstool, geschrieben in Python 3, kompatibel mit Listen von URLs/IPs. Dieser Download enthält eine Liste von über 334.300 potenziell anfälligen Hosts laut shodan.io und eigenen Scans. Dieses Tool ist NICHT kostenlos, um Missbrauch zu verhindern. Derzeit werden Patches angewendet, aber die meisten Systeme sind noch nicht gepatcht.

Wir haben 4 limitierte Exemplare zum Verkauf angeboten, verfügbar unter: https://satoshidisk.com/pay/CEtVaB

Anforderungen

sudo apt-get install python3 python3-pip

pip3 install requests
Magento

Statistiken

CVE-2022-24086 erreicht einen Schweregrad von 10 von 10. In diesem Kit haben wir einen eigenen Scan zusammen mit Ergebnissen von SHODAN.IO in einer Liste von über 334.300 möglicherweise anfälligen Hosts zusammengestellt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, aber nur USB & plattformübergreifend.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    412
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    360

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →


