
 murphysecurity/libwebp-checker
Ein Tool zum Finden von anfälligem libwebp(CVE-2023-4863)

中文 | EN
Dieses Tool überprüft, ob Ihre Serveranwendung oder Ihr Prozess von CVE-2023-4863 libwebp Heap-Pufferüberlauf (Version über 0.5.0) betroffen ist.
Führen Sie dieses Skript in Ihrer Produktionsumgebung vorsichtig aus.
Scan-Ergebnis

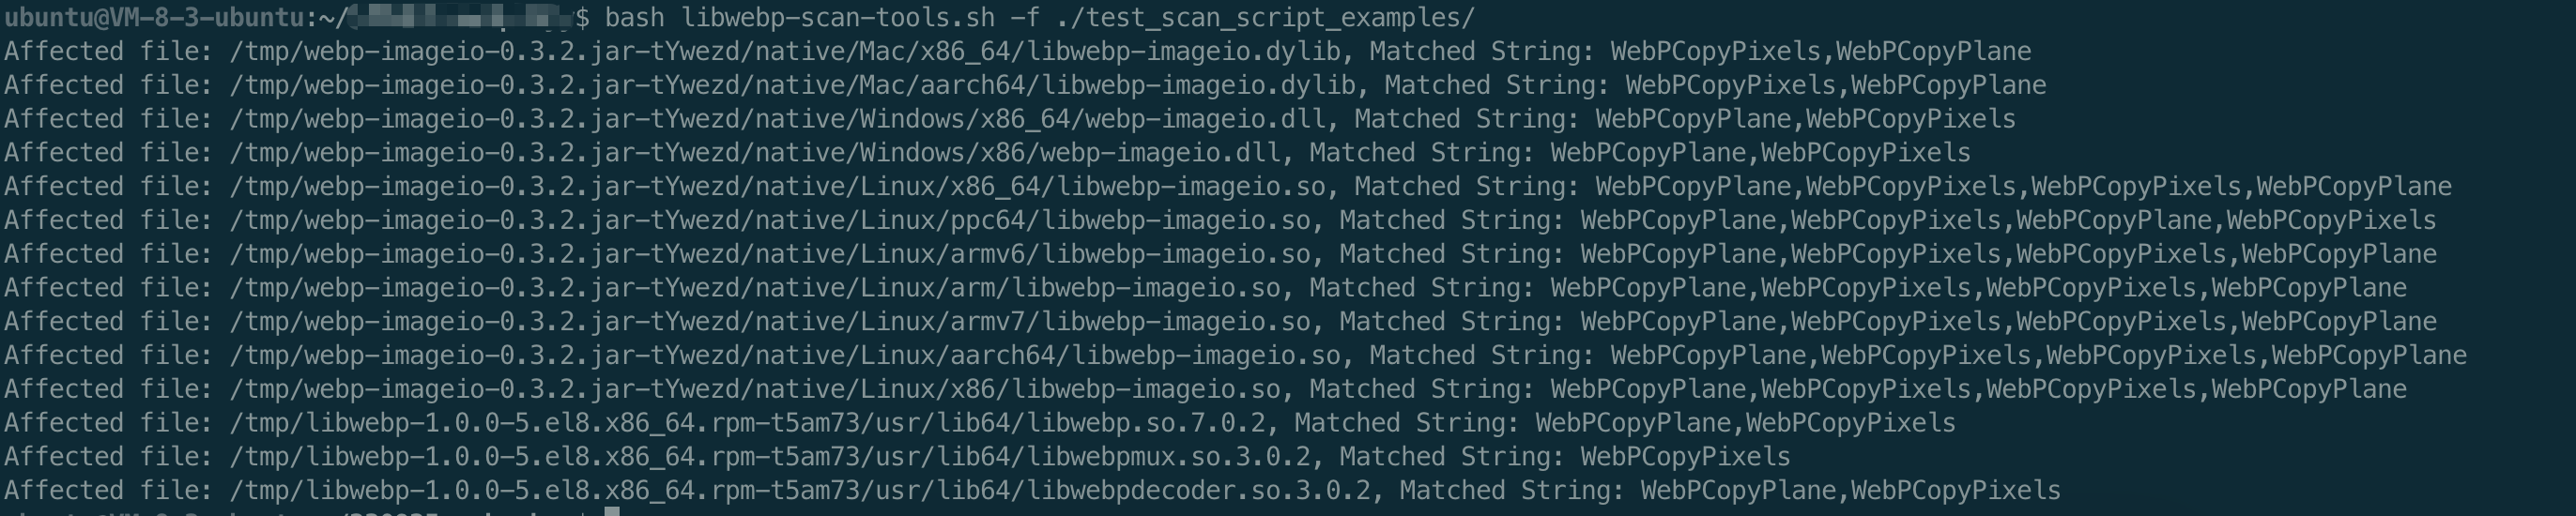
WebPCopyPlane und WebPCopyPixels eingeführt. Die anfällige Funktion ist VP8LBuildHuffmanTable. Daher kann man libwebp-Versionen mit Sicherheitslücken identifizieren, indem man diese Funktionsnamen in den Dateien sucht.VP8LHuffmanTablesAllocate hinzugefügt. Wenn die Zieldatei nicht gestrippt wurde, kann diese Funktion auch als Grundlage für die Versionsidentifikation dienen.In lokalen oder Serverumgebungen untersucht es bestimmte Pfade, Binärdateien aller laufenden Prozesse, Jar-Pakete und RPM-Pakete, um festzustellen, ob eine Abhängigkeit von der anfälligen libwebp-Komponente besteht.
Wir analysieren Komponenten aus dem Maven Central Repository, um Hashes der betroffenen Komponenten zu erhalten, und aktualisieren diese Daten kontinuierlich. Sie können diese Daten nach Authentifizierung mit einem Zugriffstoken von MurphySec.com zum Abgleich verwenden, was Analysezeit spart.
Gehen Sie zur MurphySec-Plattform - Zugriffstoken, klicken Sie auf die Kopierschaltfläche nach dem Token, dann wird das Zugriffstoken in die Zwischenablage kopiert.

bash libwebp-checker.sh --token Your_Token_From_Console -f /path_you_want_scan/
bash libwebp-checker.sh --token Your_Token_From_Console -p
Es gibt die betroffenen Dateinamen, Prozess-IDs und übereinstimmenden Zeichenfolgen-Keywords aus, z. B. WebPCopyPlane,WebPCopyPlane. Dies hilft bei der weiteren Analyse und Aktualisierung der Komponente.
ai.edgestore:engine
app.cash.paparazzi:layoutlib-native-linux
app.cash.paparazzi:native-linux
cn.ellabook:flutter-saassdk
cn.ellabook:saassdk
cn.fly2think:SmartPanorama
cn.fly2think:SmartPanoramaX
cn.rongcloud.sdk:fu_beautifier
com.aiyaapp.aiya:AyEffectSDK
com.computinglaboratory:opencv
com.criteo:jvips
com.eworkcloud.starter:ework-cloud-starter-image
com.eworkcloud:ework-cloud-starter-image
com.facebook.fresco:webpsupport
com.facebook.spectrum:spectrum-webp
com.freeletics.fork.paparazzi:layoutlib-native-linux
com.github.gotson:webp-imageio
com.github.jenly1314.WeChatQRCode:opencv-armv64
com.github.jenly1314.WeChatQRCode:opencv-armv7a
com.github.jenly1314.WeChatQRCode:opencv-x86
com.github.jenly1314.WeChatQRCode:opencv-x86_64
com.github.usefulness:webp-imageio
com.github.zjupure:webpdecoder
com.innov8tif.okaycam:opencv
com.innov8tif.okayid:opencv
com.scanzy:ScanzyBarcodeScannerSDK
com.waicool20.skrypton:skrypton-native-linux64
de.marcreichelt:webp-backport
de.sg-o.lib:opencv
id.mob:api-client
io.bitbucket.mobscannersdk:customdocscannerlib
io.bitbucket.mobscannersdk:docscannerlib
io.github.anylifezlb:slientEngine
io.github.darkxanter:webp-imageio
io.github.greycode:ocrlite
io.github.humbleui:skija-linux
io.github.humbleui:skija-linux-x64
io.github.izuiyou:octoflutter
io.github.jiemakel:octavo-assembly_2.12
io.github.zumikua:webploader-desktop
io.johnsonlee.layoutlib:native-linux
io.tiledb:tiledb-cloud-java
net.ifok.image:webp4j
org.demen.android.opencv:opencv
org.demen.android.opencv:opencv-img
org.demen.android.opencv:opencv_world
org.godotengine:godot
org.jetbrains.skiko:skiko-awt-runtime-linux-arm64
org.jetbrains.skiko:skiko-awt-runtime-linux-x64
org.jetbrains.skiko:skiko-jvm-runtime-linux-arm64
org.jetbrains.skiko:skiko-jvm-runtime-linux-x64
org.lucee:sejda-webp
org.openpnp:opencv
org.pireco:kypsdk
org.robolectric:nativeruntime-dist-compat
org.sejda.imageio:webp-imageio
org.sejda.webp-imageio:webp-imageio-sejda
science.aist:aistcv
Kontaktieren Sie unser offizielles WeChat-Konto, und wir werden Sie in die Gruppe für die Kommunikation aufnehmen.

