 morluto/rea
Reverse Engineering von allem mit Agents, vom App-Verhalten bis hinunter zu nativen Binärdateien.

English · 简体中文 · 日本語 · 한국어 · العربية
See a feature you like. Understand how it works, down to the binary level.


Quick start · Current status · Investigation model · Tool catalog · Roadmap · How it works
npm install --global rea-agents && rea setup
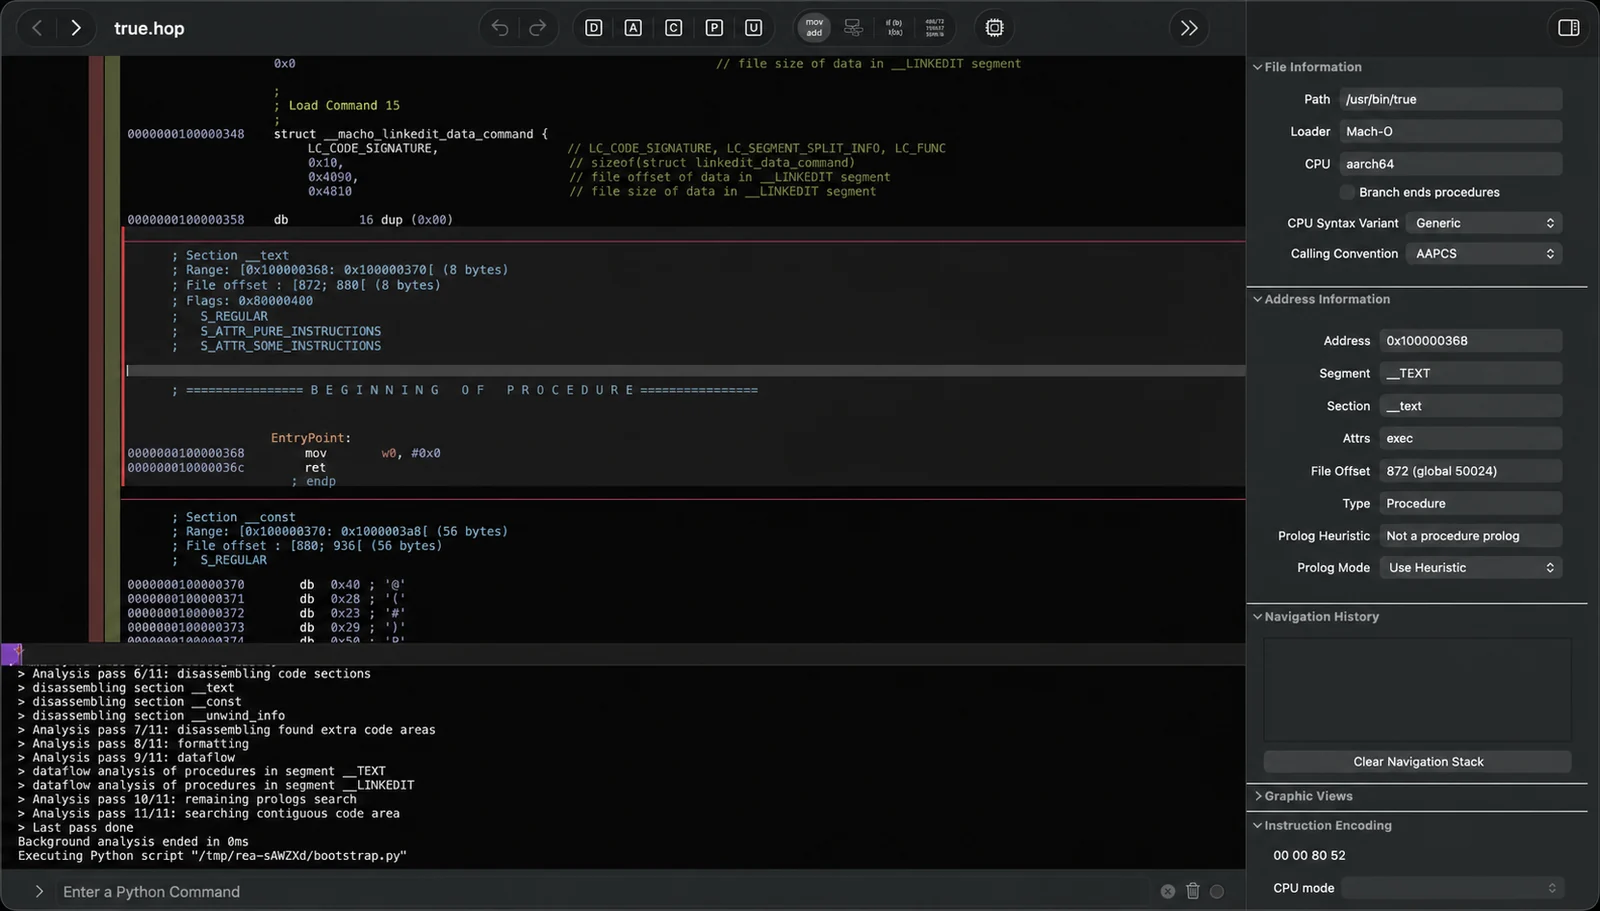
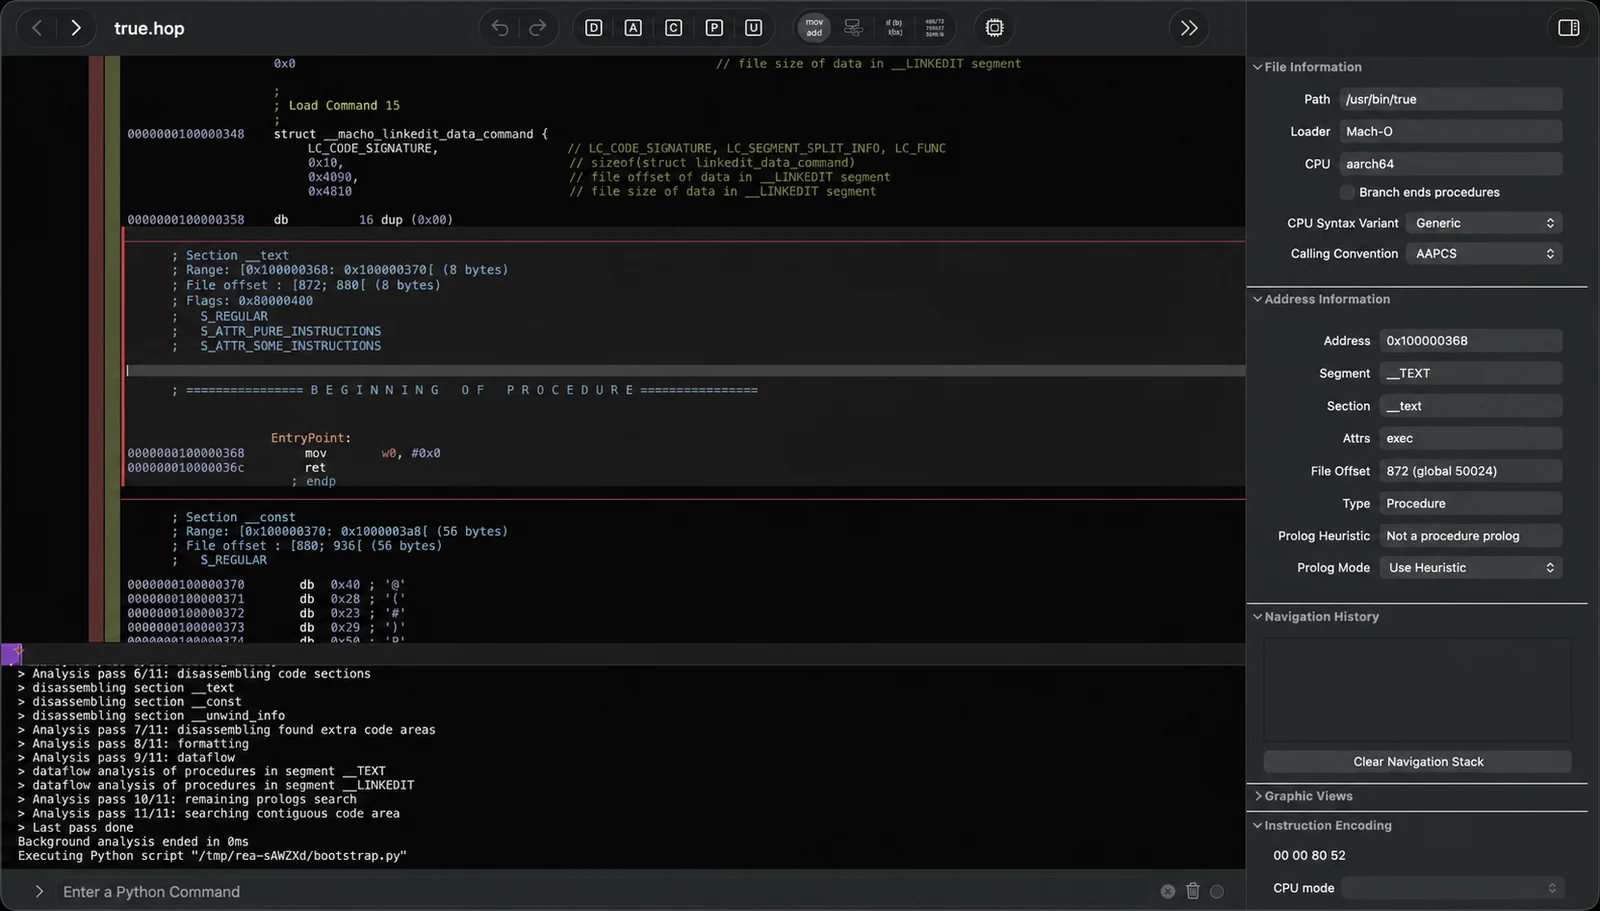
Sie sehen eine Funktion in einer App, die Sie in Ihrem eigenen Produkt haben möchten? Geben Sie die App Ihrem Agenten – auch ohne Quellcode. Mit REA kann der Agent die Funktion untersuchen, erklären, wie sie funktioniert, seine Belege vorlegen und eine an Ihren Stack und Ihre Anforderungen angepasste Version erstellen.
REA bietet Agenten einen einheitlichen Weg zur Untersuchung von Software. Derzeit umfasst dies tiefgehende native Analyse und Funktionsdossiers über Hopper oder mit eigenem Ghidra unter Linux und macOS, sowie ein experimentelles Windows x64 Ghidra P0 für freigegebene native PE-Anwendungen; ausführungsfreie Managed-PE/CLI-Triage; reproduzierbare Evidence-Datensätze; kontrollierte Prozessaufzeichnung; passive Beobachtung von Websites, Electron-Seiten und Node/Electron V8 Inspector; JavaScript-/Source-Map-Rekonstruktion; und anbieterneutrale Graphen zur Verbindung von Anwendungsschichten, ohne statische Inferenz mit Laufzeitbeobachtung zu verwechseln. Das längerfristige Toolkit erweitert denselben Agenten-Workflow auf APIs, Protokolle, mobile Artefakte, Firmware, reichhaltigeres Laufzeitverhalten und Unterschiede zwischen Versionen.
Reverse Engineering zwingt den Anwender normalerweise dazu, ein Werkzeug auszuwählen, dessen API zu erlernen, Belege zwischen Programmen zu verschieben und zu entscheiden, was als Nächstes untersucht wird. REA übergibt diese Arbeit dem Agenten durch Befehle, Skills, strukturierte Ergebnisse und wiederholbare Untersuchungs-Workflows.
Führen Sie das Setup einmal aus. Die Agenten-Integration installiert eine abgestimmte MCP-Registrierung und den gebündelten Routing-Skill gemeinsam:
npx rea-agents setup
Dann frage:
Understand how search works in the Notes app, show me the evidence, and build a
similar feature for my project.
Notes ist nur ein Beispiel. Benenne jede beliebige App, die du verstehen möchtest, oder bitte den Agenten, mit einer Übersicht zu beginnen.
|
Dekompilieren Öffne eine App und gewinne lesbaren Code, Strings, Namen und andere Hinweise darauf zurück, wie sie funktioniert. |
Verstehen Folge dem Code von einem Teil der App zum nächsten, bis der Agent erklären kann, wie eine Funktion tatsächlich funktioniert. |
Nachbauen Verwandle das, was der Agent gelernt hat, in eine Funktion für dein eigenes Produkt, angepasst an deinen Stack, deine Schnittstelle und deine Anforderungen. |
REA zeigt, wie es zu seinen Schlussfolgerungen gelangt ist. Es beansprucht nicht, den ursprünglichen Quellcode wiederherzustellen oder eine Anwendung automatisch zu klonen.
| Für Agenten gebaut | Frage, was eine App tut, und lass deinen Agenten sie untersuchen, statt zu raten. |
| CLI und MCP | Führe dieselben Reverse-Engineering-Fähigkeiten von deinem Terminal oder Agenten aus. |
| Komplexität bewältigt | REA installiert und verwaltet die Reverse-Engineering-Tools im Hintergrund. |
| Von der Erkenntnis zum Code | Verstehe eine Funktion und baue dann deine eigene Version in derselben Coding-Session. |
| Lokal by design | Die Analyse läuft auf deinem unterstützten lokalen Host. REA lädt die App nicht auf einen gehosteten Analysedienst hoch. |
| Behält den Kontext | Untersuche mehrere Apps, ohne für jede Frage von vorn beginnen zu müssen. |
npx --yes rea-agents@latest setup
Der npm-Paket-Runner-Prompt zeigt beim Erscheinen an, dass er das Herunterladen von REA für diesen Aufruf genehmigt; er genehmigt keine Setup-Änderungen. Der REA-Assistent zeigt separat seinen vollständigen Plan und fragt vor dessen Anwendung nach. Das Setup aktualisiert weder Homebrew, Node.js noch npm. Der Setup-Befehl eröffnet mit den Aufgaben, die er ermöglicht: lokale Apps von einem Agenten aus untersuchen, Beweise über einen Deep-Analysis-Anbieter wiederherstellen und den geführten Workflow von REA wiederverwenden. Er fasst die erkannten Agenten zusammen und fragt dann, welche Fähigkeiten eingerichtet werden sollen: Agenten-Integration (MCP plus der passende geführte Workflow) und – bei Bedarf – der Hopper-Anbieter. Nichts ist vorausgewählt. Die Auswahl der Agenten-Integration öffnet eine zweite leere Checkliste für die spezifischen erkannten Agenten, die eine Registrierung erhalten sollen.
@latest macht die angeforderte Version explizit und fragt npm nach der derzeit unter diesem Tag veröffentlichten Version. REA ersetzt nicht stillschweigend die von npm ausgewählte Paketversion. Beabsichtigte Rollbacks bleiben daher über eine exakte Paketanforderung möglich.
REA hält den Ablauf inline, damit seine Historie im Terminal verbleibt. Die Auswahl einer Fähigkeit wählt nicht jedes erkannte Ziel aus und autorisiert keine Änderung. Bevor etwas geändert wird, validiert REA die bestehende Konfiguration, gibt exakte Pfade und externe Auswirkungen aus und fragt nach der endgültigen Genehmigung mit No als Standard. Der Bildschirm hält die verfügbaren Tasten sichtbar, während Sie wählen; Ctrl-C und Ablehnen lassen das System unverändert.
REA erkennt Claude Code, Claude Desktop, Codex, Cursor, Gemini CLI, Windsurf und Devin. Es konfiguriert die ersten sechs, wenn sie erkannt werden; Devin wird gemeldet, aber unverändert gelassen, da es keine dokumentierte lokale MCP-Konfigurationsgrenze hat. Registrierungen sind additiv, backup-first und werden nach dem Schreiben zurückgelesen. Sie können das Setup sicher erneut ausführen.

