 mor-golan/cve-2026-112869
Proof-of-Concept für CVE-2026-112869, ein nicht authentifizierter reflektierter XSS im WordPress-Plugin „We're Open!“ (<=2.6): ein Shell-Skript überprüft die Reflektion der Payload und generiert seitenübergreifende Auto-Submit-Seiten.

| CVE | CVE-2026-112869 |
| Plugin | We're Open! (opening-hours) |
| Betroffen | <= 2.6 |
| Behoben in | 2.7 |
| Schweregrad | CVSS 7.1 Hoch |
| Angreifer benötigt | Kein Konto. Ein Opfer muss lediglich eine vom Angreifer kontrollierte Seite öffnen. |
| Advisory | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open! registriert die AJAX-Aktion we_are_open_wp_ajax mit seinen Standardeinstellungen für nicht angemeldete Besucher. Ich habe festgestellt, dass der Handler elements[0][content] durch wp_kses_stripslashes() mit einer Liste erlaubter HTML-Tags als zweitem Argument leitet. Diese Funktion nimmt jedoch nur ein Argument entgegen und filtert keine Tags, sodass der Wert ungefiltert in einer JSON-Antwort zurückkommt, die admin-ajax.php als text/html ausliefert. Eine Seite auf einer beliebigen anderen Origin kann automatisch einen Cross-Site-POST an diese Aktion absenden, und die Payload wird dann als JavaScript in der Origin der WordPress-Seite im Browser des Besuchers ausgeführt.
1. Die Reflektion prüfen. Das Skript sendet einen nicht authentifizierten POST und meldet, ob die Payload als aktives Markup zurückkommt. Das Ziel stammt aus dem ersten Argument oder der Umgebungsvariable TARGET und ist standardmäßig http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
Exit-Status: 0 reproduziert, 1 nicht reproduziert, 2 die Anfrage ist fehlgeschlagen oder die Antwort war leer.
2. Die Ausführung des Skripts im Browser anzeigen. Das Skript schreibt außerdem poc-oh-attacker-page.html, ausgerichtet auf das Ziel. Stelle es von einer anderen Origin bereit (ein anderer Port genügt) und öffne es:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
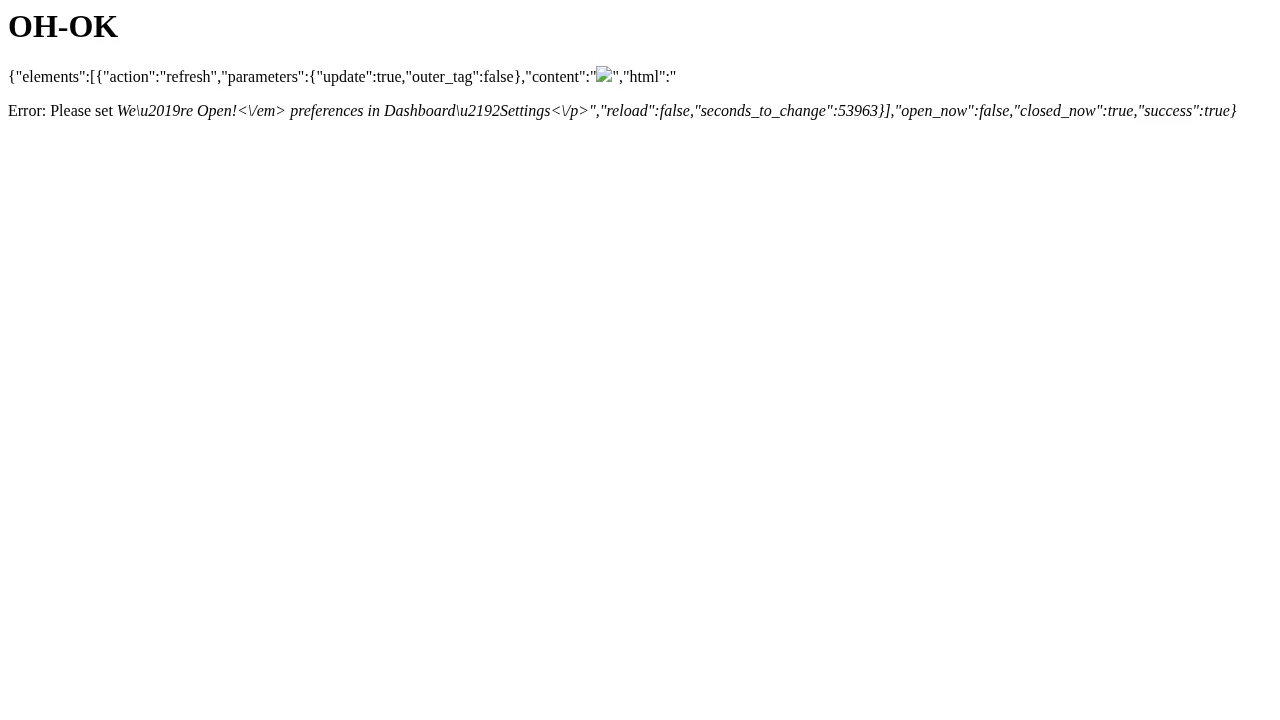
Das Formular sendet sich selbst ab und der Browser landet auf der admin-ajax.php des Ziels. Die resultierende Seite trägt die Überschrift OH-OK, der Tab-Titel lautet OH-OK, window.OHPROOF === "OH-OK" und location.origin ist das Ziel. OH-OK wird im Browser aus Zeichencodes zusammengesetzt und erscheint nie in der Anfrage, sodass es nur dann auftaucht, wenn das injizierte Skript ausgeführt wurde.
Die beiden statischen Seiten funktionieren auf dieselbe Weise. Sie zielen auf http://localhost:8080, ab, daher passe das Formular action für einen anderen Host an, stelle sie dann von einer anderen Origin bereit und öffne sie.
| Datei | Zweck |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | Sendet die nicht authentifizierte Anfrage, gibt den reflektierten Wert content aus, schreibt eine Angreiferseite für das Ziel und beendet sich mit dem Ergebnis. |
poc-cross-origin-autosubmit.html | Automatisch absendende Angreiferseite. Die Payload berechnet OH-OK und schreibt sie in den Seitentitel und eine Überschrift. |
poc-reflected-xss.html | Automatisch absendende Angreiferseite. Die Payload setzt window.XSSFIRED = 1 und schreibt den Seitentitel in die Domain der Website um. |
images/cross-origin-xss-executed.png | Die Seite, auf der der Browser nach der Cross-Site-Zustellung gelandet ist, mit der Überschrift OH-OK. |
Nur für autorisierte Sicherheitstests und Schulungszwecke. Führe es nur gegen Systeme aus, die dir gehören oder die du testen darfst.
Entdeckt und gemeldet von Mor Golan, israelischer CVE-Hunter und Bug-Bounty-Hunter.






