
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2021-21735-zte-zxhn-h168n-admin-compromise — CVE-2021-21735 Analyse: ZTE ZXHN H168N V3.5 Informationsleck auf der Assistentenseite, Firmware-Routing-Fehler und der Weg von freigelegten PPPoE/WLAN-Daten zur vollständigen Administrator-Übernahme. | Kitploit
Tools/GitHubGitHub/minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
Embedded-System-SicherheitSchwachstellenanalyseExploitationInformationsbeschaffungPenetrationstestsFirmware-Analyse
GitHubminanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise

cve-2021-21735-zte-zxhn-h168n-admin-compromise

Teilen

CVE-2021-21735 Analyse: ZTE ZXHN H168N V3.5 Informationsleck auf der Assistentenseite, Firmware-Routing-Fehler und der Weg von freigelegten PPPoE/WLAN-Daten zur vollständigen Administrator-Übernahme.

Repository anzeigenWebseite
338vor 5 MonatenNoch nicht geprüft

CVE-2021-21735: ZTE ZXHN H168N Informationsleck bis zur vollständigen Administratorübernahme

Technische Fallstudie und für GitHub Pages bereite Ausarbeitung zu CVE-2021-21735 im ZTE ZXHN H168N V3.5.

Dieses Repository konzentriert sich auf den Firmware-Routing-Fehler hinter den offengelegten Wizard-Endpunkten, den Offenlegungszeitplan, die Aufteilung der Bewertung zwischen der Herstellerberatung und der NVD sowie den praktischen Weg vom Informationsleck zur vollständigen administrativen Kompromittierung.
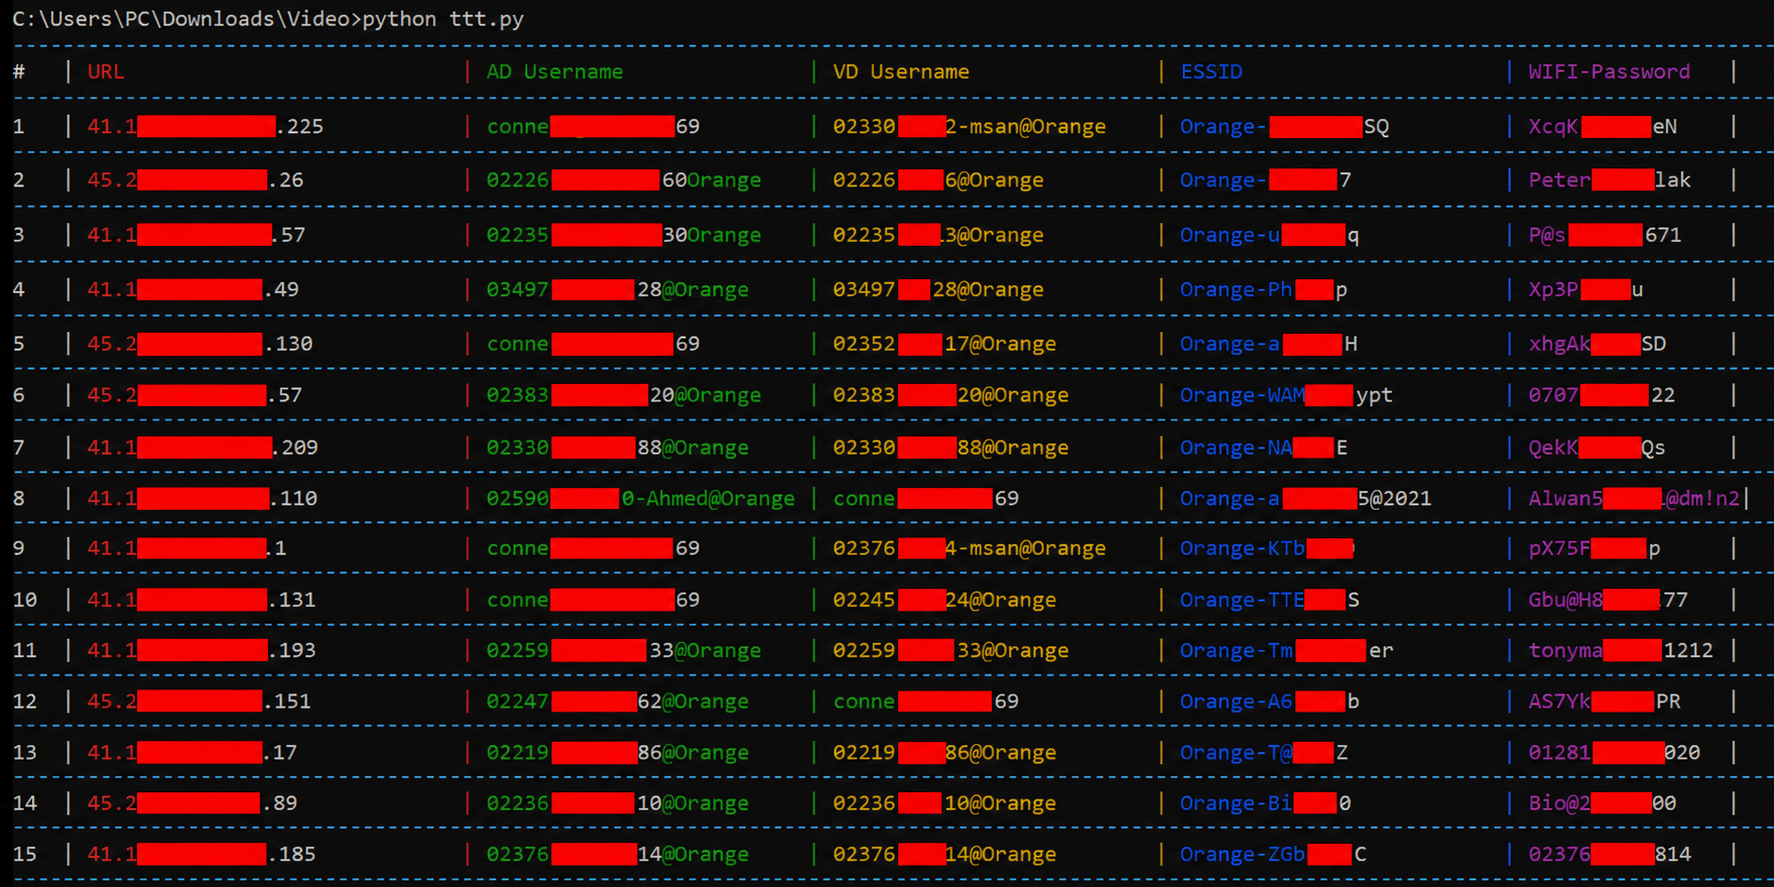
Redigiertes Beweisbild für CVE-2021-21735

Was dieses Repository enthält

  • index.html: die Hauptartikelseite, für GitHub Pages entwickelt
  • zte_zxhn_h168n_bulk_poc.py: Bulk Proof-of-Concept-Skript für die offengelegten Wizard-Endpunkte
  • requirements.txt: minimale Python-Abhängigkeiten für den PoC
  • hero.png: Heldenbild, das im Artikelkopf verwendet wird
  • Codecleaned.png: bereinigter Firmware-Screenshot, der in der Ursachenanalyse verwendet wird
  • Redacted.png: redigiertes Beweisbild, das im Beweisabschnitt verwendet wird

Kernaspekt

Diese Ausarbeitung behandelt CVE-2021-21735 als mehr als eine allgemeine Informationsoffenlegung:

  • offengelegte Wizard-Handler gaben PPPoE- und WLAN-Daten zurück
  • Die Firmware-Zulassungsliste scheint sensible Einrichtungsrouten über einen QuickSetupEnable-Zweig zuzulassen
  • Praktiken auf der Bereitstellungsseite könnten das Leck zu einer vollständigen Administrator-Kompromittierung werden lassen

PoC

Das Repository enthält einen Bulk-PoC, der das in der Ausarbeitung beschriebene Verhalten der offengelegten Wizard-Seite über eine Host-Liste demonstriert:

python -m pip install -r requirements.txt
python .\zte_zxhn_h168n_bulk_poc.py --input .\urls.txt

Das Skript ruft ab:

  • PPPoE ADUsername
  • PPPoE VDUsername
  • WLAN ESSID
  • WLAN KeyPassphrase über die nicht authentifizierte GetPassword-Aktion

Erwartete Eingabe:

  • urls.txt: zeilenumbruchgetrennte Liste von Ziel-Hosts oder IPs

Hinweis zur Veröffentlichung

Das Repository ist für GitHub Pages vorbereitet, aber Pages wird noch nicht aktiviert, da eine veröffentlichte GitHub Pages-Seite öffentlich zugänglich wird, selbst wenn das Repository selbst privat bleibt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




