michel-dv/xz-utils-backdoor-case-study
Technische Fallstudie über die XZ-Utils-Backdoor (CVE-2024-3094), die Missbrauch von Supply-Chain-Vertrauen, bösartige Release-Artefakte, Build-Stage-Injection, Missbrauch der sshd-Abhängigkeit, Detection Engineering und Red-Team-Lektionen behandelt.

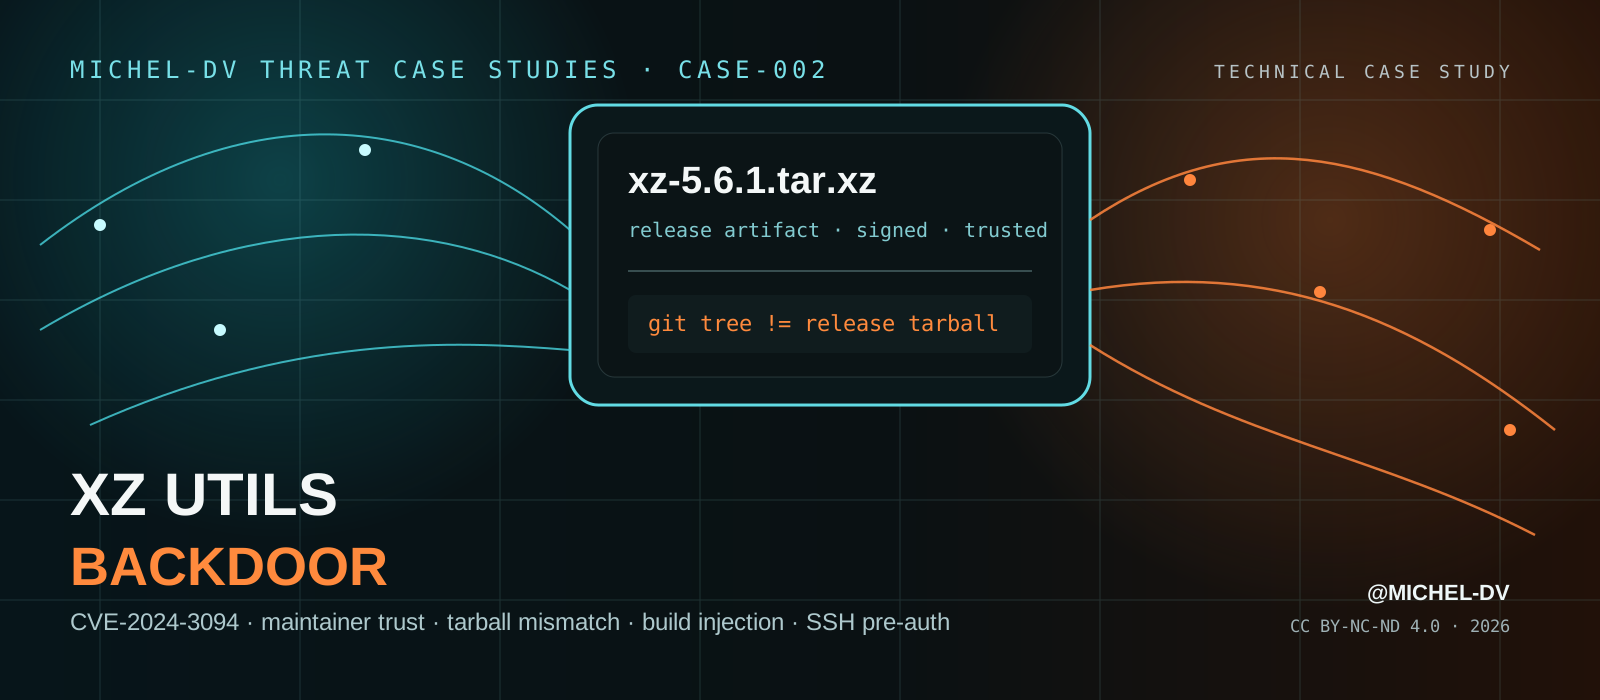
Als Maintainer-Vertrauen zum Angriffspfad wurde.

CASE-002 rekonstruiert die am 29. März 2024 offengelegte XZ Utils / liblzma Backdoor als CVE-2024-3094.
Der Bericht verfolgt die Operation vom langfristigen Maintainer-Vertrauen und der Release-Autorität über die Diskrepanz zwischen überprüftem Git-Quellcode und verteilten Release-Tarballs bis hin zur Build-Zeit-Payload-Extraktion, der Modifikation von liblzma, dem transitiven Abhängigkeitspfad in sshd, dem Missbrauch von GNU IFUNC / Dynamic-Linker und dem nur für den Operator zugänglichen Pre-Authentication-Trigger.
Der Fokus liegt nicht nur darauf, was die Backdoor tat, sondern darauf, wie mehrere legitime Vertrauensbeziehungen in einen Ausführungspfad umgewandelt wurden.
Kernlektion: Quellcode-Review ist keine Release-Verifikation, und ein signiertes Upstream-Artefakt ist nur so vertrauenswürdig wie der Mensch und der Build-Prozess, die es erzeugt haben.
Den Bericht im Repository öffnen →
Das v1.0.0 Release-Asset herunterladen →
Integritätsprüfung: report/SHA256SUMS.txt
Contributor trust
    ↓
Maintainer / release authority
    ↓
Opaque test artifacts
    ↓
Tarball-specific build logic
    ↓
Build-time malicious object extraction
    ↓
Payload linked into liblzma
    ↓
Trusted distro package build
    ↓
Transitive load into sshd
    ↓
IFUNC / loader-time symbol redirection
    ↓
Operator-only cryptographic SSH trigger
    ↓
Pre-authentication bypass / command capability
| Erkenntnis | Warum sie wichtig ist |
|---|---|
| Maintainer-Vertrauen war Teil der Exploit-Kette | Der Angreifer agierte aus einer legitimen Projektrolle heraus, anstatt im letzten Schritt einfach ein Paketkonto zu stehlen. |
| Git-Quellcode und Release-Tarballs waren nicht sicherheitsäquivalent | Eine nur im Release generierte Build-Logik führte einen Pfad ein, der durch gewöhnliches Git-Review nicht offengelegt wurde. |
| Undurchsichtige Testdaten wurden zu ausführbaren Build-Inputs | Präparierte .xz / .lzma Fixtures enthielten versteckte Stufen, die während der Kompilierung wiederhergestellt wurden. |
| Die Payload nutzte einen transitiven Abhängigkeitspfad | OpenSSH selbst war nicht mit einer Backdoor versehen; liblzma erreichte ausgewählte sshd-Builds indirekt über distributionsspezifische systemd-Integration. |
| Die Laufzeitaktivierung war bewusst eng gefasst | Plattform-, Build-, Prozess-, Umgebungs- und kryptografische Gates reduzierten versehentliche Exposition und Analyse. |
| Die Entdeckung erfolgte durch Anomalie-Untersuchung | CPU-, Latenz- und Valgrind-Unregelmäßigkeiten legten eine Lieferkettenkompromittierung offen, die statische Vertrauenssignale akzeptiert hatten. |
sshd → libsystemd → liblzmaDiese Fallstudie geht bewusst über eine Incident-Zusammenfassung hinaus.
Der Bericht bildet sechs Vertrauensübergänge ab:
contributor → maintainer → release artifact → distro package → runtime library → SSH control path
An jedem Übergangspunkt identifiziert er den Hebel des Angreifers und einen defensiven Engpass.
Die Analyse verwandelt den Vorfall in testbare Hypothesen zu:
Der Emulationsabschnitt konzentriert sich auf sichere Tests von Vertrauenspfaden, wie etwa harmlose Tarball-/Quellcode-Diskrepanzen und Validierung von Abhängigkeitspfaden, ohne dass eine funktionierende SSH-Authentifizierungs-Backdoor erforderlich ist.
Das PDF wird aus versioniertem HTML/CSS durch .github/workflows/publish-report.yml erzeugt.
Der Workflow rendert den Body und das dedizierte Cover separat, führt sie zusammen, berechnet SHA-256, committet das generierte PDF und veröffentlicht das Release-Asset. Dadurch bleibt die Veröffentlichung selbst auf die zentrale Lektion des Falls ausgerichtet: Der Pfad von der Quelle zum Artefakt sollte beobachtbar und reproduzierbar sein.