 mgeeky/packmypayload
Ein PoC, der Payloads in Ausgabecontainer verpackt, um das Mark-of-the-Web-Flag zu umgehen und die Risiken im Zusammenhang mit Container-Dateiformaten aufzuzeigen. Unterstützt: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload – Aufkommende Bedrohung durch containerisierte SchadsoftwareWeiter zu unterstützte Formate
Dieses Tool nimmt eine Datei oder ein Verzeichnis als Eingabe und bettet sie in eine Ausgabedatei ein, die als Archiv/Container fungiert. Es kann als Proof-of-Concept für das aufkommende Risiko von Container-Dateiformaten mit eingebetteter Schadsoftware dienen, sowie als Helfer für professionelle Red-Team-Operatoren zur Schärfung ihrer Initial-Access-Manöver.
Gegenwärtig ist bekannt, dass Bedrohungsakteure ihre Schadsoftware in verschiedenen Container-Dateiformaten schmuggeln, um nur einige zu nennen:
7zipzipISOIMGSie tun dies, um ihre Payloads an Datei-Inhaltscannern vorbeizuschmuggeln, aber vor allem, um das Mark-of-the-Web-Flag auf ihren Dateien zu vermeiden. Es gibt verschiedene Motive, warum Gegner kein MOTW auf ihren Dateien haben wollen: Geschützte Ansicht in Microsoft Office war schon immer eines davon.
Sollten sie ihren Opfern eine Container-Datei bereitstellen, könnte eine Grundlage für die Deaktivierung von VBA-Makros in aus dem Internet stammenden Office-Dokumenten umgangen werden.
Am 7. Februar gab Microsoft eine Standardkonfigurationsänderung bekannt, um VBA-Makros aus dem Internet zu blockieren. Dies ist ein unglaublicher Schritt zur Härtung der Basiskonfiguration des Benutzer-Arbeitsplatzes und der darin installierten Client-Software. Zugegebenermaßen überfällig, aber ein wichtiger Schritt, der die typischen Windows+Office-Installationen drastisch positiv beeinflusst.
Das implementierte Verhalten wird dadurch erklärt, dass Makro-fähige Office-Dokumente anhand des MOTW-Flags (Mark of the Web) unterschieden werden. Dieses Flag fungiert als kontaminierter Label, der Software-Clients (Browser, Mail-Clients, Dateiarchivierer usw.) zur Verfügung steht, um Dateien aus nicht vertrauenswürdigen Bereichen wie dem Internet zu kennzeichnen.
Outflank hat bereits 2020 mehr Licht auf MOTW geworfen, indem sie Bereiche aufzeigten, in denen das MOTW-Flag nicht einheitlich weitergegeben wird. Diese Bereiche dienen als Sicherheitslücke und werden seit Jahren von Bedrohungsakteuren missbraucht.
Ihre Forschung ergab, dass einige Container-Dateiformate – nämlich ISO, VHD/VHDX – das MOTW-Kontaminierungs-Flag beim automatischen Mounten oder Extrahieren nicht auf innere Dateien übertragen. Darüber hinaus kann Windows 8+ diese Formate beim Doppelklick automatisch öffnen, was sie zu berüchtigten Infektionsüberträgern macht, die möglicherweise die Rolle von MOTW als Sicherheitsmaßnahme entwerten.
Lassen Sie uns zeigen, wie das Mark of the Web-Flag in der Praxis aussieht:
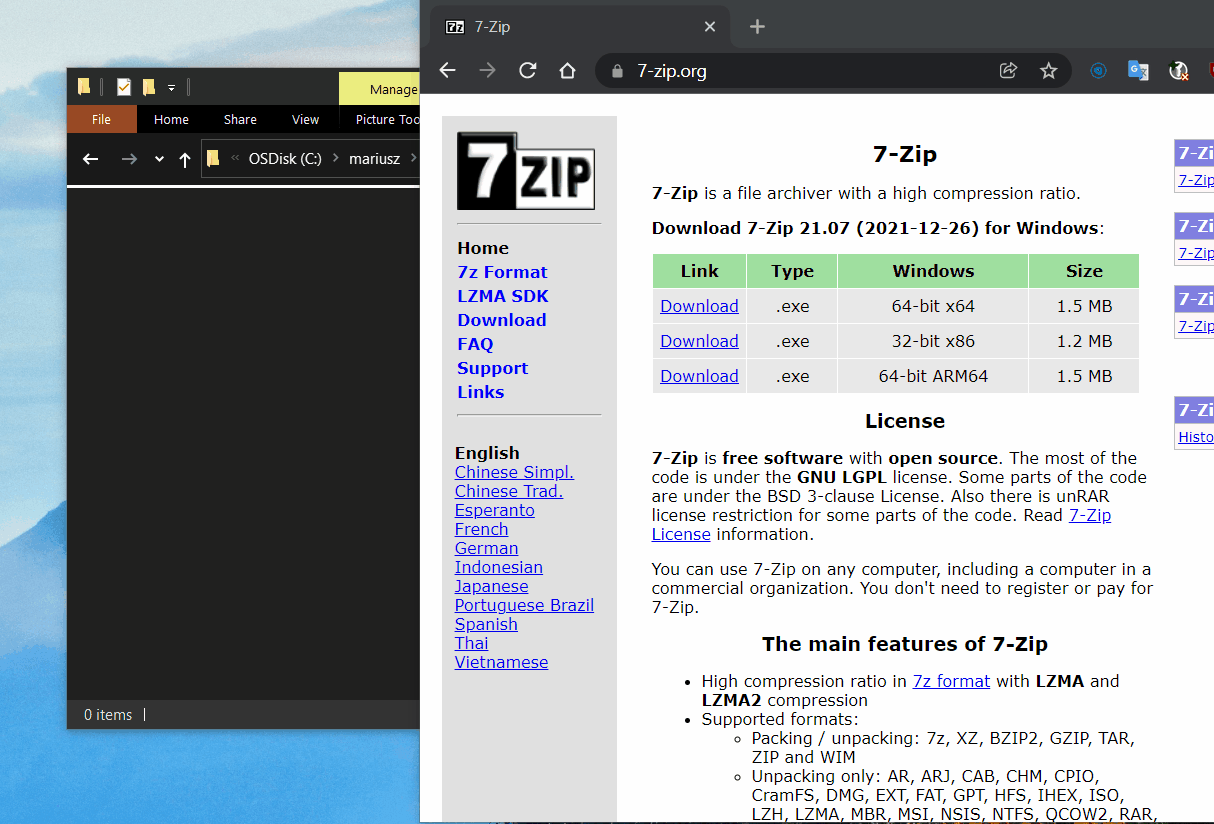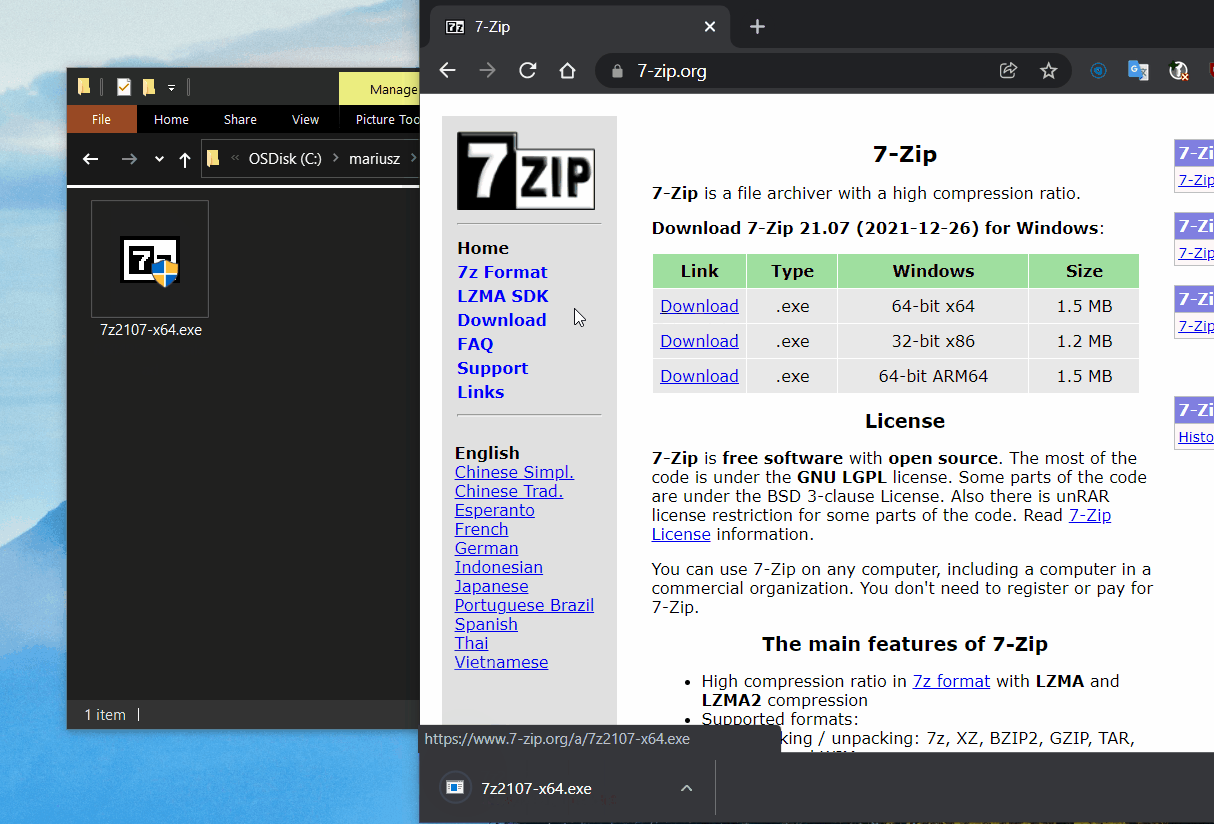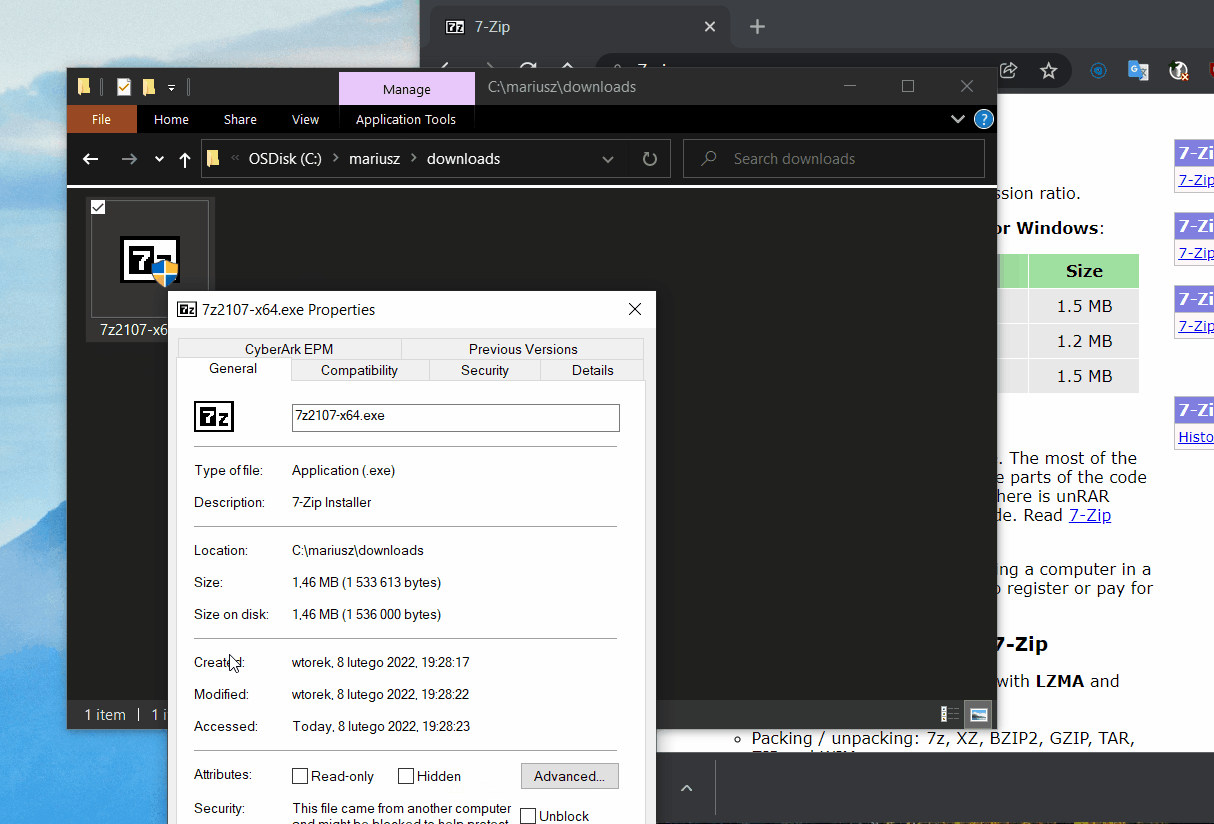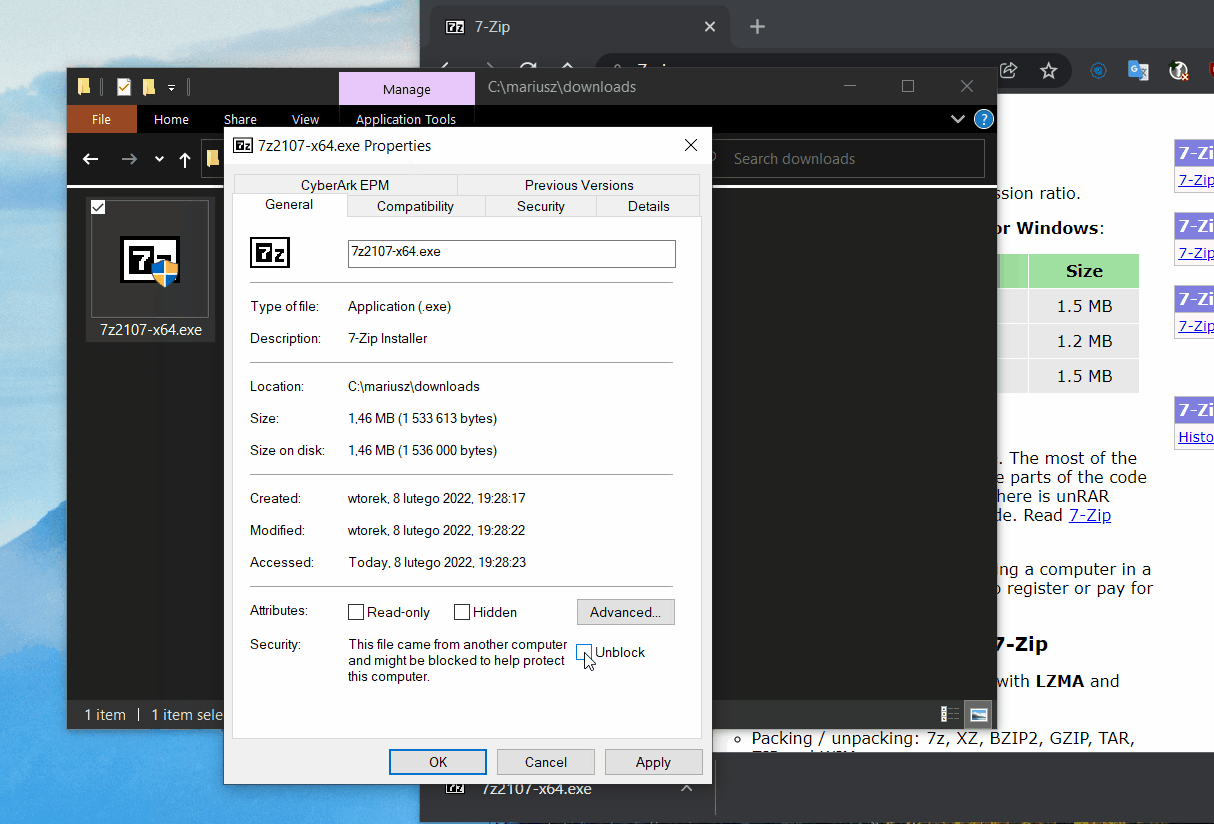
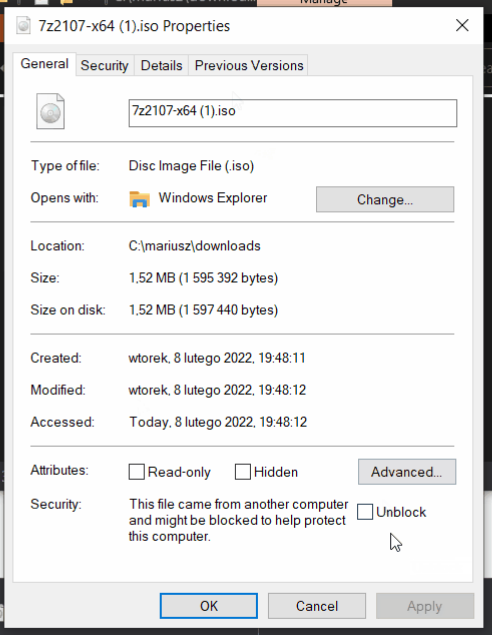
Nach dem Herunterladen einer Datei klicken Sie mit der rechten Maustaste darauf und überprüfen Sie ihre Eigenschaften.
Sie sehen eine Meldung, die Sie auffordert, die Datei zu entsperren, da sie aus einer nicht vertrauenswürdigen Zone stammt:
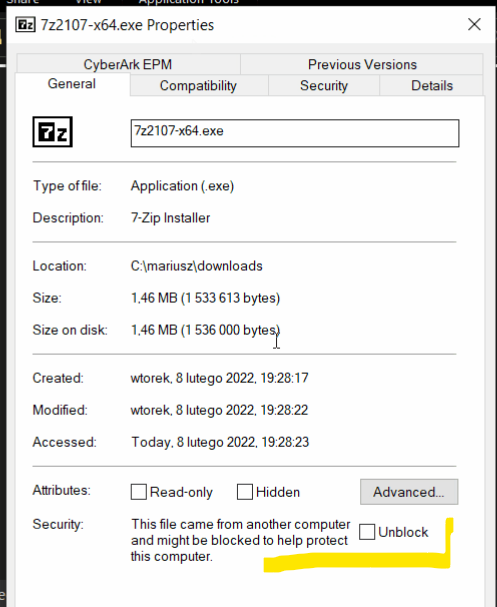
Diese Information wird im NTFS-ADS (Alternate Data Stream) namens Zone.Identifier gespeichert, der wie folgt aussieht:
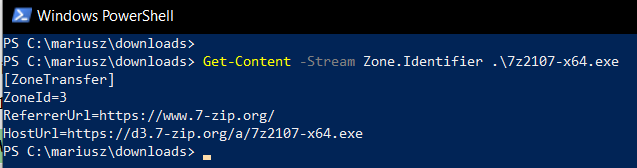
Die ZoneId=3 spielt die Rolle der Markierung einer Datei als kontaminiert.
Mit PackMyPayload.py platzieren Sie die Datei einfach mit einem Befehl in ein ISO-Joliet-Disk:
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
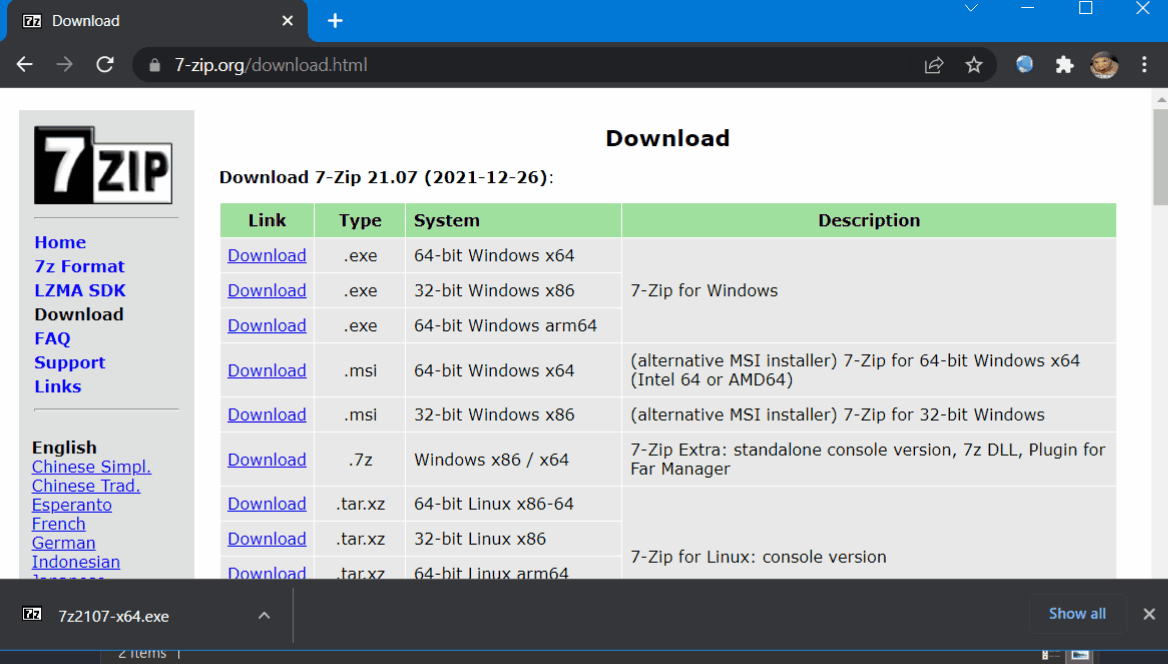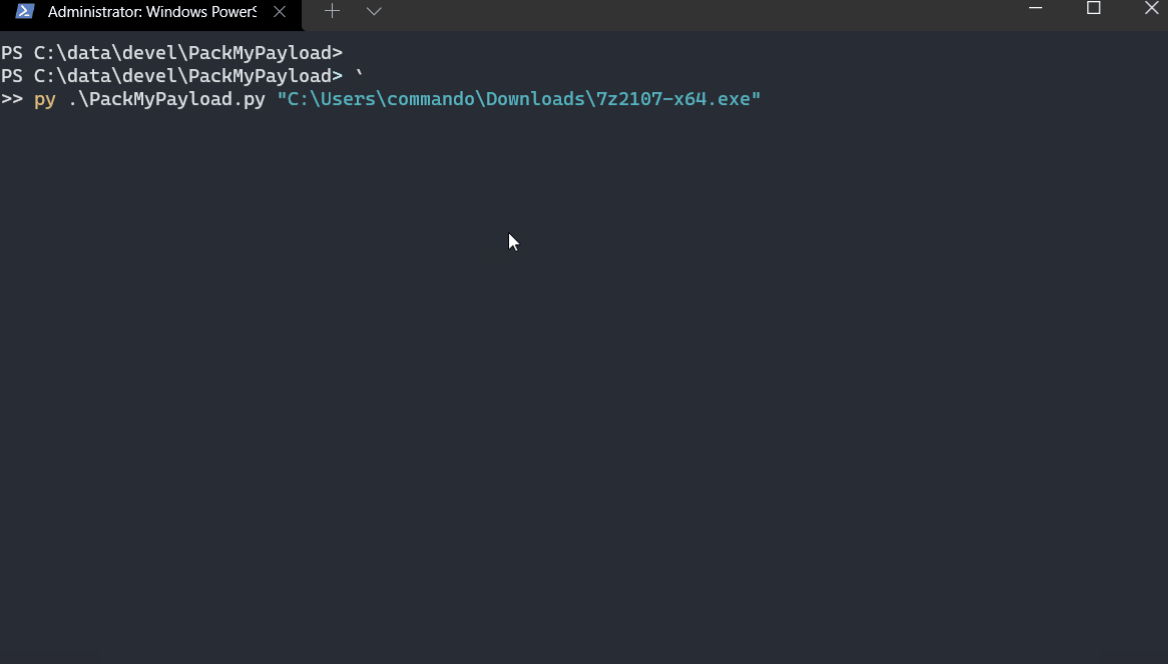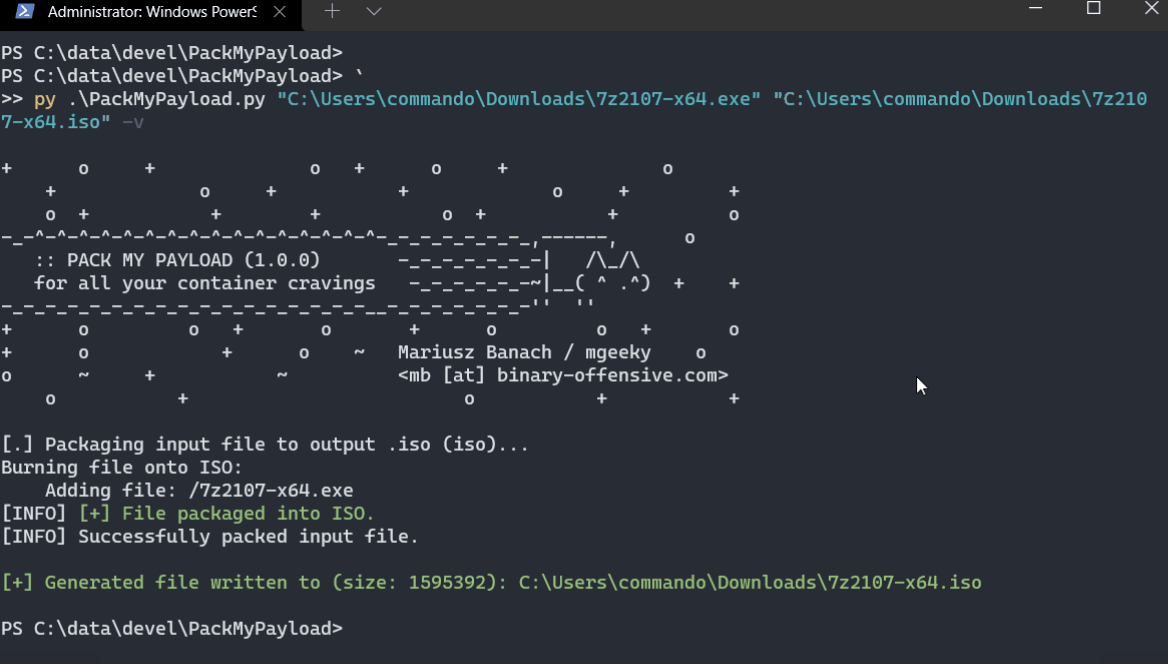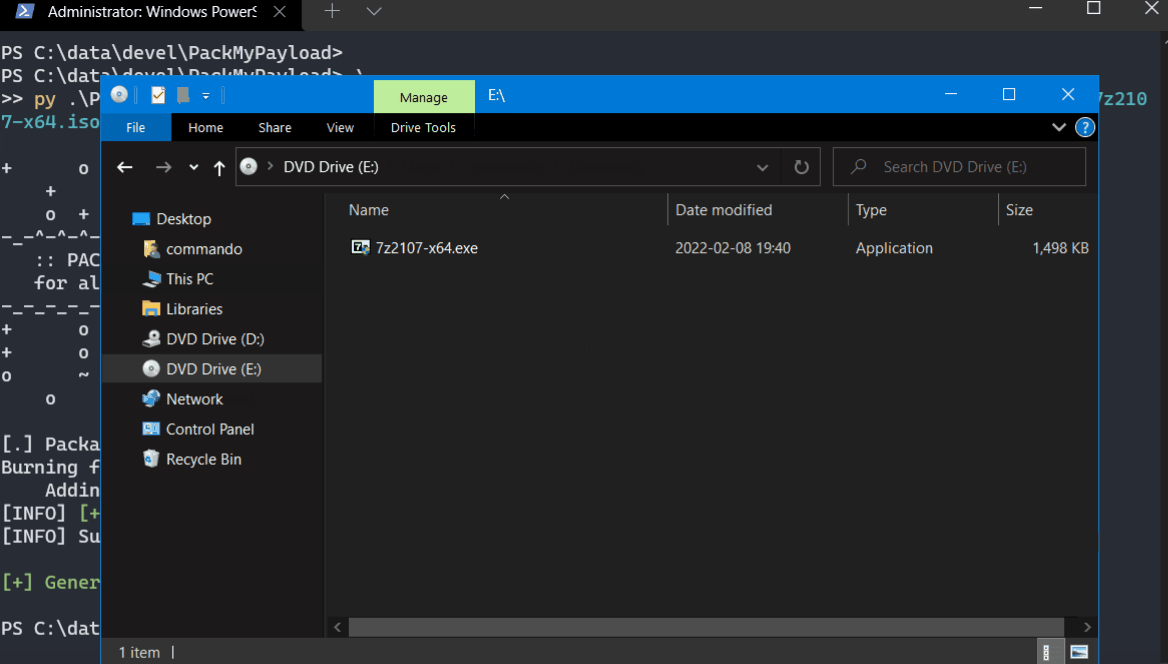
Nachdem Sie die ISO-Datei erstellt haben, imitieren Sie einen HTTP-Server mit Python:
PS> py -m http.server 80
und laden Sie dann die ISO-Datei mit Ihrem Browser herunter.
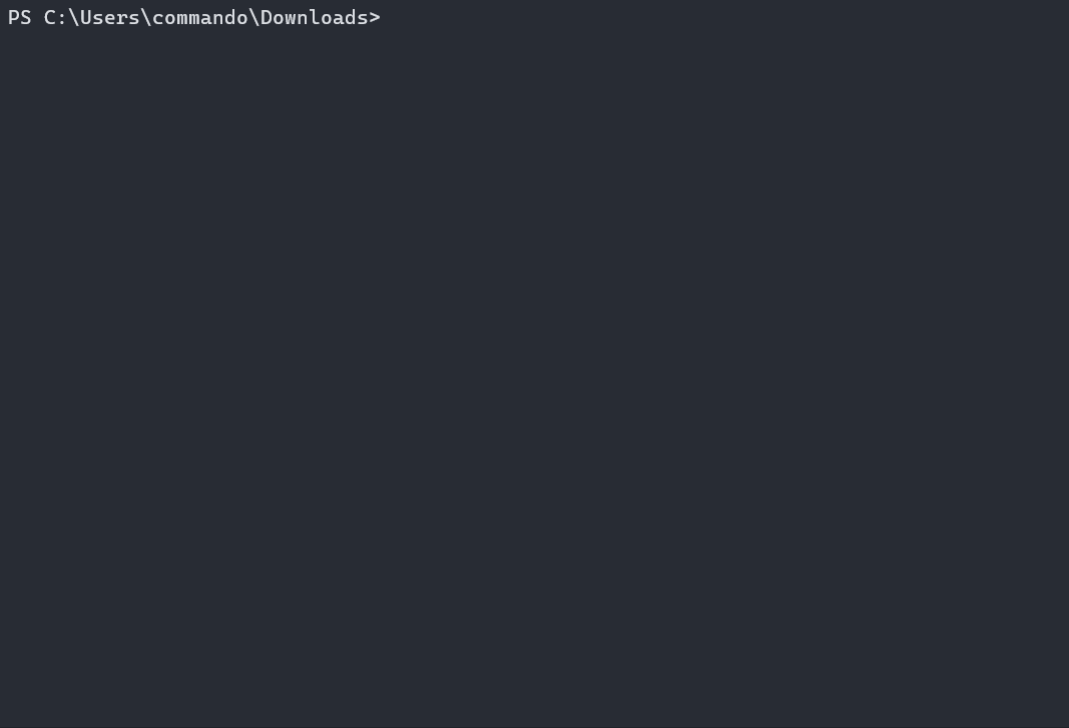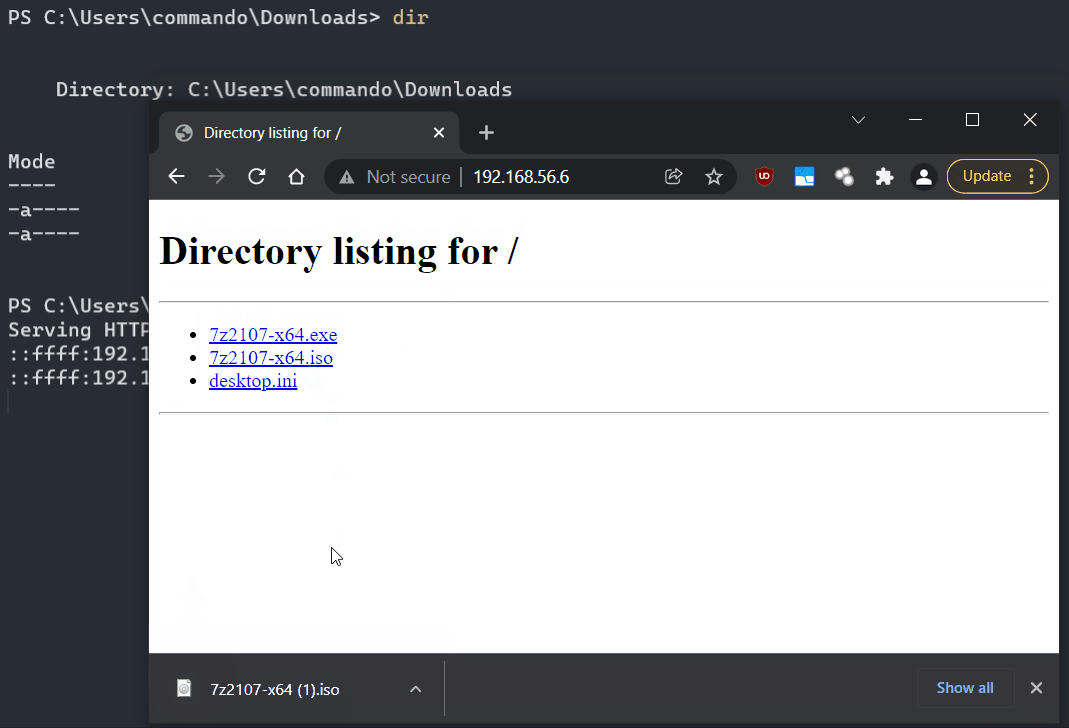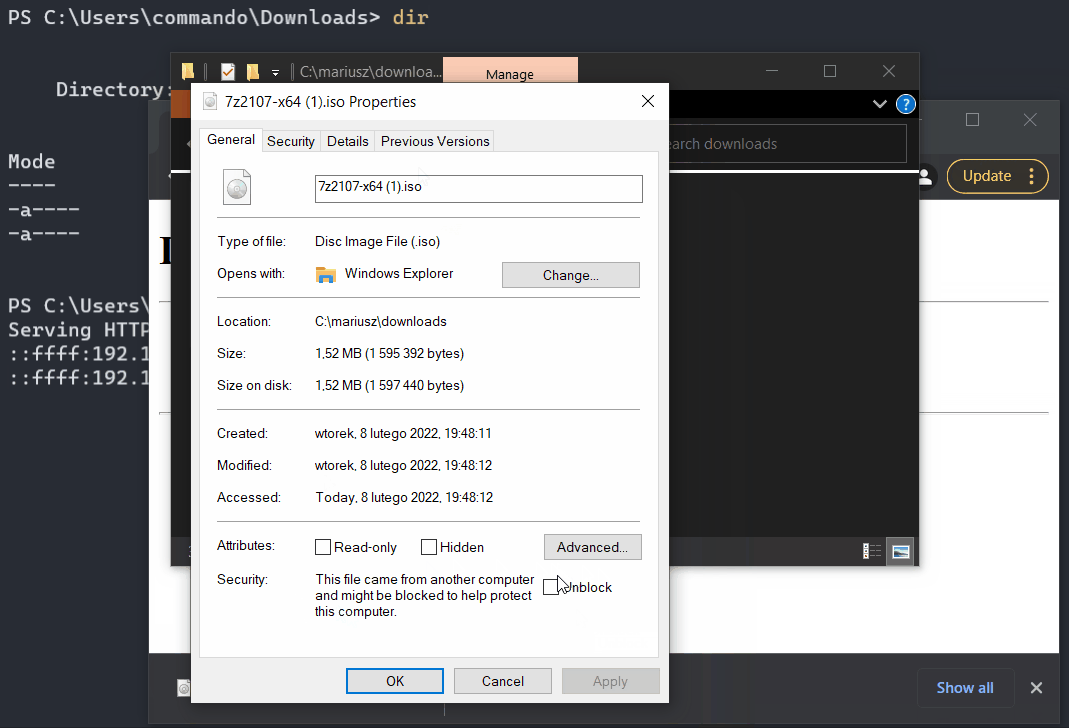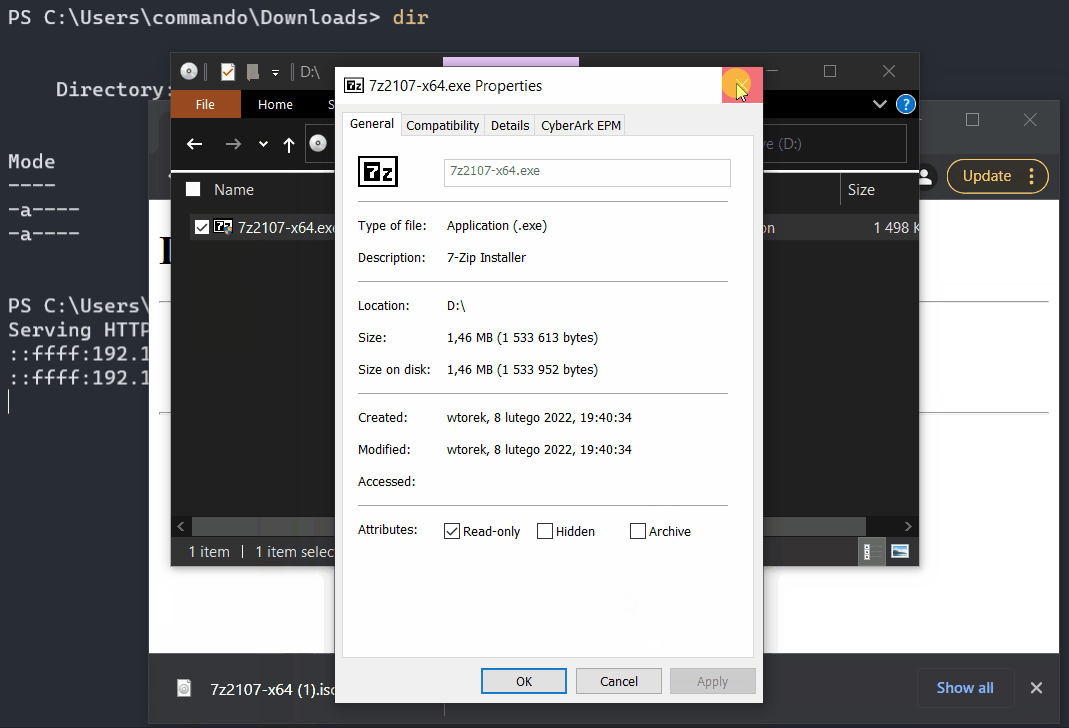
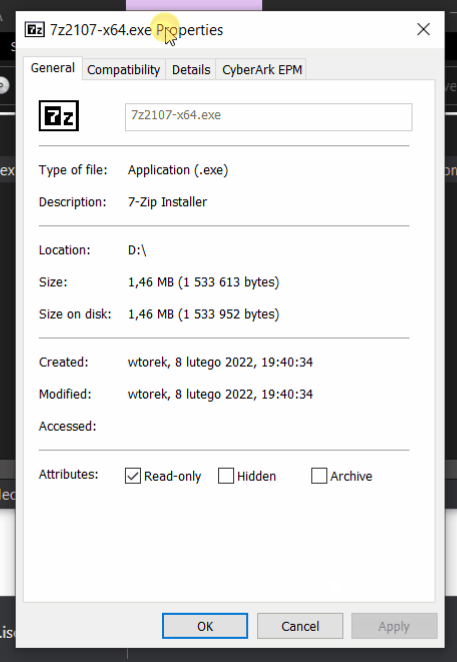
Wenn Sie die Eigenschaften dieser ISO-Datei überprüfen, sehen Sie, dass sie mit dem MOTW-Flag markiert ist.
Allerdings ist die innere 7zip-Installer-EXE-Datei nicht MOTW-markiert!
Wir nutzen die Gelegenheit, dass die Aufmerksamkeit der Branche auf die mutige Entscheidung von Microsoft gerichtet ist, VBA-Makros zu blockieren. Als professionelle Sicherheitsforscher, die größten Wert auf die Erhöhung der Widerstandsfähigkeit der Technologien der Welt gegen ihren Missbrauch legen, möchten wir folgende Einsicht in die aktuellen TTPs von Bedrohungsakteuren einbringen:
Bedrohungsakteure sind sich der Auswirkungen von MOTW auf ihre Phishing-Payloads sehr bewusst. Sie haben sich schon vor langer Zeit angepasst und schmuggeln jetzt ihre bösartigen Programme in Containern. Zu den am häufigsten beobachteten gehören ISO, IMG, CAB.
Ich veröffentliche dieses Tool jetzt, um die Dynamik zu erhöhen, die durch Microsofts Position aufgebaut wurde, und um die Diskussion über diese Umgehungswege zu intensivieren.
Es wird empfohlen, Dateien mit den oben aufgeführten Erweiterungen zu isolieren (und/oder zu blockieren), wenn sie aus nicht vertrauenswürdigen Zonen stammen und wo immer anwendbar:
Das veröffentlichte Tool wird hoffentlich mehr Red Teams in die Lage versetzen, die diskutierten Risiken zu simulieren und ihnen helfen, Erkennungslücken in den Abwehrsystemen ihrer Partner leichter zu identifizieren.
Dieses Skript bietet folgende Leckereien und Goodies:
Unterstützte Formate:
