 melonattacker/logira
Runtime-Auditing auf Betriebssystemebene für unvorhersehbare Automatisierung.

Betriebssystemnahe Laufzeitüberwachung für unvorhersehbare Automatisierung.
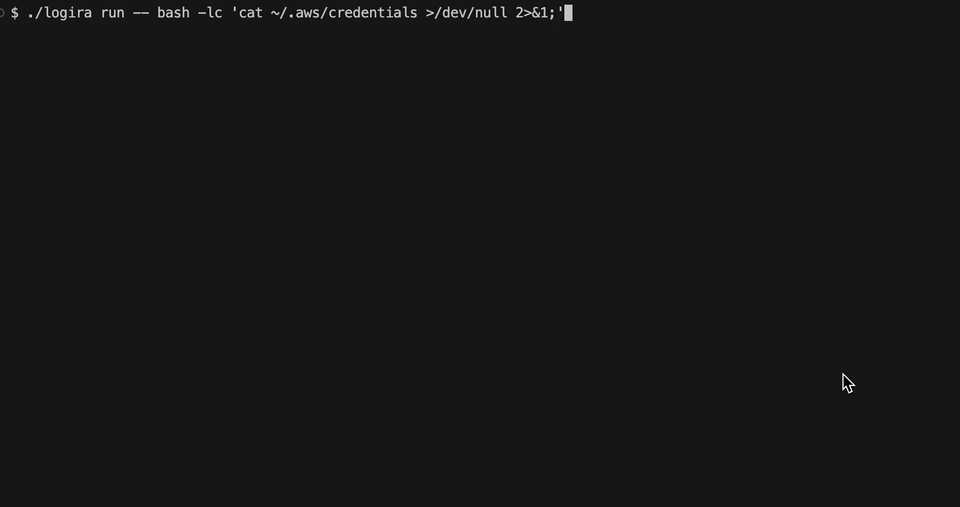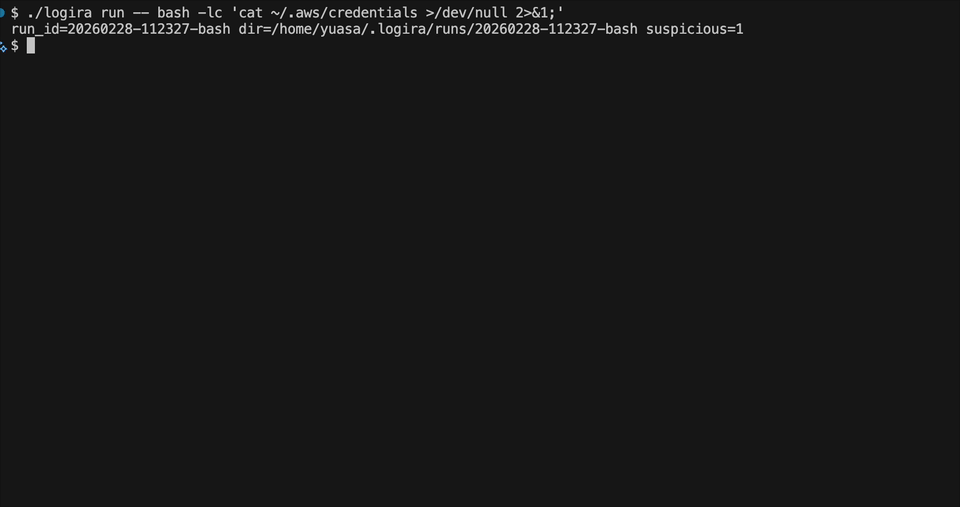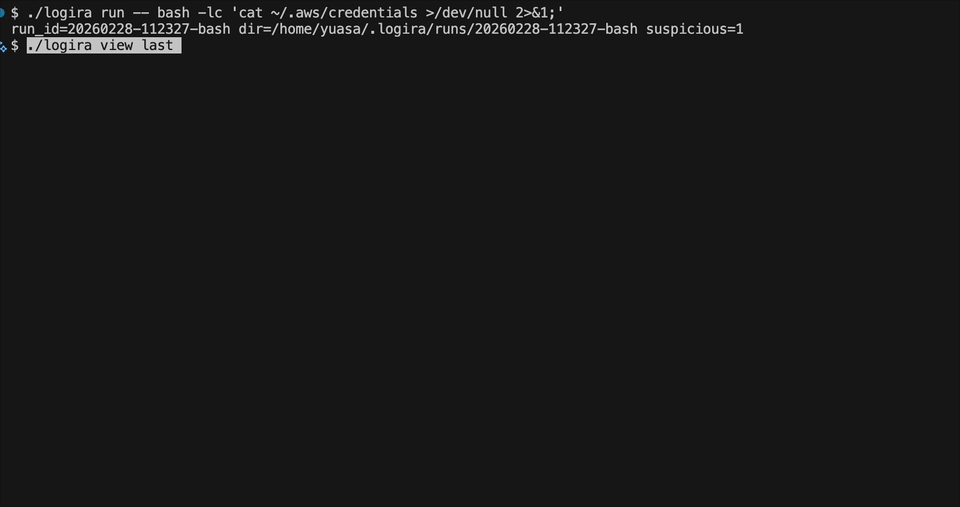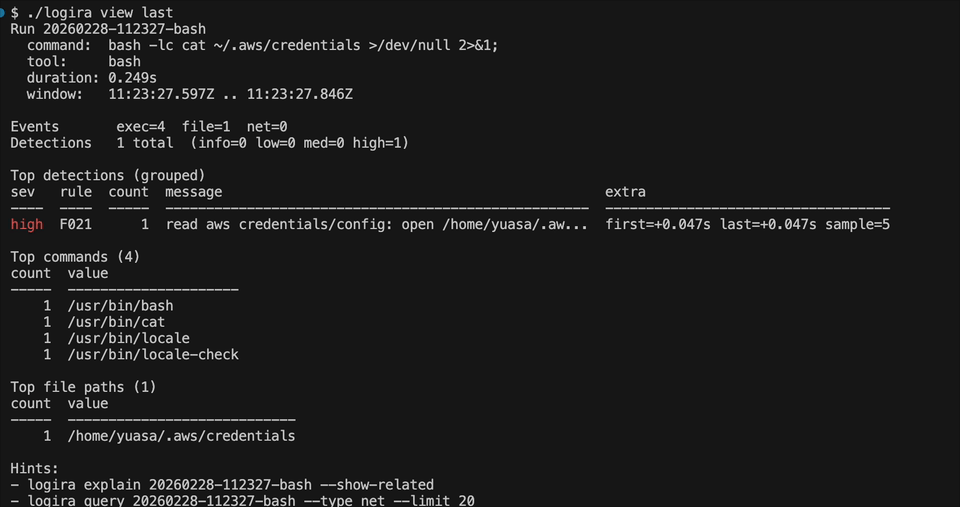
logira ist ein reines Beobachtungs-Linux-CLI, das Laufzeitereignisse vom Typ exec, file und net über eBPF aufzeichnet. Es hilft Ihnen zu sehen, was während der Ausführung von KI-Agenten und anderen Formen der Automatisierung tatsächlich passiert ist, mit laufbezogenem lokalem Speicher für Auditing, Nachprüfung, Suche und Triage von Erkennungen.
codex --yolo oder claude --dangerously-skip-permissions).logira enthält ein meinungsstarkes, rein beobachtendes Standard-Regelset zur Überwachung von KI-Agenten-Läufen.
Sie können außerdem Ihre eigenen laufbezogenen Regeln als YAML mit logira run --rules <file> hinzufügen.
~/.ssh, ~/.aws, kube/gcloud/docker-Konfiguration, .netrc, .git-credentials, Registry-Anmeldedaten..netrc, .git-credentials./etc, systemd-Units, cron, Autostart-Einträge von Benutzern, Shell-Startdateien./tmp, /dev/shm, /var/tmp erstellt werden.curl|sh, wget|sh, Tunneling-/Reverse-Shell-Tools und -Flags, Base64-Dekodierung mit Shell-Hinweisen.rm -rf, git clean -fdx, find -delete, mkfs, terraform destroy und ähnliche Befehle.Option 1. Installation über das praktische Skript:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
Option2. Manuelle Installation aus einem Release-Tarball:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
Nach Neuinstallation / Upgrade:
install.sh führt systemctl enable --now aus).logirad neu starten, um sicherzustellen, dass die neue Binärdatei ausgeführt wird.sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
Build:
make build
Starte den Root-Daemon (erforderlich für Tracing):
sudo ./logirad
Um den Root-Daemon im Hintergrund auszuführen, installieren Sie die Unit-Datei aus packaging/systemd/logirad.service.
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
Führen Sie einen Agenten unter Audit als Ihr normaler Benutzer aus (Ereignisse werden automatisch gespeichert):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
Codex CLI ausführen:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
Claude Code CLI ausführen:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
Läufe auflisten:
./logira runs
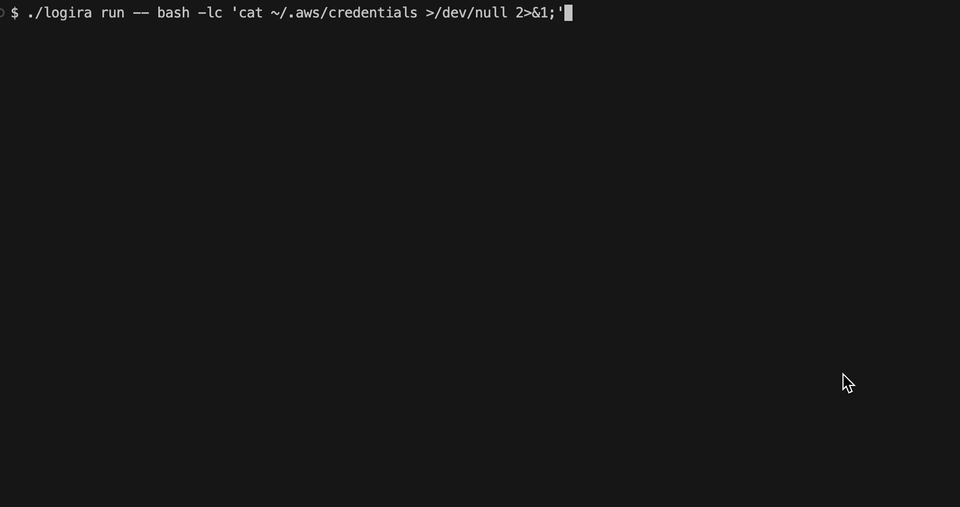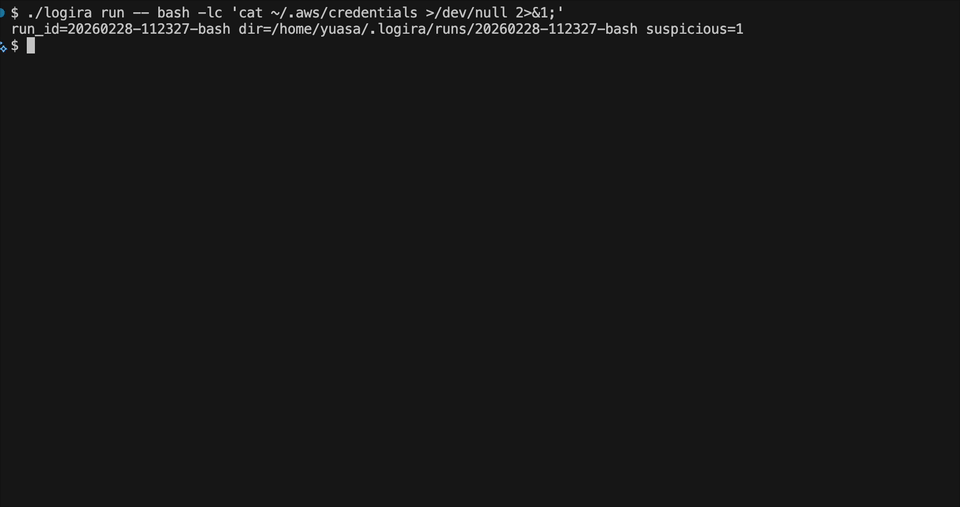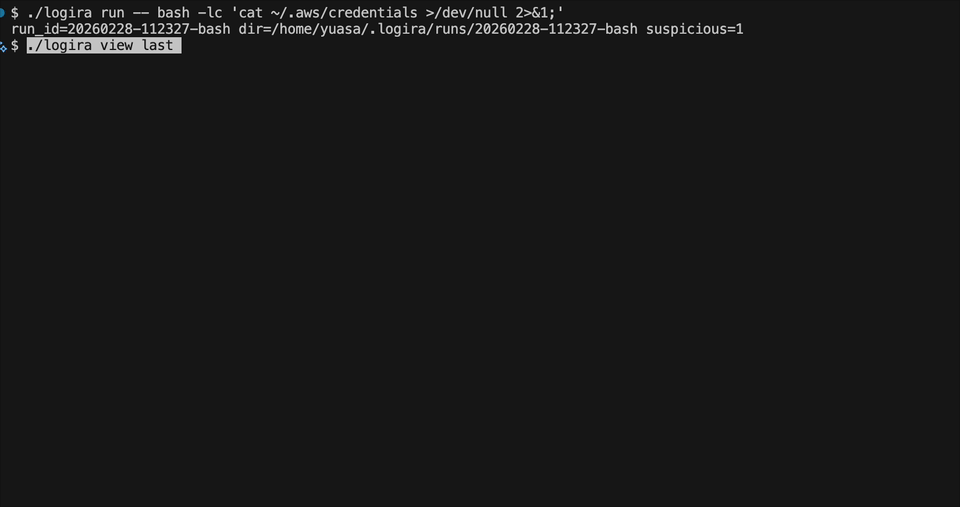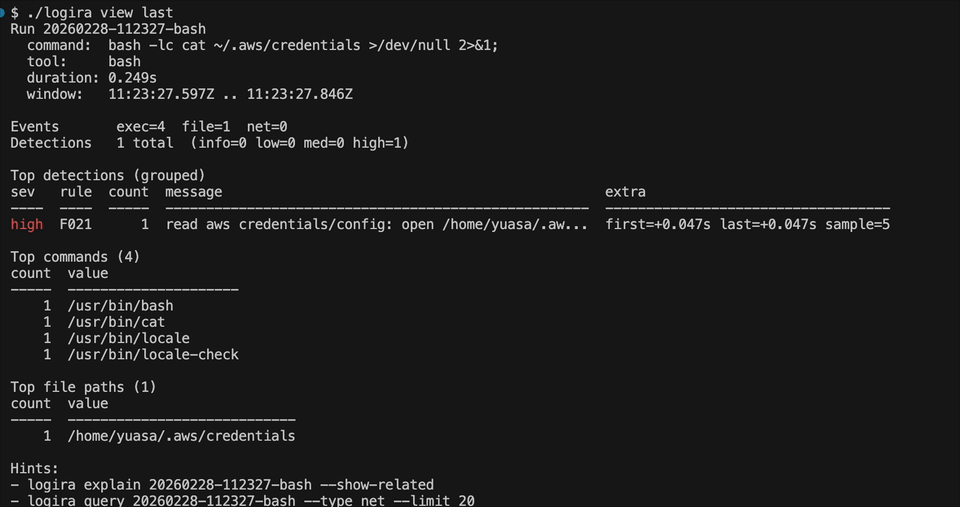
Letzten Lauf anzeigen und erklären:
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
Abfrageereignisse:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: führt einen Befehl unter Auditierung aus und speichert automatisch einen neuen Lauflogira runs: listet gespeicherte Läufe auflogira view [last|<run-id>]: Lauf-Dashboard (verwende --raw für den Legacy-Textmodus)logira query [last|<run-id>] [filters...]: durchsucht Ereignisse mit typspezifischer Tabellenausgabelogira explain [last|<run-id>]: gruppierte Erkennungen standardmäßig (--show-related, --drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: rekonstruiert eine beobachtete Ausführungslinielogira report [last|<run-id>] [--exec-seq <seq>]: erzeugt einen eigenständigen Offline-HTML-AuditberichtEin Lauf enthält die aufbewahrten Beobachtungen der Erfassungssitzung. Ein Prozessgraph rekonstruiert die beobachteten Task-Identitäten und -Beziehungen innerhalb dieses Laufs. Eine Ausführungsepisode wählt einen Exec aus und folgt seinen beobachteten Nachkommen, einschließlich reiner Fork-Tasks und späterer ausführbarer Ersetzungen.
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json
Episoden melden zurechenbare Datei-/Netzwerk-Nachweise und trennen ausdrücklich unsichere, nicht zusammenhängende und nicht zurechenbare Beobachtungen. Vorfahren und Geschwister werden nicht zu Mitgliedern. Fehlende Abstammung oder leere Aktivität beweist nicht Inaktivität. Dies ist eine Offline-Analyse des Betriebssystems für allgemeine Zwecke, unabhängig von Agenten- Laufzeitumgebungen und ohne Sicherheits- oder Absichtsbewertungen.






