
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mattb709/cve-2025-29306-poc-foxcms-rce
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubmattb709/cve-2025-29306-poc-foxcms-rce

CVE-2025-29306-PoC-FoxCMS-RCE

Teilen

Proof-of-Concept (PoC) für CVE-2025-29306, eine Remote Code Execution-Schwachstelle in FoxCMS. Dieses Python-Skript scannt einzelne oder mehrere Ziele, führt Befehle aus und meldet anfällige Hosts.

Repository anzeigen
520vor 1 JahrNoch nicht geprüft

CVE-2025-29306 - FoxCMS Remote Code Execution Exploit

Python Version License

Ein Python-Exploit für CVE-2025-29306, eine Sicherheitslücke zur Remote-Code-Ausführung in FoxCMS. Dieses Tool ermöglicht das Testen einzelner Ziele oder das Scannen mehrerer Hosts im Bulk-Modus.

Funktionen

  • Einzelziel- oder Bulk-Scan-Fähigkeit
  • Multithreading für schnelles Scannen
  • Detaillierte Ausgabe mit Ergebnissen der Befehlsausführung
  • Automatisches Speichern der Ergebnisse in eine Datei
  • Echtzeit-Fortschrittsanzeige
  • Saubere Zusammenfassungstabelle der verwundbaren Hosts

Installation

git clone https://github.com/mattb709/CVE-2025-29306-PoC-FoxCMS-RCE
.git
cd CVE-2025-29306-PoC-FoxCMS-RCE
pip install -r requirements.txt

Anforderungen

  • Python 3.6+
  • Benötigte Pakete:
    • requests
    • beautifulsoup4
    • argparse

Pakete installieren mit:

pip install requests beautifulsoup4

Verwendung

usage: foxcms_rce.py [-h] -c COMMAND (-t TARGET | -f TARGETS_FILE)

CVE-2025-29306 Exploit Checker

options:
  -h, --help            show this help message and exit
  -c COMMAND, --command COMMAND
                        Command to execute on vulnerable hosts
  -t TARGET, --target TARGET
                        Single target in the format ip:port
  -f TARGETS_FILE, --targets-file TARGETS_FILE
                        File containing multiple targets, one per line, in the format ip:port

Beispiele

  1. Ein einzelnes Ziel testen:
python CVE-2025-29306-PoC -t 192.168.1.100:8080 -c "whoami"
  1. Mehrere Ziele aus einer Datei scannen:
python CVE-2025-29306-PoC -f targets.txt -c "whoami"
  1. Ausgabe in Datei speichern (automatisch erledigt):
python CVE-2025-29306-PoC -f targets.txt -c "whoami" > results.txt

Format der Zielliste

Die Textdatei mit den Zielen sollte pro Zeile ein Ziel im Format enthalten:

ip:port

Beispiel:

192.168.1.100:80
10.10.10.5:443
172.16.32.15:8080

Ausgabe

Das Skript liefert:

  • Echtzeit-Fortschritt mit Status für jedes Ziel
  • Detaillierte Ausgabe für verwundbare Hosts
  • Zusammenfassungstabelle aller verwundbaren Hosts
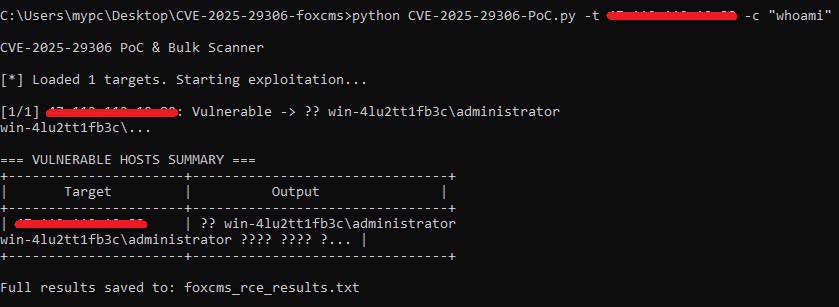
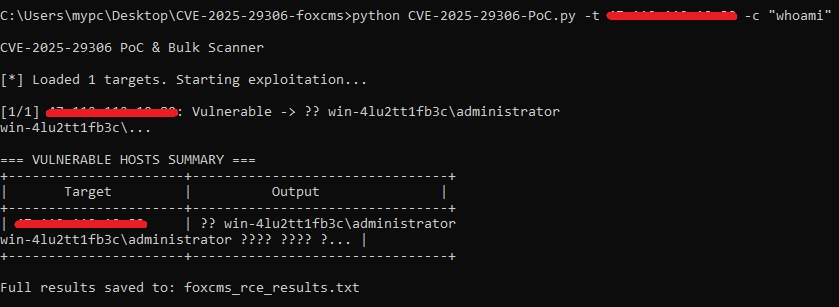
  • Automatisches Speichern der vollständigen Ergebnisse in foxcms_rce_results.txt

sample-output

Haftungsausschluss

Dieses Tool dient ausschließlich zu Bildungs- und Autorisierungstestzwecken. Der Autor übernimmt keine Verantwortung für Missbrauch oder durch dieses Programm verursachte Schäden.

Lizenz

MIT-Lizenz – Siehe Datei LICENSE für Details.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    383
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →