 maqp/tfc
Tinfoil Chat - Onion-geroutetes, endpunktgesichertes Nachrichtensystem

<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) ist ein [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) [Peer-to-Peer](https://en.wikipedia.org/wiki/Peer-to-peer)- Messaging-System, das auf einer Hardware-Architektur mit hoher Assurance aufbaut, um Benutzer vor [passiver Sammlung](https://en.wikipedia.org/wiki/Upstream_collection), [MITM-Angriffen](https://en.wikipedia.org/wiki/Man-in-the-middle_attack) und – am wichtigsten – [Remote-Key-Exfiltration](https://en.wikipedia.org/wiki/Data_exfiltration) zu schützen. TFC ist für Menschen mit einem der komplexesten Bedrohungsmodelle konzipiert: organisierte Kriminalitätsgruppen und staatliche Hacker, die die Ende-zu-Ende-Verschlüsselung traditioneller sicherer Messaging-Apps umgehen, indem sie den Endpunkt hacken. --- ### WARNUNG, BITTE LESEN: [TFC 2.26.04 /rr-Befehl ermöglicht langsame verdeckte Datenexfiltration.](https://github.com/maqp/tfc/issues/139) ### tl;dr: Verwenden Sie den Befehl `/rr` nicht mehr. --- #### Modernste Kryptographie TFC verwendet [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) [Ende-zu-Ende-Verschlüsselung](https://en.wikipedia.org/wiki/End-to-end_encryption) mit [abstreitbarer Authentifizierung](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication), um alle Nachrichten und Dateien zu schützen, die an einzelne Empfänger und Gruppen gesendet werden. Die symmetrischen Schlüssel sind entweder [vorgegeben](https://en.wikipedia.org/wiki/Pre-shared_key) oder werden über [X448](https://eprint.iacr.org/2015/625.pdf) ausgetauscht, wobei deren Basis-10- [Fingerabdrücke](https://en.wikipedia.org/wiki/Public_key_fingerprint) über einen Out-of-Band-Kanal verifiziert werden. TFC bietet [Forward Secrecy](https://en.wikipedia.org/wiki/Forward_secrecy) pro Nachricht mit einem auf [BLAKE2b](https://blake2.net/blake2.pdf) basierenden [Hash-Ratchet](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s). Alle persistenten Benutzerdaten werden lokal mit XChaCha20-Poly1305 verschlüsselt, dessen Schlüssel aus Passwort und Salt mittels [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf) abgeleitet wird, wobei die Parameter automatisch nach Best Practices abgestimmt werden. Die Schlüsselerzeugung von TFC stützt sich auf den [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html)-Syscall des Linux-Kernels, einen Syscall für dessen ChaCha20-basierten [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator). #### Von Grund auf anonym TFC leitet sämtliche Kommunikation ausschließlich über das [Tor](https://2019.www.torproject.org/about/overview.html.en) Anonymitätsnetzwerk. Es nutzt ([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions)) [Tor Onion Services](https://2019.www.torproject.org/docs/onion-services), um P2P-Kommunikation zu ermöglichen, die das Tor-Netzwerk niemals verlässt. Dadurch wird es für die Nutzer schwierig, sich versehentlich zu deanonymisieren. Es bedeutet außerdem, dass es – anders als bei (de)zentralisierten Messengern – keinen Drittanbieter-Server gibt, der Zugriff auf Nutzermetadaten hat, etwa darauf, wer mit wem spricht, wann und wie viel. Die Netzwerkarchitektur bedeutet, dass TFC ausschließlich auf den Geräten des Nutzers läuft. Es gibt keine Werbung und kein Tracking, und es werden keinerlei Daten über den Nutzer gesammelt. Alle Daten sind stets mit Schlüsseln verschlüsselt, die der Nutzer kontrolliert, und die Datenbanken verlassen niemals das Gerät des Nutzers. Die Verwendung von Onion Services bedeutet außerdem, dass keine Kontoregistrierung erforderlich ist. Beim ersten Start generiert TFC ein zufälliges TFC-Konto (eine Onion-Service-Adresse) für den Nutzer, z. B. `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad`. Wenn jemand dieses TFC-Konto kennt, kann er dem Nutzer eine Kontaktanfrage senden und mit ihm sprechen, ohne jemals dessen reale Identität, IP-Adresse oder Geolokalisierung zu erfahren. Die geschützte Geolokalisierung macht physische Angriffe sehr schwierig, da der Angreifer nicht weiß, wo sich das Gerät auf dem Planeten befindet. Gleichzeitig macht sie die Kommunikation zensurresistent: Das Blockieren von TFC erfordert eine landesweite, kategorische Blockierung von Tor. TFC bietet außerdem einen Traffic-Masking-Modus, der die Art, Menge und den Zeitplan der Kommunikation verbirgt, selbst wenn das netzwerkseitig exponierte Gerät des Nutzers gehackt wurde. Um noch weiteren Metadatenschutz vor Hackern zu bieten, kann der internetseitige Teil von TFC auf [Tails](https://tails.boum.org/) betrieben werden, einem auf Privatsphäre und Anonymität ausgerichteten Betriebssystem, das keine persönlichen Dateien des Nutzers enthält (was es schwierig macht, abzuleiten, zu wem der Endpunkt gehört) und das [zusätzliche Schutzschichten](https://github.com/Whonix/onion-grater) zur Gewährleistung der Anonymität bietet. #### Erstes Messaging-System mit Endpoint-Sicherheit TFC ist für die Verwendung in einer Hardware-Konfiguration konzipiert, die starke [Endpoint-Sicherheit](https://en.wikipedia.org/wiki/Endpoint_security) bietet. Diese Konfiguration verwendet drei Computer pro Endpunkt: Verschlüsselungs- und Entschlüsselungsprozesse sind voneinander auf zwei isolierte Computer getrennt, den Source Computer und den Destination Computer. Diese beiden Geräte sind für TFC reserviert. Diese aufgeteilte [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) interagiert über den alltäglichen Computer des Nutzers, den sogenannten Networked Computer, mit dem Netzwerk. In TFC bewegen sich Daten vom Source Computer zum Networked Computer und vom Networked Computer zum Destination Computer, und zwar unidirektional. Die Unidirektionalität des Datenflusses wird erzwungen, da die Daten nur über ein frei verfügbares Hardware-Design, eine [Datendiode](https://en.wikipedia.org/wiki/Unidirectional_network), von einem Gerät zum anderen weitergegeben werden, die mit den drei Computern über je ein USB-Kabel pro Gerät verbunden ist. Der Source Computer und der Destination Computer sind nicht mit dem Internet oder mit irgendeinem anderen Gerät außer der Datendiode verbunden. 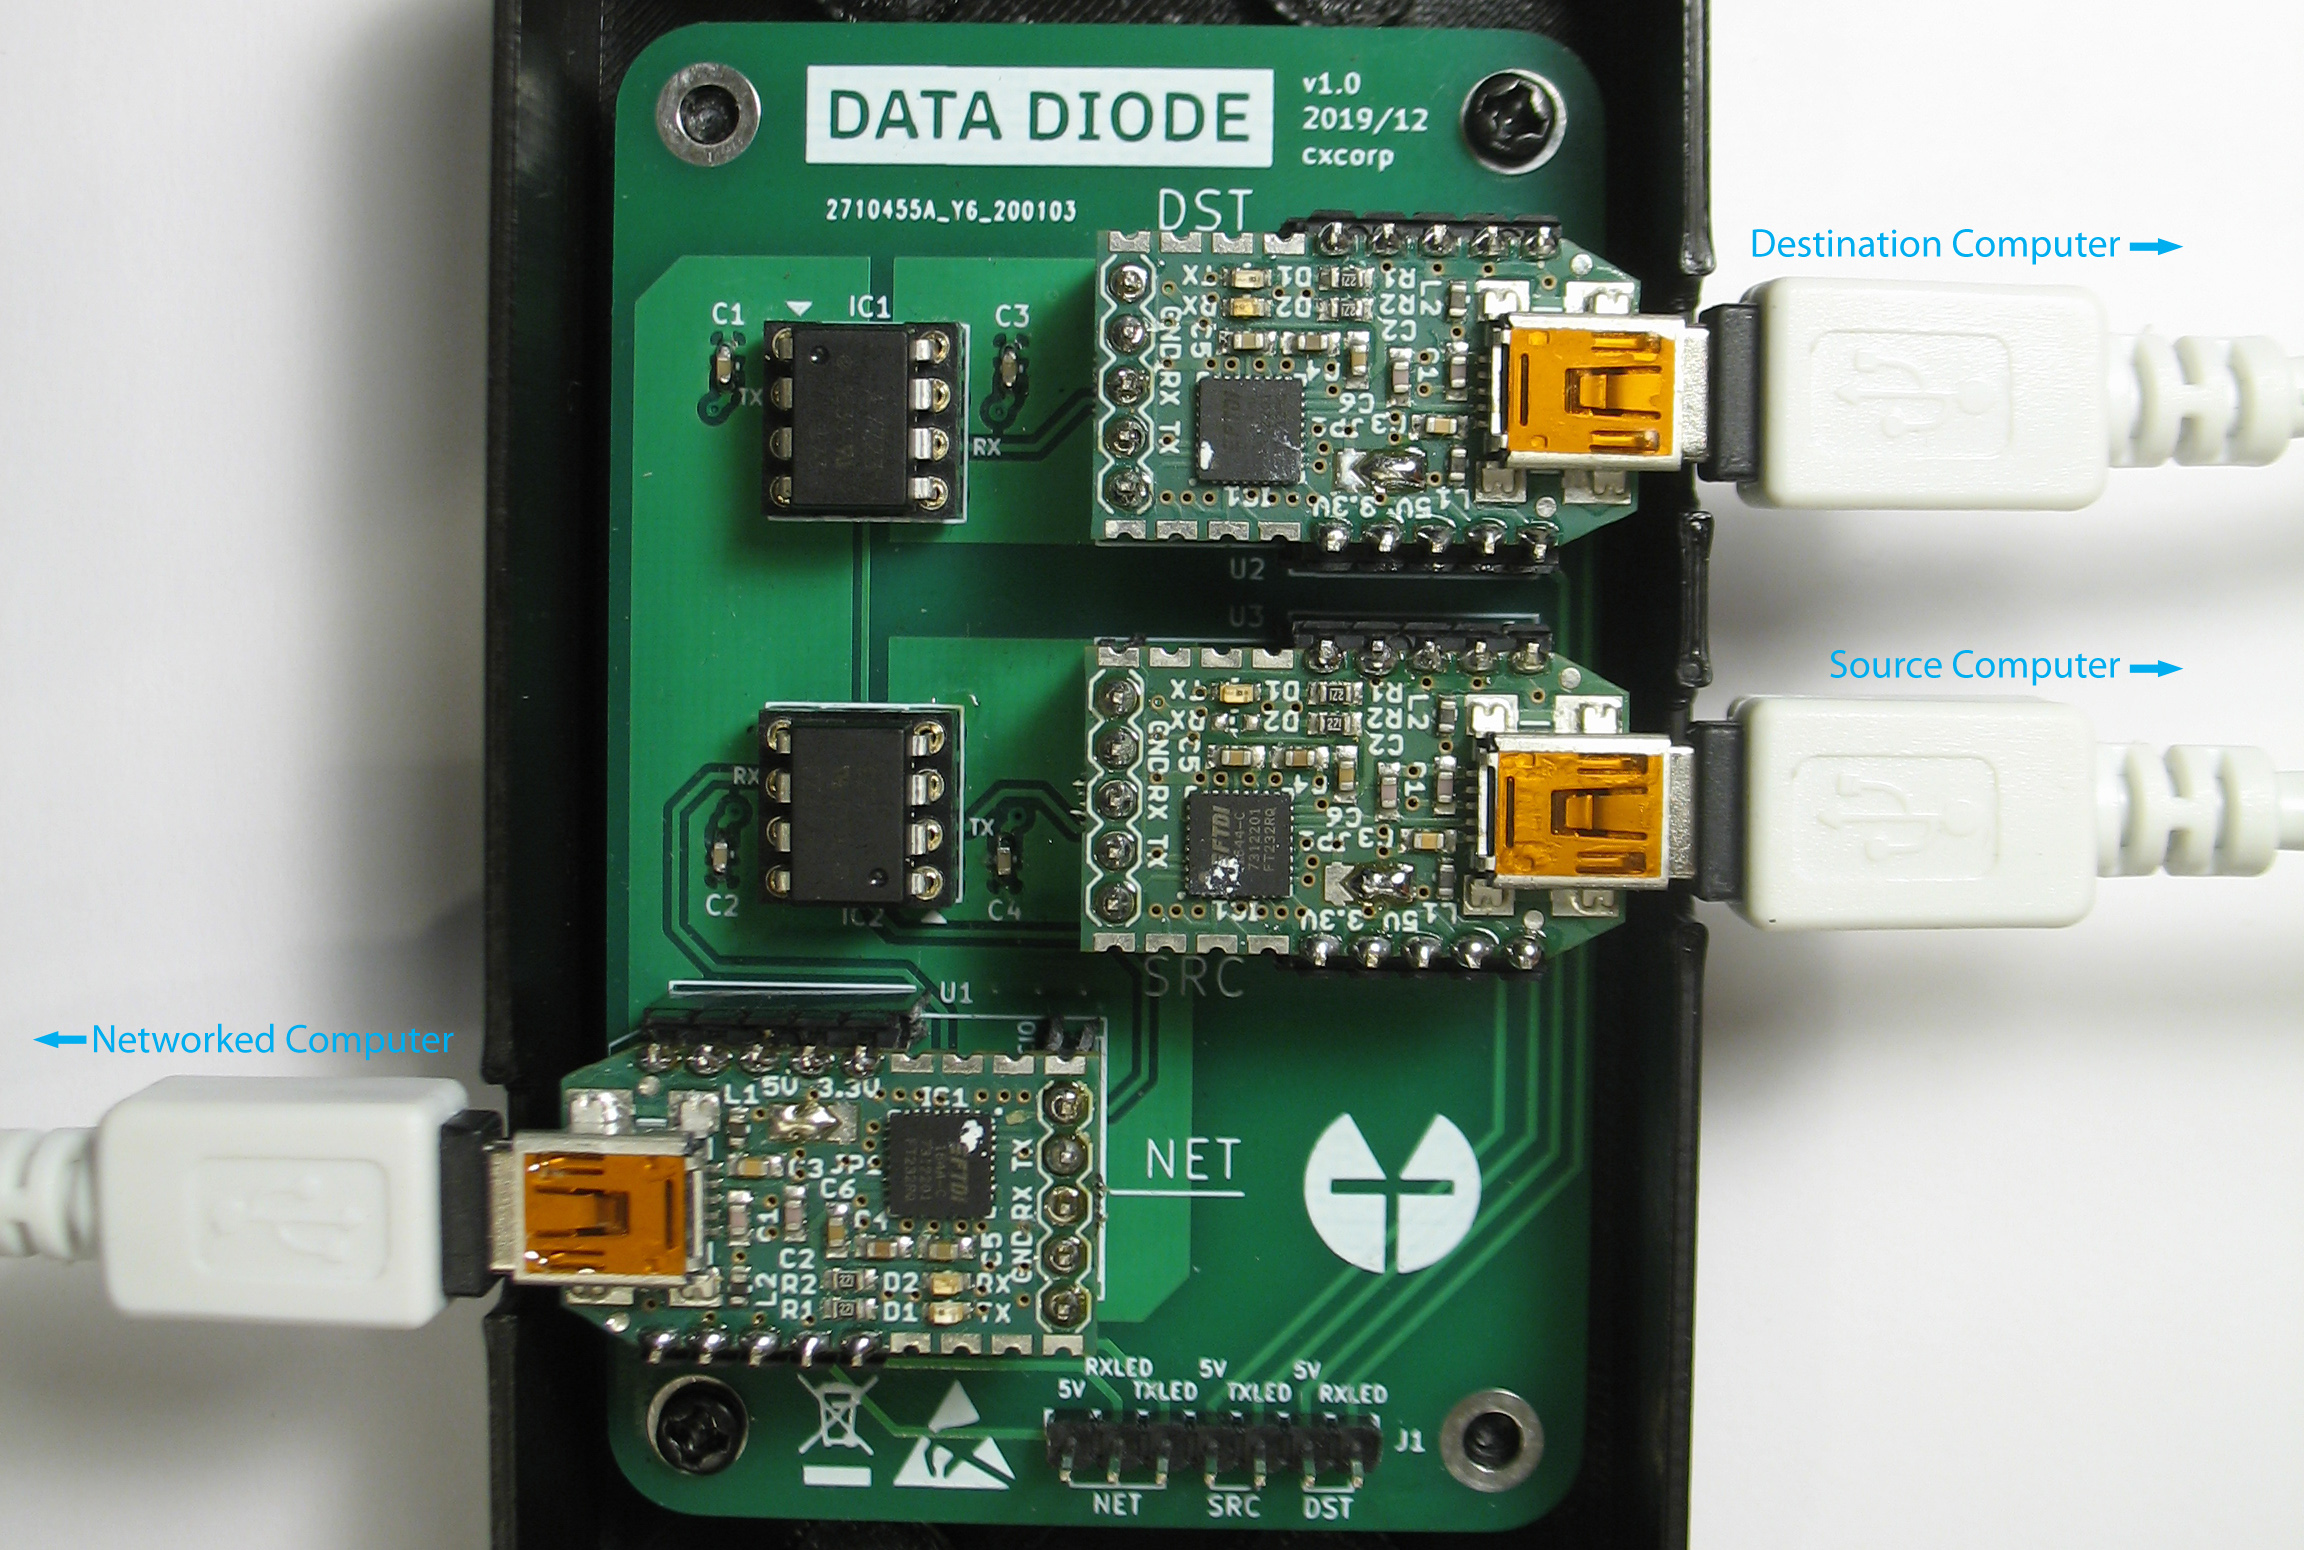 [TFC-Datendiode](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) Der optische Repeater in den [Optokopplern](https://en.wikipedia.org/wiki/Opto-isolator) der Datendiode erzwingt die Richtung der Datenübertragung mit den grundlegenden Gesetzen der Physik. Dieser Schutz ist so stark, dass zertifizierte Implementierungen von Datendioden typischerweise im Schutz kritischer Infrastrukturen und in Regierungsnetzen zu finden sind, in denen die Einstufung der Daten zwischen Systemen variiert. Eine Datendiode könnte z. B. den Zugriff auf die Messwerte des Sicherheitssystems eines Kernkraftwerks ermöglichen \[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)], während sie gleichzeitig verhindert, dass Angreifer diese kritischen Systeme ausnutzen. Ein alternativer Anwendungsfall ist der Import von Daten aus weniger sicheren Systemen in solche, die als Verschlusssache eingestufte Dokumente enthalten, die vor Exfiltration geschützt werden müssen \[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]. In TFC stellt die Hardware-Datendiode sicher, dass auf keine der beiden TCB-Hälften bidirektional zugegriffen werden kann. Da der Schutz auf den physischen Grenzen der Fähigkeiten der Hardware beruht, kann keine Malware, nicht einmal ein [Zero-Day-Exploit](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits), die durch die Datendiode bereitgestellte Sicherheit umgehen. ### Funktionsweise Da die Hardware vorhanden ist, müssen die Benutzer nur noch das gerätespezifische TFC-Programm auf jedem Computer starten. 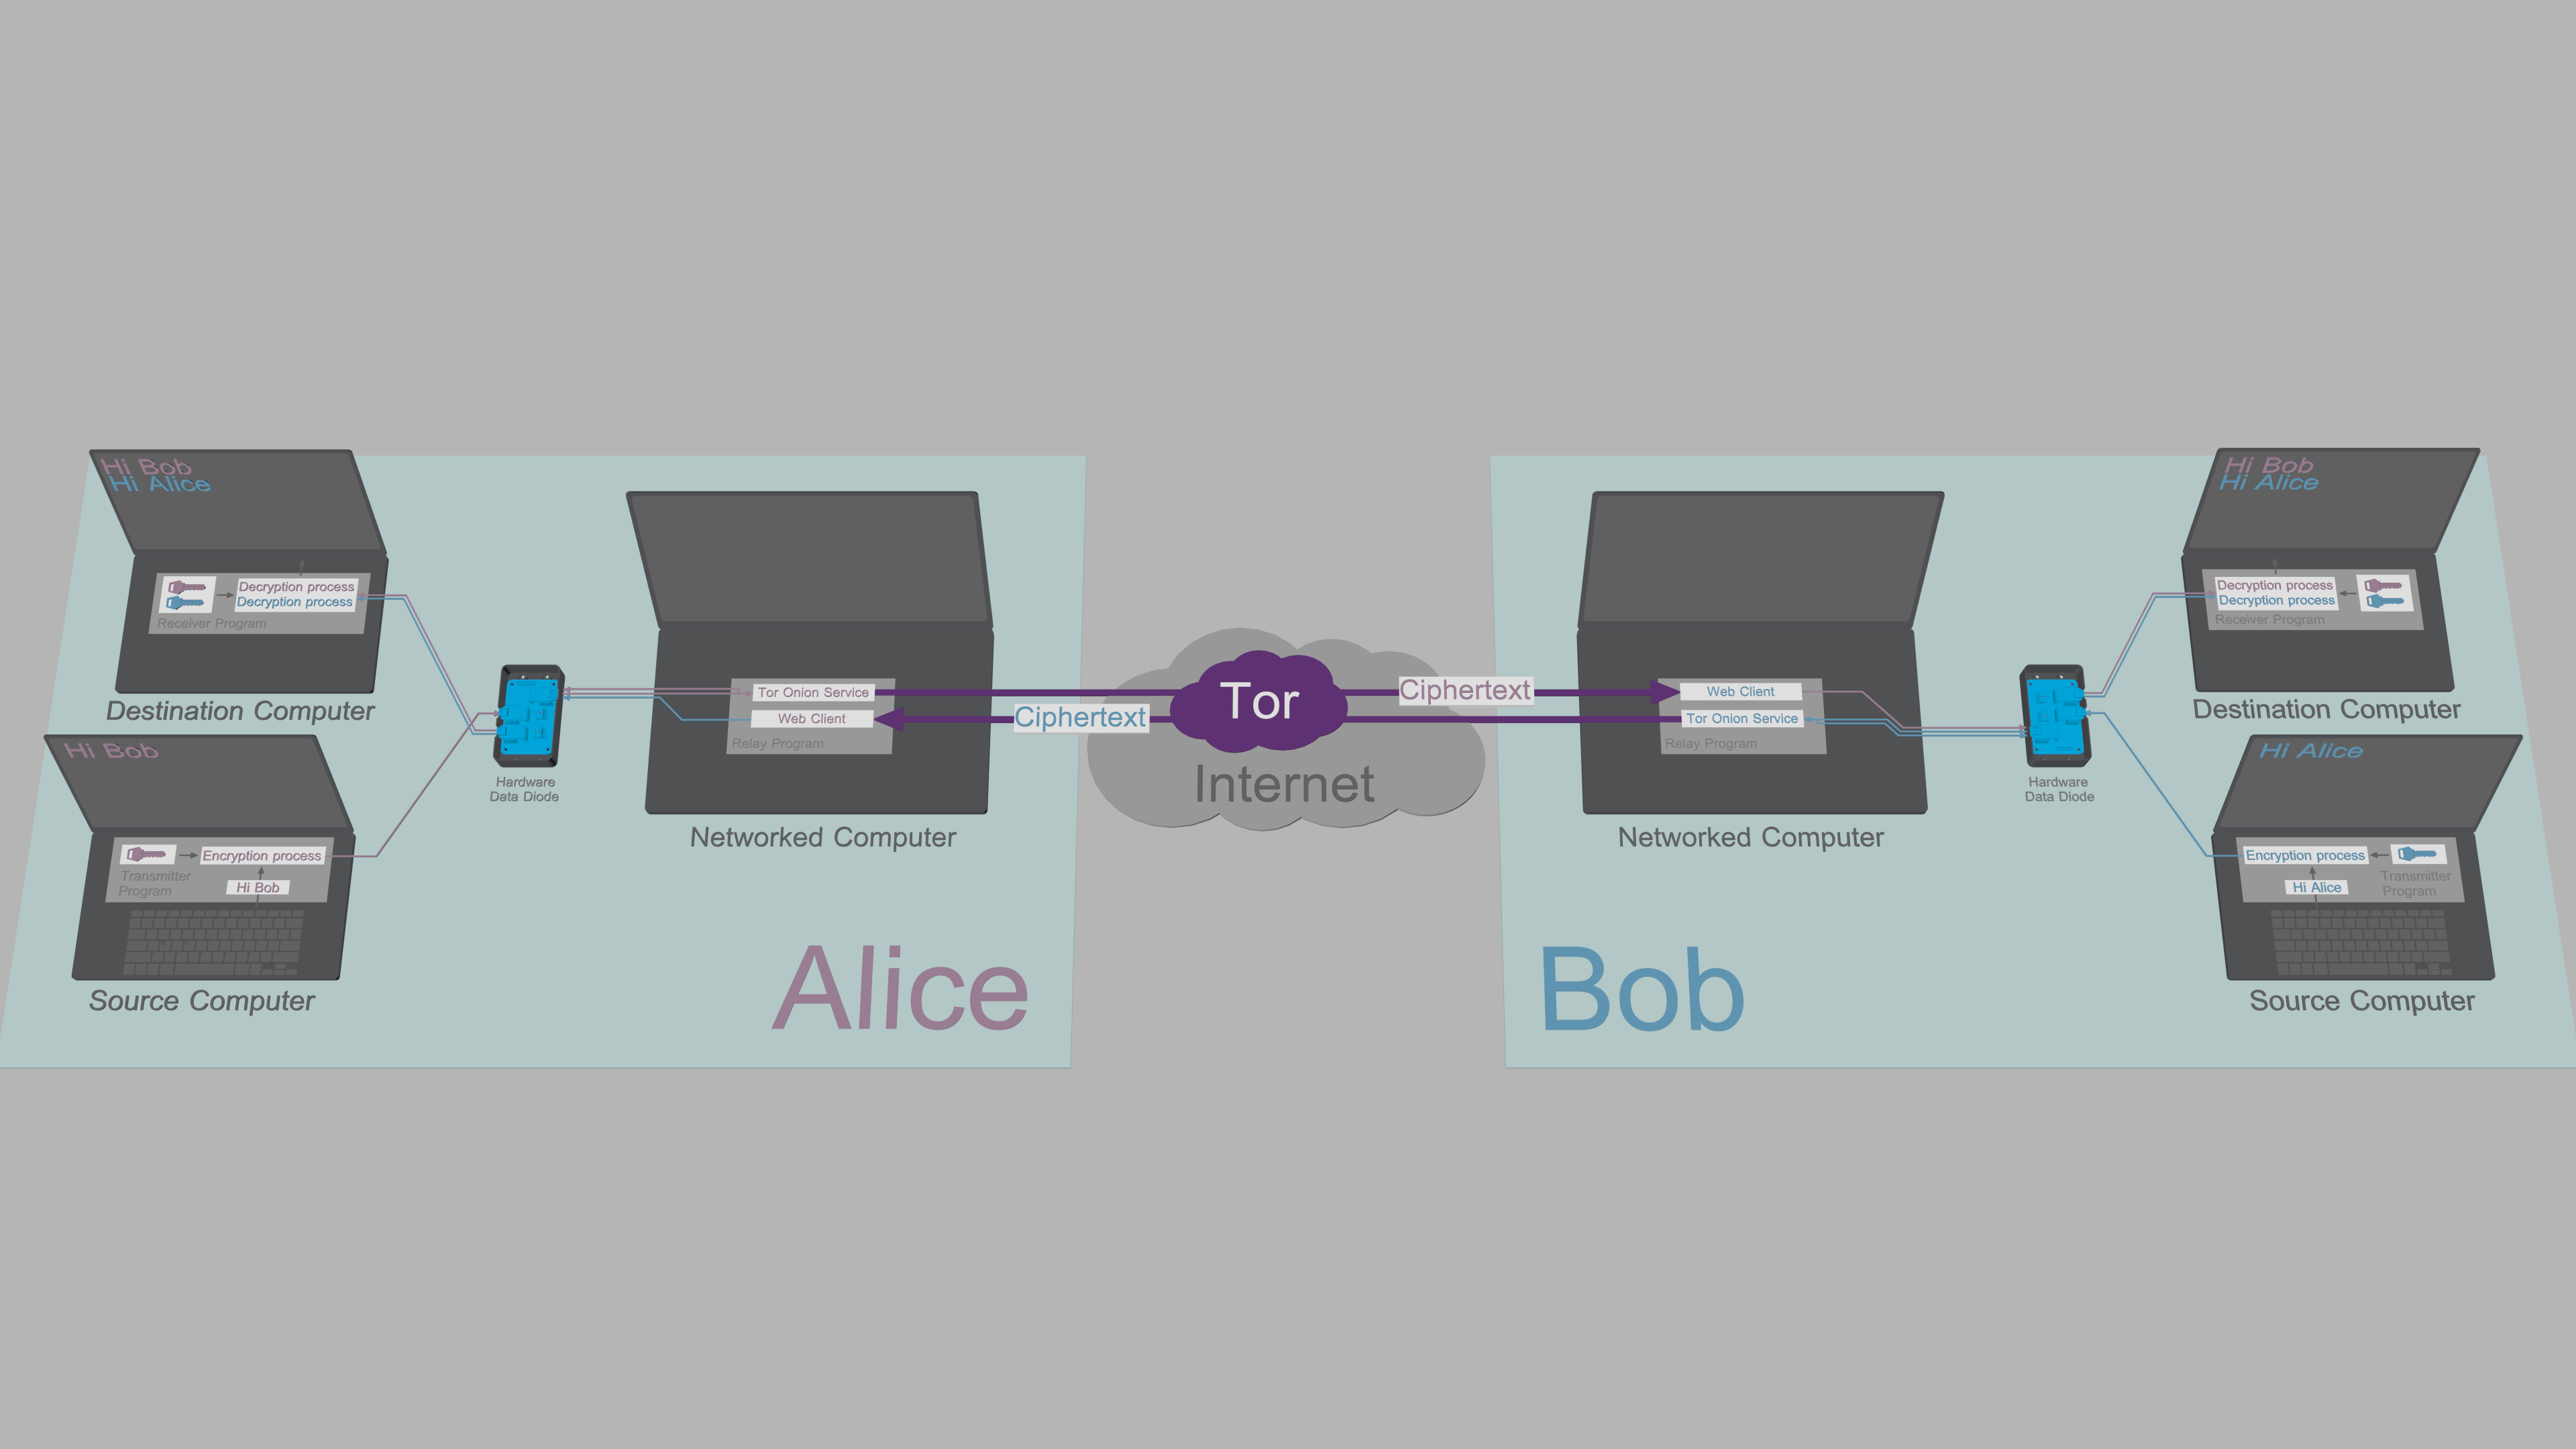 [Systemübersicht](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) In der obigen Abbildung gibt Alice Nachrichten und Befehle in das Transmitter-Programm ein, das auf ihrem Source-Computer läuft. Das Transmitter-Programm verschlüsselt und signiert Klartextdaten und leitet die Chiffrate vom Source-Computer über die Datendiode an ihren Networked-Computer weiter. Das Relay-Programm auf Alices Networked-Computer leitet Befehle und Kopien ausgehender Nachrichten über die Datendiode an ihren Destination-Computer weiter. Das Receiver-Programm auf Alices Destination-Computer authentifiziert, entschlüsselt und verarbeitet die empfangene Nachricht bzw. den empfangenen Befehl. Alices Relay-Programm teilt Nachrichten und Dateien über einen Tor-Onion-Service mit Bob. Der Web-Client von Bobs Relay-Programm ruft die Chiffrate von Alices Onion-Service ab und leitet sie über seine Datendiode an seinen Destination-Computer weiter. Bobs Receiver-Programm authentifiziert, entschlüsselt und verarbeitet dann die empfangene Nachricht bzw. Datei. Wenn Bob antwortet, tippt er seine Nachricht in das Transmitter-Programm auf seinem Source-Computer ein, und nach einem spiegelbildlichen Prozess liest Alice die Nachricht aus dem Receiver-Programm auf ihrem Destination-Computer. All dies geschieht nahtlos und automatisch. ### Warum Schlüssel und Klartexte nicht exfiltriert werden können Die oben beschriebene Architektur nutzt gleichzeitig sowohl [das klassische als auch das alternative Datendioden-Modell](https://en.wikipedia.org/wiki/Unidirectional_network#Usage), um eine bidirektionale Kommunikation zwischen zwei Benutzern zu ermöglichen und gleichzeitig eine hardwaregestützte Endpunktsicherheit zu bieten: 1. Der Destination-Computer verwendet das klassische Datendioden-Modell. Das bedeutet, er kann Daten vom unsicheren Networked-Computer empfangen, ist aber nicht in der Lage, Daten an den Networked-Computer zurückzusenden. Das Receiver-Programm ist so konzipiert, dass es unter diesen Einschränkungen funktioniert. Obwohl das Receiver-Programm alle eingehenden Daten authentifiziert und validiert, ist nicht ausgeschlossen, dass Malware dennoch in den Destination-Computer eindringen könnte. Sollte dies geschehen, wäre die Malware nicht in der Lage, sensible Schlüssel oder Klartexte zurück an den Networked-Computer zu exfiltrieren, da die Datendiode jeglichen ausgehenden Datenverkehr verhindert. 2. Der Quellcomputer verwendet das alternative Daten-Dioden-Modell. Das bedeutet, dass das Senderprogramm verschlüsselte Daten an den unsicheren vernetzten Computer ausgeben kann, ohne befürchten zu müssen, kompromittiert zu werden. Der Daten-Diode fehlt die Hardware, die eine Übertragung von Daten zum Quellcomputer ermöglichen würde, was den Quellcomputer vor allen Fernangriffen schützt. Das Senderprogramm ist außerdem so konzipiert, dass es unter den durch die Daten-Diode eingeführten Datenflussbeschränkungen funktioniert; um Schlüsselaustausche zu ermöglichen, werden die kurzen elliptischen Kurven-Public-Keys vom Benutzer manuell eingegeben. 3. Der vernetzte Computer wird unter der Annahme betrieben, dass er von einem Fernangreifer kompromittiert werden kann: Alle sensiblen Daten, die das Relay-Programm durchlaufen, sind ausnahmslos durch [authentifizierte Verschlüsselung](https://en.wikipedia.org/wiki/Authenticated_encryption) geschützt. Da der Angreifer keine Entschlüsselungsschlüssel vom Quell- oder Zielcomputer exfiltrieren kann, sind die vom vernetzten Computer erlangten Chiffrate für den Angreifer wertlos. 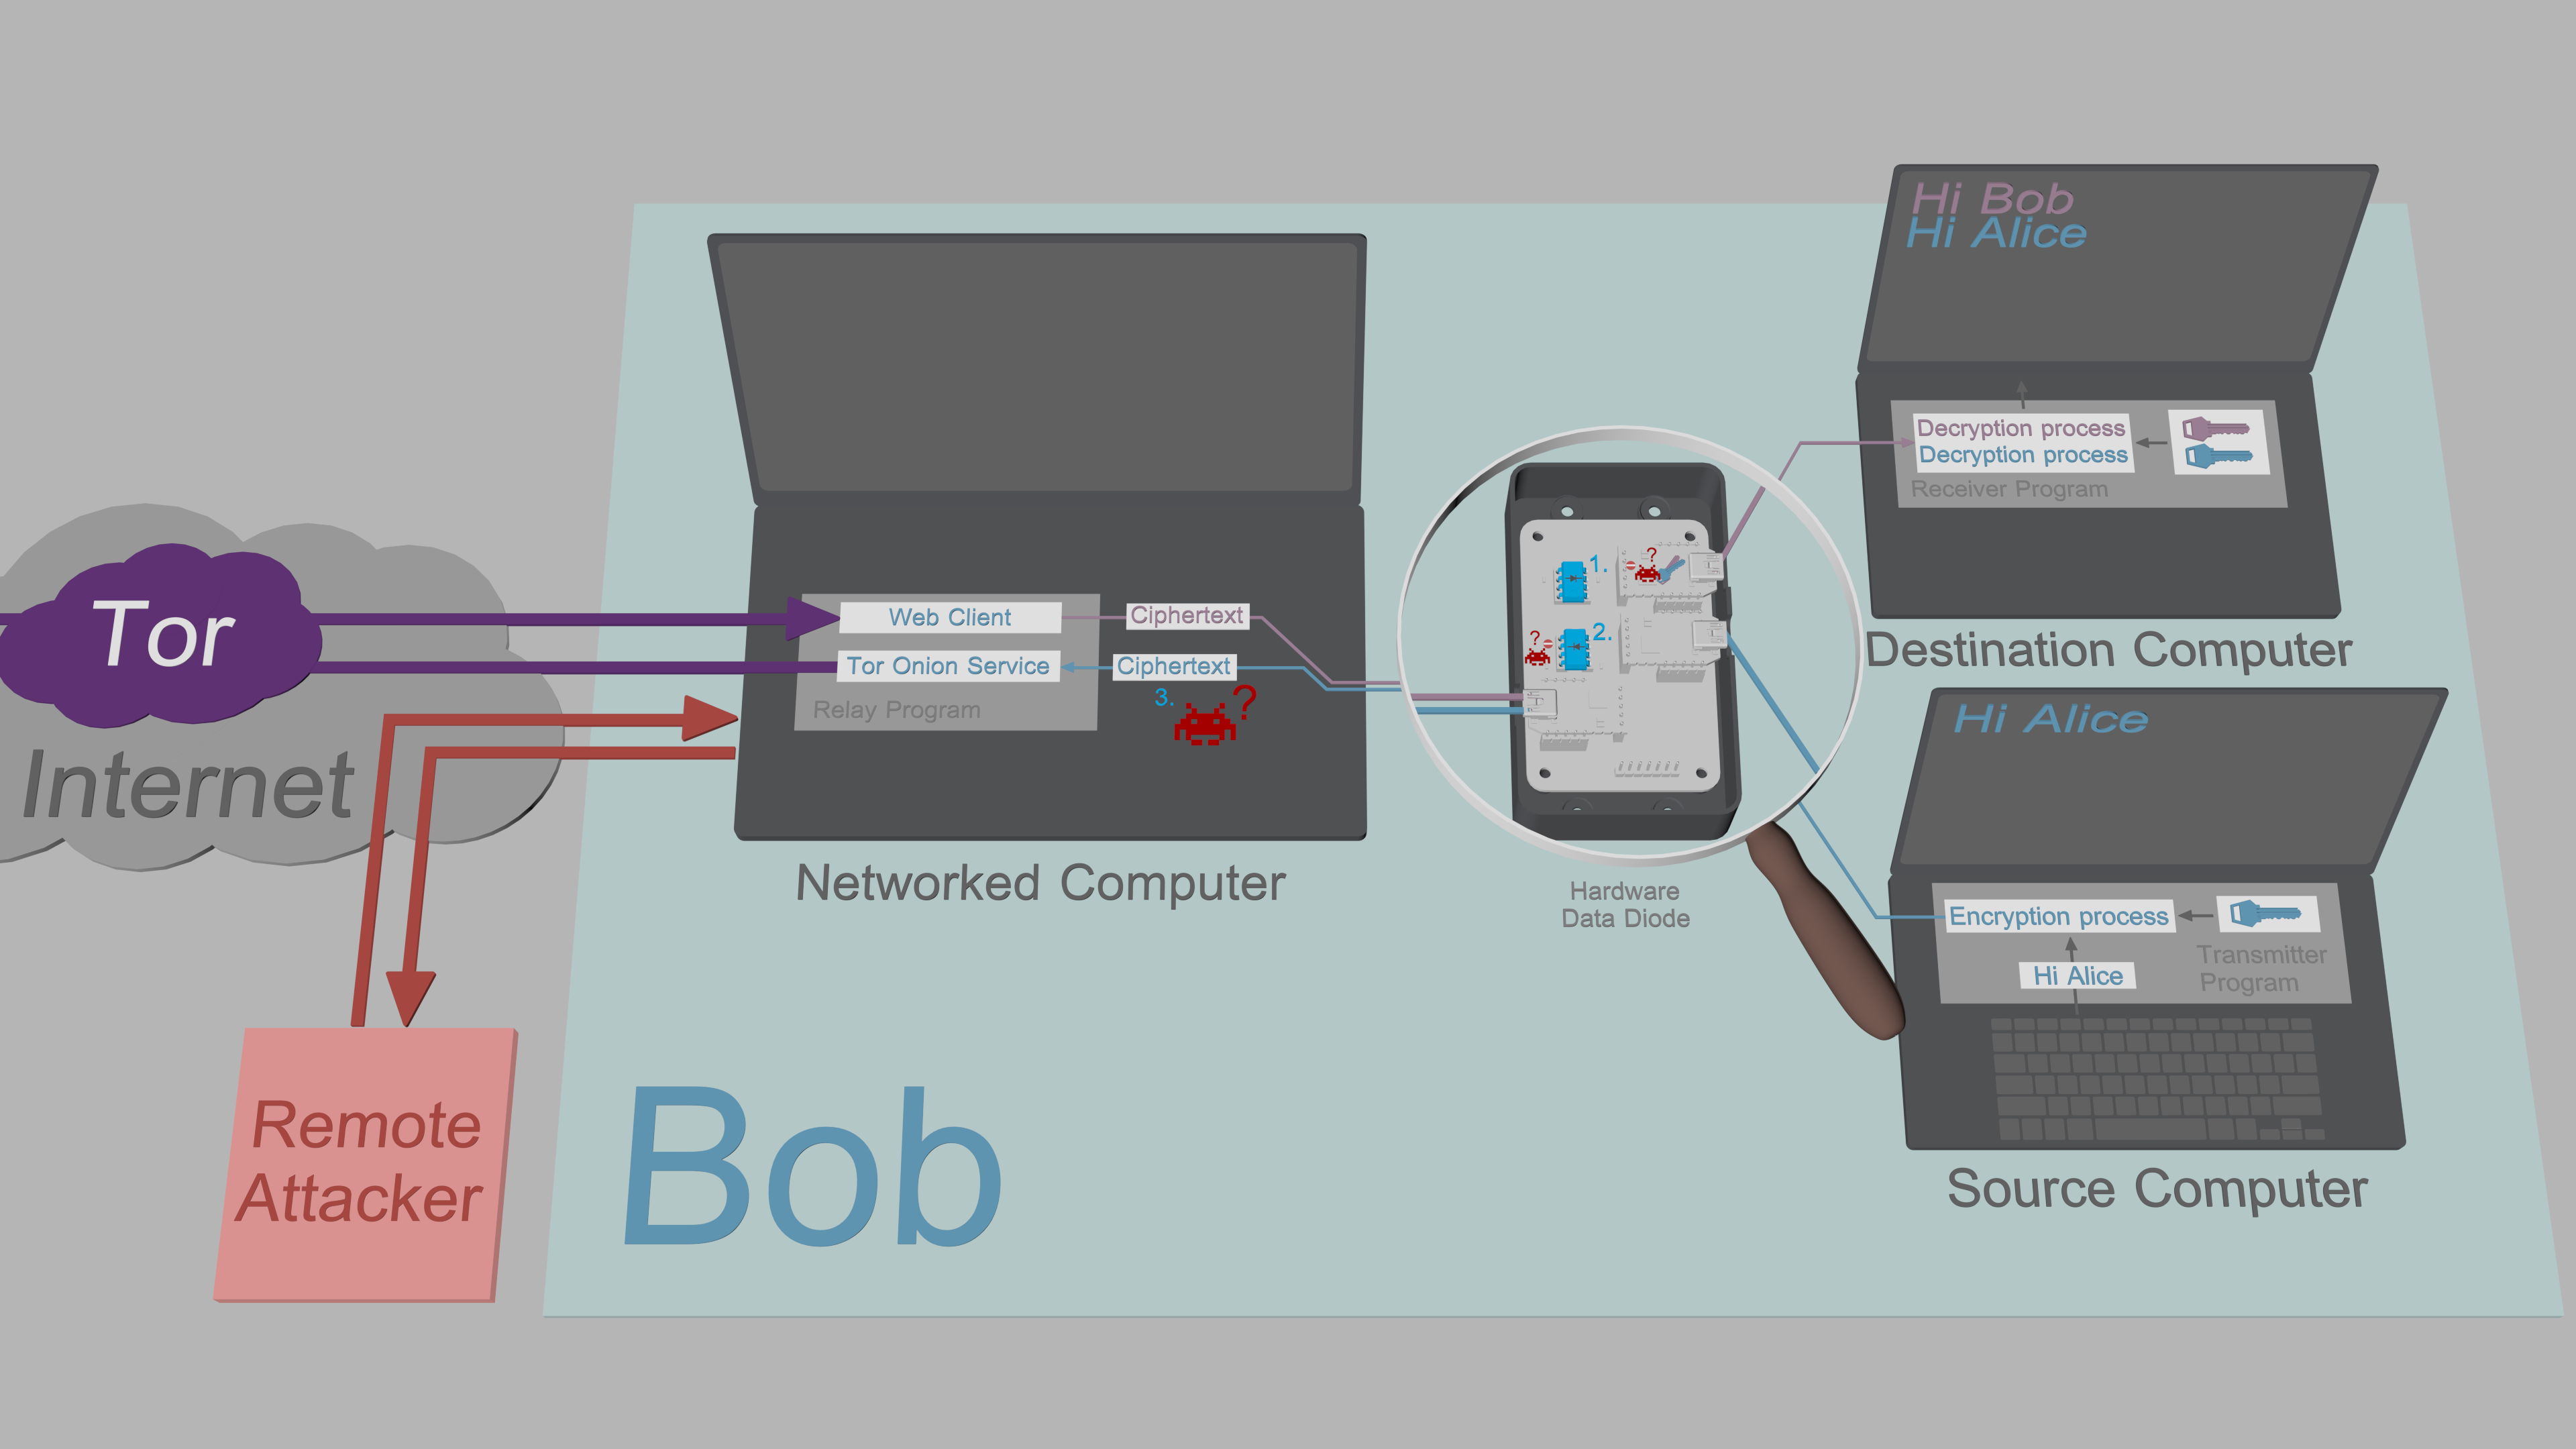 [Exfiltrationssicherheit](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Qubes-isolierte Zwischenlösung Für manche Benutzer sind die [APTs](https://en.wikipedia.org/wiki/Advanced_persistent_threat) der modernen Welt nicht Teil des Bedrohungsmodells, und für andere ist die Anforderung, die Daten-Diode selbst bauen zu müssen, ein Ausschlusskriterium. Doch für alle von ihnen ist das Speichern privater Schlüssel auf einem vernetzten Gerät nach wie vor ein Sicherheitsrisiko. Um den Bedürfnissen dieser Benutzer gerecht zu werden, kann TFC auch in drei dedizierten [Qubes](https://www.qubes-os.org/)-virtuellen Maschinen ausgeführt werden. Mit der Qubes-Konfiguration wird die Isolation durch den [Xen-Hypervisor](https://xenproject.org/users/security/) bereitgestellt, und die Unidirektionalität des Datenflusses zwischen den VMs wird durch das [qrexec-Framework](https://www.qubes-os.org/doc/qrexec/) von Qubes erzwungen. Dieser Zwischenisolationsmechanismus läuft auf einem einzigen Computer, was bedeutet, dass keine Hardware-Daten-Diode benötigt wird. ### Unterstützte Betriebssysteme #### Quell-/Zielcomputer - Arch Linux und seine Derivate - Debian und seine Derivate (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (Debian 13 VM) #### Vernetzter Computer - Arch Linux und seine Derivate - Debian und seine Derivate (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (Debian 13 VM) - Tails 7.6 ### Weitere Informationen [Bedrohungsmodell](https://github.com/maqp/tfc/wiki/Threat-model)<br> [FAQ](https://github.com/maqp/tfc/wiki/FAQ)<br> [Sicherheitsdesign](https://github.com/maqp/tfc/wiki/Security-design)<br> Hardware-Daten-Diode<Br> [Steckbrett-Version](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard)) (Einfach)<br> [Lochrasterplatten-Version](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard)) (Mittel)<br> [Leiterplatten-Version](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB)) (Fortgeschritten)<br> Verwendung<br> [Installation](https://github.com/maqp/tfc/wiki/Installation)<br> [Einrichtung des Hauptpassworts](https://github.com/maqp/tfc/wiki/Master-Password)<br> [Lokale Schlüsseleinrichtung](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Onion-Service-Einrichtung](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [X448-Schlüsselaustausch](https://github.com/maqp/tfc/wiki/X448)<br> [Vorab geteilte Schlüssel](https://github.com/maqp/tfc/wiki/PSK)<br> [Befehle](https://github.com/maqp/tfc/wiki/Commands)<br> [Aktualisierungsprotokoll](https://github.com/maqp/tfc/wiki/Update-Log)<br>






