Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
FiddleZAP — Regex-basiertes Add-on zur Erkennung von bösartigem Datenverkehr für OWASP ZAP. Markiert kompromittierte Websites durch Abgleich von URI- und HTML-Mustern, mit farblich codierten Warnmeldungen und Tagging für die Analyse von Websitzungen. | Kitploit
Tools/GitHubGitHub/malwareinfosec/fiddlezap
Web-Proxys & AbfangenWebsicherheitMalware-AnalyseBedrohungsanalyseEinbruchserkennung
GitHubmalwareinfosec/fiddlezap

FiddleZAP

Regex-basiertes Add-on zur Erkennung von bösartigem Datenverkehr für OWASP ZAP. Markiert kompromittierte Websites durch Abgleich von URI- und HTML-Mustern, mit farblich codierten Warnmeldungen und Tagging für die Analyse von Websitzungen.

Repository anzeigen
17448vor 5 JahrenNoch nicht geprüft
Teilen

FiddleZAP

FiddleZAP ist eine vereinfachte Version von EKFiddle für OWASP ZAP.

Mit ZAP als Web-Proxy können Sie bösartigen Traffic anhand vordefinierter regulärer Ausdrücke kennzeichnen.

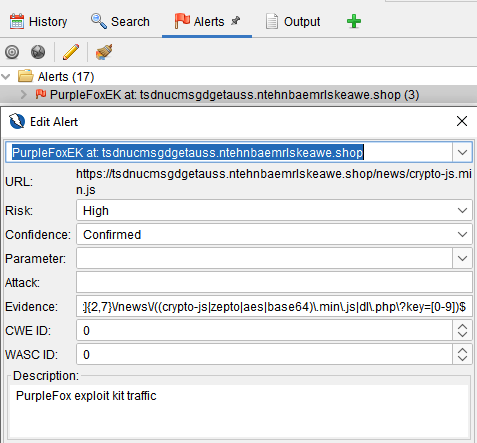
Beispiel: Warnung, Hervorhebung und Markierung, wenn ein Regex auf einen String im HTML-Quellcode einer kompromittierten Website zutrifft
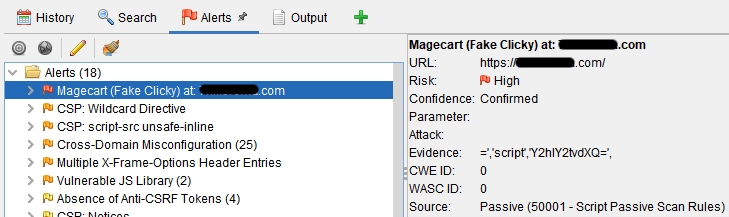
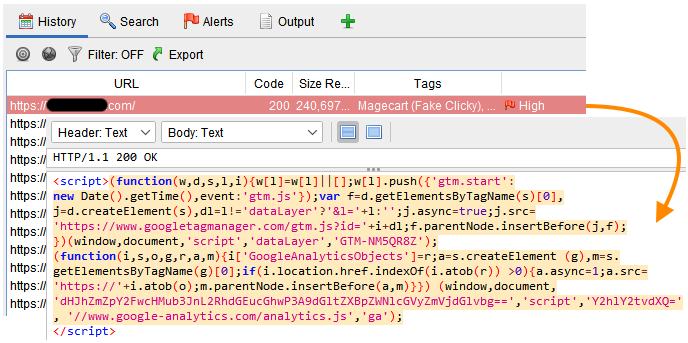
image

image

Installation

  • Laden Sie ZAP herunter und installieren Sie es: https://www.zaproxy.org/download/

  • Laden Sie das FiddleZAP-Verzeichnis herunter oder klonen Sie es in Ihren Dokumente-Ordner.

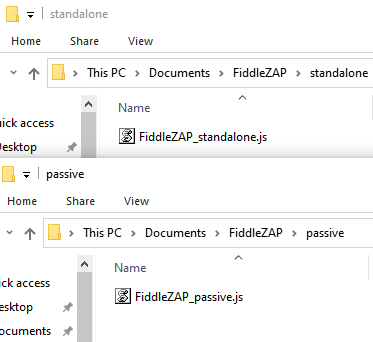
Es sollte die folgende Struktur aufweisen:
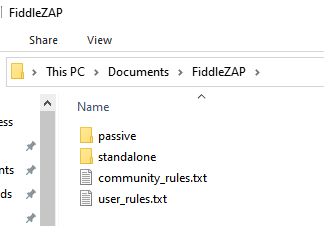
image

image

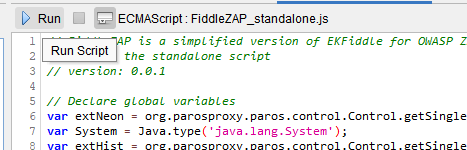
Es gibt 2 Skripte (Standalone, Passive Rules). Ersteres wird manuell auf der aktuell geladenen Sitzung (Web-Traffic) ausgeführt, letzteres läuft automatisch während der Aufzeichnung von Traffic.

Stand Alone

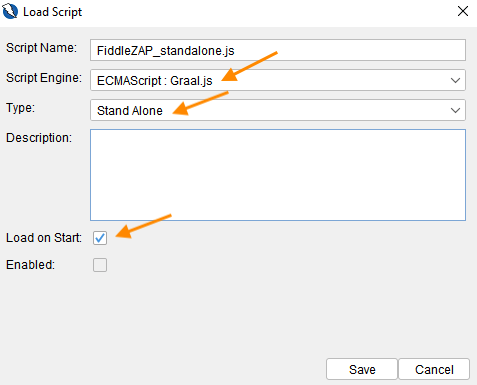
Installieren Sie zunächst das Standalone-Skript:
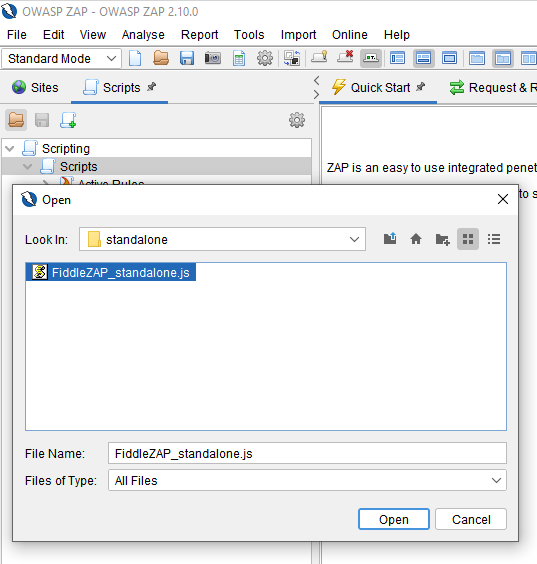
  • Klicken Sie auf das Skript laden-Symbol:

image

  • Wählen Sie die folgenden Parameter aus:

image

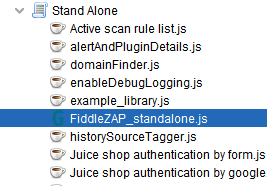
  • Es wird nun unter Standalone angezeigt:

image

Passive Rules

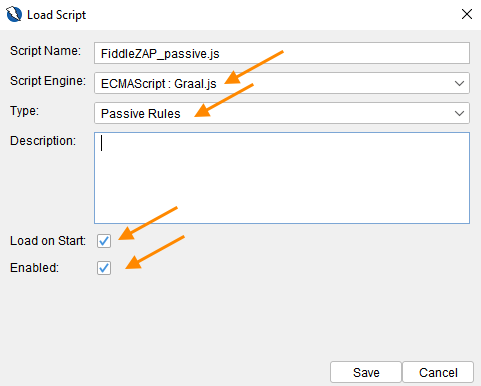
Installieren Sie als nächstes das Passive-Rules-Skript:
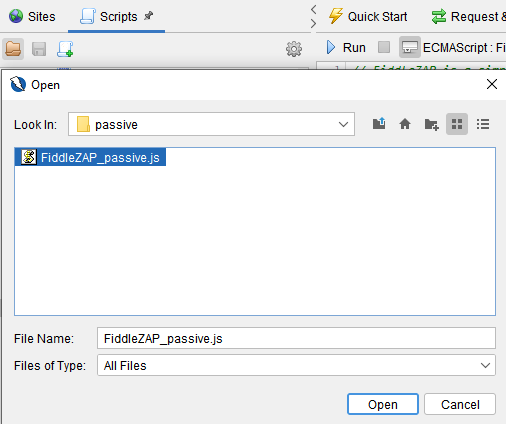
  • Klicken Sie auf das Skript laden-Symbol:

image

  • Wählen Sie die folgenden Parameter aus:

image

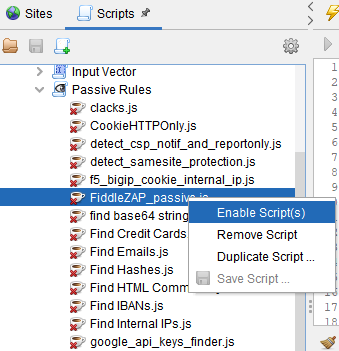
Das FiddleZAP-Skript sollte nun unter Passive Rules angezeigt werden. Falls es nicht aktiviert ist, klicken Sie mit der rechten Maustaste darauf und wählen Sie 'Skript aktivieren'.
image

Funktionen

Regexes (Regeln) zur Erkennung von bösartigem Traffic

Regeln für FiddleZAP können nach URI-Mustern und Quellcode-Mustern (Sitzungsbody) suchen.

  • Eine Datei community_rules.txt wird mit einigen Beispielen bereitgestellt.

  • Die user_rules.txt ist Ihre eigene Regeldatei.

Regeln werden automatisch geladen und zum Scannen des eingehenden Traffics verwendet (wenn das Passive-Rules-Skript aktiviert ist). Wenn Sie Regeln auf zuvor aufgezeichnetem Traffic ausführen möchten, müssen Sie das Standalone-Skript ausführen.
image

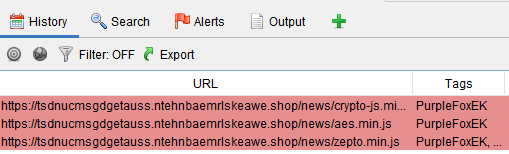
Farbcodierung und Markierung übereinstimmender Websitzungen

(Diese Funktion erfordert das neonmarker-Add-on)
image

Detaillierte Warnungen

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →