sigint-hombre
Autor: John Page — malvuln (aka hyp3rlinx)
Copyright (c) 2026
Zweck:
Generieren Sie abgeleitete Suricata-Erkennungsregeln aus Live-URLhaus-Bedrohungsindikatoren zur Laufzeit und stellen Sie sie auf der Security-Onion-Plattform für eine hochgradig abdeckende Echtzeit-Netzwerküberwachung bereit.
Aktuelle Version
v2.0
• Umfangreiches Refactoring
• Verbesserte Stabilität
• Aktiv gewartet
Verifizierung (v2 – Skript-Integrität)
- MD5:
f92c8100417fc5a992480486203d21f5
- SHA256:
e83d49b6750c6853eac59d844712230ffa9723312ffb7354b5b7f95368b49583
Veraltete Version
⚠️ v1 ist veraltet und wird nur zu Referenzzwecken beibehalten.
Verifizierung (v1 – veraltet)
Hashes zur Verifizierung des ursprünglichen (VERALTETEN) Regelgenerierungsskripts (siginthombre.py) .
- MD5:
2dcadececf1ac430cd2c98e323154148
- SHA256:
1f32b7c2d890ed6910c716a9a976abb2701954733cd59db5a97344766f9c4691
Was es tut
- Ruft den öffentlichen URLhaus-Feed in Echtzeit ab (weder gespiegelt noch weiterverteilt)
- Überspringt:
- Kommentare, leere Zeilen, fehlerhafte URLs und Feed-Selbstreferenzen
- Normalisiert und extrahiert:
- Protokoll, Host, URI-Pfad und Port
- Dedupliziert Hosts zu konsistenten Regelschlüsseln
- Generiert originäre, abgeleitete Suricata-Alerts für 3 Ebenen:
- HTTP → Host + URI-Pfad, beliebiger Port, falls keiner angegeben ist (maximale Abdeckung)
- TLS → HTTPS-Erkennung ausschließlich über SNI (
tls.sni)
- DNS → Sichtbarkeit von Domain-Lookups über
dns.query
- Deduplizierungslogik:
- HTTP →
(host, path)
- HTTPS/TLS →
host
- DNS →
host
- Schreibt alle Alerts in eine einzige kombinierte Regeldatei
- Startet Suricata-Regeln neu (
so-suricata-restart --force)
Kompatibilität & Quellenangabe des Bedrohungs-Feeds
- Unabhängig vom Autor erstellt
- Entwickelt für Kompatibilität mit der Security-Onion-Plattform
- Weder mit Security Onion LLC verbunden, noch von ihr unterstützt oder befürwortet
- Security Onion ist eine Marke von Security Onion LLC, die hier nur zu Identifikationszwecken anerkannt wird
- Bedrohungs-Feed-Quelle: URLhaus, ein Dienst von abuse.ch
- abuse.ch ist eine Marke von abuse.ch und wird als solche anerkannt
Regelausgabe (zur Laufzeit generiert)
/opt/so/rules/suricata/siginthombre.rules
- Enthält nur generierte, abgeleitete Erkennungslogik
- Kein Feed-Spiegel, keine Datenbank und keine IOC-Weiterverteilung
- Die Datei wird bei jeder Ausführung überschrieben, um veraltete Indikatoren zu vermeiden
Ergebnis
Bietet eine breite Netzwerkerkennungsabdeckung für bösartige Infrastruktur über:
- HTTP-Anfragen (mit oder ohne explizite Ports)
- TLS-Handshakes über SNI
- DNS-Domain-Lookups
Lizenz & Hinweis zur Weiterverbreitung
- Apache License 2.0 (freizügig, WIE BESEHEN, ohne Gewährleistung)
- Suricata-Regeln sind originäre, abgeleitete Inhalte, die zur Laufzeit generiert werden
- Dieses Projekt verteilt keine Datenbanken oder Feeds von Drittanbieter-IOCs weiter und archiviert sie nicht
- Nicht mit abuse.ch oder Security Onion LLC verbunden
Bereitstellungshinweis
Validieren Sie generierte Regeln vor dem Produktionseinsatz.
Es wird keine Haftung übernommen. Der Autor ist nicht verantwortlich für Schäden oder Missbrauch. Nutzung auf eigene Gefahr.
Beispiel für die Cron-Nutzung (einmal pro Stunde ausführen)
0 * * * * /usr/local/bin/siginthombre.py
Entwickelt für Verteidiger, die schnelle, frische, dynamische Regel-Erkennungslogik wünschen
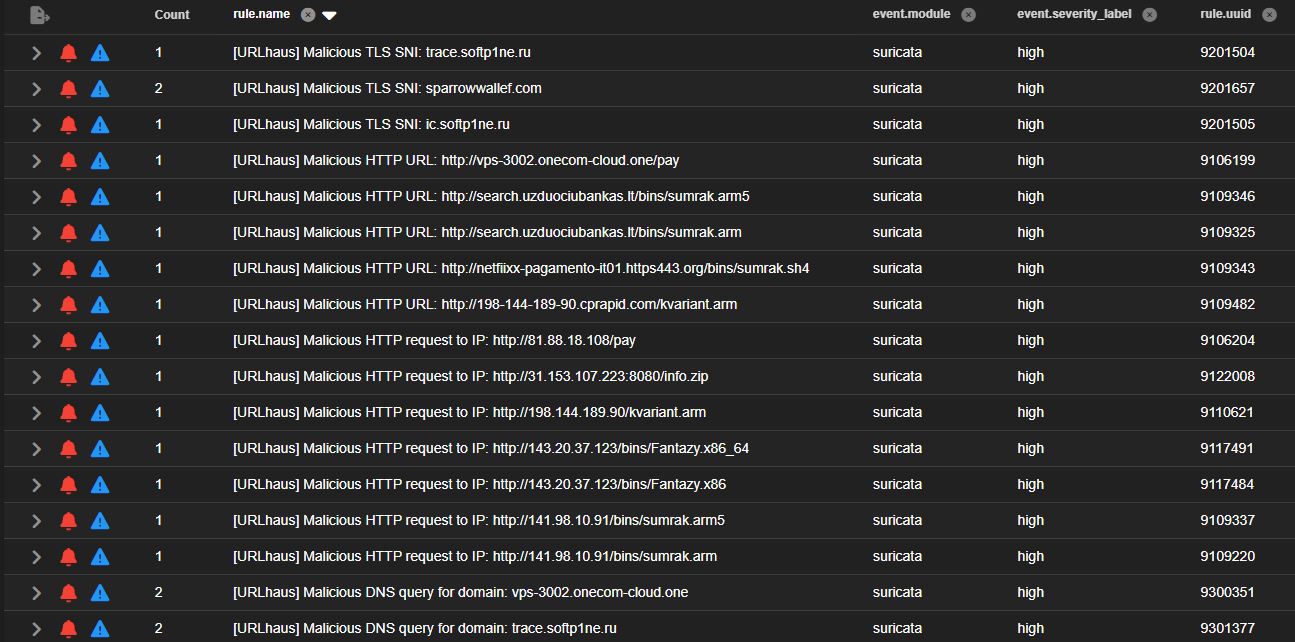
Alle hier gezeigten Domains und IPs sind öffentlich geteilte bösartige Indikatoren, die aus Bedrohungs-Feeds von Drittanbietern bezogen wurden, um Suricata-Alert-Erkennungen mit siginthombre zu demonstrieren.
Besuchen oder interagieren Sie nicht mit diesen Domains oder IPs außerhalb einer kontrollierten Forschungs- oder SOC-Testumgebung.

 malvuln/sigint-hombre

