
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
433Screen-SignalHacker — Full duplex 433-MHz-Signalstörsender, Rekorder, Decoder und Hacking-Multitool-Gerät basierend auf ESP32-Mikrocontroller und RFM69HW-Funkmodulen. Diese Version des Geräts bietet einen OLED-Bildschirm und eine einfache Benutzeroberfläche, um durch Menüs und verschiedene Hacks/Modi/Einstellungen zu navigieren. | Kitploit
Tools/GitHubGitHub/luispl77/433screen-signalhacker
Embedded-System-SicherheitExploitationInformationsbeschaffungDrahtlose SicherheitHardware-HackingHardware- & IoT-Sicherheit
GitHubluispl77/433screen-signalhacker

433Screen-SignalHacker

Über

Full duplex 433-MHz-Signalstörsender, Rekorder, Decoder und Hacking-Multitool-Gerät basierend auf ESP32-Mikrocontroller und RFM69HW-Funkmodulen. Diese Version des Geräts bietet einen OLED-Bildschirm und eine einfache Benutzeroberfläche, um durch Menüs und verschiedene Hacks/Modi/Einstellungen zu navigieren.

Repository anzeigen
1221047vor 4 MonatenVon Kitploit geprüft
Teilen

433Screen-SignalHacker

Projektstatus: Dieses Repository ist ein älterer 433-MHz-Signal-Hacking-Prototyp. Es wurde durch EMWaver ersetzt, die Hardware-Explorationsplattform von Continual MI, die selbst im Juli 2026 eingestellt und archiviert wurde. Die vollständige EMWaver-Geschichte — jedes Board, jede Ära und jeder Wendepunkt, mit Fotos und Videos — befindet sich unter https://continualmi.com/blog/emwaver.

Vollduplex-433-MHz-Signal-Störsender, Rekorder, Decoder und Hacking-Multitool-Gerät basierend auf ESP32-Mikrocontroller und RFM69HW-Funkmodulen. Diese Version des Geräts bietet einen OLED-Bildschirm und eine einfache Benutzeroberfläche, um durch Menüs und verschiedene Hacks/Modi/Einstellungen zu navigieren.

Hardware-Funktionen (Fertig):

  • ESP32-Devkit-V1-Board, USB kann zur Stromversorgung des Geräts verwendet werden;
  • 2x RFM69HW-Funkplatinen, um Vollduplex-Signal-Hacking zu ermöglichen;
  • SSD1306 128x64 px OLED-Display;
  • SD-Kartenmodul zur Signalspeicherung (Unterstützung für 2 verschiedene Module);
  • 4 Navigationstasten.

Firmware-Funktionen und -Modi (derzeit in Entwicklung):

  • Eigene Bibliothek für RFM69HW-Registerkonfigurationen (https://github.com/luispl77/RFM69LPL) (Fertig, kann aber Aktualisierungen erfahren);
  • Eigene Bibliothek zur UI-Erstellung auf dem OLED-Bildschirm (https://github.com/luispl77/UI1306LPL) (Fertig, kann aber Aktualisierungen erfahren);
  • Signal-Stör- und Blockiermodus mit verschiedenen Arten von „Störsignalen“ (Fertig);
  • Einfacher Signal-Rekordermodus für OOK/FSK-Signale (In Entwicklung);
  • Rolljam-Angriffs-Signalrekorder und -Sender zum Hacken von Autos mit Rollcodes (In Entwicklung);
  • Signal-Dateiexplorer für aufgezeichnete Signale mit eigenem Dateiformat (In Entwicklung);
  • Signal-Sender mit Tastenzuordnung, der eine einfache Möglichkeit bietet, verschiedene Signale über verschiedene Tasten zu senden (In Entwicklung);
  • Grafischer Signalempfängermodus, mit dem die OOK/FSK-demodulierte Wellenform in Echtzeit auf dem Bildschirm angezeigt werden kann (erfordert möglicherweise die Verwendung des zweiten Kerns des ESP32) (In Entwicklung);
  • Spektrumanalysator-Modus: überstreicht 415-510Mhz und findet die Frequenz mit dem stärksten RSSI (In Entwicklung).

Hardware

EasyEDA-Schaltplan und -Layout: https://oshwlab.com/maarnotto/lpl_esp32signalhacker image image
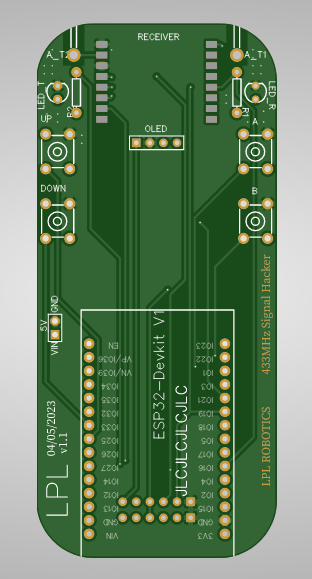
WhatsApp Image 2023-05-05 at 00 24 34

Mitwirken / Kontakt

Es gibt eine Menge Software, die nicht schwer zu implementieren ist, aber Zeit erfordert. Wenn du Interesse hast, etwas beizutragen, schick mir eine Nachricht, das würde ich zu schätzen wissen. Die TODO-Liste befindet sich im Wiki.

Mein Discord: luispl#9021

Benutzerhandbuch

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





